GitLabは、CVE-2026-112900およびPillow 13.0.0で修正されたその他の脆弱性の影響を受けません。GitLab製品はPillowライブラリを含んでおらず、GitLabのセキュリティチームの調査でも、GitLabが管理するインフラストラクチャへの影響は確認されていません。GitLab.com、GitLab Self-Managed、GitLab Dedicatedのいずれも影響を受けません。
PillowはPythonエコシステムで最も広く使われている画像ライブラリの1つであり、Webフレームワークやサムネイル生成サービス、MLツールキットが内部で取り込むため、誰も直接選んだ覚えのないまま依存関係ツリーの数階層下に潜んでいることも少なくありません。2026年10月16日、Pillowプロジェクトはバージョン13.0.0をリリース。そのセキュリティ修正の1つがCVE-2026-112900で、PillowがEPS画像をレンダリングするためにGhostscriptを呼び出す処理に存在する引数インジェクションです。10月19日に公開されたCVEレコードの評価はCVSS 4.0で9.2(Critical)。影響範囲はPillow 2.6.0以上13.0.0未満のすべてのリリースに及びます。実環境での悪用は現時点で報告されていないものの、CISAの評価では自動化が可能であり、技術的影響は全面的とされています。
信頼できない画像を扱うすべてのプロジェクトとイメージでPillowを13.0.0にアップグレードし、EPSのサポートが不要なイメージからはGhostscriptを削除してください。
本ガイドは、GitLab上でPythonプロジェクトを運用するセキュリティチームとプラットフォームチームを対象としています。ディストリビューションごとの修正済みバージョン、脆弱性の仕組み、同じリリースで修正されたその他のHighおよびCriticalの問題、依存関係スキャン、コンテナスキャン、GitLab Orbit、完全一致コードの検索による影響プロジェクトの洗い出し、そしてGitLab Duo Agent Platformを使った大規模な修正までを扱います。
CVE-2026-112900の概要
CVE-2026-112900は、PillowのEPSプラグインに存在するOSコマンドインジェクションおよび引数インジェクションの脆弱性です。CNA(CVE採番機関)による評価はCritical(CVSS 4.0スコア9.2)。CVEレコードは2026年10月19日に公開されました。
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-112900 |
| GitHubアドバイザリ | GHSA-w889-685w-c8fh |
| タイトル | Pillow: Ghostscript呼び出しにおける引数インジェクション、RCEに至る可能性 |
| 脆弱性タイプ | CWE-88(引数インジェクション)、CWE-78(OSコマンドインジェクション) |
| CVSS 4.0 | 9.2 Critical (AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H) |
| 影響を受けるバージョン | Pillow 2.6.0以上、13.0.0未満 |
| 修正バージョン | Pillow 13.0.0 |
| 悪用状況 | 執筆時点では確認されていない(CISAのSSVC評価、2026年10月20日付) |
今すぐ修正済みバージョンにアップグレードする
Pillowを13.0.0以降にアップグレードしてください。CVEレコードが修正済みバージョンとして挙げているのは13.0.0のみであり、それより古いブランチはすべて13.0.0へ移行する必要があります。欠陥はファイル名がGhostscriptに渡される経路そのものにあるため、フレームワークの更新や画像内容の入力検証では対処できません。
| 使用中のPythonバージョン | 対応 |
|---|---|
| 3.11〜3.15 | pip install --upgrade "pillow>=13.0.0" でアップグレードするか、ロックファイルまたはrequirementsファイルのピン留めを引き上げてください。 |
Pillowをディストリビューションのパッケージから導入している場合は、まずディストリビューションのトラッカーを確認してください。 ディストリビューションのパッケージは独自のバージョン番号を持つため、pip showではなくトラッカーと照合します。2026年10月26日時点の状況は次のとおりです。
| ディストリビューション | Pillowパッケージのバージョン | 状況 |
|---|---|---|
| Debian 12 (bookworm) | 9.4.0-1.1+deb12u1 | 影響あり、修正は未提供 |
| Debian 13 (trixie) | 11.1.0-5+deb13u4 | 影響あり、修正は未提供 |
| Debian forky (testing) | 12.3.0-1 | 影響あり、修正は未提供 |
| Debian sid (unstable) | 13.0.0-1 | 修正済み |
| SUSE Linux Enterprise(Server 15 SP4〜SP7、16.0〜16.2など)およびopenSUSE Leap 16.0と16.1 | python-Pillow | 影響あり、修正の記載なし |
| Amazon Linux 2023および2027 Preview | python-pillow | 修正対応中 |
出典: Debian、SUSE、Amazon Linuxの各セキュリティトラッカー(2026年10月26日時点)。Amazon Linux 2は影響なしと記載。Ubuntuはすべてのリリースを要評価としており、Red Hat、Arch Linux、Oracle Linuxには本CVEの記載がありませんでした。Alpineのトラッカーは確認できませんでした。
ディストリビューションから修正版が提供されるまでは、仮想環境またはコンテナでPyPIからPillow 13.0.0をインストールするか、後述の回避策を適用してください。
コンテナイメージを再ビルドしてください。 Dockerfileでパッチバージョンを固定せずにPillowをインストールしている場合は、docker build --pull --no-cacheで再ビルドして再デプロイすれば、インストール処理が修正済みリリースを解決します。pillow==12.3.0のようにバージョンを固定しているイメージでは、先にピン留めの変更が必要。他のベースイメージ上に構築したイメージは、そのメンテナーが更新するまで修正が反映されません。再ビルドの前に上流のイメージを確認しましょう。
Pillow 13.0.0では、重複するTIFFタグの扱いやIモード画像のPNG保存方法など、いくつかの挙動も変更されています。アップグレードを展開する前に、画像処理のテストを実行してください。
脆弱性の仕組み
EPSファイルはPostScriptプログラムであるため、PillowはGhostscript(gs)を外部プロセスとして呼び出してレンダリングします。その際、入力ファイル名は-fの直後にサニタイズなしで渡されていました。
画像オブジェクトがディスク上に存在する.nameを持つ場合、Pillowはその名前をそのまま使用していました。一方、Ghostscriptの引数パーサーは、2種類の文字列に特別な意味を与えます。
- 先頭の
-はファイル名ではなくオプションとして解釈され、攻撃者に引数インジェクション(CWE-88)の余地を与えます。 - 先頭の
@は、指定されたテキストファイルから追加のコマンドライン引数を読み込むようGhostscriptに指示するものです。攻撃者がそのファイルの内容も制御できる場合、Ghostscriptへ渡される追加の引数を支配でき、コマンド実行(CWE-78)への道筋となります。
アドバイザリによれば、この攻撃はPillowがデフォルトで渡すサンドボックスフラグ-dSAFERを有効にしていても成立します。このフラグはPostScriptプログラムの動作を制限しますが、コマンドライン自体への引数の注入までは防げません。
影響を受けているかどうかを確認する
次の条件がすべて当てはまる場合にのみ、影響を受けます。
- Pillowのバージョンが13.0.0未満である。
- Ghostscriptがインストールされている。
- アップロードを元のファイル名のまま保存している場合など、攻撃者が影響を与えられるファイル名でEPSファイルを開いている。
- 画像を開くだけでなく、読み込みまたはレンダリングしている。
完全なコマンド実行には、先頭が@のファイル名で参照されるテキストファイルを攻撃者が制御できることも必要です。独自にファイル名を生成するサービスやメモリ上のストリームを使うサービスは、到達される可能性がはるかに低いといえます。
すぐにアップグレードできない場合は、 アップロードを生成したファイル名で保存する、Image.open(f, formats=["PNG", "JPEG"])で形式を制限する、EPSが不要なイメージからGhostscriptを削除する、といった対応を検討してください。
問題は1件だけではない 13.0.0で修正されたHighとCriticalのすべて
13.0.0のリリースノートには、HighおよびCriticalのアドバイザリが17件(Critical 3件、High 14件)挙げられており、このうちCVEに紐づくのは15件です。残る2件、GHSA-xcvg-w56q-r89mとGHSA-78g4-xqwv-q3g8は、CVE IDだけを照合するツールでは見落とされるため、注意が必要です。
| 重大度 | CVE | GHSA | 内容 |
|---|---|---|---|
| Critical | CVE-2026-96639 | GHSA-v9pv-5gc8-w2m6 | モード遷移後に古いネイティブ画像ストレージが再利用される |
| Critical | CVE-2026-112398 | GHSA-5x8w-8jj5-q52h | FlashPix(FPX)のJPEGデコード処理におけるヒープバッファオーバーフロー |
| Critical | CVE-2026-112403 | GHSA-8g5g-8vmr-9782 | タイル範囲を超える幅のスキャンラインによるJPEGデコーダーのヒープバッファオーバーフロー |
| High | CVE-2026-96644 | GHSA-9v9v-9qvf-h2hj | 寸法の切り捨てに起因するWMF/EMFのヒープ境界外読み取り |
| High | CVE-2026-96637 | GHSA-g842-9rc4-69pw | seek()によるSPIDERのデコンプレッションボム対策の回避 |
| High | CVE-2026-96643 | GHSA-g4qv-2jxx-769h | 上限のないExifヘッダー置換ループ |
| High | CVE-2026-96778 | GHSA-g7cr-3p24-7wf7 | ICCプロファイルでエンコーダーバッファが埋まった後のJPEGコメント書き込み |
| High | CVE-2026-112395 | GHSA-462x-pgg6-55fp | libtiffバッファのサイズ不足によるTIFFタイルおよびYCbCrデコード時の境界外読み取り |
| High | CVE-2026-112404 | GHSA-c6hw-5grf-ff96 | libtiffバッファのサイズ不足によるTIFFタイルおよびYCbCrデコード時の境界外読み取り |
| High | CVE-2026-112895 | GHSA-p4wg-p73j-c528 | 長いトレーラーチェーン、深いページツリーや循環したページツリーによるPDF解析時のスタック枯渇 |
| High | CVE-2026-96640 | GHSA-mrfp-p49p-3hf2 | ページツリー参照の繰り返しによるPDF追記時のリソース枯渇 |
| High | CVE-2026-112896 | GHSA-pchr-8j38-3x4p | TIFFエンコーダーが8ビット以外の画像で不正なサイズのColormapを受け入れていた問題 |
| High | CVE-2026-112393 | GHSA-332p-7hrc-92wf | ファイルオブジェクトへの保存時に発生するTIFFエンコーダーのヒープバッファオーバーフロー |
| High | CVEは未確認 | GHSA-xcvg-w56q-r89m | タグが画像サイズを上書きする場合のTIFFエンコーダーのヒープバッファオーバーフロー |
| High | CVE-2026-112902 | GHSA-xvh5-g6gv-559v | タグ値の不一致によるTIFFエンコーダーのメモリ情報漏洩とクラッシュ |
| High | CVE-2026-112897 | GHSA-q45j-58j2-45rg | 短いJPEGストリップに対するTIFFデコードが未初期化メモリを返していた問題 |
| High | CVEなし(GitHubの記載は「No known CVE」) | GHSA-78g4-xqwv-q3g8 | 同梱されたOpenJPEGでタイルパートデータ読み込み時に発生するヒープバッファオーバーフロー |
GitLabのグループ全体からPillowを洗い出す
Pillowをインストールしているプロジェクトをすべて特定し、Ghostscriptも導入されていてアップロードを受け付けるプロジェクトから優先的に修正しましょう。
- 依存関係スキャンは、推移的依存関係を含め、ロックファイル内のPillowのバージョンを報告します。プロジェクト単位で有効化するか、スキャン実行ポリシーでグループ全体に適用してください。マージリクエスト承認ポリシーを使えば、脆弱なバージョンを追加するマージをブロックできます。また、継続的依存関係スキャンは、アドバイザリの公開時に既存のプロジェクトを再チェックします(対象は公開から14日以内のアドバイザリ)。
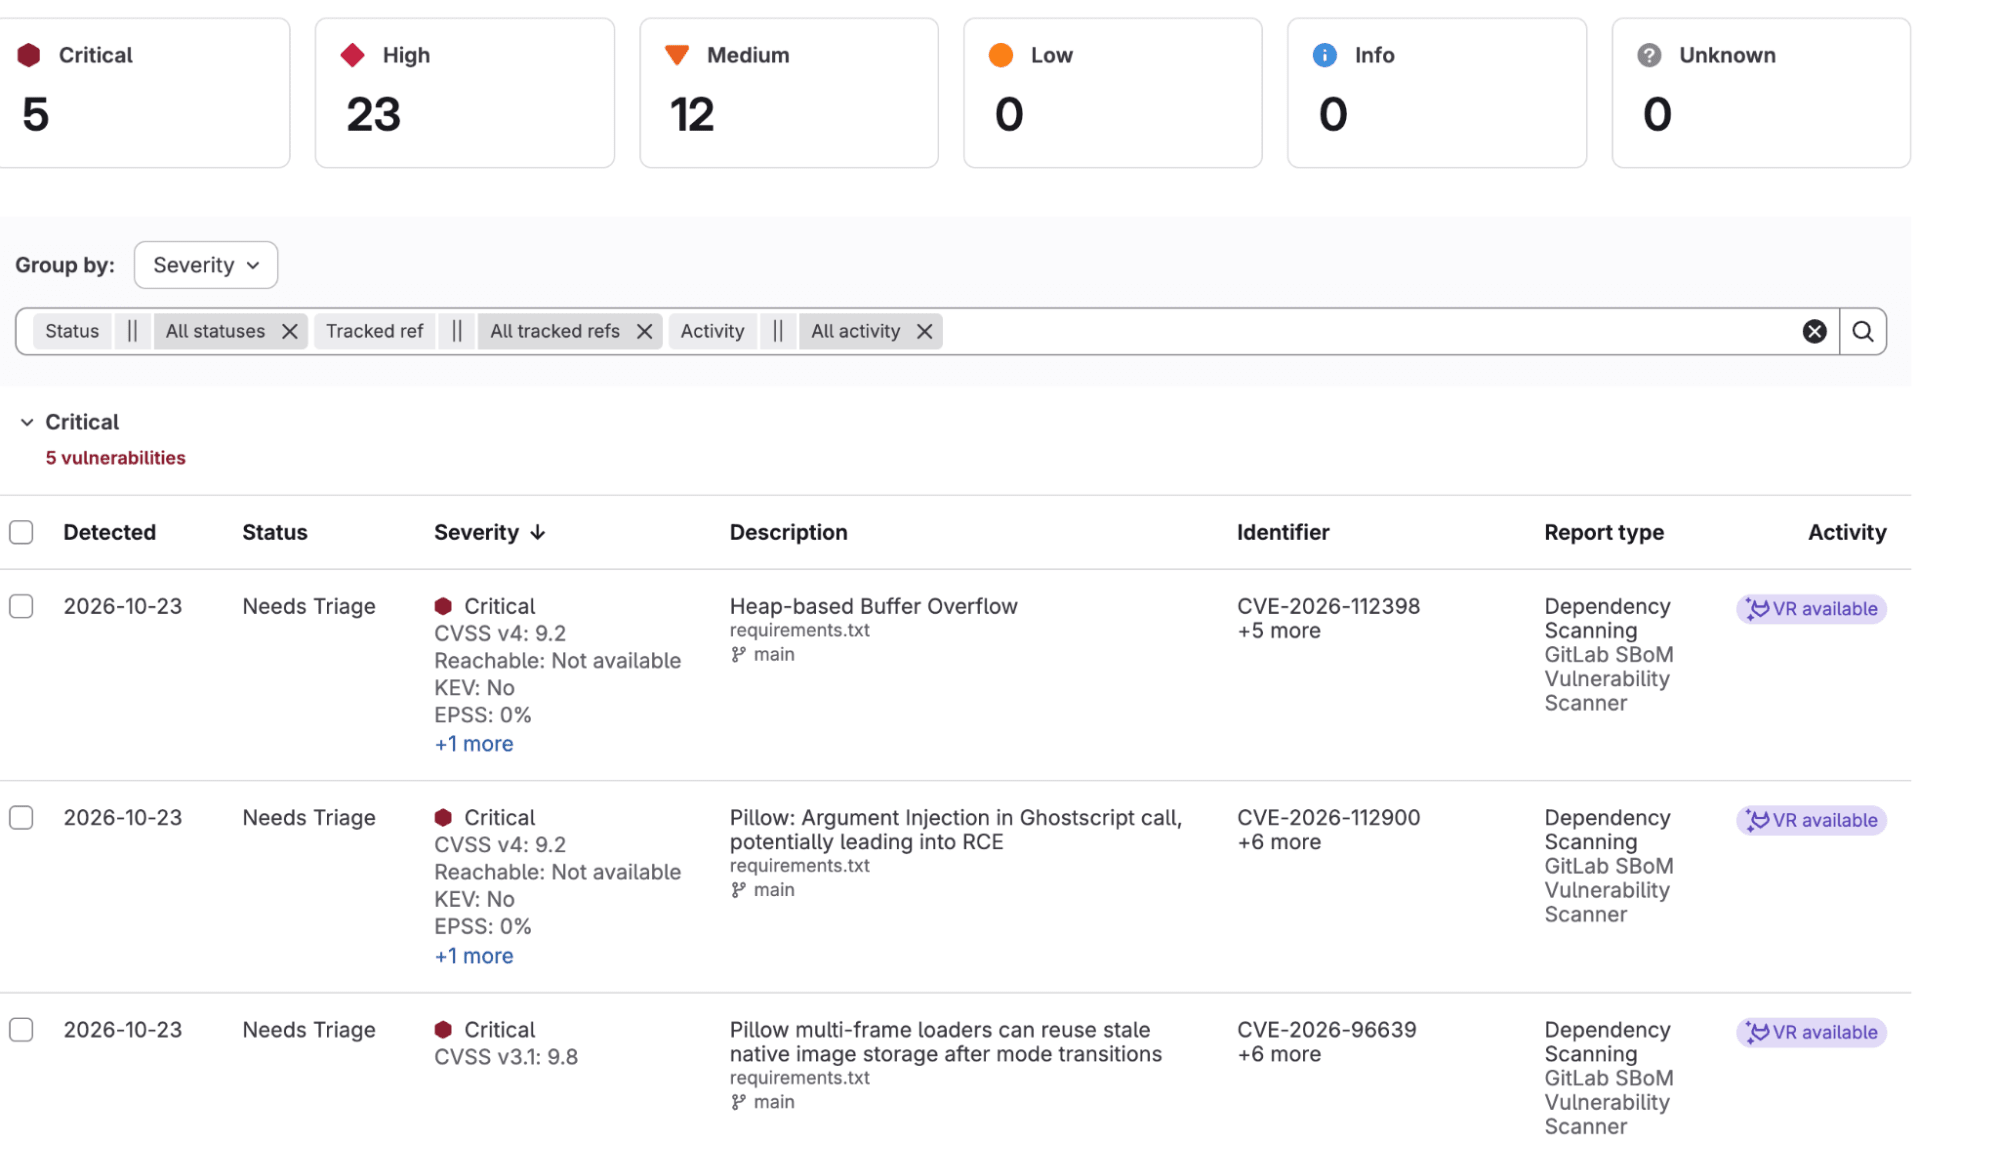 図1: Pillowの重大度CriticalおよびHighのCVEに対する依存関係スキャンの検出結果を示すGitLab脆弱性レポートのシミュレーション画面
- コンテナスキャンは、OSパッケージとしてインストールされたGhostscriptを検出します。PillowがあってもGhostscriptがないイメージではEPSファイルをレンダリングできないため、優先度は下がります。ただし、ソースからコンパイルされたGhostscriptは検出対象外。コンテナスキャンの有効化も同じ手順です。
- GitLab Orbit: Pillowは他者の依存関係として入り込むことが多く、「誰が使っているのか」を個々のプロジェクトから把握するのは困難です。GitLab Orbitは、プロジェクト、パイプライン、セキュリティの検出結果、コードをグラフ化し、エージェントが照会できる形にします。トップレベルグループで有効化したうえで、画像を扱うPythonプロジェクトや、CVE-2026-112900をはじめとするPillowのアドバイザリに未解決の検出結果があるプロジェクトを尋ねてみてください。リポジトリを1つも開かないうちに、候補リストが手に入ります。
Orbitが対象とするのはデフォルトブランチのみで、GitLab.comおよびGitLab Self-ManagedのPremiumプランとUltimateプランでベータ版として提供されています。現時点ではDockerfileを解析しないため、Ghostscriptの有無は次のステップのコード検索で確認してください。 - 完全一致コードの検索は、スキャナーが見落とすものを見つけます。トップレベルグループの完全一致コードの検索で正規表現モードを有効にし、次のクエリを実行します。
file:requirements.*\.txt$ (?i)^\s*pillowlang:Dockerfile (?i)ghostscript(?i)EpsImagePlugin|\.eps\b
最後に、結果と実際に稼働しているものを突き合わせます。プロジェクトで宣言されていないものが稼働していれば、そこがギャップ。Kubernetesの場合は、運用コンテナスキャンがクラスター内のイメージを対象とします。
GitLab Duo Agent Platformで大規模に修正する
影響を受けるプロジェクトのリストができたら、残るのはバージョンを上げ、マージリクエストを作成し、レビューを受けるという反復的な作業です。その反復部分をエージェントに任せ、人は判断に集中しましょう。
まずはAgentic Chatで、脆弱性レポート(Ultimateプラン)からこれらのPillow関連CVEの依存関係スキャンの検出結果を一覧表示するよう依頼し、影響を受けるプロジェクトごとに1件のイシューを持つエピックを作成します。イシューをデベロッパーフローに割り当てると、Pillowを13.0.0以降に引き上げる、またはDockerfileで固定されたバージョンを編集するマージリクエストが生成されます。Assignイベントにフロートリガーを設定しておけば、イシューの割り当てと同時にフローが起動。その後はコードレビューフローが、レビュー指示に沿って各マージリクエストの一次レビューを担当します。
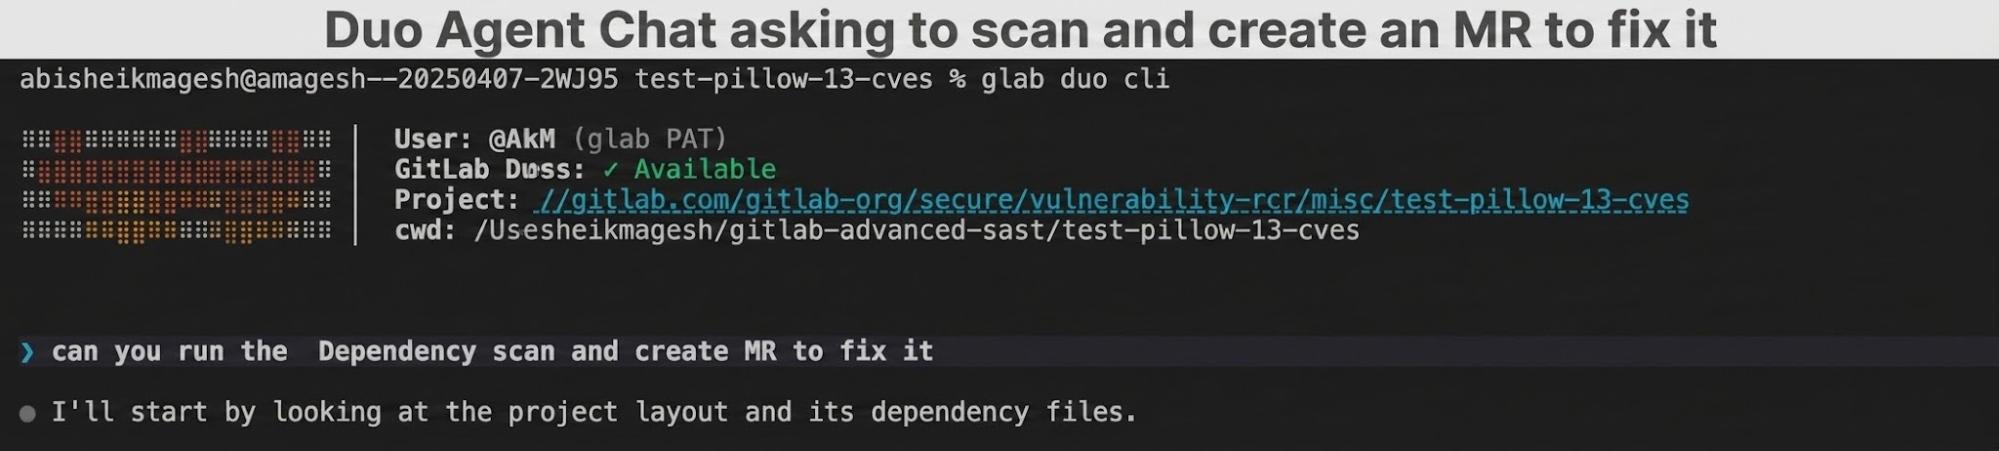 図2: Pillowの脆弱性を修正するために、セキュリティスキャンとマージリクエストの作成を実演するDuo Agent Chatの画面
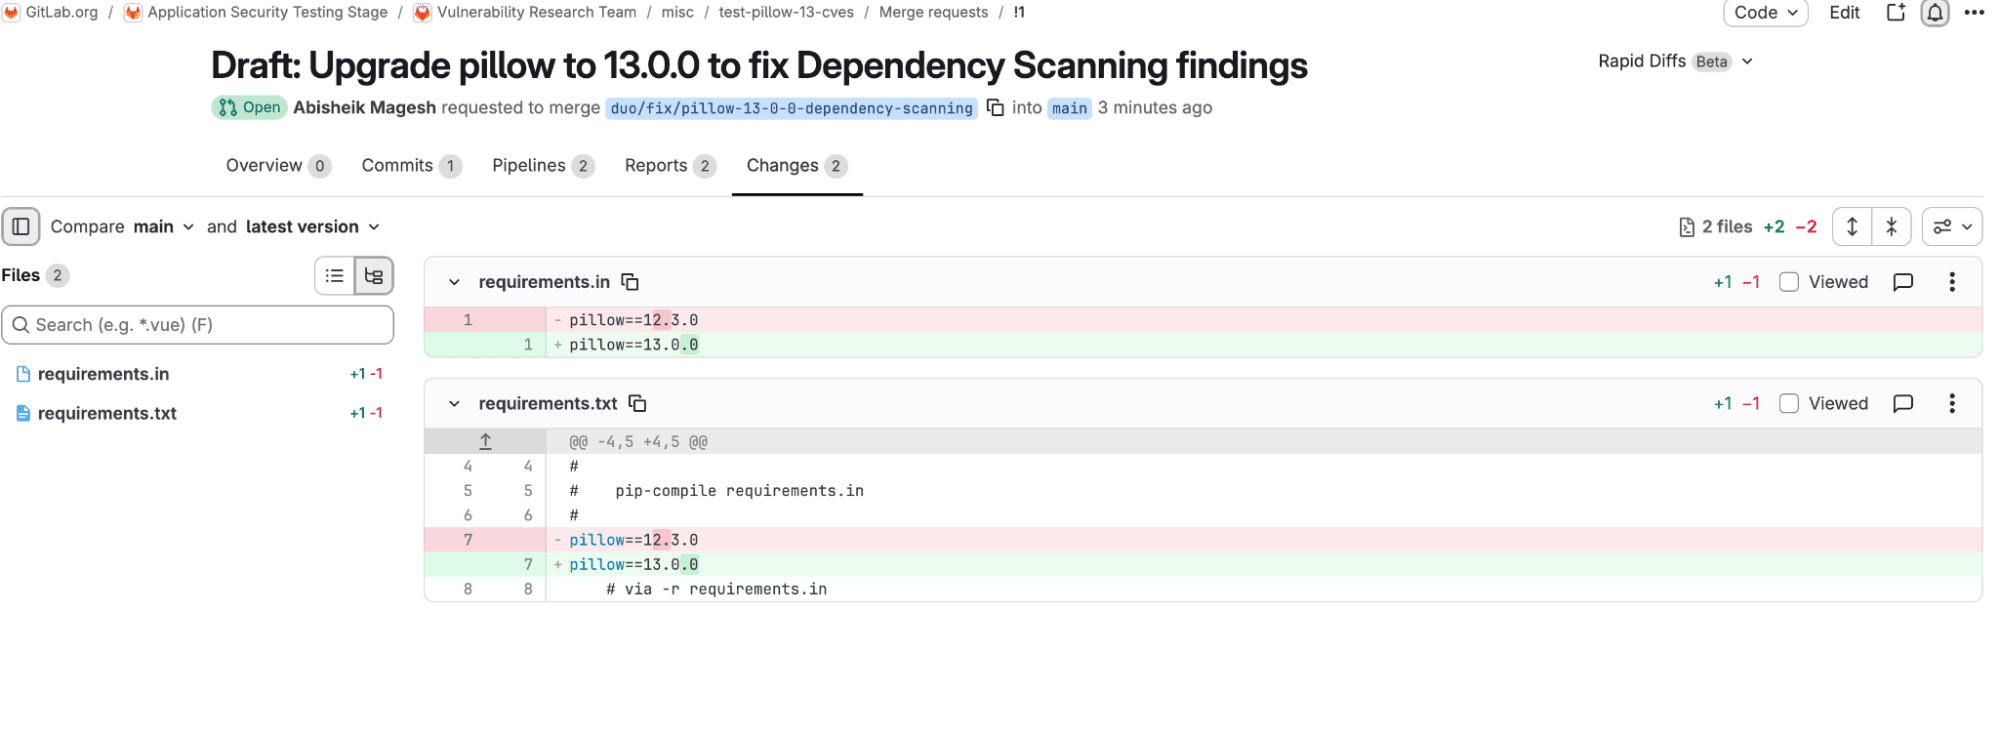 図3: Pillowの脆弱性を修正するためにGitLab Duo Agent Platformが作成したマージリクエスト
エージェントの作業はマージリクエストの作成までです。各マージリクエストのレビューとマージ、画像処理テストの実行(13.0.0では重複するTIFFタグとIモードPNG保存の挙動が変わるため)、そして修正済みバージョンがデプロイされたことの確認は、引き続き人が担います。これらを完了してからイシューをクローズしてください。
タイムライン
| 日付 | 出来事 |
|---|---|
| 10月16日 | Pillowが38件のセキュリティ項目を修正した13.0.0をリリース。リリースノートでは、EPSのGhostscriptの問題はGHSA-w889-685w-c8fhとして記載され、CVEはまだ割り当てられていませんでした。 |
| 10月19日 | CNAであるGitHubがCVE-2026-112900を予約・公開し、CVSS 4.0スコア9.2(Critical)を付与。TIFFライターとJPEGデコーダーのヒープオーバーフローであるCVE-2026-112393とCVE-2026-112403も同日に公開されました。 |
| 10月20日 | CISAのコーディネーターがCVE-2026-112900のSSVC評価を追加。悪用は「なし」、自動化は「可能」、技術的影響は「全面的」とされました。 |
| 10月23日 | Debianは修正済みとしてunstableリリース(13.0.0-1)のみを挙げています。Ubuntuはすべてのリリースを要評価としています。 |