O GitLab não é afetado pelo CVE-2026-112900 nem pelas outras vulnerabilidades corrigidas no Pillow 13.0.0. Os produtos do GitLab não incluem a biblioteca Pillow, e nossa equipe de segurança não encontrou nenhum indício de impacto na infraestrutura gerenciada pelo GitLab. O GitLab.com, o GitLab Self-Managed e o GitLab Dedicated não foram impactados.
O Pillow é uma das bibliotecas de imagem mais usadas no ecossistema Python. Muitas vezes, ele fica várias camadas abaixo na árvore de dependências, trazido por um framework web, um serviço de geração de miniaturas ou um toolkit de machine learning, sem que ninguém o tenha escolhido diretamente. Em 16 de outubro de 2026, o projeto Pillow lançou a versão 13.0.0, e uma das correções de segurança dessa versão é o CVE-2026-112900: uma injeção de argumentos na forma como o Pillow chama o Ghostscript para renderizar imagens EPS. O registro do CVE, publicado em 19 de outubro, atribui a ele a nota 9,2 (Critical) no CVSS 4.0. A falha afeta todas as versões do Pillow a partir da 2.6.0 e anteriores à 13.0.0. Até agora, não há relatos de exploração em ambiente real, mas a avaliação da CISA classifica a falha como automatizável e com impacto técnico total.
Atualize o Pillow para a versão 13.0.0 em todos os projetos e imagens de contêiner que processam imagens não confiáveis e remova o Ghostscript das imagens de contêiner que não precisam de suporte a EPS.
Este guia é para equipes de segurança e de plataforma com projetos Python no GitLab. Ele mostra a versão corrigida para cada distribuição, como a falha funciona, os outros problemas de severidade alta e crítica corrigidos na mesma versão, como localizar os projetos afetados com o Dependency Scanning, o Container Scanning, o GitLab Orbit e a busca de código, e como fazer a correção em escala com a GitLab Duo Agent Platform.
CVE-2026-112900: visão resumida
O CVE-2026-112900 é uma falha de injeção de argumentos e de comandos do sistema operacional no plugin EPS do Pillow, classificada como Critical (nota 9,2 no CVSS 4.0) pela CVE Numbering Authority (CNA). O registro do CVE foi publicado em 19 de outubro de 2026.
| Campo | Detalhe |
|---|---|
| CVE | CVE-2026-112900 |
| Boletim de segurança do GitHub | GHSA-w889-685w-c8fh |
| Título | Pillow: Argument Injection in Ghostscript call, potentially leading into RCE |
| Tipos de Fraqueza | CWE-88 (injeção de argumentos), CWE-78 (injeção de comandos do sistema operacional) |
| CVSS 4.0 | 9,2 Critical (AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H) |
| Versões afetadas | Pillow >= 2.6.0 e < 13.0.0 |
| Corrigido em | Pillow 13.0.0 |
| Status de exploração | Nenhuma exploração conhecida até a publicação deste artigo (avaliação SSVC da CISA de 20 de outubro de 2026) |
Atualize o Pillow para uma versão corrigida agora
Atualize o Pillow para a versão 13.0.0 ou posterior. O registro do CVE indica a 13.0.0 como a única versão corrigida, então todas as linhas de versão anteriores precisam migrar para ela. Atualizar frameworks ou validar o conteúdo das imagens não resolve neste caso, porque a falha está na forma como o nome do arquivo chega ao Ghostscript.
| Sua versão do Python | O que fazer |
|---|---|
| 3.11 a 3.15 | Atualize com pip install --upgrade "pillow>=13.0.0" ou eleve a versão fixada no seu lockfile ou arquivo de requirements. |
Se o Pillow vem de um pacote da distribuição, consulte primeiro o tracker de segurança da distribuição. Os pacotes de distribuição têm numeração de versão própria, então a comparação deve ser feita com o tracker, e não com o pip show. Status em 26 de outubro de 2026:
| Distribuição | Versão do pacote do Pillow | Status |
|---|---|---|
| Debian 12 (bookworm) | 9.4.0-1.1+deb12u1 | Vulnerável, ainda sem correção |
| Debian 13 (trixie) | 11.1.0-5+deb13u4 | Vulnerável, ainda sem correção |
| Debian forky (testing) | 12.3.0-1 | Vulnerável, ainda sem correção |
| Debian sid (unstable) | 13.0.0-1 | Corrigido |
| SUSE Linux Enterprise (Server 15 SP4 a SP7 e 16.0 a 16.2, entre outros) e openSUSE Leap 16.0 e 16.1 | python-Pillow | Afetado, sem correção listada |
| Amazon Linux 2023 e 2027 Preview | python-pillow | Correção pendente |
Fontes: trackers de segurança do Debian, da SUSE e do Amazon Linux, em 26 de outubro de 2026. O Amazon Linux 2 aparece como não afetado. O Ubuntu indica que todas as versões precisam de avaliação, e Red Hat, Arch Linux e Oracle Linux não tinham registro deste CVE. Não foi possível consultar o tracker do Alpine.
Enquanto a distribuição não disponibilizar uma correção, instale o Pillow 13.0.0 a partir do PyPI em um ambiente virtual ou em um contêiner, ou aplique as soluções alternativas descritas abaixo.
Reconstrua suas imagens de contêiner. Se o Dockerfile instala o Pillow sem fixar uma versão de patch, reconstrua a imagem com docker build --pull --no-cache e faça o deploy novamente, para que a etapa de instalação resolva a versão corrigida. Imagens que fixam uma versão, como pillow==12.3.0, precisam ter essa versão alterada antes. Imagens construídas a partir de outras imagens base só recebem a correção quando os mantenedores dessas imagens as atualizam, então verifique a imagem upstream antes de reconstruir.
O Pillow 13.0.0 também muda alguns comportamentos, como o tratamento de tags TIFF duplicadas e a forma como imagens no modo I são salvas em PNG. Por isso, rode os testes de processamento de imagens antes de levar a atualização para produção.
Como a vulnerabilidade funciona
Arquivos EPS são programas PostScript, então o Pillow chama o Ghostscript (gs) como processo externo para renderizá-los e passa o nome do arquivo de entrada logo depois de -f, sem nenhuma sanitização.
Quando o objeto de imagem tinha um .name existente em disco, o Pillow usava esse nome sem alterações. O parser de argumentos do Ghostscript dá significado especial a dois tipos de string:
- Um
-no início é lido como opção, e não como nome de arquivo, o que permite ao atacante injetar argumentos (CWE-88). - Um
@no início faz o Ghostscript ler mais argumentos de linha de comando a partir do arquivo de texto indicado. Se o atacante também controlar o conteúdo desse arquivo, ele passa a controlar argumentos adicionais do Ghostscript, e esse é o caminho para a execução de comandos (CWE-78).
O relatório de segurança observa que isso funciona mesmo com -dSAFER, a flag de sandbox que o Pillow passa por padrão. Essa flag restringe o que um programa PostScript pode fazer, mas não impede que o atacante injete argumentos na própria linha de comando.
Como verificar se há exposição
A exposição só existe quando todas as condições abaixo são verdadeiras:
- O Pillow está em uma versão anterior à 13.0.0.
- O Ghostscript está instalado.
- O código abre um arquivo EPS por um nome de arquivo que um atacante pode influenciar, como um upload salvo com o nome original.
- A imagem é carregada ou renderizada, e não apenas aberta.
A execução completa de comandos também exige que o atacante controle um arquivo de texto referenciado com @ no início. Serviços que geram os próprios nomes de arquivo ou usam streams em memória têm muito menos chance de ficar ao alcance de um atacante.
Se ainda não for possível atualizar: salve os uploads com nomes gerados, restrinja os formatos com Image.open(f, formats=["PNG", "JPEG"]) ou remova o Ghostscript das imagens de contêiner que não precisam dele.
Não é só uma falha: todos os problemas High e Critical da 13.0.0
As notas de versão da 13.0.0 listam 17 recomendações High e Critical (sendo 3 críticas e 14 altas). Quinze deles têm um CVE associado. Os dois que não têm, GHSA-xcvg-w56q-r89m e GHSA-78g4-xqwv-q3g8, merecem atenção, porque ferramentas que fazem a correspondência apenas pelo ID do CVE deixariam esses dois passar.
| Severidade | CVE | GHSA | Problema |
|---|---|---|---|
| Critical | CVE-2026-96639 | GHSA-v9pv-5gc8-w2m6 | Armazenamento nativo de imagem obsoleto reutilizado após transições de modo |
| Critical | CVE-2026-112398 | GHSA-5x8w-8jj5-q52h | Heap buffer overflow na decodificação JPEG do FlashPix (FPX) |
| Critical | CVE-2026-112403 | GHSA-8g5g-8vmr-9782 | Heap buffer overflow na decodificação JPEG causado por scanlines mais largas que os limites do tile |
| High | CVE-2026-96644 | GHSA-9v9v-9qvf-h2hj | Leitura fora dos limites (out-of-bounds read) no heap em WMF/EMF causada por truncamento de dimensões |
| High | CVE-2026-96637 | GHSA-g842-9rc4-69pw | Contorno da proteção contra bombas de descompressão no SPIDER via seek() |
| High | CVE-2026-96643 | GHSA-g4qv-2jxx-769h | Loop ilimitado de substituição de cabeçalho Exif |
| High | CVE-2026-96778 | GHSA-g7cr-3p24-7wf7 | Gravação de comentário JPEG depois que o perfil ICC preenche o buffer do encoder |
| High | CVE-2026-112395 | GHSA-462x-pgg6-55fp | Leitura fora dos limites na decodificação de tiles TIFF e YCbCr causada por buffers subdimensionados da libtiff |
| High | CVE-2026-112404 | GHSA-c6hw-5grf-ff96 | Leitura fora dos limites na decodificação de tiles TIFF e YCbCr causada por buffers subdimensionados da libtiff |
| High | CVE-2026-112895 | GHSA-p4wg-p73j-c528 | Esgotamento da pilha no parsing de PDF causado por cadeias longas de trailers e árvores de páginas profundas ou cíclicas |
| High | CVE-2026-96640 | GHSA-mrfp-p49p-3hf2 | Esgotamento de recursos ao anexar PDF causado por referências repetidas à árvore de páginas |
| High | CVE-2026-112896 | GHSA-pchr-8j38-3x4p | O encoder TIFF aceitava um Colormap de tamanho incorreto em imagens que não são de 8 bits |
| High | CVE-2026-112393 | GHSA-332p-7hrc-92wf | Heap buffer overflow no encoder TIFF ao salvar em um objeto de arquivo |
| High | Nenhum CVE encontrado ainda | GHSA-xcvg-w56q-r89m | Heap buffer overflow no encoder TIFF quando tags sobrescrevem o tamanho da imagem |
| High | CVE-2026-112902 | GHSA-xvh5-g6gv-559v | Exposição de memória e travamento no encoder TIFF causados por valores de tag incompatíveis |
| High | CVE-2026-112897 | GHSA-q45j-58j2-45rg | A decodificação TIFF retornava memória não inicializada para strips JPEG curtas |
| High | Sem CVE (GitHub: "No known CVE") | GHSA-78g4-xqwv-q3g8 | Heap buffer overflow no OpenJPEG embutido no pacote ao ler dados de tile-part |
Localize o Pillow em todos os seus grupos do GitLab
Encontre todos os projetos que instalam o Pillow e corrija primeiro os que também têm o Ghostscript e aceitam uploads.
- O Dependency Scanning informa a versão do Pillow nos seus lockfiles, incluindo dependências transitivas. Ative o recurso por projeto ou para um grupo inteiro com uma política de execução de varredura. As políticas para aprovação de merge requests podem bloquear merges que adicionem uma versão vulnerável, e o Continuous Vulnerability Scanning verifica de novo os projetos existentes quando um boletim de segurança é publicado, para boletins com até 14 dias. Todos os recursos desta etapa estão disponíveis no plano Ultimate.
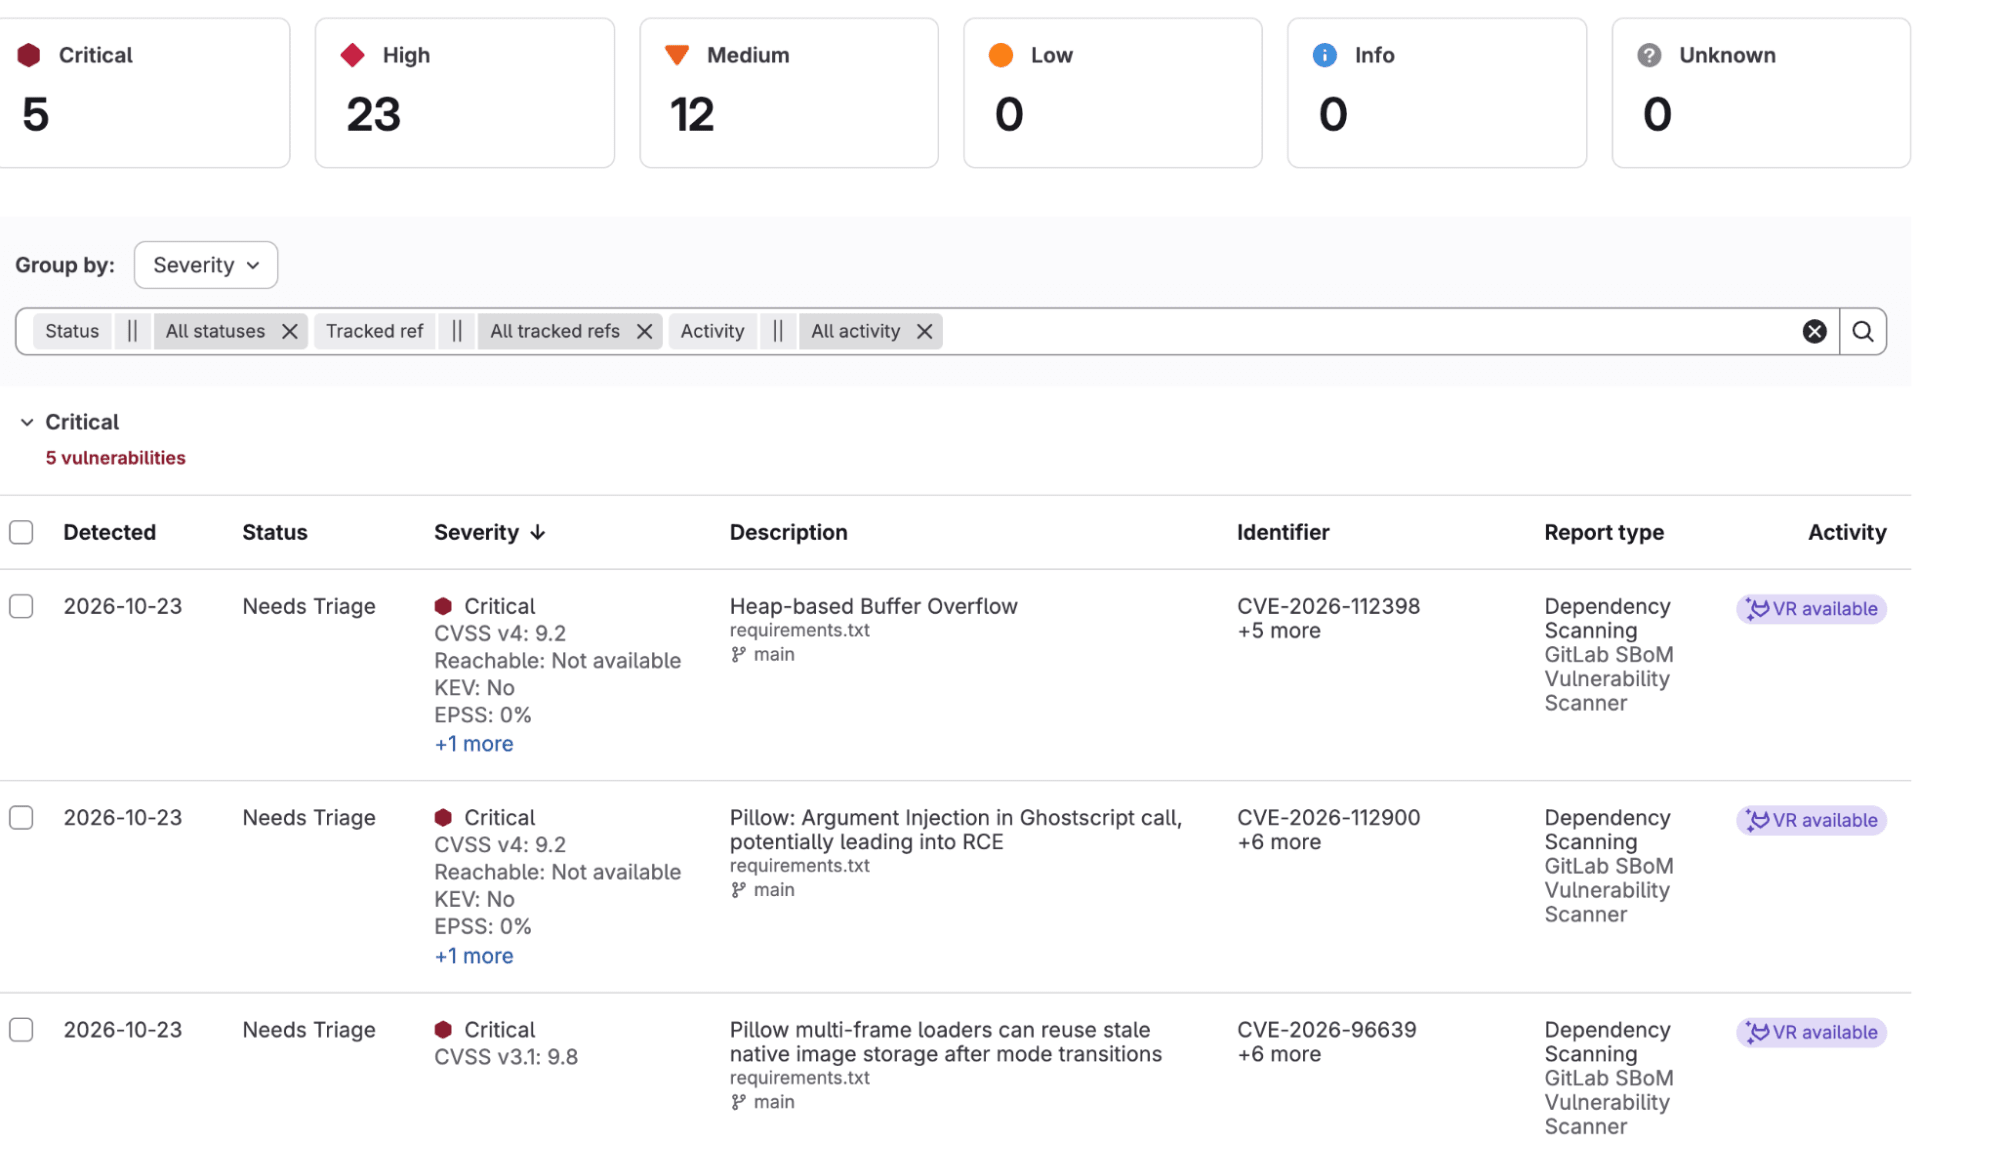 Figura 1: Vulnerability Report do GitLab simulado, com achados do Dependency Scanning para CVEs Critical e High do Pillow
- O Container Scanning encontra o Ghostscript instalado como pacote do sistema operacional. Imagens de contêiner com o Pillow, mas sem o Ghostscript, não conseguem renderizar arquivos EPS e, por isso, têm prioridade menor. O Container Scanning não detecta o Ghostscript compilado a partir do código-fonte. Ative o Container Scanning da mesma forma.
- GitLab Orbit: como o Pillow costuma chegar como dependência de outro pacote, é difícil responder "quem usa?" olhando para um projeto de cada vez. O GitLab Orbit transforma seus projetos, pipelines, achados de segurança e código em um grafo que um agente pode consultar. Ative o Orbit no grupo de nível superior e peça os projetos Python que lidam com imagens e os projetos com achados abertos para o CVE-2026-112900 ou para os outros boletins do Pillow. Com isso, a lista de candidatos fica pronta antes mesmo de abrir qualquer repositório.
O Orbit cobre apenas a branch padrão e está em beta para os planos Premium e Ultimate no GitLab.com e no GitLab Self-Managed. Ele ainda não analisa Dockerfiles, então confirme a presença do Ghostscript com a busca de código da próxima etapa. - A busca de código encontra o que os scanners deixam passar. Execute estas buscas na busca exata de código (Premium e Ultimate) no grupo de nível superior, com o modo de expressão regular ativado:
file:requirements.*\.txt$ (?i)^\s*pillowlang:Dockerfile (?i)ghostscript(?i)EpsImagePlugin|\.eps\b
Por fim, compare os resultados com o que de fato está em execução. Tudo o que está rodando e não aparece declarado nos seus projetos é uma lacuna. No Kubernetes, o Operational Container Scanning (Ultimate) cobre as imagens de contêiner dos seus clusters.
Corrija em escala com a GitLab Duo Agent Platform
A GitLab Duo Agent Platform está disponível nos planos Premium e Ultimate. Com a lista de projetos afetados em mãos, o trabalho restante é repetitivo: elevar uma versão, abrir uma merge request, conseguir a revisão. Deixe a parte repetitiva com os agentes e mantenha as pessoas nas decisões.
Comece pelo Agentic Chat e peça que ele liste os achados do Dependency Scanning para esses CVEs do Pillow no Vulnerability Report (Ultimate) e, em seguida, crie um épico com uma issue para cada projeto afetado. Atribuir uma issue ao Developer Flow gera uma merge request que eleva o Pillow para a 13.0.0 ou posterior, ou que altera a versão fixada no Dockerfile. Um gatilho de flow no evento Assign inicia o flow assim que a issue é atribuída. Depois, o Code Review Flow pode fazer uma primeira revisão de cada merge request com base nas suas instruções de revisão. O gatilho de flow e as instruções de revisão exigem os planos Premium ou Ultimate. O Agentic Chat, o Developer Flow e o Code Review Flow também estão disponíveis no plano Free, com GitLab Credits.
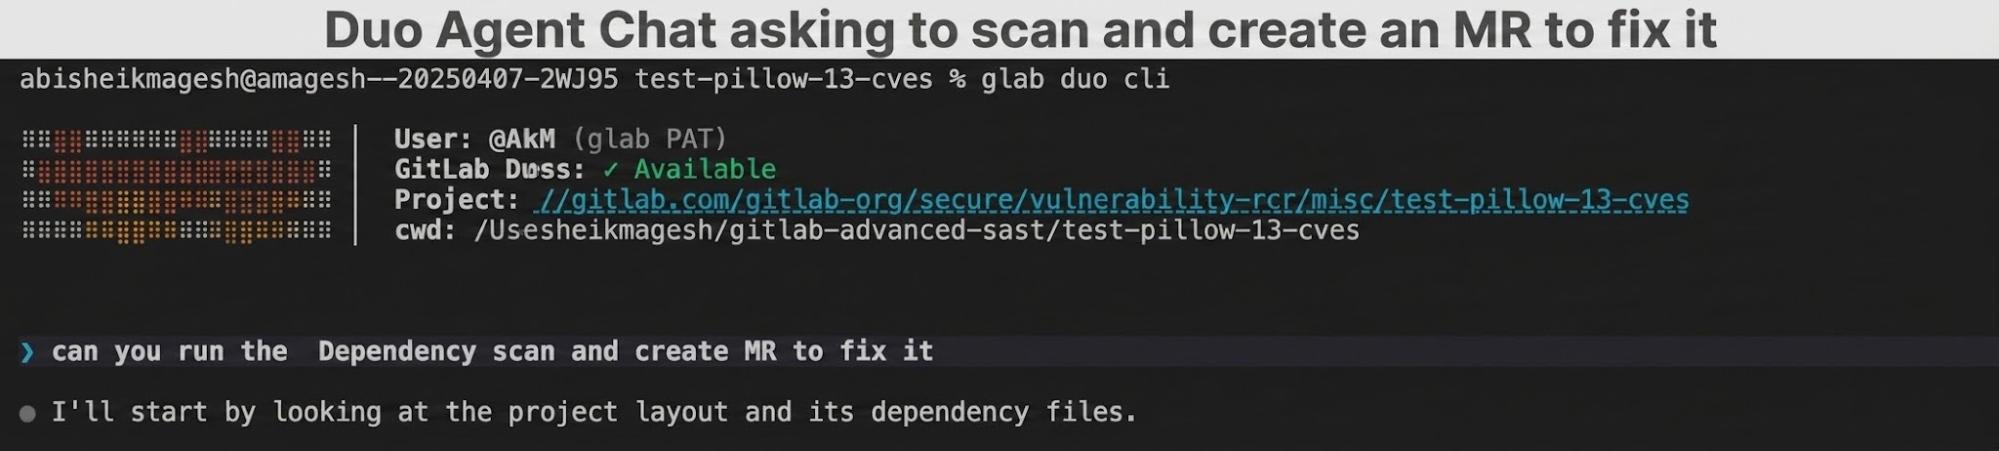 Figura 2: Duo Agent Chat fazendo a varredura de segurança e criando merge requests para corrigir as vulnerabilidades do Pillow
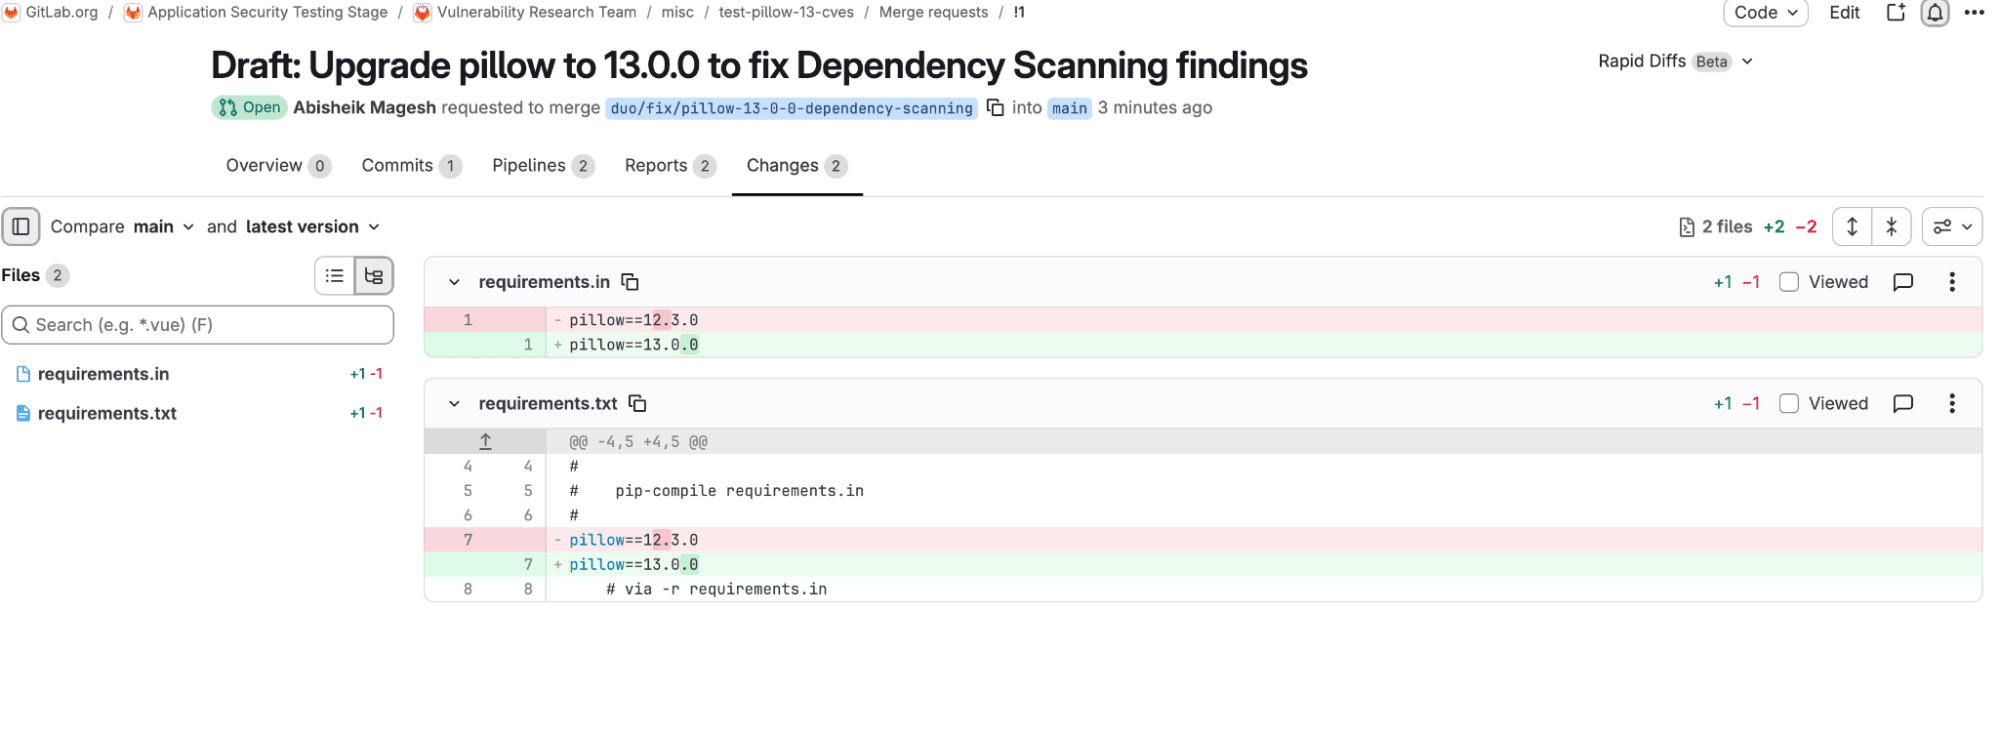 Figura 3: Merge request criada pela GitLab Duo Agent Platform para corrigir as vulnerabilidades do Pillow
Os agentes param na merge request. Uma pessoa ainda precisa revisar e fazer o merge de cada uma. Também é preciso rodar os testes de processamento de imagens, porque a 13.0.0 muda o comportamento das tags TIFF duplicadas e do salvamento em PNG no modo I, e confirmar que foi feito o deploy da versão corrigida antes de fechar a issue.
Linha do tempo
| Data | O que aconteceu |
|---|---|
| 16 de outubro | O projeto Pillow lança a 13.0.0 com correções para 38 itens de segurança. As notas de versão listam o problema do EPS com o Ghostscript como GHSA-w889-685w-c8fh, ainda sem CVE. |
| 19 de outubro | O GitHub, como CNA, reserva e publica o CVE-2026-112900 com nota 9,2 (Critical) no CVSS 4.0. O CVE-2026-112393 e o CVE-2026-112403, os heap buffer overflows do encoder TIFF e do decoder JPEG, são publicados no mesmo dia. |
| 20 de outubro | O coordenador da CISA adiciona uma avaliação SSVC para o CVE-2026-112900: exploração, nenhuma; automatizável, sim; impacto técnico, total. |
| 23 de outubro | O Debian indica apenas a versão unstable (13.0.0-1) como corrigida. O Ubuntu indica que todas as versões precisam de avaliação. |
Fontes
- Notas de versão do Pillow 13.0.0
- Registro do CVE-2026-112900 e GHSA-w889-685w-c8fh
- Commit da correção a2c3631
- Tracker de segurança do Debian e tracker de segurança do Ubuntu, em 23 de outubro de 2026
- GitLab: Dependency Scanning com SBOM (lista de materiais de software)
- GitLab: Continuous Dependency Scanning
- GitLab: Container Scanning e busca exata de código