GitLabはPHP2Shell(CVE-2026-109618およびCVE-2026-109619)の影響を受けません。GitLabアプリケーションはPHPで書かれておらず、Webリクエストの処理にPHPを実行することもありません。GitLabが管理するインフラストラクチャへの影響も、セキュリティチームの調査では確認されていません。GitLab.com、GitLab Self-Managed、GitLab Dedicatedのいずれも影響はありません。
PHPはWebサーバー上で動作する広く使われたプログラミング言語であり、WordPress、Drupal、Magentoといった主要なプラットフォームを支えています。そのため、PHP自体に欠陥があれば、数多くのWebサイトやアプリケーションに影響が及びます。2026年10月21日、PHPプロジェクトはPHPに存在する2件の重大なリモートコード実行の脆弱性を修正しました。この2件は総称してPHP2Shellと呼ばれています(CVE-2026-109618、CVE-2026-109619)。PHPはいずれもCVSS v4.0で9.2と評価しています。脆弱性があるのはPHPエンジン本体であり、フレームワークやライブラリ、アプリケーションコードではありません。そのため、アプリケーション側での修正はできません。NGINXやApacheを含め、PHPを実行するWebサーバーはすべて影響を受けます。PHPプロジェクトはApacheでの脆弱性を確認しており、mod_phpを使用している場合、認証されていないリクエストがアプリケーションコードの実行前にリモートコード実行へ到達し得るとしています。
Webリクエストの処理にPHPを実行しているサーバーとコンテナは、今すぐすべてPHP 8.5.12、8.4.27、8.3.36、8.2.35のいずれか、またはお使いのディストリビューションの修正済みパッケージへアップグレードしてください。
本記事は、GitLab上でPHPプロジェクトを扱うセキュリティチームとプラットフォームチームに向けたガイドです。PHPの各ブランチとディストリビューションにおける修正バージョン、GitLabの機能を使ってグループ全体からPHPプロジェクトを洗い出す方法、修正状況の追跡、そして侵害の痕跡を確認する方法を取り上げます。
今すぐPHPを修正済みバージョンへアップグレードする
すべてのホストとすべてのコンテナイメージで、PHPランタイムを修正済みバージョンへアップグレードしてください。アプリケーションコードが実行される前にPHPがリクエストを処理するため、フレームワークやComposerの更新、入力値の検証、認証では防げません。
| ブランチ | 修正バージョン |
|---|---|
| PHP 8.5.x | 8.5.12 |
| PHP 8.4.x | 8.4.27 |
| PHP 8.3.x | 8.3.36 |
| PHP 8.2.x | 8.2.35(2026年12月31日にサポート終了) |
| PHP 8.6リリース候補版 | 8.6.0RC4。公式のphp:8.6-rcイメージは10月21日時点でRC3のままで、RC3には修正が含まれていません。 |
| PHP 8.1以前 | 公式リリースはありません。PHPは7.4、8.0、8.1向けに最小限のソースバックポートを公開しており、修正済みパッケージを提供しているディストリビューションもあります。 |
ディストリビューションのパッケージとしてPHPを導入している場合は、そのパッケージをアップグレードしてください。 10月22日時点の修正済みパッケージバージョンは次のとおりです。
| ディストリビューション | 修正済みパッケージ |
|---|---|
| Ubuntu 26.04 | php8.5 8.5.4-0ubuntu1.5 |
| Ubuntu 24.04 | php8.3 8.3.6-0ubuntu0.24.04.13 |
| Ubuntu 22.04 | php8.1 8.1.2-1ubuntu2.28 |
| Debian 13 | php8.4 8.4.27-1~deb13u1 |
| Debian 12 | php8.2 8.2.35-1~deb12u1 |
| Alpine 3.24 | php83 8.3.36、php84 8.4.27、php85 8.5.12 |
| RHEL 10 | php 8.3.36-1.el10_2(RHSA-2026:87070)、php8.4 8.4.27-1.el10_2(RHSA-2026:87071) |
| RHEL 9 | php 8.0.30-8.el9_8.1(RHSA-2026:87151)、php:8.2 8.2.35-1(RHSA-2026:87072)、php:8.3 8.3.36-1(RHSA-2026:87079)。php:8.4は10月22日時点で未修正 |
| RHEL 8 | php:7.4 7.4.33-8(RHSA-2026:87080)。php:8.2についてはRed HatのCVEページを確認してください。提供終了済みのストリーム(7.2、7.3、8.0)に修正は提供されません |
出典:Ubuntu、Debian、Alpine、Red Hatの各セキュリティトラッカー(2026年10月22日時点)
Ubuntu、およびRed Hatの7.4と8.0のパッケージは、アップストリームのバージョン番号を変えずに修正をバックポートしています。php -v ではなくパッケージのバージョンで比較してください。アップグレード後は、PHPを実行しているプロセスをすべて再起動します。
コンテナイメージを再ビルドしてください。 php:8、php:8.3、php:8.3-apache、php:latestのように公式phpイメージの可変タグを使用している場合は、docker build --pull で再ビルドして再デプロイします。php:8.3.35-apacheのようにパッチバージョンを固定しているイメージは、先にタグを修正済みバージョンへ変更する必要があります。wordpress や drupal などの派生イメージをベースにしている場合、修正が反映されるのはメンテナーが更新版イメージを公開した後です。再ビルドの前にアップストリームのイメージを確認してください。
GitLabのグループ全体からPHPプロジェクトを洗い出す
Webリクエストの処理にPHPを実行しているプロジェクトには、社内ダッシュボード、マーケティングサイト、CIジョブ用イメージといった見落としやすいものも含め、すべて修正済みバージョンが必要です。洗い出しには2つの視点が欠かせません。リポジトリが宣言している内容とイメージに含まれている内容を調べる静的な調査と、実際に何が動いているかを把握するランタイムインベントリです。静的な調査は、GitLabの2つの機能でカバーできます。両方を、この順番で使ってください。
1. コンテナスキャン
コンテナスキャンはOSパッケージの脆弱性を報告するため、apt、apk、dnfでインストールされたPHPを検出し、今回の2件のCVEもスキャナーの脆弱性データベースに取り込まれ次第、報告されるようになります。プロジェクトで有効にするには、.gitlab-ci.ymlにテンプレートを追加します。
      include:
  - template: Security/Container-Scanning.gitlab-ci.yml
グループレベルのスキャン実行ポリシーを使えば、グループ内のすべてのプロジェクトでコンテナスキャンを一括で有効にでき、ポリシーの有効化後は次回以降のパイプラインがコンテナスキャン付きで実行されます。デフォルトブランチのコンテナスキャン結果は、スキャナーの完了後に脆弱性レポートで確認できます。
さらに、コンテナスキャンとマージリクエスト承認ポリシーを組み合わせることも可能です。マージリクエスト承認を設定しておけば、PHP2Shellを含むコード変更があった場合、指定した承認者の承認なしにはマージできなくなります。
コンテナスキャンが検出できるのは、パッケージとしてインストールされたPHPだけです。公式phpイメージを含め、ソースからコンパイルされたPHPにはパッケージの記録が残りません。そのため、コンテナスキャンを通過したプロジェクトでも脆弱なPHPが動作している可能性があります。この穴を埋めるのがコード検索です。
2. コード検索
完全一致コード検索では、PHPプロジェクトであることを示す2種類のファイルを見つけられます。次のクエリは、正規表現モードを有効にして(検索ボックス右側の .* トグル)トップレベルグループで実行してください。
- コンテナのベースイメージ: GitLabがDockerfileとして認識するファイルをすべて検索するクエリです。イメージ名またはタグにphpを含むものにマッチするため、wordpress、frankenphp、bitnami/php-fpmといった派生イメージも見つかります。多少の誤検出は出ますが、結果を読めば除外できます。
lang:Dockerfile ^FROM.*php - Composerプロジェクト:Dockerfileがない場合や、
FROM $BASE_IMAGEのようにビルド引数からイメージを取得している場合でも、PHPを使用しているプロジェクトを見つけられるクエリです。
file:composer\.json$
完全一致コード検索の対象はデフォルトブランチのみです。GitLab.comでは有料プランでデフォルトで有効になっており、GitLab Self-Managedインスタンスでは管理者が事前にZoektをインストールする必要があります。GitLab Dedicatedは完全一致コード検索に対応していません。
検索結果ごとにバージョンを確認してください。 FROM php:<tag> の行を確認するか、稼働中のコンテナで php -v を実行し、上の表と照合します。グループの依存関係リストにはComposerパッケージとフレームワークのバージョンが表示されますが、PHPランタイムのバージョンは表示されません。
3. ランタイムインベントリと突き合わせる
コンテナスキャンとコード検索でわかるのは、プロジェクトが宣言しビルドしている内容であり、実際に動作している内容ではありません。PHPはGitLabプロジェクトの外でも動作します。たとえば、設定だけでmod_phpやPHP-FPMを有効にしているWebサーバー、手作業で構築されたホスト、アクティブなパイプラインがないままクラスターで動き続けているコンテナなどです。静的な調査結果は、構成管理ツール(Ansible、Puppet、Chefなど)やクラウド、VMインベントリツールから取得した稼働中ワークロードの一覧と突き合わせてください。Kubernetesの場合は、運用コンテナスキャンがクラスターで実行中のイメージをスキャンします。検出範囲はコンテナスキャンと同じく、パッケージのみです。2つの視点のどちらか一方にしか現れないPHPランタイムは、すべて調査すべきギャップとして扱ってください。
GitLab Duo Agent Platformで大規模に修正を進める
まずはGitLab Duo Agentic Chatに次のような作業を依頼するところから始めましょう。
- 脆弱性レポートから、グループ全体のCVE-2026-109618とCVE-2026-109619に関するコンテナスキャンの検出結果をすべて収集する(Ultimateサブスクリプションが必要)
- 上記のコード検索クエリをグループ全体で実行し、ヒットした結果を一件ずつ確認して、DockerfileまたはComposerファイルからPHPのバージョンを読み取る
- 影響を受けるプロジェクトごとに、ベースイメージのタグまたはパッケージを修正済みバージョンへ更新するマージリクエストを作成し、適切なメンテナーにアサインする
- プロジェクトごとに1つのイシューを持つエピックで全体の進捗を追跡し、修正済みバージョンのデプロイが確認できた時点でクローズする
各イシューからは、Developer Flowがベースイメージのタグやパッケージを修正済みバージョンへ更新するマージリクエストを作成できます。Code Review Flowによる自動レビューを有効にすれば、カスタムレビュー指示に沿った一次レビューを受けられます。各マージリクエストをレビューしてマージし、修正済みバージョンのデプロイが完了したらイシューをクローズしてください。
検索で見つかるのはあくまで候補であり、一件ずつのマッチの確認、CIのincludeの解決、コードが宣言している内容と実際に動作している内容の切り分けは、依然としてセキュリティエンジニアやプラットフォームエンジニアの仕事として残ります。この作業を引き受けてくれるのが、GitLab Developer Advocacyチームが公開しているエージェントスキルの例。GitLab Duo Agent Platform上で動作するほか、GitLab MCPサーバーやglab CLIを使用するエージェント(Claude Code、Codex、Cursorなど)からも利用できます。
このスキルは、コンテナイメージ、CIジョブ、OSパッケージ、構成管理の変数、Composerのピン留め、環境をチェックします。出力されるのは、デプロイの裏付けと未解決のギャップを含む、出典付きの検出結果一覧です。スキルは読み取り専用で、変更は一切行いません。修正のマージリクエストは、レビューを伴う別のステップとして残ります。アクセスできないホスト上で何が動作しているかは確認できないため、そうしたホストは直接検証してください。利用する前に、自社の環境に合わせてスキルを調整してください。
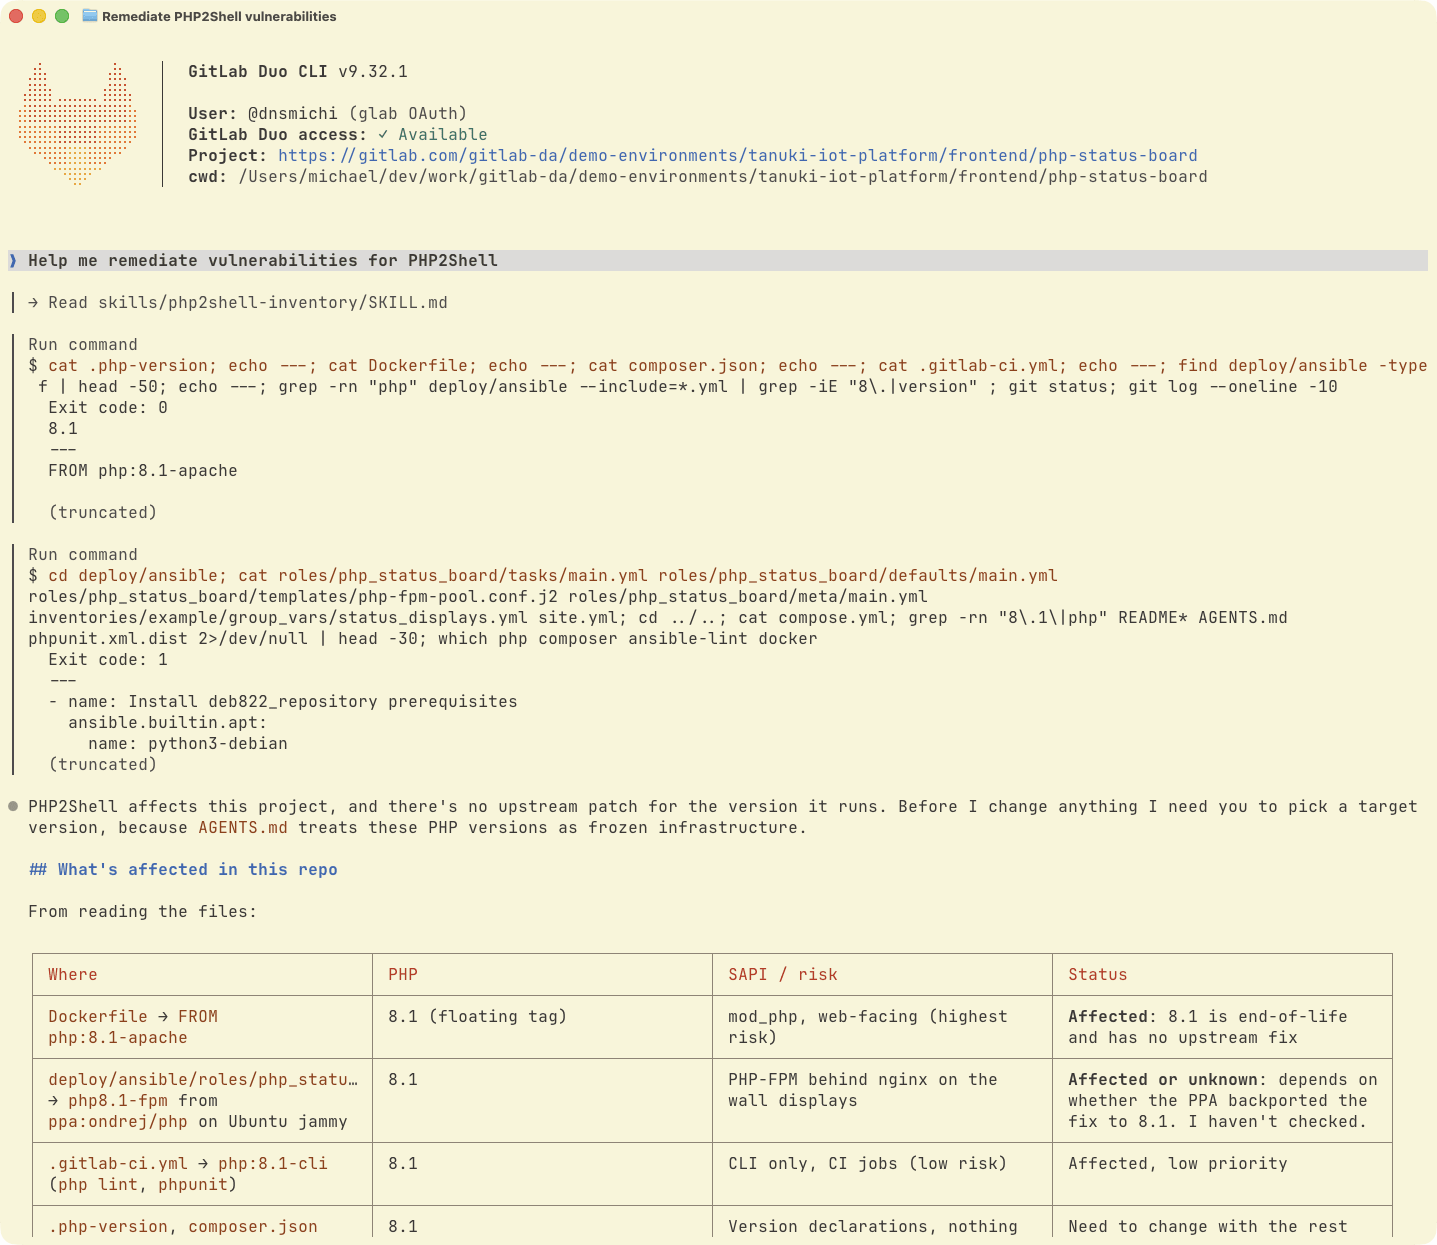 GitLab Duo CLIでPHP2Shellスキルを使用している様子。このデモプロジェクトは、GitLab Duo CLIによる修正の成功例を示すために意図的に脆弱な状態にしてあります。
侵害の有無を確認する
エクスプロイトに関する報告は一致していません。セキュリティ研究者は、一般公開前の2026年10月17日にエクスプロイトの試行があったと報告しており、リリース後にもエクスプロイトの報告が続いています。一方、PHPプロジェクトはリリース時点で機能するエクスプロイトを確認していません。インターネットに公開されたサーバーで脆弱なバージョンのPHPが動作していた場合は、2026年10月17日以降のログで次の点を確認してください。
- マルチパートリクエストの後に発生するメモリ制限エラー、またはHTTP 500応答の繰り返し
- 異常に大きい、または不正な形式の
PHPSESSID応答クッキー - 説明のつかないPHPワーカーの再起動、またはPHPワーカーから起動されたシェルプロセス
- PHP Webサーバー上の見覚えのないファイル、PHPワーカーからの外部への通信、意図しないcronエントリ
エクスプロイトが成功してもHTTP 200が返り、ワーカーが動作し続ける場合があります。エラーが出ていないことは、侵害されていないことの証明にはなりません。エクスプロイトの痕跡が見つかった場合は、サーバーを隔離してインシデント調査を開始してください。可能であれば、パッチ適用と再起動の前にメモリ、ディスク、ログを保全してください。PHPワーカーを再起動すると証拠が失われるおそれがあります。CVE-2026-109619は、攻撃者がコード実行に至らなかった場合でもプロセスメモリを露出させる可能性があります。PHPプロセスから読み取れる認証情報、トークン、キーはすべてローテーションしてください。
注: GitLab 17.9で非推奨となったGemnasium依存関係スキャンイメージ(gemnasium:6)が、同梱するPHPを理由にスキャナーで検出される場合があります。このイメージはコマンドラインツールとしてのみ使用され、HTTPリクエストを処理することはないため、エクスプロイトはできません。また、修正済みバージョンがすでに同じタグで提供されています。
タイムライン
| 日付 | 内容 |
|---|---|
| 8月1日 | CalifがAI支援によるPHPの監査中に1件目の脆弱性を発見し、8月11日にPHPへ報告。Wiz Researchも8月24日に独立して両方の脆弱性を発見し、報告。 |
| 10月17日 | 脆弱性がまだ非公開の状態で、Amazonのハニーポットが最初の既知のエクスプロイト試行を記録。 |
| 10月20日 | PHPが、2件の重大な脆弱性を修正するセキュリティリリースを10月21日に提供すると告知。 |
| 10月20日 | 協調的な情報公開の前に脆弱性の詳細が流出。(Huntress) |
| 10月21日 14:00 UTC | PHPが8.5.12、8.4.27、8.3.36、8.2.35をリリースし、アドバイザリを公開。 |