GitLab ist von CVE-2026-112900 und den anderen in Pillow 13.0.0 behobenen Schwachstellen nicht betroffen:
- GitLab.com
- GitLab Self-Managed
- GitLab Dedicated
GitLab-Produkte enthalten die Bibliothek Pillow nicht, und unser Security-Team hat keine Hinweise auf Auswirkungen auf die von GitLab verwaltete Infrastruktur gefunden.
Pillow ist eine der meistgenutzten Bildbibliotheken im Python-Ökosystem. Oft steckt sie mehrere Ebenen tief im Abhängigkeitsbaum, eingebunden über ein Web-Framework, einen Dienst für Vorschaubilder oder ein ML-Toolkit, ohne dass jemand sie direkt ausgewählt hätte. Am 16. Oktober 2026 hat das Pillow-Projekt Version 13.0.0 veröffentlicht. Eine der darin enthaltenen Sicherheitskorrekturen betrifft CVE-2026-112900: eine Argument Injection beim Aufruf von Ghostscript, mit dem Pillow EPS-Bilder darstellt. Der am 19. Oktober veröffentlichte CVE-Eintrag bewertet sie mit 9,2 (Critical) nach CVSS 4.0. Betroffen sind alle Pillow-Releases ab 2.6.0 bis ausschließlich 13.0.0. Eine Ausnutzung in freier Wildbahn ist bisher nicht bekannt. Die Bewertung von CISA stuft die Lücke aber als automatisierbar mit vollständigen technischen Auswirkungen ein.
Pillow in jedem Projekt und jedem Image, das nicht vertrauenswürdige Bilder verarbeitet, auf 13.0.0 aktualisieren und Ghostscript aus Images entfernen, die keine EPS-Unterstützung brauchen.
Dieser Leitfaden richtet sich an Security- und Plattformteams mit Python-Projekten auf GitLab. Er nennt die korrigierte Version für jede Distribution, erklärt, wie die Lücke funktioniert, und listet die anderen Schwachstellen mit Schweregrad High und Critical auf, die im selben Release behoben wurden. Außerdem zeigt er, wie sich betroffene Projekte mit Dependency Scanning, Container Scanning, GitLab Orbit und der Codesuche finden lassen und wie die Behebung mit GitLab Duo Agent Platform in großem Umfang abläuft.
CVE-2026-112900 im Überblick
CVE-2026-112900 ist eine Schwachstelle vom Typ OS Command Injection und Argument Injection im EPS-Plugin von Pillow, die die CVE Numbering Authority (CNA) als Critical einstuft (CVSS-4.0-Score 9,2). Der CVE-Eintrag wurde am 19. Oktober 2026 veröffentlicht.
| Feld | Detail |
|---|---|
| CVE | CVE-2026-112900 |
| GitHub-Advisory | GHSA-w889-685w-c8fh |
| Titel | Pillow: Argument Injection in Ghostscript call, potentially leading into RCE |
| Schwachstellenart | CWE-88 (Argument Injection), CWE-78 (OS Command Injection) |
| CVSS 4.0 | 9,2 Critical (AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H) |
| Betroffene Versionen | Pillow >= 2.6.0 und < 13.0.0 |
| Behoben in | Pillow 13.0.0 |
| Ausnutzung | Zum Zeitpunkt der Veröffentlichung keine bekannt (SSVC-Bewertung von CISA vom 20. Oktober 2026) |
Pillow jetzt auf eine korrigierte Version aktualisieren
Pillow muss auf 13.0.0 oder neuer aktualisiert werden. Der CVE-Eintrag nennt 13.0.0 als einzige korrigierte Version. Alle älteren Zweige müssen also darauf umsteigen. Updates von Frameworks und eine Validierung der Bildinhalte helfen hier nicht, weil der Fehler darin liegt, wie der Dateiname an Ghostscript übergeben wird.
| Python-Version | Vorgehen |
|---|---|
| 3.11 bis 3.15 | Mit pip install --upgrade "pillow>=13.0.0" aktualisieren oder die Versionsangabe in der Lockfile oder der Requirements-Datei anheben. |
Stammt Pillow aus einem Paket der Distribution, zuerst den Tracker der Distribution prüfen. Pakete von Distributionen haben eigene Versionsnummern. Deshalb mit dem Tracker vergleichen und nicht mit pip show. Stand 26. Oktober 2026:
| Distribution | Version des Pillow-Pakets | Status |
|---|---|---|
| Debian 12 (bookworm) | 9.4.0-1.1+deb12u1 | Anfällig, noch keine Korrektur |
| Debian 13 (trixie) | 11.1.0-5+deb13u4 | Anfällig, noch keine Korrektur |
| Debian forky (testing) | 12.3.0-1 | Anfällig, noch keine Korrektur |
| Debian sid (unstable) | 13.0.0-1 | Behoben |
| SUSE Linux Enterprise (u. a. Server 15 SP4 bis SP7 sowie 16.0 bis 16.2) und openSUSE Leap 16.0 und 16.1 | python-Pillow | Betroffen, keine Korrektur gelistet |
| Amazon Linux 2023 und 2027 Preview | python-pillow | Korrektur ausstehend |
Quellen: Security-Tracker von Debian, SUSE und Amazon Linux, Stand 26. Oktober 2026. Amazon Linux 2 gilt als nicht betroffen. Bei Ubuntu steht die Bewertung für alle Releases noch aus. Red Hat, Arch Linux und Oracle Linux hatten keinen Eintrag zu diesem CVE. Der Tracker von Alpine ließ sich nicht prüfen.
Bis die eigene Distribution eine Korrektur ausliefert, Pillow 13.0.0 aus PyPI in einer virtuellen Umgebung oder einem Container installieren oder die unten beschriebenen Workarounds anwenden.
Container-Images neu bauen. Installiert ein Dockerfile Pillow, ohne eine Patch-Version festzuschreiben, das Image mit docker build --pull --no-cache neu bauen und erneut deployen, damit beim Installationsschritt das korrigierte Release bezogen wird. Bei Images, die eine Version festschreiben, etwa pillow==12.3.0, muss zuerst die Versionsangabe geändert werden. Images, die auf anderen Basis-Images aufbauen, erhalten die Korrektur erst, wenn die Maintainer(innen) des jeweiligen Basis-Images es aktualisieren. Vor dem Neubau also das Upstream-Image prüfen.
Pillow 13.0.0 ändert außerdem einige Verhaltensweisen, etwa den Umgang mit doppelten TIFF-Tags und das Speichern von Bildern im I-Modus als PNG. Vor der Auslieferung des Upgrades deshalb die Tests zur Bildverarbeitung ausführen.
So funktioniert die Schwachstelle
EPS-Dateien sind PostScript-Programme. Pillow ruft deshalb Ghostscript (gs) auf, um sie darzustellen, und übergibt den Namen der Eingabedatei direkt nach -f, ohne ihn zu bereinigen.
Hatte das Bildobjekt einen .name, der auf dem Datenträger existiert, übernahm Pillow diesen Namen unverändert. Der Argument-Parser von Ghostscript misst zwei Arten von Zeichenfolgen eine besondere Bedeutung bei:
- Ein vorangestelltes
-wird als Option gelesen und nicht als Dateiname. Das ermöglicht Angreifern eine Argument Injection (CWE-88). - Ein vorangestelltes
@weist Ghostscript an, weitere Kommandozeilenargumente aus der genannten Textdatei zu lesen. Kontrollieren Angreifer auch den Inhalt dieser Datei, kontrollieren sie weitere Argumente für Ghostscript. Das ist der Weg zur Befehlsausführung (CWE-78).
Laut Advisory funktioniert das sogar mit -dSAFER, dem Sandbox-Flag, das Pillow standardmäßig übergibt. Dieses Flag schränkt ein, was ein PostScript-Programm tun darf, verhindert aber nicht, dass Angreifer Argumente in die Kommandozeile selbst einschleusen.
Wann eine Anfälligkeit besteht
Eine Anfälligkeit besteht nur, wenn alle folgenden Punkte zutreffen:
- Pillow ist älter als 13.0.0.
- Ghostscript ist installiert.
- Der Code öffnet eine EPS-Datei über einen Dateinamen, den Angreifer beeinflussen können, etwa einen Upload, der unter seinem ursprünglichen Namen gespeichert wird.
- Das Bild wird geladen oder dargestellt und nicht nur geöffnet.
Für eine vollständige Befehlsausführung müssen Angreifer zusätzlich eine Textdatei kontrollieren, auf die mit einem vorangestellten @ verwiesen wird. Dienste, die eigene Dateinamen erzeugen oder mit Streams im Arbeitsspeicher arbeiten, sind deutlich seltener erreichbar.
Ist ein Upgrade noch nicht möglich: Uploads unter generierten Namen speichern, die Formate mit Image.open(f, formats=["PNG", "JPEG"]) einschränken oder Ghostscript aus Images entfernen, die es nicht brauchen.
Mehr als ein Fehler: alle Lücken mit Schweregrad High und Critical in 13.0.0
Die Release Notes zu 13.0.0 führen 17 Advisories mit Schweregrad High und Critical auf (3 Critical, 14 High). Fünfzehn davon ist eine CVE zugeordnet. Die beiden ohne CVE, GHSA-xcvg-w56q-r89m und GHSA-78g4-xqwv-q3g8, verdienen besondere Aufmerksamkeit, weil Werkzeuge, die nur anhand von CVE-IDs abgleichen, sie übersehen würden.
| Schweregrad | CVE | GHSA | Problem |
|---|---|---|---|
| Critical | CVE-2026-96639 | GHSA-v9pv-5gc8-w2m6 | Veralteter nativer Bildspeicher wird nach Moduswechseln wiederverwendet |
| Critical | CVE-2026-112398 | GHSA-5x8w-8jj5-q52h | Heap-Pufferüberlauf beim Dekodieren von FlashPix-JPEGs (FPX) |
| Critical | CVE-2026-112403 | GHSA-8g5g-8vmr-9782 | Heap-Pufferüberlauf im JPEG-Decoder durch Scanlines, die breiter als die Kachelgrenzen sind |
| High | CVE-2026-96644 | GHSA-9v9v-9qvf-h2hj | Heap-Lesezugriff außerhalb der Grenzen bei WMF/EMF durch abgeschnittene Abmessungen |
| High | CVE-2026-96637 | GHSA-g842-9rc4-69pw | Umgehung des Schutzes vor Dekompressionsbomben bei SPIDER über seek() |
| High | CVE-2026-96643 | GHSA-g4qv-2jxx-769h | Unbegrenzte Schleife beim Ersetzen des Exif-Headers |
| High | CVE-2026-96778 | GHSA-g7cr-3p24-7wf7 | Schreiben eines JPEG-Kommentars, nachdem ein ICC-Profil den Encoder-Puffer gefüllt hat |
| High | CVE-2026-112395 | GHSA-462x-pgg6-55fp | Lesezugriff außerhalb der Grenzen beim Dekodieren von TIFF-Kacheln und YCbCr durch zu kleine libtiff-Puffer |
| High | CVE-2026-112404 | GHSA-c6hw-5grf-ff96 | Lesezugriff außerhalb der Grenzen beim Dekodieren von TIFF-Kacheln und YCbCr durch zu kleine libtiff-Puffer |
| High | CVE-2026-112895 | GHSA-p4wg-p73j-c528 | Stack-Erschöpfung beim Parsen von PDFs durch lange Trailer-Ketten und tiefe oder zyklische Seitenbäume |
| High | CVE-2026-96640 | GHSA-mrfp-p49p-3hf2 | Ressourcenerschöpfung beim Anhängen an PDFs durch wiederholte Verweise im Seitenbaum |
| High | CVE-2026-112896 | GHSA-pchr-8j38-3x4p | TIFF-Encoder akzeptierte bei Bildern mit anderer Farbtiefe als 8 Bit eine falsch dimensionierte Colormap |
| High | CVE-2026-112393 | GHSA-332p-7hrc-92wf | Heap-Pufferüberlauf im TIFF-Encoder beim Speichern in ein Dateiobjekt |
| High | Noch keine CVE gefunden | GHSA-xcvg-w56q-r89m | Heap-Pufferüberlauf im TIFF-Encoder, wenn Tags die Bildgröße überschreiben |
| High | CVE-2026-112902 | GHSA-xvh5-g6gv-559v | Offenlegung von Speicherinhalten und Absturz im TIFF-Encoder durch nicht übereinstimmende Tag-Werte |
| High | CVE-2026-112897 | GHSA-q45j-58j2-45rg | TIFF-Dekodierung lieferte bei kurzen JPEG-Strips nicht initialisierten Speicher |
| High | Keine CVE (GitHub: "No known CVE") | GHSA-78g4-xqwv-q3g8 | Heap-Pufferüberlauf im mitgelieferten OpenJPEG beim Lesen von Tile-Part-Daten |
Pillow in allen GitLab-Gruppen finden
Zuerst jedes Projekt finden, das Pillow installiert, und dann vorrangig die Projekte beheben, die zusätzlich Ghostscript enthalten und Uploads annehmen.
- Dependency Scanning meldet die Pillow-Version in den Lockfiles, einschließlich transitiver Abhängigkeiten. Es lässt sich pro Projekt aktivieren oder mit einer Scan Execution Policy für eine ganze Gruppe. Merge Request Approval Policies können Merges blockieren, die eine anfällige Version hinzufügen, und Continuous Vulnerability Scanning prüft bestehende Projekte erneut, wenn ein Advisory veröffentlicht wird, und zwar für Advisories, die bis zu 14 Tage alt sind.
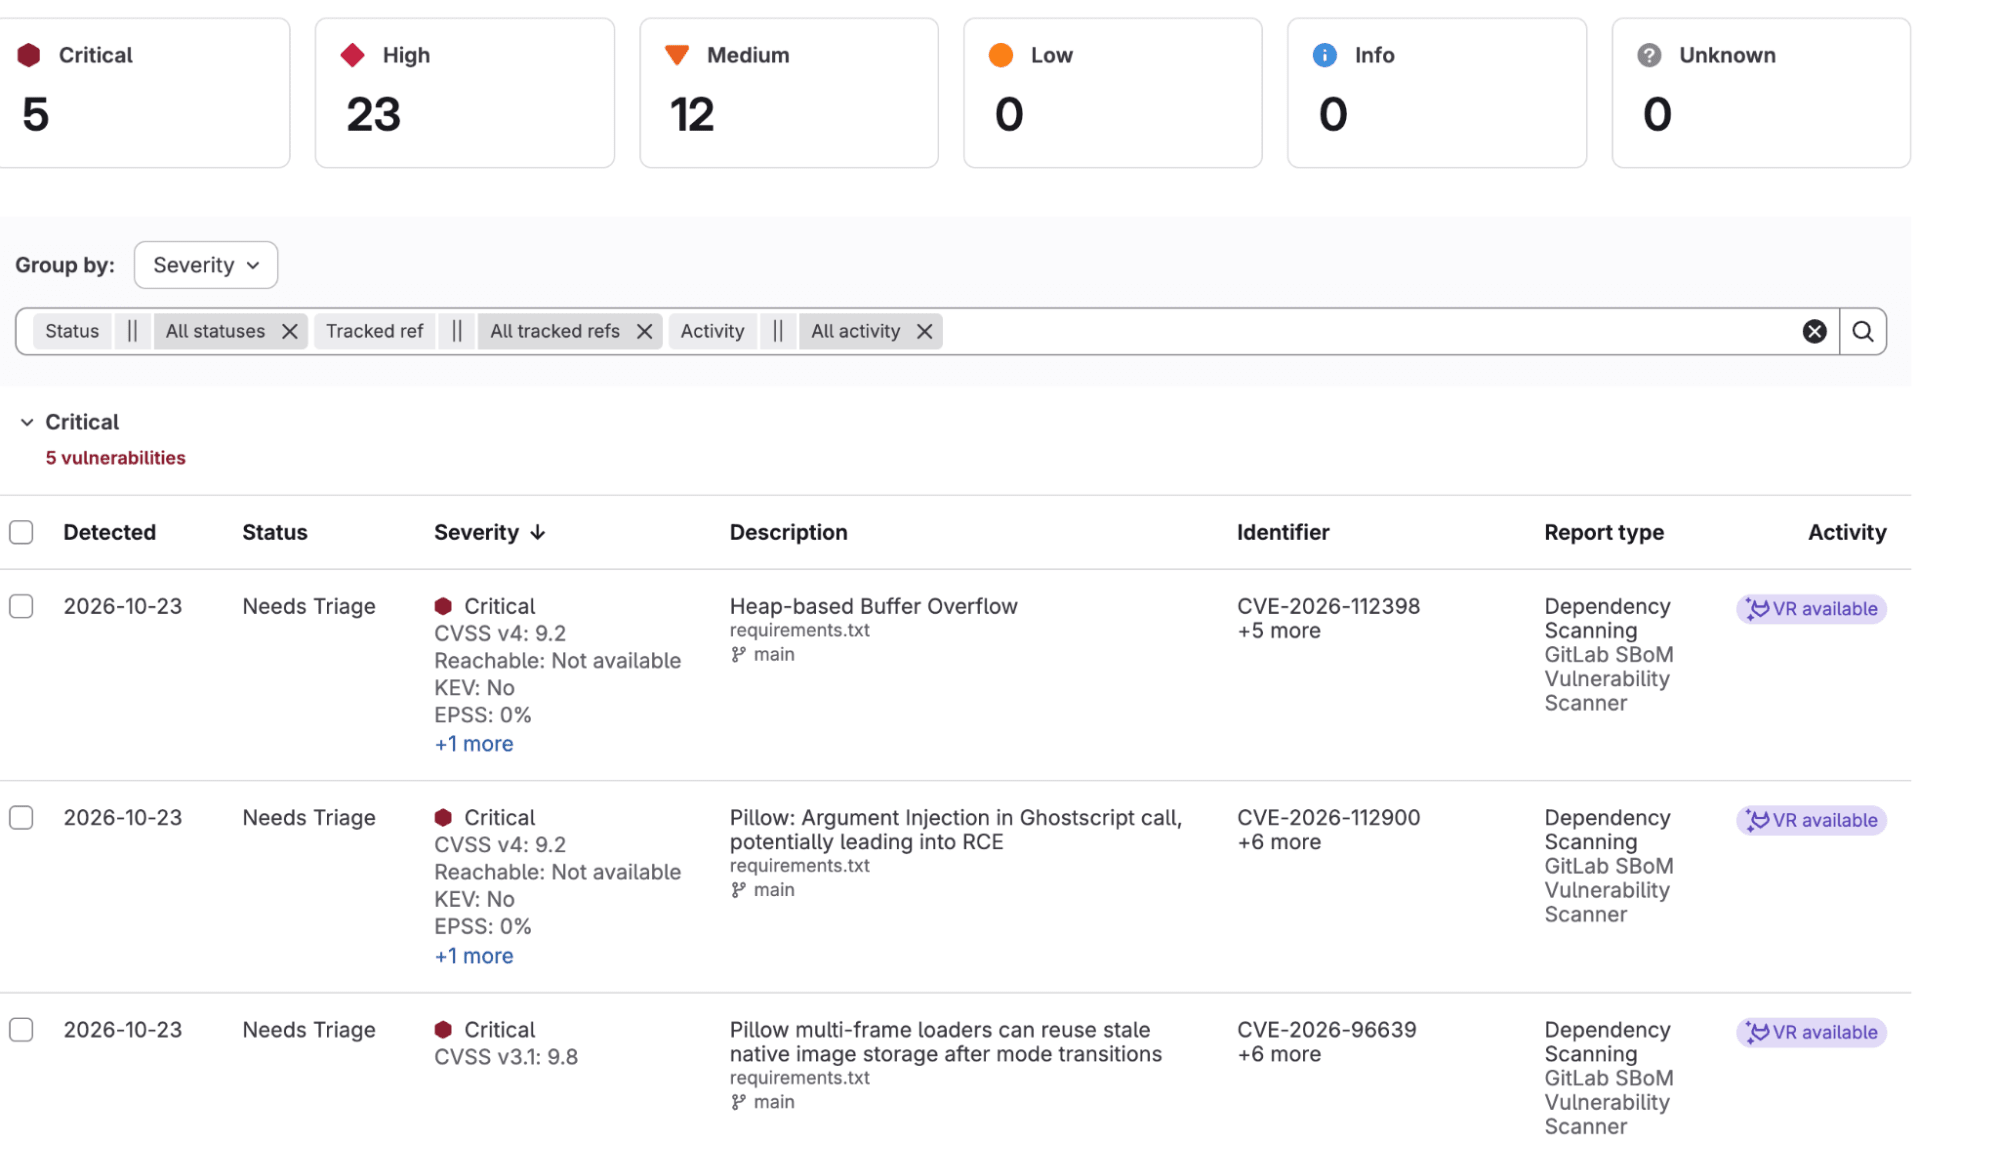 Abbildung 1: Simulierter Vulnerability Report in GitLab mit Funden aus Dependency Scanning zu den Pillow-CVEs mit Schweregrad Critical und High
- Container Scanning findet Ghostscript, das als Paket des Betriebssystems installiert ist. Images mit Pillow, aber ohne Ghostscript können keine EPS-Dateien darstellen und haben daher geringere Priorität. Container Scanning übersieht jedoch Ghostscript, das aus dem Quellcode kompiliert wurde. Container Scanning lässt sich auf dieselbe Weise aktivieren.
- GitLab Orbit: Weil Pillow meist als Abhängigkeit einer anderen Komponente ins Projekt kommt, lässt sich die Frage, wer es nutzt, aus einem einzelnen Projekt heraus kaum beantworten. GitLab Orbit bildet Projekte, Pipelines, Sicherheitsfunde und Code als Graphen ab, den ein Agent abfragen kann. Orbit in der Top-Level-Gruppe aktivieren und dann nach den Python-Projekten fragen, die Bilder verarbeiten, sowie nach den Projekten mit offenen Funden zu CVE-2026-112900 oder den anderen Pillow-Advisories. So entsteht eine Auswahlliste, bevor auch nur ein Repository geöffnet wird.
Orbit deckt nur den Default Branch ab und ist für Premium und Ultimate auf GitLab.com und GitLab Self-Managed als Beta verfügbar. Dockerfiles parst Orbit noch nicht. Ghostscript deshalb mit der Codesuche im nächsten Schritt bestätigen. - Die Codesuche findet, was Scanner übersehen. Die folgenden Abfragen in der exakten Codesuche auf der Top-Level-Gruppe mit aktiviertem Modus für reguläre Ausdrücke ausführen:
file:requirements.*\.txt$ (?i)^\s*pillowlang:Dockerfile (?i)ghostscript(?i)EpsImagePlugin|\.eps\b
Abschließend die Ergebnisse mit dem abgleichen, was tatsächlich läuft. Alles, was läuft, aber in keinem Projekt deklariert ist, ist eine Lücke. Für Kubernetes deckt Operational Container Scanning die Images in den Clustern ab.
Behebung in großem Umfang mit GitLab Duo Agent Platform
Liegt die Liste der betroffenen Projekte vor, ist die restliche Arbeit Routine: eine Version anheben, einen Merge Request öffnen, ein Review einholen. Die Routinearbeit übernehmen Agenten. Die Entscheidungen bleiben bei den Menschen.
Am Anfang steht eine Anfrage an Agentic Chat, die Funde aus Dependency Scanning zu diesen Pillow-CVEs aus dem Vulnerability Report aufzulisten (Ultimate) und dann ein Epic mit einem Issue pro betroffenem Projekt anzulegen. Wird ein Issue dem Developer Flow zugewiesen, entsteht ein Merge Request, der Pillow auf 13.0.0 oder neuer anhebt oder die im Dockerfile festgeschriebene Version ändert. Ein Flow-Trigger auf das Ereignis Assign startet den Flow, sobald das Issue zugewiesen ist. Der Code Review Flow kann anschließend jeden Merge Request anhand der eigenen Review-Anweisungen ein erstes Mal prüfen.
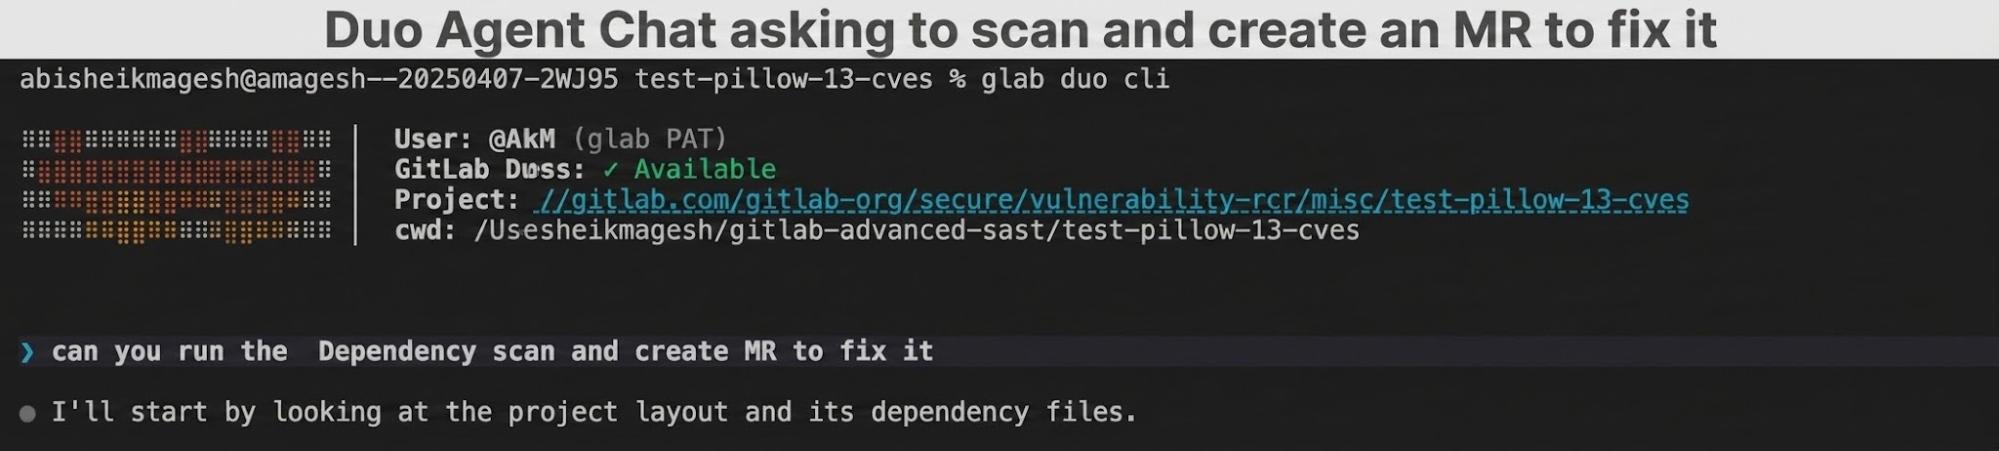 Abbildung 2: Agentic Chat in GitLab Duo beim Sicherheitsscan und beim Anlegen von Merge Requests zur Behebung der Pillow-Schwachstellen
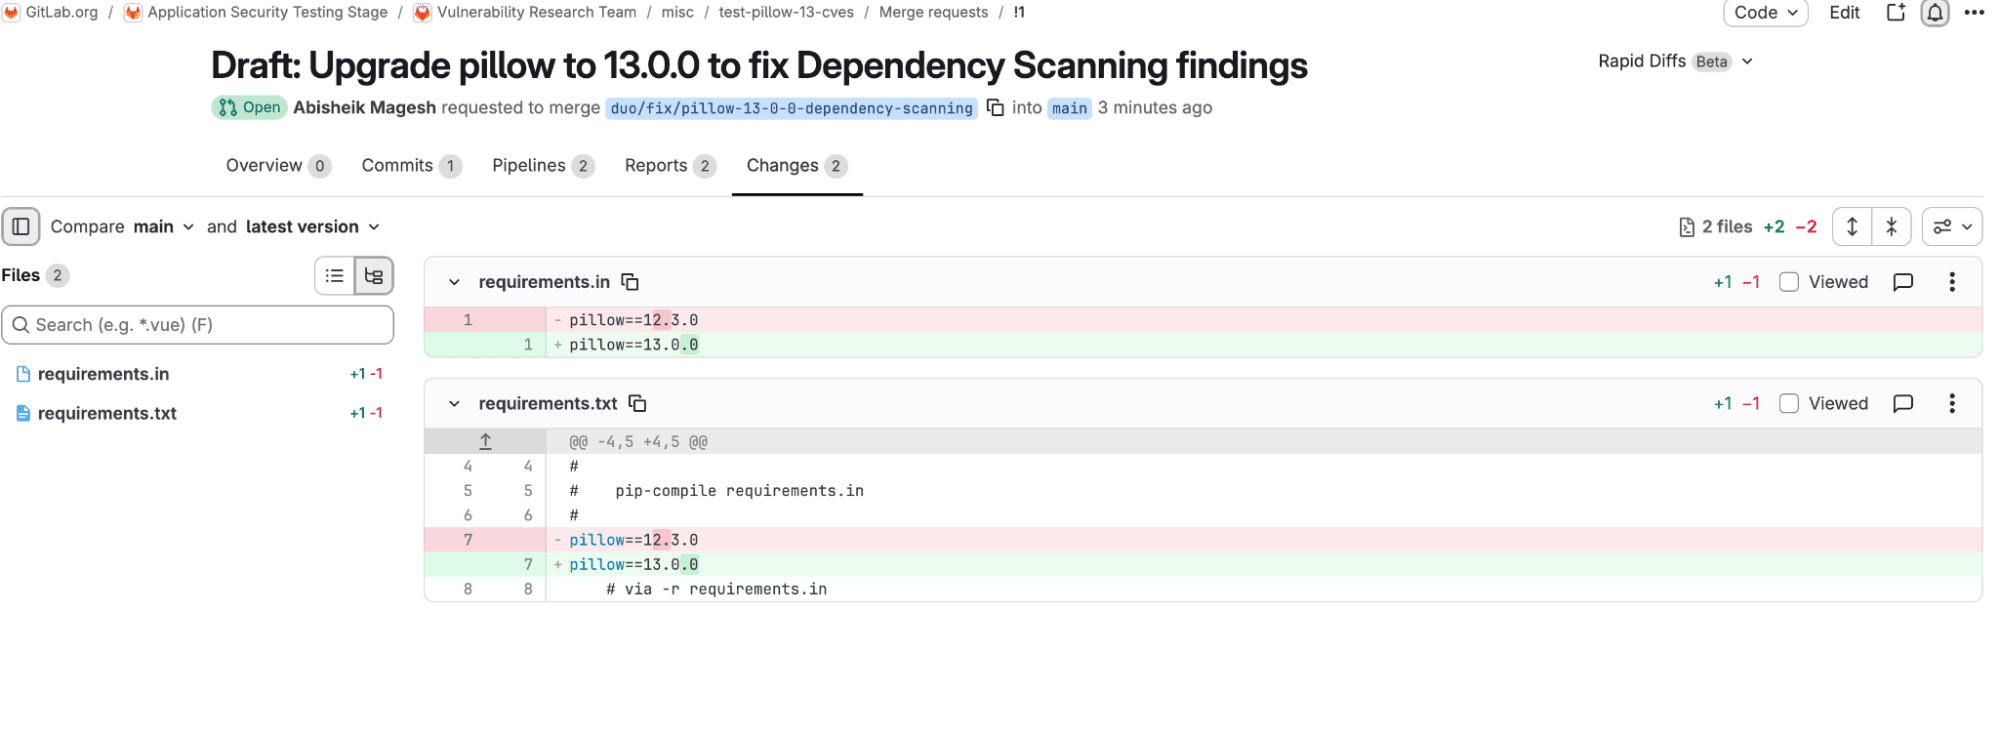 Abbildung 3: Von GitLab Duo Agent Platform angelegter Merge Request zur Behebung der Pillow-Schwachstellen
Die Agenten hören beim Merge Request auf. Eine Person muss weiterhin jeden Merge Request prüfen und mergen und die Tests zur Bildverarbeitung ausführen, weil 13.0.0 das Verhalten bei doppelten TIFF-Tags und beim Speichern im I-Modus als PNG ändert. Bevor das Issue geschlossen wird, muss sie außerdem bestätigen, dass die korrigierte Version deployt ist.
Chronologie
| Datum | Ereignis |
|---|---|
| 16. Oktober | Pillow veröffentlicht 13.0.0 mit Korrekturen für 38 sicherheitsrelevante Einträge. Die Release Notes führen das Problem mit EPS und Ghostscript als GHSA-w889-685w-c8fh, noch ohne CVE. |
| 19. Oktober | GitHub reserviert und veröffentlicht als CNA CVE-2026-112900 mit einem CVSS-4.0-Score von 9,2 (Critical). CVE-2026-112393 und CVE-2026-112403, die Heap-Überläufe im TIFF-Writer und im JPEG-Decoder, werden am selben Tag veröffentlicht. |
| 20. Oktober | Der Koordinator von CISA ergänzt eine SSVC-Bewertung für CVE-2026-112900: Ausnutzung keine, automatisierbar ja, technische Auswirkung vollständig. |
| 23. Oktober | Debian führt nur sein Unstable-Release (13.0.0-1) als behoben. Ubuntu führt alle Releases mit ausstehender Bewertung. |