GitLabがインシデント解決時間を30日から1時間に短縮した方法をご覧ください
コード記述時に脆弱なコードを検出し、デベロッパーがマージリクエストで直接対応できる情報を提供します。
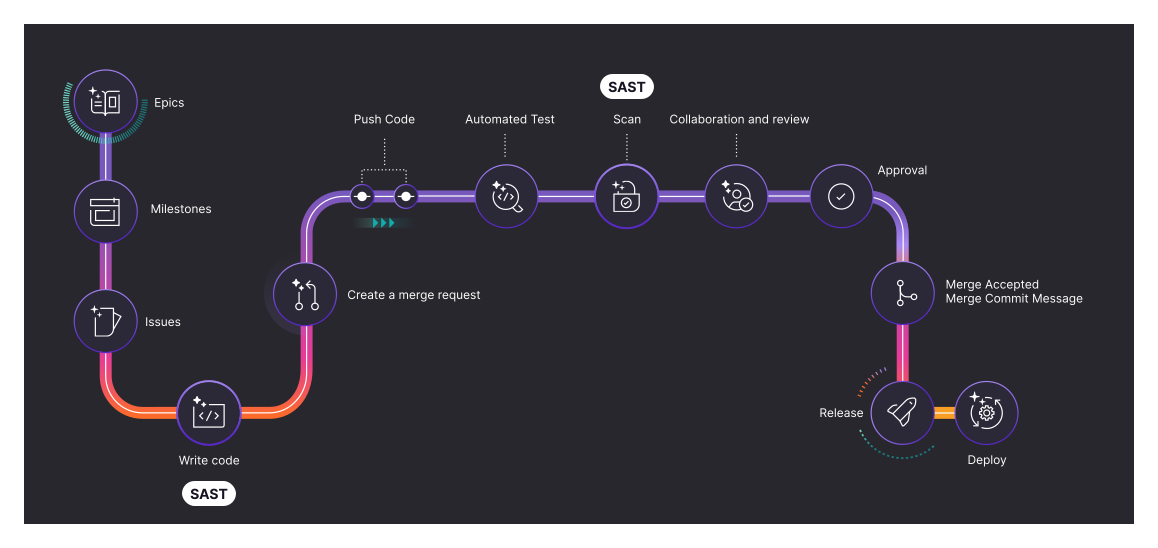

チームとAIエージェントがすでに作業しているプラットフォームに、セキュリティテストが組み込まれています。


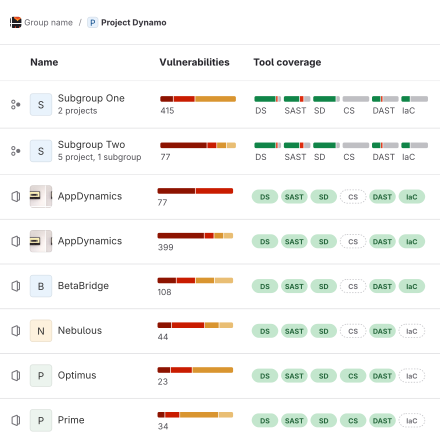
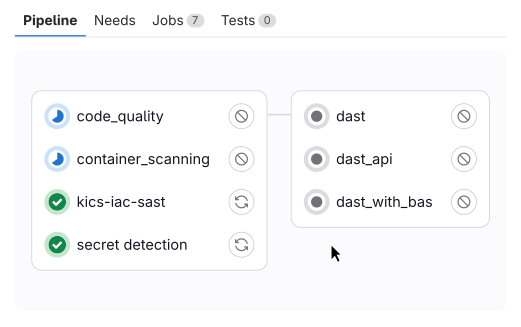
SAST、SCA、シークレット検出、DASTなどのスキャナーを1つのインテリジェントオーケストレーションプラットフォームに統合し、コスト、統合の複雑さ、断片化されたツールの管理時間を削減できます。
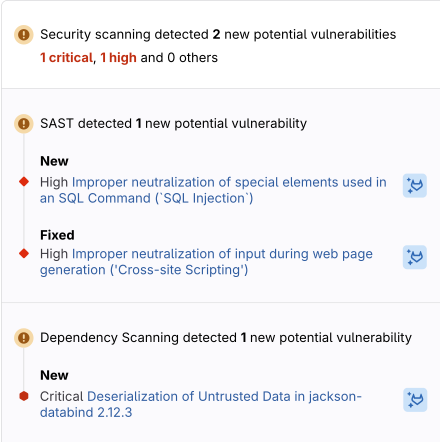
セキュリティの検出結果がマージリクエストやIDEに直接表示されます。コンテキストの切り替え、新しいUI、別システムは不要です。チームとAIエージェントは作業の流れを維持できます。
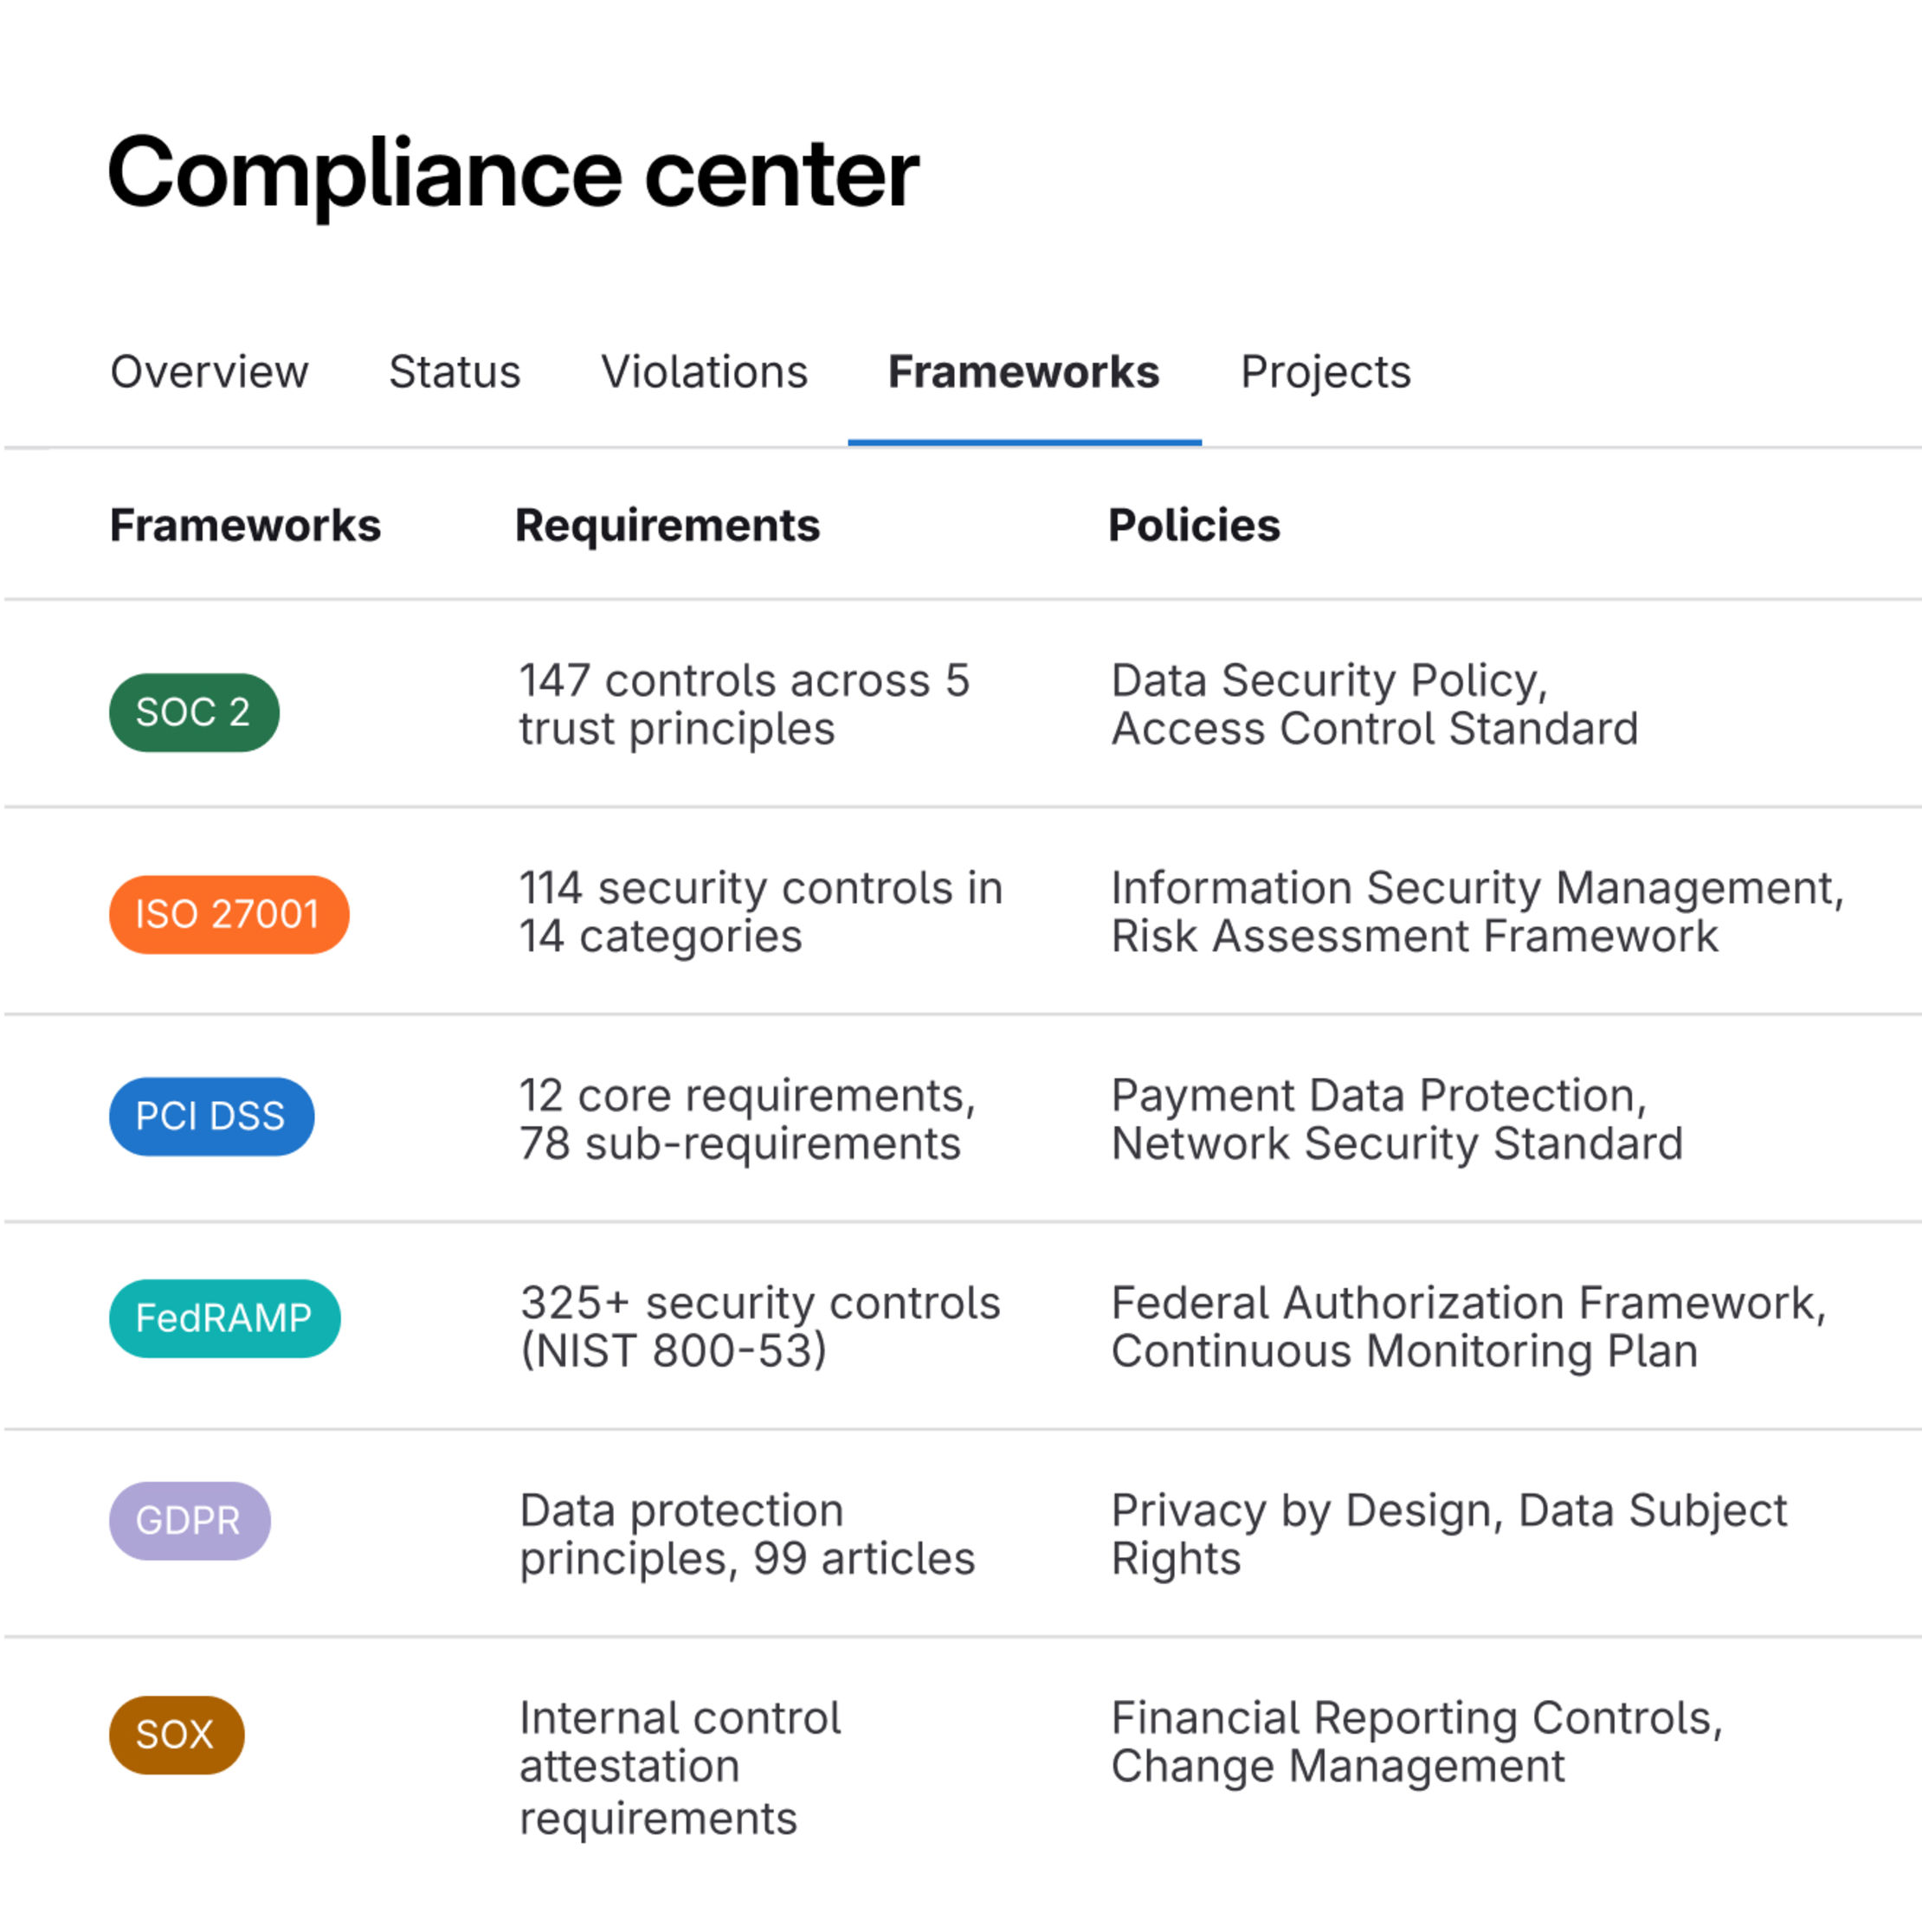
スキャン、ポリシー、承認は、パイプラインの外ではなく中で実行されます。検出結果はマージリクエストに表示され、変更が進むにつれて監査エビデンスが自動的に記録されます。
コード記述時に脆弱なコードを検出し、デベロッパーがマージリクエストで直接対応できる情報を提供します。
脆弱性が本番環境に到達する前に検出
ビルトインのスキャンがプッシュのたびに実行され、修正コストが最も低い開発段階で脆弱なコードを検出します。
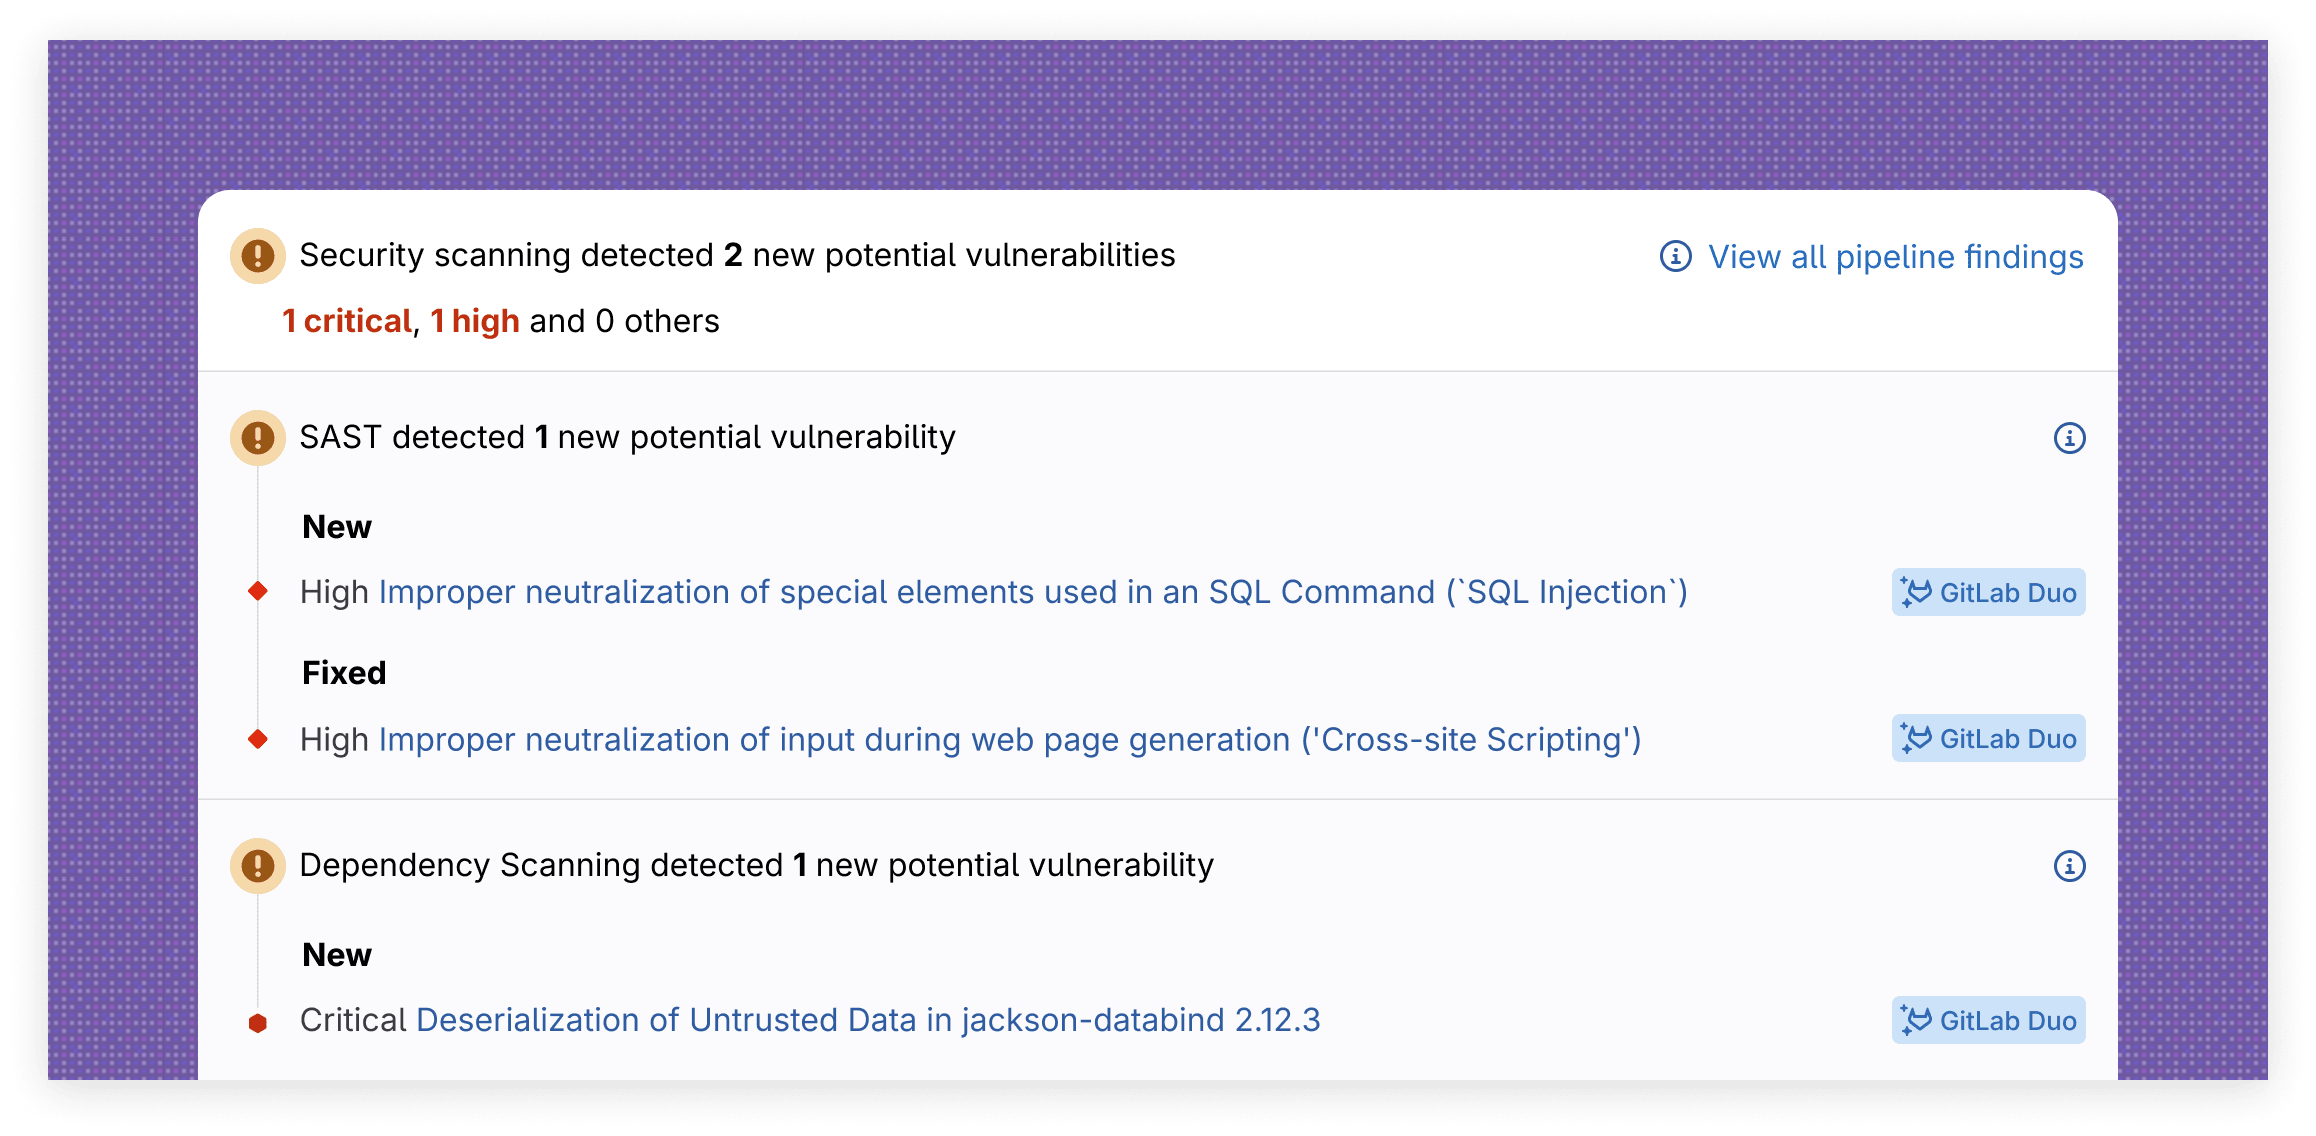
左右の矢印キーを使用してカードを移動できます。タッチデバイスではスワイプしてください。
スピードのためにセキュリティを犠牲にしていませんか?
当社は業界をリードするお客様との協働で得た経験を基に、成熟度フレームワークを作成しました。このフレームワークでは、3つの成熟度ステージを迅速にステップアップするための具体的なガイダンスを提供します。
回答の所要時間は5分以内です