GitLabは、当社の非常にモダンなアーキテクチャを大いに支えてくれています。Kubernetesやサーバーレスに対応しているだけでなく、DASTやSASTといった優れたセキュリティ機能にも対応しているからです。GitLabのおかげで、非常に先進的なアーキテクチャを実現できています。

AIエージェントがソフトウェアサプライチェーンを高速で駆け抜ける。ポリシーがあらゆる隙間を埋め、統制を徹底します。
チームとAIエージェントがすでに作業している単一のプラットフォーム上で、リスクのあるパッケージをブロックし、コードからリリースまですべてを保護します。
ビルドに入るものを決め、リリースするものを証明する
コミットからリリースまでPolicy as Codeを適用することで、AI エージェントのスピードで進むデリバリーを継続的に管理できます。
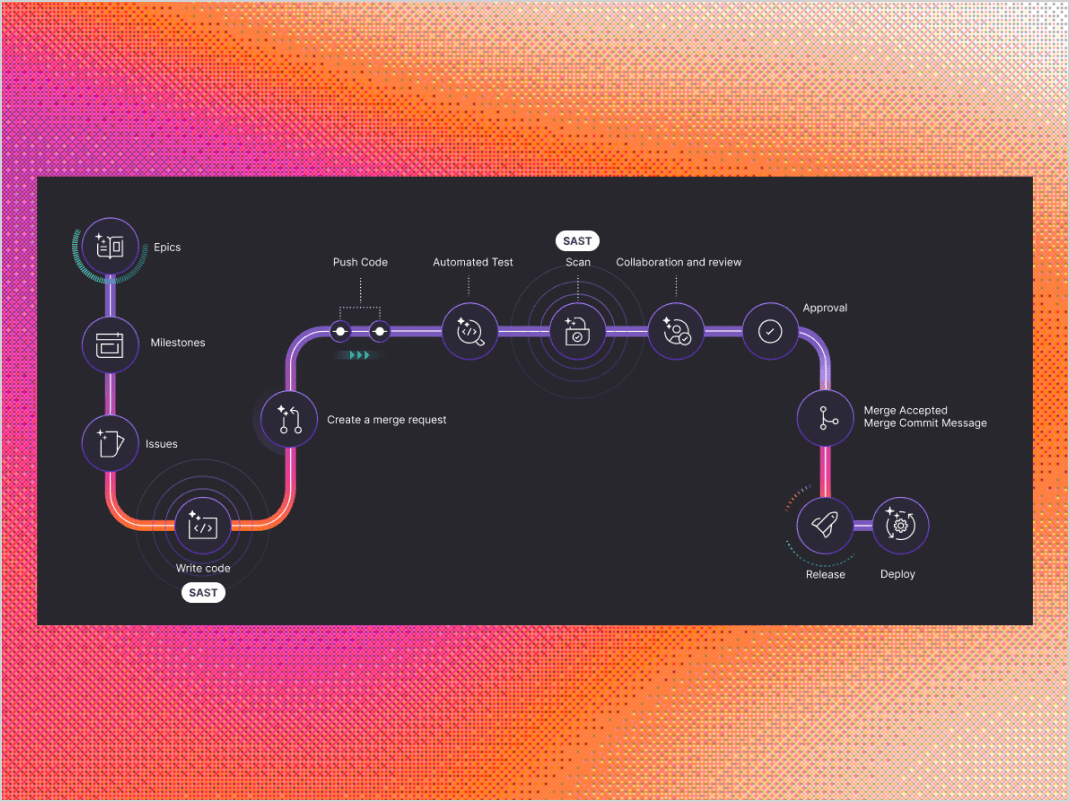
リスクのあるパッケージを、ビルドに入る前にブロックします。Policy as Codeと継続的なガバナンスにより、コード、ビルド、依存関係、リリースアーティファクトなど、複数のアタックサーフェスを保護します。
GitLabを選んだお客様:



ゼロトラストを確立
アイデンティティおよびアクセス管理は、ソフトウェアサプライチェーンにおける最大の脅威ベクトルのひとつです。環境内で動作するすべての人間およびマシンのIDを認証、認可し、継続的に検証することで、安全なアクセスを確保します。
アクセス制御: 2要素認証を含むきめ細かなアクセス制御を実装します。
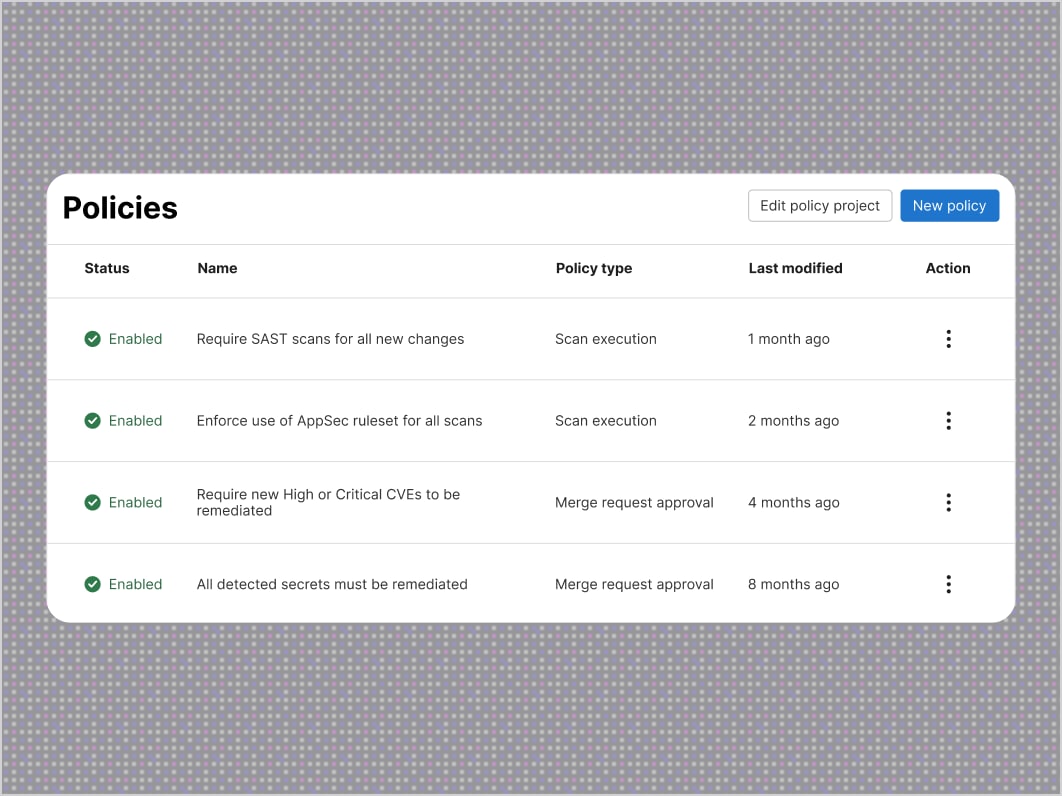
トークンポリシー: マシンおよび人間の認証情報について、トークンの有効期限ポリシーを設定します。
ポリシー管理: 組織または規制上のルールに従ってポリシーを設定します。
監査エビデンス: コンプライアンスへの準拠を証明する包括的な監査およびガバナンスレポートを生成します。
2名による承認: 追加のガードレールとして、2名による承認を適用します。
ソースコードを保護
アクセスできるユーザーと、変更のレビューおよびマージ方法を管理することで、ソースコードのセキュリティと完全性を確保します。
バージョン管理: ソースコードのバージョン管理、コード履歴、アクセス制御を確立します。
コード品質: 自動コード品質テストを使用して、変更によるパフォーマンスへの影響を分析します。
承認ルール: レビューと承認のルールを適用し、本番環境に反映される内容を管理します。
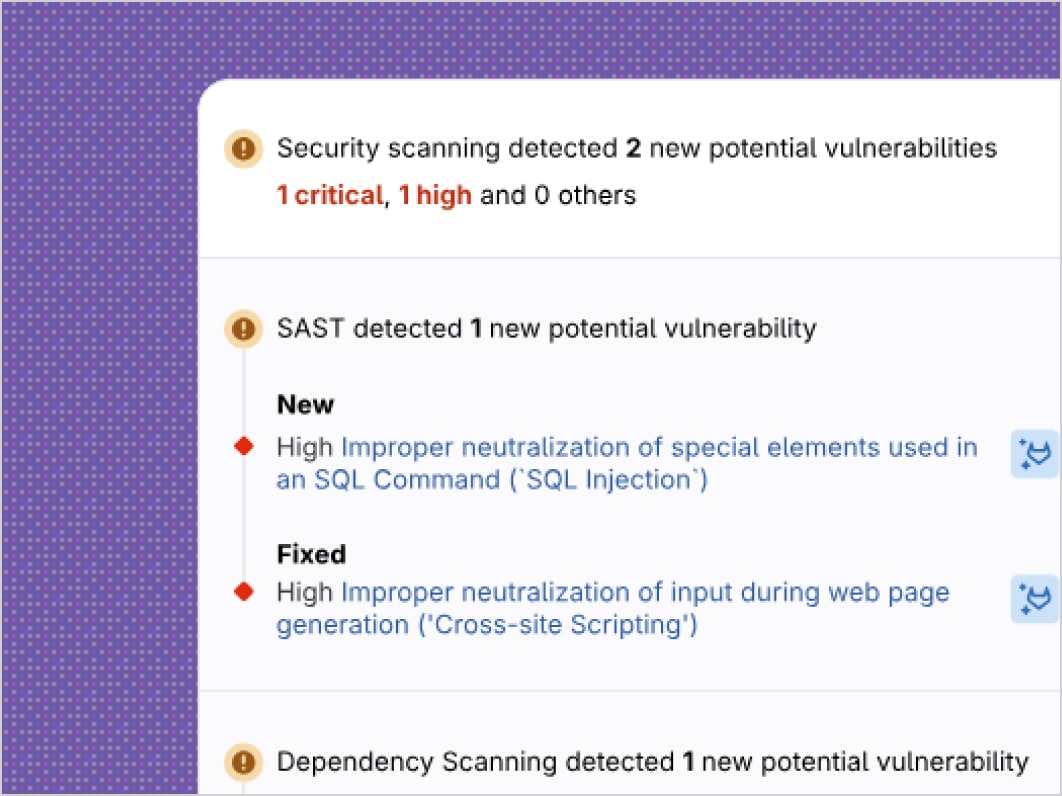
セキュリティスキャン: 自動セキュリティスキャンを実行し、コードがマージされる前に脆弱性を検出します。
シークレット検出: パスワードや機密情報がソースコードに含まれないようにします。
署名付きコミット: 署名付きコミットを実装し、デベロッパーのなりすましを防止します。
依存関係とビルドを保護
リスクのあるオープンソースパッケージを取得前にブロックし、ビルドを保護することで、脆弱なコードや挿入されたコードがリリースされないようにします。
リスクのあるパッケージのブロック: 悪意のあるパッケージや、脆弱性の重大度がしきい値を超えるパッケージを、取得される前にブロックします。
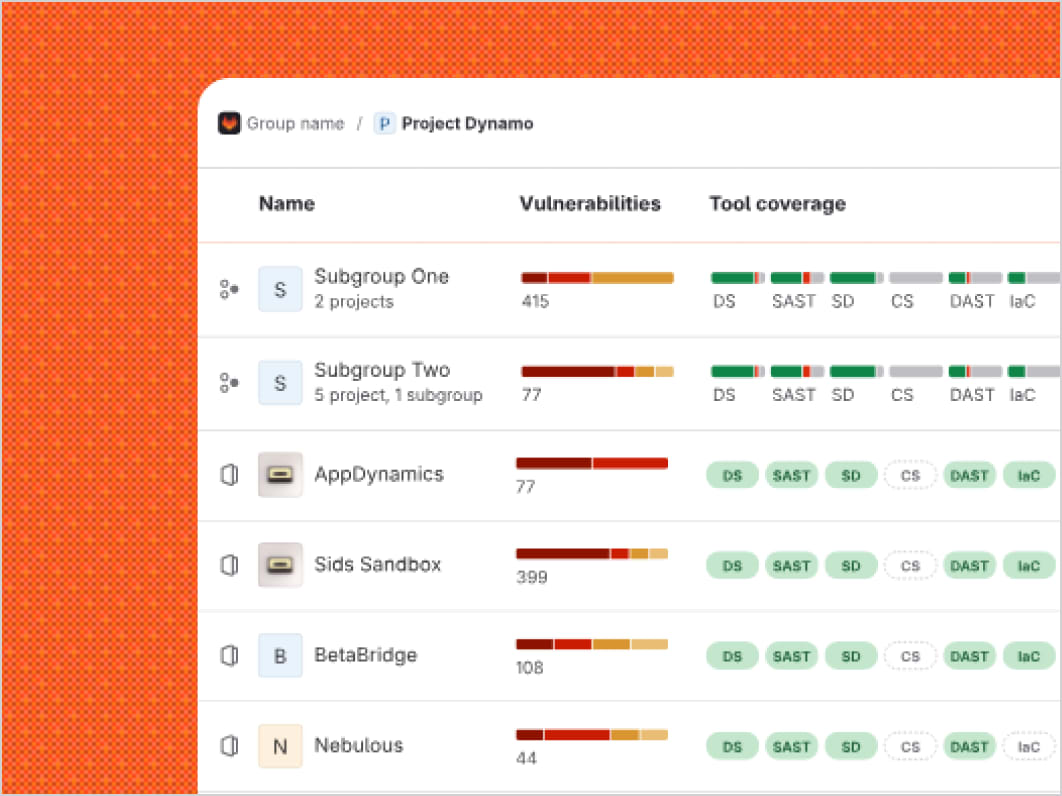
ソフトウェア部品表: SBOMを自動生成し、プロジェクト内のすべての依存関係を把握できるようにします。
ソフトウェアコンポジション解析: 依存ソフトウェアで公開されている脆弱性を、本番環境に到達する前に検出します。
ライセンスコンプライアンス: ライセンスをスキャンし、組織のポリシーに準拠していないパッケージをブロックします。
分離されたビルド: ビルド環境を分離し、不正アクセスや悪意のあるコードの実行を防止します。
アーティファクトのアテステーション: ビルドアーティファクトをアテステーションし、改ざんされていないことを証明できるようにします。
リリースエビデンス: リリースに含まれるすべてのものについてエビデンスを取得します。
リリースアーティファクトを保護
攻撃者がアプリケーションの設計や設定の弱点を悪用し、個人データを盗んだり、アカウントに不正アクセスしたり、正規ユーザーになりすましたりするのを防止します。
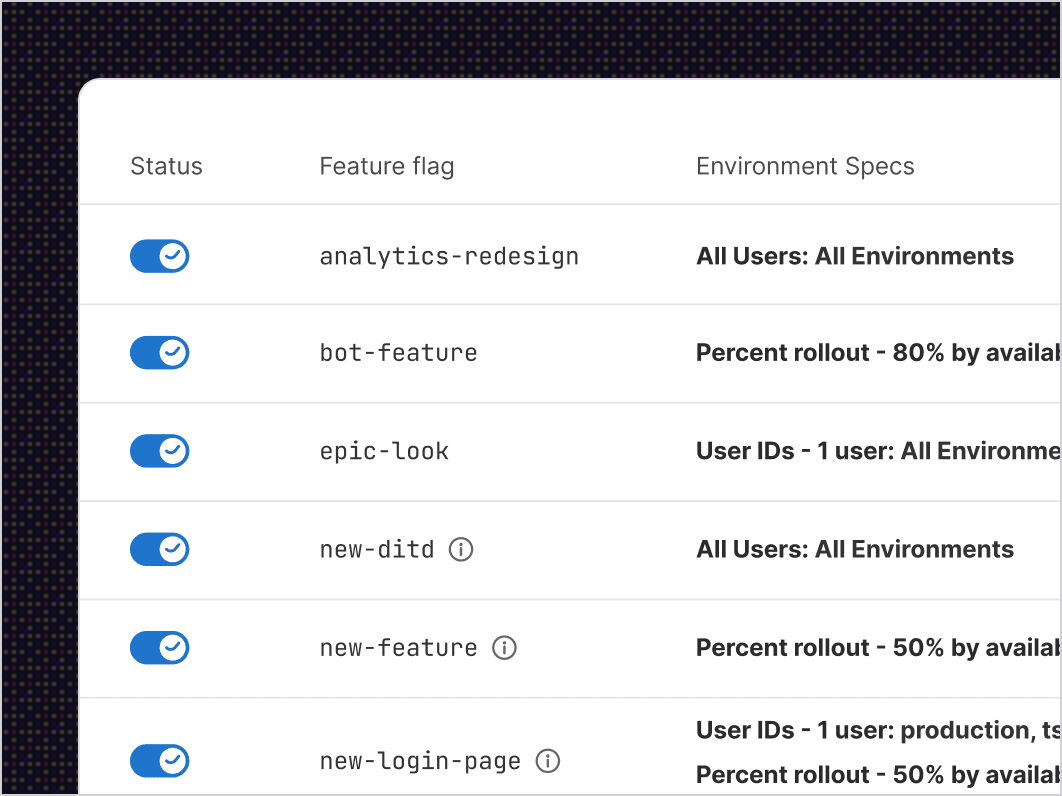
セキュアなデリバリー: クラスターとの安全な接続を確立し、リリースアーティファクトをデリバリーします。
ランタイムチェック: デプロイ前に、実行中のアプリケーションのセキュリティ脆弱性を特定します。
API の保護: API インターフェースによって実行中のアプリケーションが公開されないようにします。
多くの企業から信頼されています。
セキュリティとガバナンスで実証された実績
多くの企業から信頼されています。
セキュリティとガバナンスで実証された実績
Slide 1 of 5

スピードのためにセキュリティを犠牲にするのは、もうやめましょう
5分で完了する評価を受けて、より迅速かつ安全なリリースに向けた最適なロードマップをご確認ください。