O GitLab não é afetado pela PHP2Shell (CVE-2026-109618 e CVE-2026-109619). A aplicação do GitLab não é escrita em PHP nem usa PHP para atender a requisições web, e nossa equipe de Segurança não encontrou evidências de impacto na infraestrutura gerenciada pelo GitLab. GitLab.com, GitLab Self-Managed e GitLab Dedicated não foram afetados.
O PHP é uma linguagem de programação amplamente usada, que roda em servidores web e é a base de plataformas populares como WordPress, Drupal e Magento. Por isso, uma falha no próprio PHP pode afetar diversos sites e aplicações. Em 21 de outubro de 2026, o projeto PHP corrigiu duas falhas críticas de execução remota de código no PHP, conhecidas em conjunto como PHP2Shell (CVE-2026-109618 e CVE-2026-109619). O PHP atribui a ambas a nota 9,2 no CVSS v4.0. As falhas estão no núcleo do PHP, e não em algum framework, biblioteca ou código de aplicação; por isso, não há correção no nível da aplicação. Qualquer servidor web que execute PHP é afetado, incluindo NGINX e Apache. O projeto PHP confirmou a vulnerabilidade no Apache com mod_php, em que uma requisição sem autenticação pode chegar à execução remota de código antes mesmo que qualquer código da aplicação seja executado.
Atualize agora todos os servidores e contêineres que usam PHP para atender a requisições web: a versão deve ser o PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, ou o pacote corrigido da sua distribuição.
Este guia é para equipes de segurança e de plataforma com projetos PHP no GitLab. Ele traz a versão corrigida de cada branch do PHP e de cada distribuição, mostra como usar recursos do GitLab para localizar projetos PHP nos seus grupos e acompanhar a correção, além de explicar como verificar sinais de comprometimento.
Atualize o PHP para uma versão corrigida agora
Atualize o PHP em todos os hosts e em todas as imagens de contêiner para uma versão corrigida. Atualizações de framework e do Composer, validação de entrada e autenticação não resolvem, porque o PHP processa a requisição antes que o código da aplicação seja executado.
| Branch | Corrigida em |
|---|---|
| PHP 8.5.x | 8.5.12 |
| PHP 8.4.x | 8.4.27 |
| PHP 8.3.x | 8.3.36 |
| PHP 8.2.x | 8.2.35 (fim do suporte em 31 de dezembro de 2026) |
| Release candidates do PHP 8.6 | 8.6.0RC4. A imagem oficial php:8.6-rc ainda estava no RC3 em 21 de outubro, e o RC3 não tem a correção. |
| PHP 8.1 e anteriores | Sem versão oficial. O PHP publicou backports mínimos do código-fonte para 7.4, 8.0 e 8.1, e algumas distribuições oferecem pacotes corrigidos. |
Se o seu PHP vem de um pacote da distribuição, atualize esse pacote. Versões corrigidas dos pacotes em 22 de outubro:
| Distribuição | Pacote corrigido |
|---|---|
| Ubuntu 26.04 | php8.5 8.5.4-0ubuntu1.5 |
| Ubuntu 24.04 | php8.3 8.3.6-0ubuntu0.24.04.13 |
| Ubuntu 22.04 | php8.1 8.1.2-1ubuntu2.28 |
| Debian 13 | php8.4 8.4.27-1~deb13u1 |
| Debian 12 | php8.2 8.2.35-1~deb12u1 |
| Alpine 3.24 | php83 8.3.36, php84 8.4.27, php85 8.5.12 |
| RHEL 10 | php 8.3.36-1.el10_2 (RHSA-2026:87070), php8.4 8.4.27-1.el10_2 (RHSA-2026:87071) |
| RHEL 9 | php 8.0.30-8.el9_8.1 (RHSA-2026:87151), php:8.2 8.2.35-1 (RHSA-2026:87072), php:8.3 8.3.36-1 (RHSA-2026:87079); php:8.4 ainda sem correção em 22 de outubro |
| RHEL 8 | php:7.4 7.4.33-8 (RHSA-2026:87080); para php:8.2, consulte as páginas de CVE da Red Hat. Streams descontinuados (7.2, 7.3, 8.0) não recebem correção |
Fontes: trackers de segurança do Ubuntu, do Debian, do Alpine e da Red Hat, em 22 de outubro de 2026.
O Ubuntu e os pacotes 7.4 e 8.0do Red Hat mantêm o número de versão original do upstream e fazem o backport da correção. Por isso, compare as versões dos pacotes, e não a saída de php -v. Depois da atualização, reinicie todos os processos que executam PHP.
Recrie suas imagens de contêiner. Se a sua imagem usa uma tag flutuante da imagem oficial do php, como php:8, php:8.3, php:8.3-apache ou php:latest, recrie-a com docker build --pull e faça o deploy de novo. Imagens que fixam uma versão de patch, como php:8.3.35-apache, precisam, primeiro, ter a tag alterada para a versão corrigida. Imagens criadas a partir de derivadas, como wordpress ou drupal, só recebem a correção depois que os mantenedores publicam uma imagem atualizada; por isso, verifique a imagem upstream antes de recriar a sua.
Localize projetos PHP nos seus grupos do GitLab
Todo projeto que executa PHP para atender a requisições web precisa de uma versão corrigida, inclusive os que podem ser considerados menos relevantes, como um dashboard interno, um site de marketing ou a imagem de um job de CI. Para encontrá-los, são necessárias duas visões: uma busca estática do que os repositórios declaram e as imagens contêm, e um inventário do que de fato está em execução. O GitLab cobre a visão estática com dois recursos. Use os dois, nesta ordem.
1. Container Scanning
O Container Scanning aponta vulnerabilidades em pacotes do sistema operacional. Assim, ele encontra o PHP instalado com apt, apk ou dnf e aponta os dois CVEs assim que eles chegam ao banco de dados de vulnerabilidades do scanner. Para ativá-lo em um projeto, adicione o template ao .gitlab-ci.yml:
      include:
  - template: Security/Container-Scanning.gitlab-ci.yml
Também é possível usar uma política de execução de varredura no nível do grupo para ativar o Container Scanning em todos os projetos do grupo de uma só vez. Com a política ativada, a próxima pipeline executada já inclui a varredura de contêineres. Depois que o scanner termina, os resultados do Container Scanning na branch padrão podem ser revisados no Vulnerability Report.
Além disso, é possível configurar políticas para aprovação de merge requests com o Container Scanning. Com essas políticas em vigor, se uma alteração de código introduzir uma versão do PHP vulnerável à PHP2Shell, a política bloqueia o merge até que os aprovadores definidos deem sua aprovação.
A varredura de contêineres detecta apenas o PHP instalado como pacote. O PHP compilado a partir do código-fonte, incluindo o das imagens oficiais do php, não tem registro de pacote. Ou seja, um projeto pode passar na varredura e ainda assim executar um PHP vulnerável. A busca de código cobre essa lacuna.
2. Busca de código
A busca exata de código consegue encontrar os dois tipos de arquivo que indicam um projeto PHP. Execute as consultas no grupo de nível superior, com o modo de expressão regular ativado (o botão .* à direita da caixa de busca).
Imagens base de contêiner: esta consulta procura em todos os arquivos que o GitLab identifica como Dockerfile. O padrão corresponde a qualquer imagem cujo nome ou tag contenha php, então também encontra derivadas como wordpress, frankenphp ou bitnami/php-fpm. Alguns falsos positivos podem aparecer, devendo ser descartados com a leitura do resultado:
lang:Dockerfile ^FROM.*php
Projetos Composer: esta consulta encontra projetos que usam PHP mesmo quando não têm Dockerfile, ou quando o Dockerfile recebe a imagem de um argumento de build, como FROM $BASE_IMAGE:
file:composer\.json$
A busca exata de código cobre apenas a branch padrão. No GitLab.com, ela vem ativada por padrão nos planos pagos. Em instâncias do GitLab Self-Managed, um administrador precisa instalar o Zoekt primeiro. O GitLab Dedicated não oferece suporte à busca exata de código.
Para cada resultado, confirme a versão. Verifique a linha FROM php:<tag> ou execute php -v no contêiner em execução e compare com a tabela acima. A Dependency List do grupo mostra os pacotes do Composer e as versões dos frameworks, mas não a versão do PHP em si.
3. Compare com o inventário do que está em execução
A varredura de contêineres e a busca de código mostram o que os projetos declaram e constroem, não o que está em execução. O PHP pode rodar fora dos seus projetos do GitLab: por exemplo, em servidores web com mod_php ou PHP-FPM ativados apenas na configuração, em hosts configurados manualmente ou em contêineres que continuam rodando em clusters sem uma pipeline ativa. Compare os resultados estáticos com um inventário das cargas de trabalho em execução, obtido das ferramentas de gerenciamento de configuração (Ansible, Puppet, Chef etc.), de nuvem ou de inventário de VMs. No Kubernetes, o Operational Container Scanning faz a varredura das imagens em execução nos clusters, com a mesma detecção restrita a pacotes do Container Scanning. Trate toda instalação de PHP que aparecer em apenas uma das duas visões como uma lacuna a investigar.
Corrija em escala com a GitLab Duo Agent Platform
Comece pedindo ao GitLab Duo Agentic Chat que:
- reúna todos os achados do Container Scanning para o CVE-2026-109618 e o CVE-2026-109619 em todo o grupo, a partir do relatório de vulnerabilidades (requer uma assinatura Ultimate)
- execute as consultas de busca de código acima em todo o grupo, revise cada resultado e leia a versão do PHP no Dockerfile ou nos arquivos do Composer
- abra uma merge request por projeto afetado, atualizando a tag da imagem base ou o pacote para a versão corrigida, e atribua-a ao mantenedor responsável
- acompanhe todo o trabalho em um épico, com uma issue por projeto, encerrada depois do deploy e da confirmação da versão corrigida
A partir de cada issue, o Developer Flow pode abrir uma merge request que atualiza a tag da imagem base ou o pacote para uma versão corrigida. Ative as revisões automáticas com o Code Review Flow para receber uma primeira revisão que segue as suas instruções de revisão personalizadas. Revise cada merge request, faça o merge e encerre a issue depois do deploy da versão corrigida.
As buscas encontram candidatos, mas alguém da equipe de segurança ou de plataforma ainda precisa revisar cada resultado, resolver os includes de CI e distinguir o que o código declara do que de fato está em execução. Uma skill de agente de exemplo, criada pela equipe de Developer Advocacy do GitLab (em inglês), cuida desse trabalho. Ela funciona na GitLab Duo Agent Platform e com agentes que usam o servidor MCP do GitLab ou a CLI glab, como o Claude Code, o Codex e o Cursor.
A skill verifica imagens de contêiner, jobs de CI, pacotes do sistema operacional, variáveis de gerenciamento de configuração, versões fixadas no Composer e ambientes. Ela retorna uma tabela de achados com citações e evidências de deploy, além das lacunas em aberto. A skill é somente leitura: não faz alterações, e as merge requests de correção continuam sendo uma etapa separada e revisada. Ela também não consegue confirmar o que está em execução em hosts aos quais não tem acesso; nesses casos, verifique diretamente. Adapte a skill ao seu ambiente antes de usá-la.
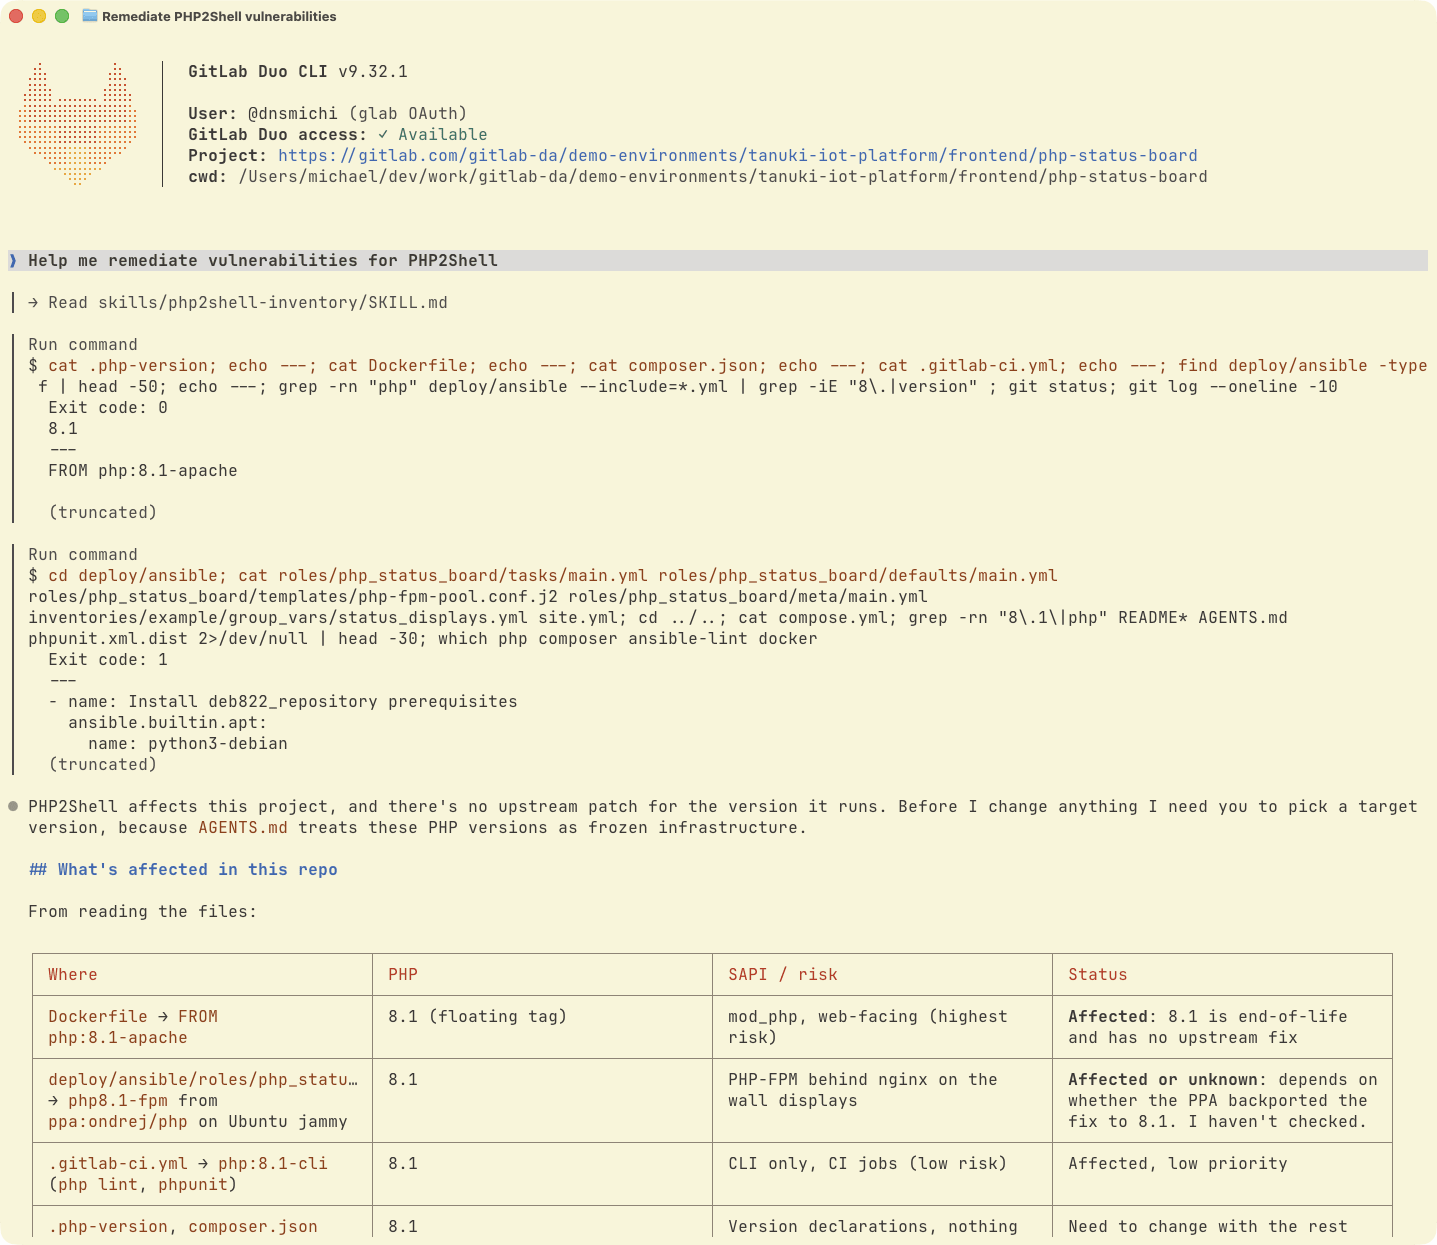 A GitLab Duo CLI usando a skill PHP2Shell. Este projeto de demonstração é intencionalmente vulnerável, para mostrar uma correção bem-sucedida com a GitLab Duo CLI.
Verifique sinais de comprometimento
Os relatos de exploração divergem. Pesquisadores de segurança relataram uma tentativa de exploit em 17 de outubro de 2026, antes da divulgação pública, e novos relatos de exploração surgiram depois do lançamento das correções. O projeto PHP não havia identificado exploits funcionais no momento do lançamento. Se um servidor exposto à internet executou uma versão vulnerável do PHP, revise os logs dele a partir de 17 de outubro de 2026 em busca de:
- requisições multipart seguidas de erros de limite de memória ou de respostas HTTP 500 repetidas
- cookies de resposta
PHPSESSIDanormalmente grandes ou malformados - reinicializações inexplicadas de workers do PHP ou processos de shell iniciados por workers do PHP
- arquivos inesperados no servidor web PHP, conexões de saída a partir de workers do PHP ou entradas inesperadas no cron
Um exploit bem-sucedido pode retornar HTTP 200 e manter o worker em execução, então a ausência de erros não descarta um comprometimento. Se encontrar sinais de exploração, isole o servidor e inicie uma investigação de incidente. Sempre que possível, capture memória, disco e logs antes de aplicar o patch e reiniciar, já que reiniciar os workers do PHP pode apagar evidências. O CVE-2026-109619 também pode expor a memória do processo, mesmo quando o invasor não chega a executar código. Faça a rotação de todas as credenciais, tokens ou chaves que o processo do PHP podia ler.
Observação: scanners podem sinalizar a imagem de Dependency Scanning do Gemnasium (gemnasium:6), obsoleta desde o GitLab 17.9, por causa do PHP incluído nela. Ela é usada apenas como ferramenta de linha de comando e nunca processa requisições HTTP, então não é explorável. Além disso, uma versão corrigida já foi publicada com a mesma tag.
Linha do tempo
| Data | O que aconteceu |
|---|---|
| 1º de agosto | A Calif descobre a primeira falha durante uma auditoria do PHP assistida por IA e a comunica ao PHP em 11 de agosto; a Wiz Research encontra e comunica as falhas de forma independente em 24 de agosto. |
| 17 de outubro | Os honeypots da Amazon registram a primeira tentativa de exploit conhecida, enquanto as falhas ainda estão sob embargo. |
| 20 de outubro | O PHP anuncia que uma release de segurança com a correção de duas vulnerabilidades críticas será lançada em 21 de outubro. |
| 20 de outubro | Detalhes das vulnerabilidades vazam antes da divulgação coordenada. (Huntress) |
| 21 de outubro, 14h (UTC) | O PHP lança as versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35 e publica os boletins de segurança. |