GitLab n'est pas concernée par les vulnérabilités PHP2Shell (CVE-2026-109618 et CVE-2026-109619). L'application GitLab n'est pas écrite en PHP et n'utilise pas ce langage pour traiter les requêtes web. De plus, notre équipe de sécurité n'a trouvé aucune preuve d'impact sur l'infrastructure gérée par GitLab. GitLab.com, GitLab Self-Managed et GitLab Dedicated ne sont pas concernés.
PHP est un langage de programmation très répandu qui s'exécute sur des serveurs web et alimente des plateformes populaires telles que WordPress, Drupal et Magento. Une faille dans PHP lui-même peut donc affecter de nombreux sites web et applications. Le 21 octobre 2026, le projet PHP a corrigé deux failles critiques d'exécution de code à distance dans PHP, regroupées sous le nom de PHP2Shell (CVE-2026-109618 et CVE-2026-109619). Le projet PHP leur attribue à toutes deux un score de 9,2 (CVSS v4.0). Ces failles se situent dans le moteur PHP lui-même, et non dans un framework, une bibliothèque ou le code applicatif : il n'existe donc aucun correctif au niveau de l'application. Tout serveur web exécutant PHP est concerné, y compris NGINX et Apache. Le projet PHP a confirmé la vulnérabilité sur Apache avec mod_php, où une requête non authentifiée peut permettre l'exécution de code à distance avant même que le code applicatif ne s'exécute.
Mettez dès maintenant à jour vers les versions PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35 (ou vers le paquet corrigé de votre distribution) chaque serveur et conteneur qui exécute PHP pour traiter des requêtes web.
Ce guide s'adresse aux équipes de sécurité et de plateforme gérant des projets PHP sur GitLab. Il présente les versions corrigées pour chaque branche et distribution PHP, explique comment utiliser les fonctionnalités de GitLab pour localiser les projets PHP au sein de vos groupes, suivre la remédiation et détecter d'éventuels signes de compromission.
Mettez à jour PHP vers une version corrigée
Mettez à jour l'environnement d'exécution PHP sur chaque hôte et dans chaque image de conteneur vers une version corrigée. Les mises à jour des frameworks et de Composer, la validation des entrées et l'authentification ne sont d'aucun secours, car PHP traite la requête avant l'exécution du code applicatif.
| Branche | Version corrigée |
|---|---|
| PHP 8.5.x | 8.5.12 |
| PHP 8.4.x | 8.4.27 |
| PHP 8.3.x | 8.3.36 |
| PHP 8.2.x | 8.2.35 (fin de vie le 31 décembre 2026) |
| Versions candidates de PHP 8.6 | 8.6.0RC4. L'image officielle php:8.6-rc était encore sur RC3 le 21 octobre, et RC3 ne contient pas le correctif. |
| PHP 8.1 et versions antérieures | Aucune release officielle. PHP a publié des rétroportages de code source minimaux pour les versions 7.4, 8.0 et 8.1, et certaines distributions fournissent des paquets corrigés. |
Si votre version de PHP provient d'un paquet de distribution, mettez à jour ce paquet. Versions des paquets corrigés en date du 22 octobre :
| Distribution | Paquet corrigé |
|---|---|
| Ubuntu 26.04 | php8.5 8.5.4-0ubuntu1.5 |
| Ubuntu 24.04 | php8.3 8.3.6-0ubuntu0.24.04.13 |
| Ubuntu 22.04 | php8.1 8.1.2-1ubuntu2.28 |
| Debian 13 | php8.4 8.4.27-1~deb13u1 |
| Debian 12 | php8.2 8.2.35-1~deb12u1 |
| Alpine 3.24 | php83 8.3.36, php84 8.4.27, php85 8.5.12 |
| RHEL 10 | php 8.3.36-1.el10_2 (RHSA-2026:87070), php8.4 8.4.27-1.el10_2 (RHSA-2026:87071) |
| RHEL 9 | php 8.0.30-8.el9_8.1 (RHSA-2026:87151), php:8.2 8.2.35-1 (RHSA-2026:87072), php:8.3 8.3.36-1 (RHSA-2026:87079) ; php:8.4 n'avait pas encore de correctif au 22 octobre |
| RHEL 8 | php:7.4 7.4.33-8 (RHSA-2026:87080) ; consultez les pages CVE de Red Hat pour php:8.2. Les versions obsolètes (7.2, 7.3, 8.0) ne bénéficient d'aucun correctif. |
Sources : Ubuntu, Debian, Alpine et Red Hat, au 22 octobre 2026.
Ubuntu et Red Hat (pour ses paquets 7.4 et 8.0) conservent l'ancien numéro de version en amont et rétroportent le correctif. Comparez les versions des paquets plutôt que d'utiliser la commande php -v. Redémarrez tous les processus exécutant PHP après la mise à jour.
Reconstruisez vos images de conteneur. Si votre image utilise un tag flottant de l'image PHP officielle, tel que php:8, php:8.3, php:8.3-apache ou php:latest, reconstruisez-la avec docker build --pull et redéployez-la. Les images épinglant une version de correctif, telles que php:8.3.35-apache, nécessitent au préalable la modification du tag vers la version corrigée. Les images basées sur des dérivés comme wordpress ou drupal ne bénéficieront du correctif qu'après la publication d'une image mise à jour par leurs responsables ; vérifiez l'image en amont avant toute reconstruction.
Identifiez les projets PHP au sein de vos groupes GitLab
Tout projet exécutant PHP pour traiter des requêtes web doit être mis à jour, y compris ceux que l'on a tendance à oublier, comme un tableau de bord interne, un site marketing ou une image de job CI. Pour les identifier, deux approches sont nécessaires : une recherche statique de ce que vos dépôts déclarent et de ce que vos images contiennent, et un inventaire de ce qui s'exécute réellement. GitLab couvre l'approche statique grâce à trois fonctionnalités. Utilisez-les dans l'ordre ci-dessous.
1. Analyse des conteneurs
L'analyse des conteneurs détecte les vulnérabilités présentes dans les paquets du système d'exploitation. Elle identifie ainsi les installations de PHP via apt, apk ou dnf et signale les deux CVE dès qu'elles sont répertoriées dans la base de données des vulnérabilités du scanner. Pour l'activer sur un projet, ajoutez le template au fichier .gitlab-ci.yml :
      include:
  - template: Security/Container-Scanning.gitlab-ci.yml
Vous pouvez également utiliser une politique d'exécution de scan au niveau du groupe pour activer l'analyse des conteneurs pour tous les projets d'un groupe en une seule opération. Une fois la politique activée, la prochaine exécution d'un pipeline s'effectuera avec l'analyse des conteneurs. Les résultats de l'analyse des conteneurs pour la branche par défaut peuvent être consultés dans le rapport de vulnérabilités une fois le scanner terminé.
Vous pouvez également configurer des politiques d'approbation des merge requests associées à l'analyse des conteneurs. Ainsi, si une modification de code contient PHP2Shell, la politique bloquera le merge sans l'accord des parties désignées.
L'analyse des conteneurs détecte uniquement le PHP installé en tant que paquet. Le PHP compilé à partir du code source, y compris les images PHP officielles, ne dispose d'aucun enregistrement de paquet ; un projet peut donc passer l'analyse des conteneurs tout en exécutant une version vulnérable de PHP. La recherche de code comble cette lacune.
2. GitLab Orbit
GitLab Orbit indexe vos projets, vos pipelines, vos résultats de sécurité et votre code source, y compris PHP, dans un graphe interrogeable, ce qui vous permet de demander à un agent d'examiner un groupe entier. Lorsque GitLab Orbit est activé au niveau du groupe principal, un agent peut répertorier tous les projets contenant du code PHP, y compris ceux qui compilent du PHP ou utilisent les images php officielles, que l'analyse des conteneurs ne détecte pas. GitLab Orbit n'analyse pas encore les Dockerfiles (proposition de fonctionnalité n° 1416) ; utilisez donc cette liste pour cibler la recherche de code à l'étape suivante, qui permet de confirmer l'image de base et la version de chaque projet. Vous pouvez également interroger GitLab Orbit sur les projets présentant des résultats ouverts pour les vulnérabilités CVE-2026-109618 ou CVE-2026-109619 une fois les scans exécutés. GitLab Orbit indexe uniquement la branche par défaut et est disponible en version bêta pour les offres GitLab Premium et GitLab Ultimate sur GitLab.com et GitLab Self-Managed.
3. Recherche de code
La recherche exacte de code permet de trouver les deux types de fichiers caractéristiques d'un projet PHP. Exécutez ces requêtes au niveau du groupe principal avec le mode expression régulière activé (le bouton .* situé à droite de la barre de recherche) :
- Images de base des conteneurs : cette requête recherche tous les fichiers que GitLab détecte comme étant des Dockerfile. Le motif correspond à toute image dont le nom ou le tag contient php, permettant ainsi d'identifier des dérivés tels que wordpress, frankenphp ou bitnami/php-fpm. Quelques faux positifs sont à prévoir, mais peuvent être écartés à la lecture des résultats :
lang:Dockerfile ^FROM.*php - Projets Composer : cette requête détecte les projets utilisant PHP même en l'absence de Dockerfile, ou lorsque le Dockerfile récupère son image depuis un argument de build tel que
FROM $BASE_IMAGE:
file:composer\.json$
La recherche exacte de code ne couvre que la branche par défaut. Sur GitLab.com, elle est activée par défaut pour les offres payantes. Sur les instances GitLab Self-Managed, un administrateur doit préalablement installer Zoekt. GitLab Dedicated ne prend pas en charge la recherche exacte de code.
Pour chaque résultat, vérifiez la version. Vous pouvez consulter la ligne FROM php:<tag> ou exécuter la commande php -v dans le conteneur en cours d'exécution, puis comparer le résultat avec le tableau ci-dessus. La liste des dépendances de groupe indique les paquets Composer et les versions de frameworks, mais pas la version de l'environnement d'exécution PHP.
4. Comparaison avec votre inventaire d'exécution
L'analyse des conteneurs et la recherche de code reflètent ce que vos projets déclarent et construisent, et non ce qui s'exécute réellement. PHP peut s'exécuter en dehors de vos projets GitLab, par exemple sur des serveurs web avec mod_php ou PHP-FPM activés uniquement dans leur configuration, sur des hôtes configurés manuellement ou dans des conteneurs toujours actifs dans des clusters sans pipeline actif. Comparez les résultats statiques avec un inventaire de vos charges de travail en cours d'exécution, issu de vos outils de gestion de configuration (Ansible, Puppet, Chef, etc.), de cloud ou d'inventaire de machines virtuelles. Pour Kubernetes, l'analyse opérationnelle des conteneurs examine les images qui s'exécutent dans vos clusters, avec la même détection basée uniquement sur les paquets que l'analyse des conteneurs. Considérez chaque environnement d'exécution PHP qui n'apparaît que dans l'une des deux approches comme une lacune à examiner.
Corrigez à grande échelle avec GitLab Duo Agent Platform
GitLab Duo peut exécuter les étapes de détection décrites ci-dessus sur l'ensemble de vos projets, via GitLab Orbit et la recherche de code. À partir de là, laissez les agents se charger des tâches répétitives et concentrez-vous sur la revue et le merge.
Automatisez la correction. Utilisez Agentic Chat pour créer un epic comportant un ticket par projet concerné et attribuez le flow Developer à chacun d'entre eux. Le flow ouvre une merge request mettant à jour le tag de l'image de base ou le paquet vers une version corrigée. Un déclencheur de flow lié à l'événement Assign le lance dès l'attribution du ticket. Activez les revues automatiques avec le flow Code Review pour obtenir une première revue conforme à vos instructions de revue personnalisées. Vérifiez et fusionnez chaque merge request, puis fermez le ticket une fois la version corrigée déployée.
Appliquez des politiques. La politique d'approbation des merge requests définie à l'étape 1 bloque toute modification réintroduisant une version PHP vulnérable sans approbation, tandis que la politique d'exécution de scan maintient l'analyse des conteneurs active dans chaque projet afin que toute régression apparaisse dans le rapport de vulnérabilités.
Les recherches identifient des candidats, mais un ingénieur en sécurité ou en plateforme doit encore examiner chaque résultat, résoudre les inclusions CI et distinguer ce que le code déclare de ce qui s'exécute réellement. Un exemple de compétence d'agent développée par l'équipe Developer Advocacy de GitLab se charge de cette tâche. Elle s'exécute sur GitLab Duo Agent Platform et avec des agents utilisant le serveur GitLab MCP ou la CLI glab, tels que Claude Code, Codex et Cursor.
Cette compétence vérifie les images de conteneur, les jobs CI, les paquets du système d'exploitation, les variables de gestion de configuration, les versions épinglées dans Composer et les environnements. Elle renvoie un tableau de résultats cités, accompagnés des preuves de déploiement et des lacunes restantes. Cette compétence est en lecture seule : elle n'apporte aucune modification, et les merge requests de correction constituent une étape distincte soumise à revue. Elle ne peut pas confirmer ce qui s'exécute sur les hôtes auxquels elle n'a pas accès ; il convient donc de les vérifier directement. Adaptez la compétence à votre environnement avant utilisation.
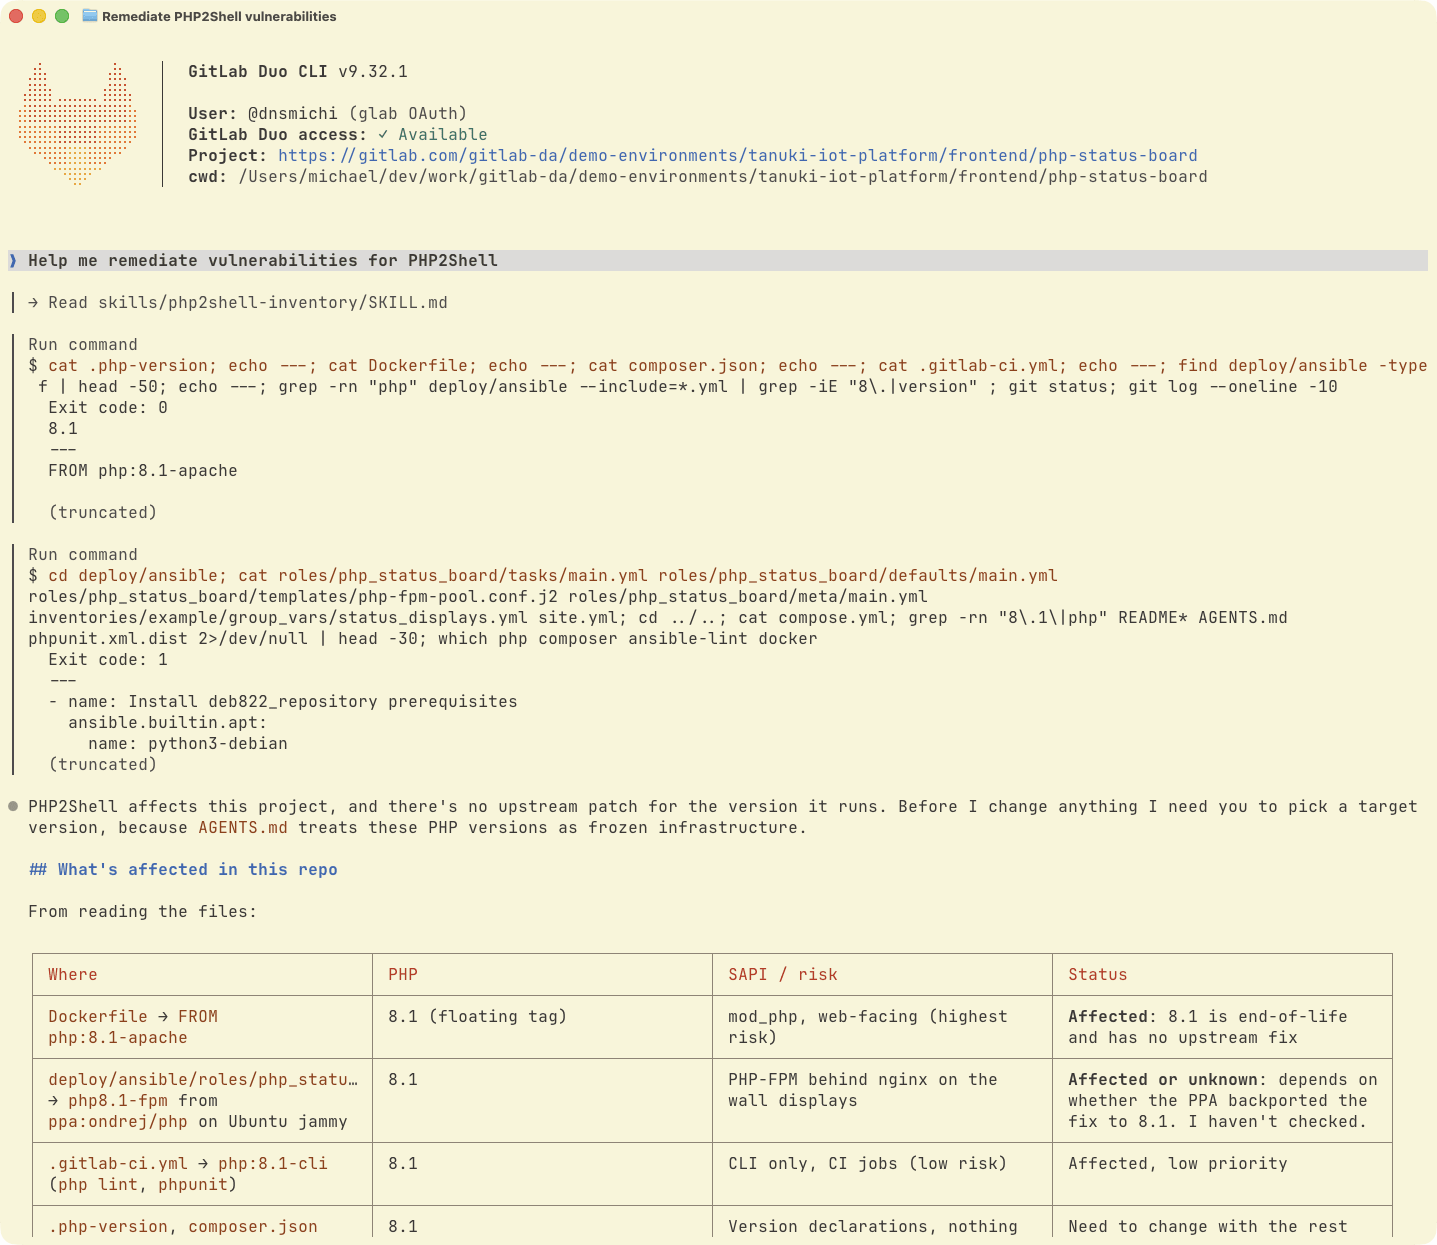 GitLab Duo CLI utilisant la compétence PHP2Shell. Ce projet de démonstration est intentionnellement vulnérable pour illustrer une remédiation réussie avec GitLab Duo CLI.
Vérifiez les signes de compromission
Les rapports d'exploitation divergent. Des chercheurs en sécurité ont signalé une tentative d'exploitation le 17 octobre 2026, avant la divulgation publique, et d'autres rapports ont suivi la publication des correctifs. Le projet PHP n'avait identifié aucun exploit fonctionnel à ce moment-là. Si un serveur exposé sur Internet exécutait une version PHP vulnérable, examinez ses logs à partir du 17 octobre 2026 à la recherche des éléments suivants :
- Requêtes multipart suivies d'erreurs de limite mémoire ou de réponses HTTP 500 répétées
- Cookies de réponse
PHPSESSIDanormalement volumineux ou malformés - Redémarrages inexpliqués de workers PHP ou processus shell lancés par des workers PHP
- Fichiers inattendus sur le serveur web PHP, connexions sortantes provenant de workers PHP ou entrées cron inattendues
Une exploitation réussie peut renvoyer HTTP 200 et laisser le worker actif ; l'absence d'erreurs n'écarte donc pas une compromission. Si vous constatez des signes d'exploitation, isolez le serveur et lancez une enquête d'incident. Dans la mesure du possible, effectuez une capture de la mémoire, du disque et des logs avant d'appliquer le correctif et de redémarrer. Le redémarrage des workers PHP peut effacer des preuves. La vulnérabilité CVE-2026-109619 peut également exposer la mémoire du processus, même sans exécution de code réussie. Renouvelez tous les identifiants, tokens ou clés que le processus PHP pourrait lire.
Remarque : les scanners peuvent signaler l'image d'analyse des dépendances Gemnasium (gemnasium:6), dépréciée depuis GitLab 17.9, en raison du PHP qu'elle embarque. Elle est utilisée uniquement comme outil en ligne de commande et ne traite jamais de requêtes HTTP ; elle ne présente donc aucun risque d'exploitation. Une version corrigée a d'ailleurs déjà été publiée sous le même tag.
Chronologie
| Date | Événement |
|---|---|
| 1er août | Calif découvre la première faille lors d'un audit PHP assisté par l'IA et la signale au projet PHP le 11 août ; Wiz Research identifie et signale les failles de manière indépendante le 24 août. |
| 17 octobre | Les honeypots d'Amazon enregistrent la première tentative d'exploitation connue, tandis que les failles sont encore sous embargo. |
| 20 octobre | PHP annonce qu'une mise à jour de sécurité corrigeant deux vulnérabilités critiques sera publiée le 21 octobre. |
| 20 octobre | Les détails des vulnérabilités fuitent avant la divulgation coordonnée. (Huntress) |
| 21 octobre, 14 h 00 UTC | PHP publie les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35 ainsi que les avis de sécurité correspondants. |