O GitLab está realmente nos ajudando em nossa arquitetura muito moderna, pois há suporte para Kubernetes, para sem servidor e para coisas legais da área de segurança, como DAST e SAST. O GitLab nos permite ter uma arquitetura realmente de ponta.

Agentes se movem rapidamente pela cadeia de suprimentos. A política preenche todas as lacunas.
Uma única plataforma para bloquear pacotes de risco e proteger tudo, do código ao lançamento, exatamente onde equipes e agentes já trabalham.
Decida o que entra na compilação. Comprove o que é entregue.
Política como código do commit ao lançamento para que a entrega no ritmo do agente permaneça sob seu controle.
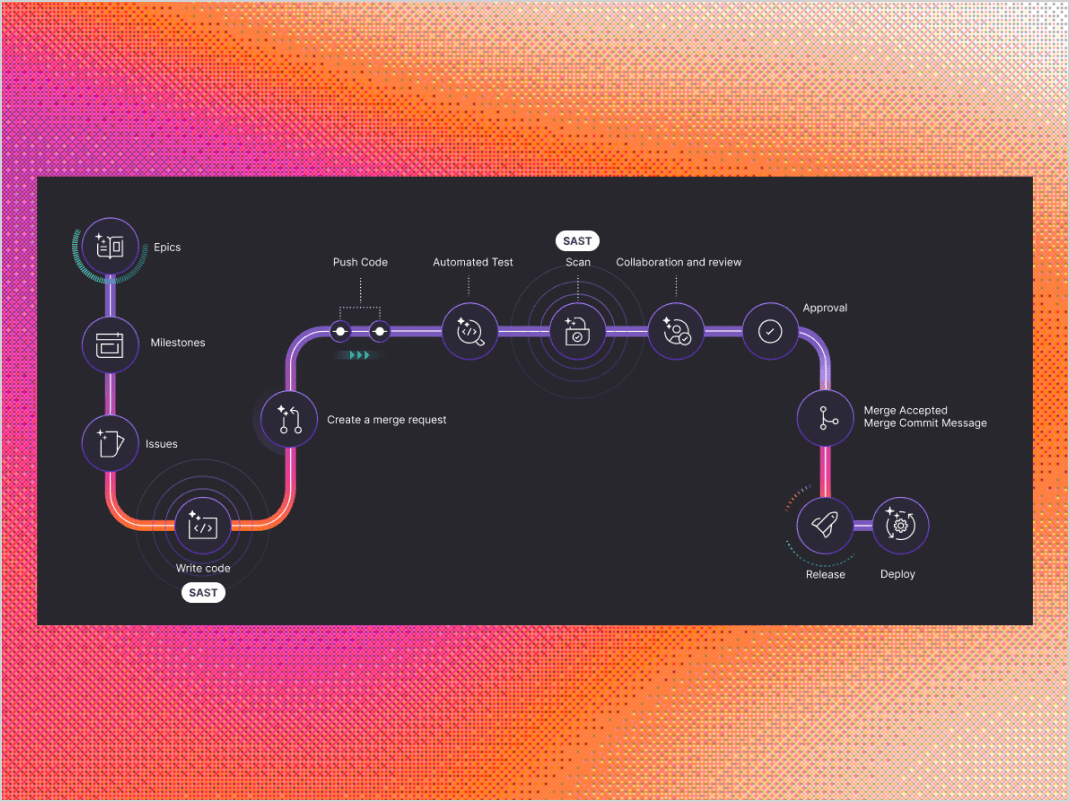
Bloqueie pacotes de risco antes que entrem na sua compilação. Proteja diferentes superfícies de ataque, incluindo seu código, compilação, dependências e artefatos de lançamento, com política como código e governança contínua.
Estas empresas confiam no GitLab:



Estabeleça o Zero Trust
O gerenciamento de identidades e acesso é um dos maiores vetores de ataque na cadeia de suprimentos de software. Garanta acesso seguro autenticando, autorizando e validando continuamente todas as identidades humanas e de máquina que operam no seu ambiente.
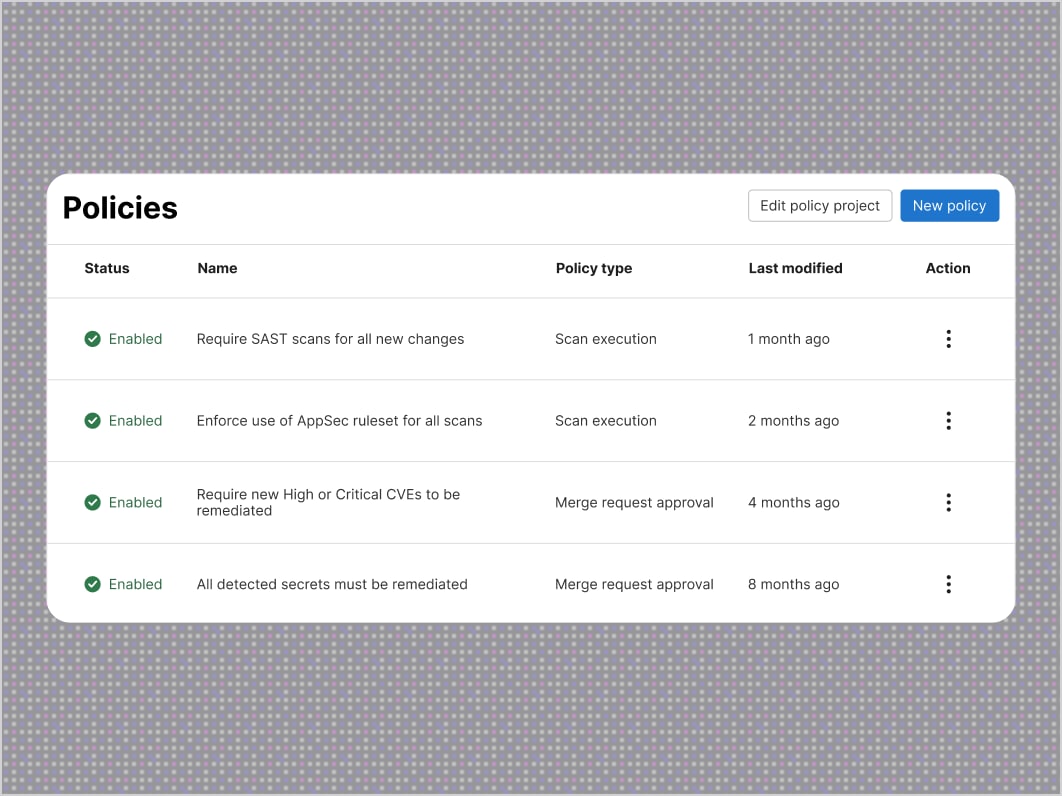
Controle de acesso: implemente controle de acesso granular, incluindo autenticação de dois fatores.
Políticas de token: estabeleça políticas de expiração de token para credenciais humanas e de máquina.
Gerenciamento de políticas: configure políticas de acordo com as regras organizacionais ou regulatórias.
Evidência de auditoria: gere relatórios abrangentes de auditoria e governança para conformidade normativa.
Aprovações de duas pessoas: exija aprovações de duas pessoas para limites operacionais adicionais.
Proteja seu código-fonte
Garanta a segurança e a integridade do seu código-fonte gerenciando quem tem acesso e como as alterações são revisadas e mescladas.
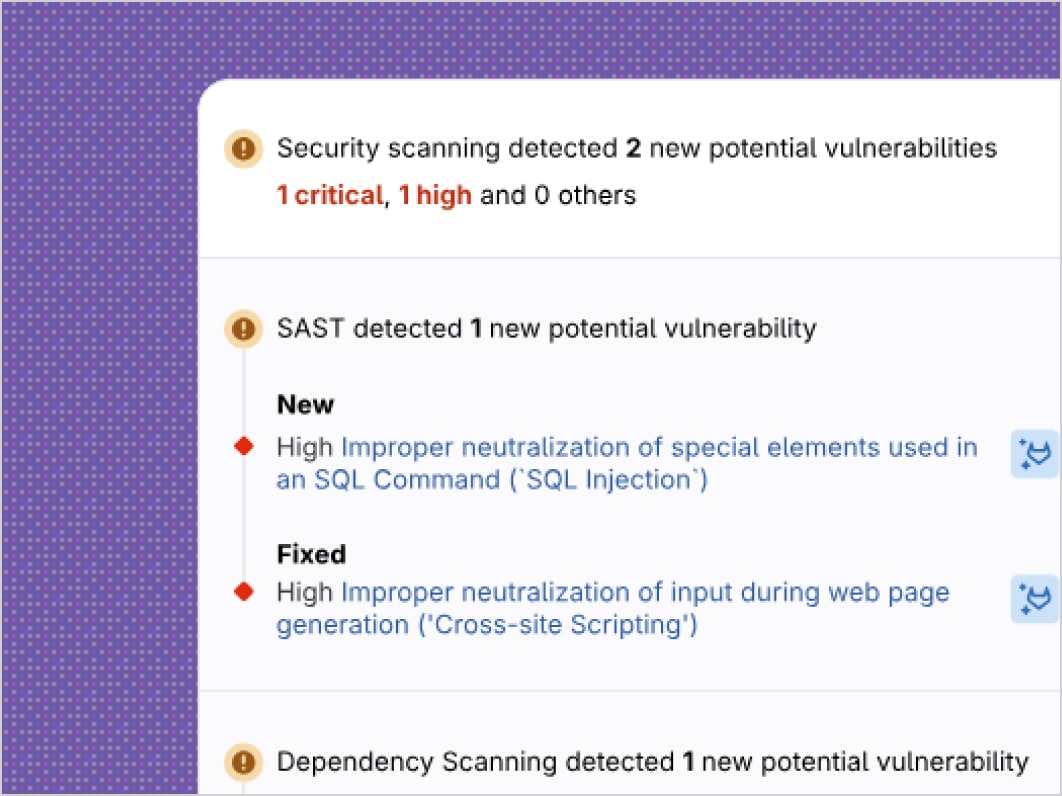
Controle de versão: estabeleça controle de versão, histórico de código e controle de acesso ao seu código-fonte.
Qualidade do código: use testes automatizados de qualidade de código para analisar o impacto no desempenho das alterações.
Regras de aprovação: imponha regras de revisão e aprovação para controlar o que vai para produção.
Análises de segurança: faça análises de segurança automatizadas para capturar vulnerabilidades antes que seu código seja mesclado.
Detecção de segredos: garanta que senhas e informações confidenciais não estejam no seu código-fonte.
Commits assinados: implemente commits assinados para evitar a representação de desenvolvedores.
Proteção para dependências e compilações
Bloqueie pacotes de código aberto de risco antes que sejam baixados e proteja a compilação para nunca entregar código vulnerável ou injetado.
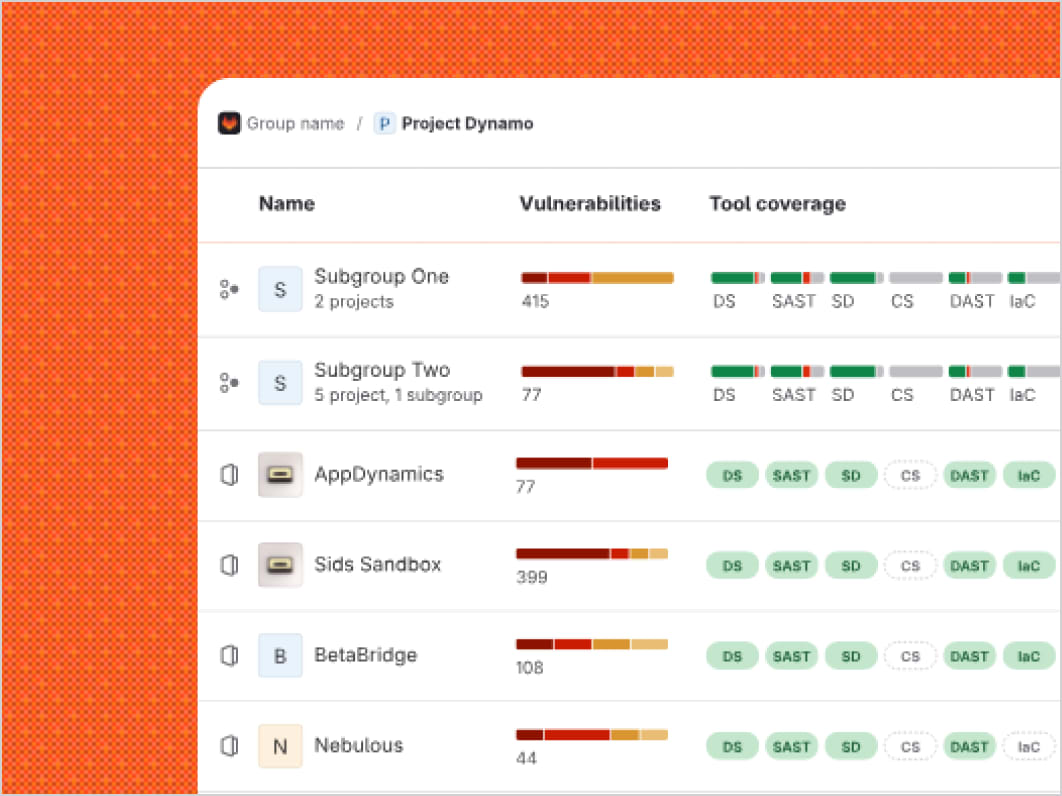
Bloqueio de pacotes de risco: bloqueie pacotes maliciosos e pacotes acima do seu limite de gravidade de vulnerabilidades antes que sejam baixados.
Lista de materiais de software: gere uma SBOM automaticamente para que você conheça todas as dependências no projeto.
Análise de composição de software: encontre vulnerabilidades divulgadas em software dependente antes que cheguem à produção.
Conformidade de licença: analise licenças e bloqueie pacotes que estejam fora das políticas da sua empresa.
Compilações isoladas: isole o ambiente de compilação para bloquear acesso não autorizado e execução de código malicioso.
Atestado de artefato: ateste artefatos de compilação para poder provar que não foram adulterados.
Evidência de lançamento: capture evidências para tudo que o lançamento inclui.
Proteção para artefatos de lançamento
Impeça que invasores explorem vulnerabilidades no design ou nas configurações de uma aplicação para roubar dados privados, obter acesso não autorizado a contas ou se passar por usuários legítimos.
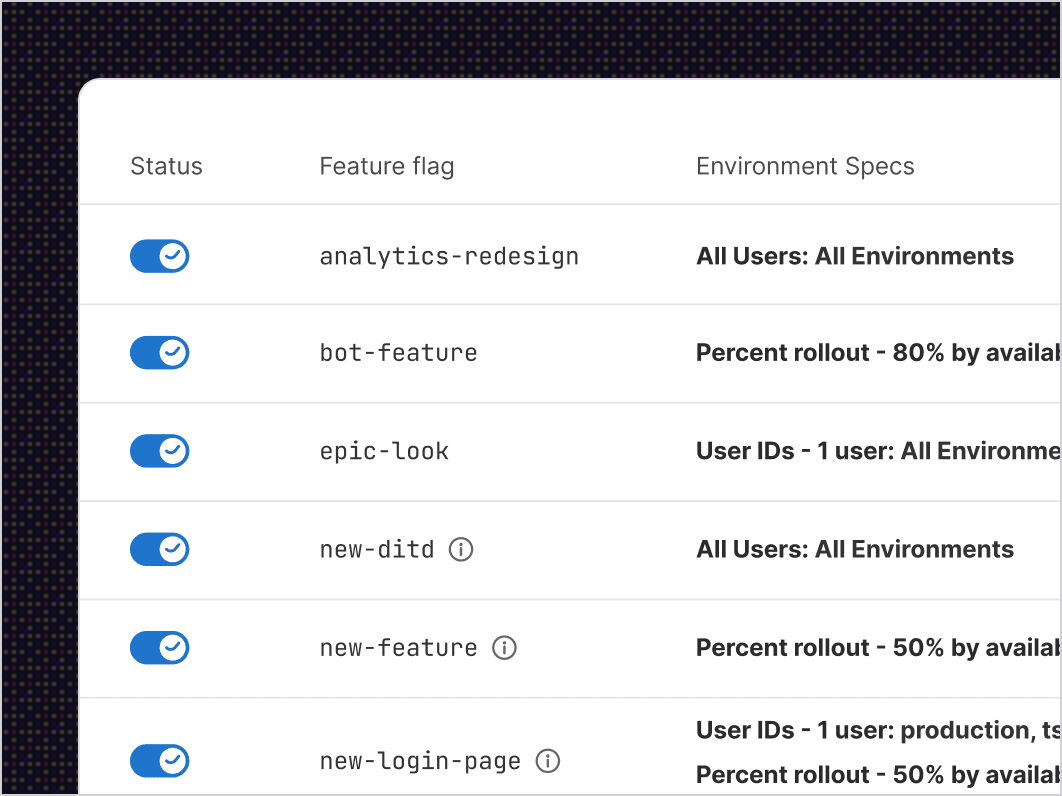
Entrega segura: estabeleça uma conexão segura com seu cluster para entregar os artefatos de lançamento.
Verificações de runtime: identifique vulnerabilidades de segurança em aplicações em execução antes de implantar.
Proteção da API: garanta que suas interfaces de API não exponham sua aplicação em execução.
As empresas confiam.
Segurança e governança comprovadas.
As empresas confiam.
Segurança e governança comprovadas.
Slide 1 of 5

Chega de escolher entre velocidade ou segurança
Faça nossa avaliação de 5 minutos e receba seu roadmap personalizado para ter lançamentos mais rápidos e seguros.