GitLab hilft uns wirklich sehr bei unserer modernen Architektur, weil es Kubernetes, Serverless und coole Sicherheitsfunktionen wie DAST und SAST unterstützt. GitLab ermöglicht uns den Aufbau einer wirklich hochmodernen Architektur.

Agenten rasen durch die Lieferkette. Richtlinien schließen sämtliche Lücken.
Eine Plattform, um riskante Pakete zu blockieren und alles vom Code bis zum Release abzusichern – genau dort, wo Teams und Agenten bereits arbeiten.
Entscheide, was in den Build gelangt. Weise nach, was ausgeliefert wird.
Richtlinien als Code vom Commit bis zum Release, damit die Bereitstellung trotz Agententempo unter Kontrolle bleibt.
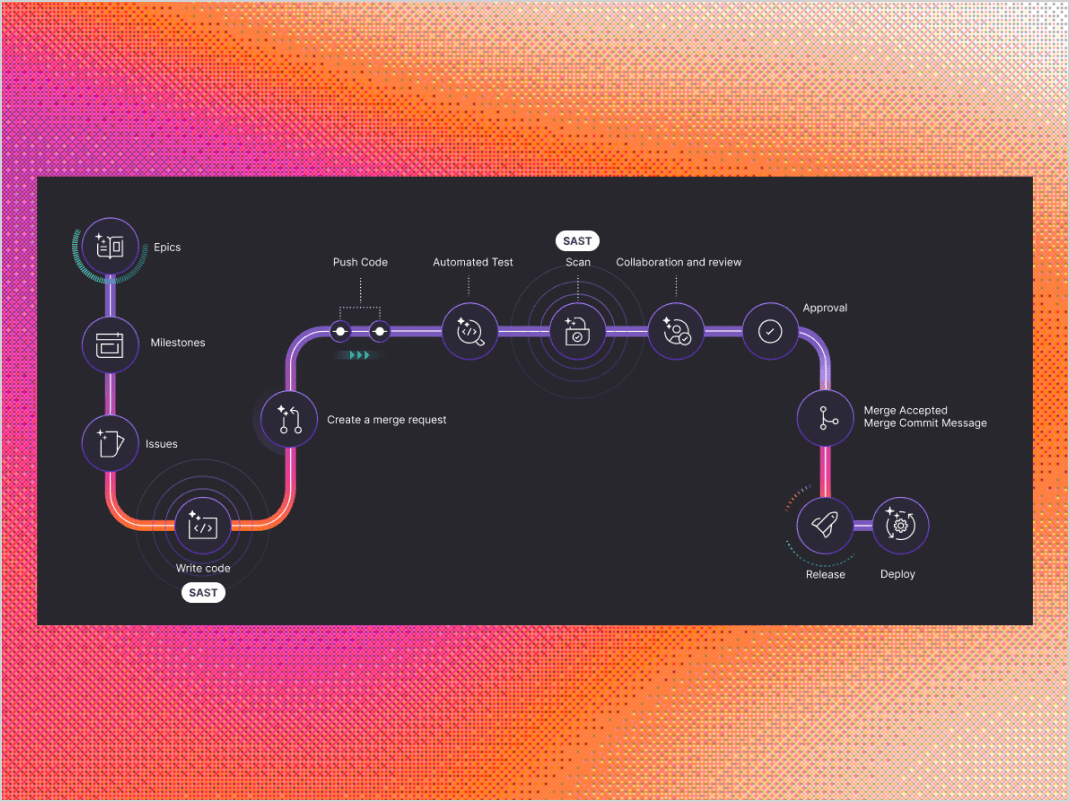
Blockiere riskante Pakete, bevor sie in deinen Build gelangen. Schütze mehrere Angriffsflächen, wie Code, Builds, Abhängigkeiten und Release-Artefakte, mit Richtlinien als Code und kontinuierlicher Governance.
Diese Unternehmen vertrauen uns:



Einrichtung von Zero Trust
Identitäts- und Zugriffsmanagement ist einer der größten Angriffsvektoren in der Software-Lieferkette. Gewährleiste sicheren Zugriff durch Authentifizierung, Autorisierung und kontinuierliche Validierung aller in deiner Umgebung tätigen menschlichen und maschinellen Identitäten.
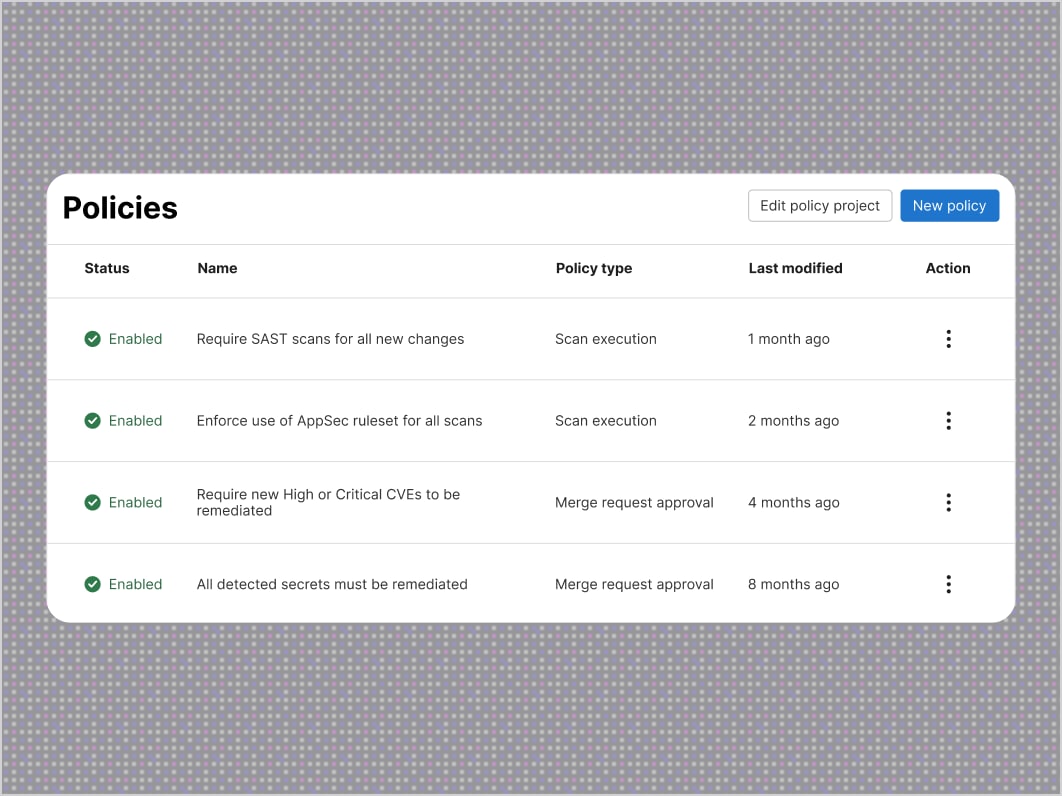
Zugriffskontrolle: Implementiere granulare Zugriffskontrollen, einschließlich Zwei-Faktor-Authentifizierung.
Token-Richtlinien: Lege Richtlinien für den Ablauf von Tokens für Zugangsdaten von Menschen und Maschinen fest.
Richtlinienmanagement: Lege Richtlinien gemäß den Unternehmensvorgaben oder behördlichen Vorschriften fest.
Audit-Nachweise: Erstelle umfassende Audit- und Governance-Berichte, um die Einhaltung der Vorschriften zu belegen.
Genehmigung durch zwei Personen: Lege mit der Genehmigung durch zwei Personen zusätzliche Leitlinien fest.
Quellcode sichern
Gewährleiste die Sicherheit und Integrität deines Quellcodes, indem du verwaltest, wer Zugriff hat und wie Änderungen geprüft und zusammengeführt werden.
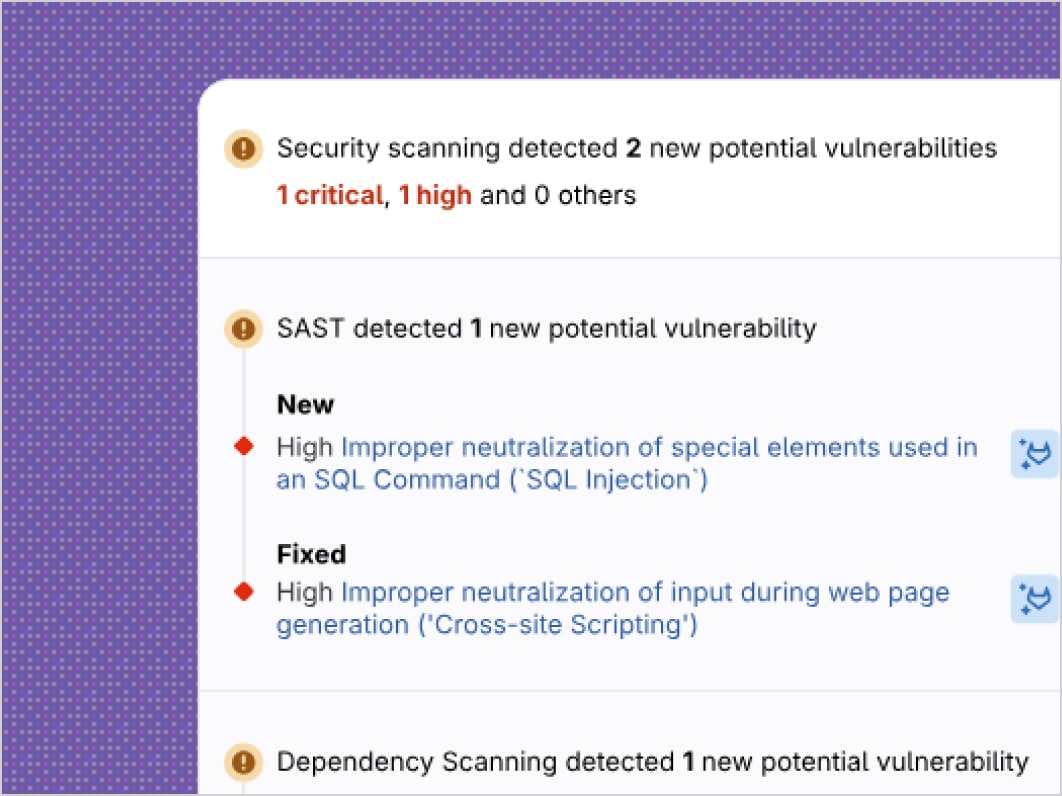
Versionskontrolle: Richte Versionskontrollen, Codeverläufe und Zugriffskontrollen für deinen Quellcode ein.
Codequalität: Nutze automatisierte Codequalitätstests, um die Auswirkungen von Änderungen auf die Performance zu analysieren.
Approvalregeln: Setze Review- und Approvalregeln durch, um zu kontrollieren, was in die Produktion geht.
Sicherheitsscans: Führe automatisierte Sicherheitsscans durch, um Schwachstellen zu erkennen, bevor dein Code zusammengeführt wird.
Secret Detection: Stelle sicher, dass Passwörter und vertrauliche Informationen nicht in deinem Quellcode enthalten sind.
Signierte Commits: Führe signierte Commits ein, um Identitätswechsel von Entwickler(inne)n zu verhindern.
Abhängigkeiten und Builds sichern
Blockiere riskante Open-Source-Pakete, bevor sie abgerufen werden, und sichere den Build, damit anfälliger oder eingeschleuster Code niemals in die ausgelieferte Version gelangt.
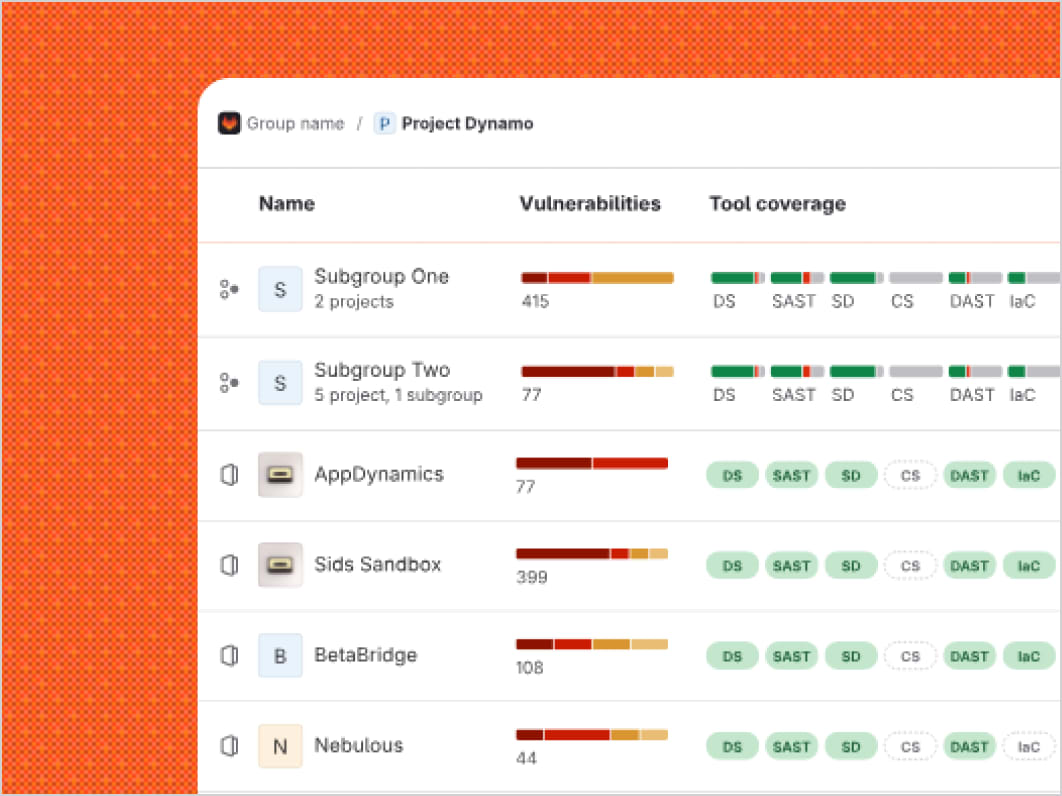
Blockierung riskanter Pakete: Blockiere schädliche Pakete und Pakete oberhalb deines Schwellenwerts für den Schweregrad von Sicherheitslücken, bevor sie abgerufen werden.
Software-Stückliste (SBOM): Erstelle automatisch eine SBOM, damit du alle Abhängigkeiten im Projekt kennst.
Analyse der Softwarezusammensetzung (SCA): Finde aufgedeckte Sicherheitslücken in abhängiger Software, bevor sie in die Produktion gelangen.
Lizenzkonformität: Scanne Lizenzen und blockiere Pakete, die nicht den Richtlinien deines Unternehmens entsprechen.
Isolierte Builds: Isoliere die Build-Umgebung, um unberechtigten Zugriff und die Ausführung von Schadcode zu verhindern.
Artefaktbescheinigung: Bescheinige Build-Artefakte, um nachweisen zu können, dass sie nicht manipuliert wurden.
Release-Nachweise: Sichere Nachweise für alles, was im Release enthalten ist.
Release-Artefakte sichern
Verhindere, dass Angreifer(innen) Schwachstellen im Design oder in den Konfigurationen einer Anwendung ausnutzen, um private Daten zu stehlen, unbefugten Zugriff auf Konten zu erlangen oder sich als legitime Benutzer(innen) auszugeben.
Sichere Bereitstellung: Stelle eine sichere Verbindung zu deinem Cluster her, um deine Release-Artefakte zu übermitteln.
Laufzeitprüfungen: Identifiziere vor der Bereitstellung Sicherheitslücken in laufenden Anwendungen.
API-Schutz: Stelle sicher, dass deine API-Schnittstellen deine laufende Anwendung nicht exponieren.
Von Unternehmen als vertrauenswürdig geschätzt.
Bewährte Sicherheit und Governance.
Von Unternehmen als vertrauenswürdig geschätzt.
Bewährte Sicherheit und Governance.
Slide 1 of 5

Schnelligkeit nicht mehr gegen Sicherheit eintauschen
Führe unsere fünfminütige Bewertung durch, um eine persönliche Roadmap für eine schnellere Bereitstellung und sicherere Releases zu erhalten.