GitLab ci sta davvero aiutando con la nostra architettura all'avanguardia, perché supporta Kubernetes, i sistemi serverless e funzionalità di sicurezza avanzate come DAST e SAST. GitLab ci sta permettendo di avere un'architettura davvero all'avanguardia.

Gli agenti si muovono velocemente nella catena di fornitura. Il criterio colma ogni lacuna.
Un'unica piattaforma per bloccare i pacchetti rischiosi e proteggere tutto, dal codice al rilascio, proprio dove team e agenti lavorano già.
Decidi cosa entra nella build. Dimostra cosa rilasci.
Policy as code dal commit al rilascio, affinché la distribuzione guidata dagli agenti rimanga sotto il tuo controllo.
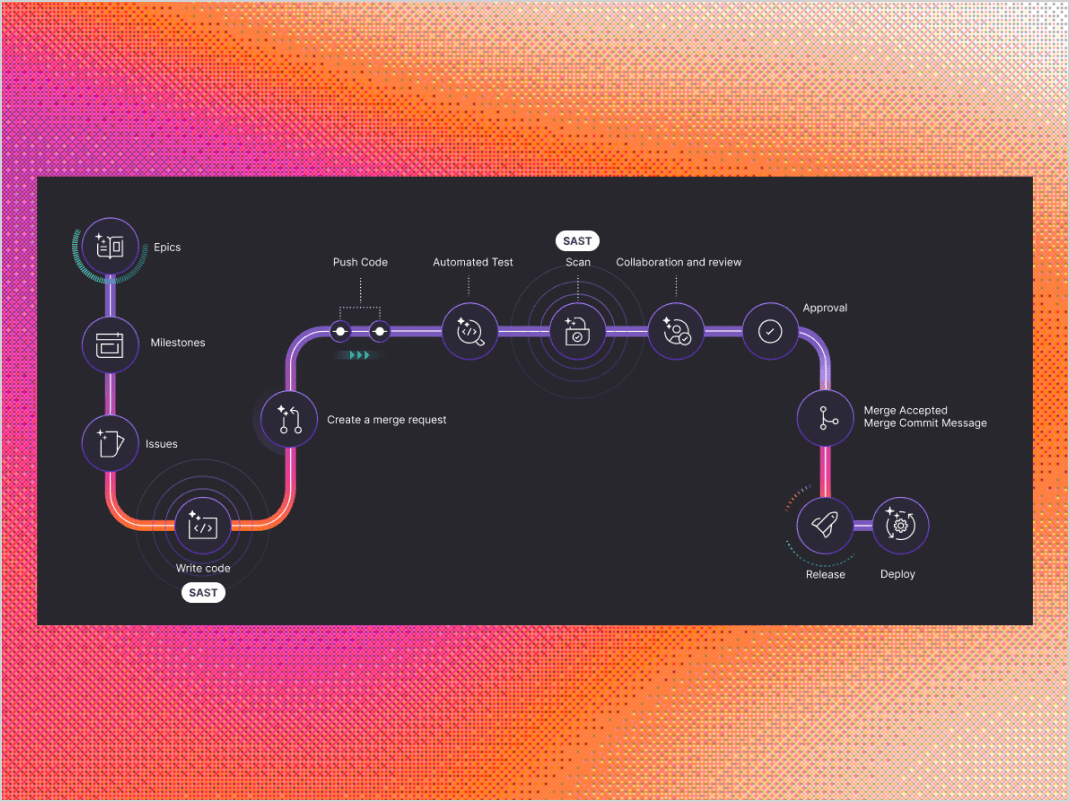
Blocca i pacchetti rischiosi prima che entrino nella tua build. Proteggi molteplici superfici di attacco, inclusi codice, build, dipendenze e artefatti di rilascio, con policy as code e governance continua.
Scelto da:



Stabilisci Zero Trust
La gestione delle identità e degli accessi è uno dei principali vettori di attacco nella catena di fornitura del software. Proteggi gli accessi autenticando, autorizzando e convalidando continuamente tutte le identità delle persone e della macchina che operano nel tuo ambiente.
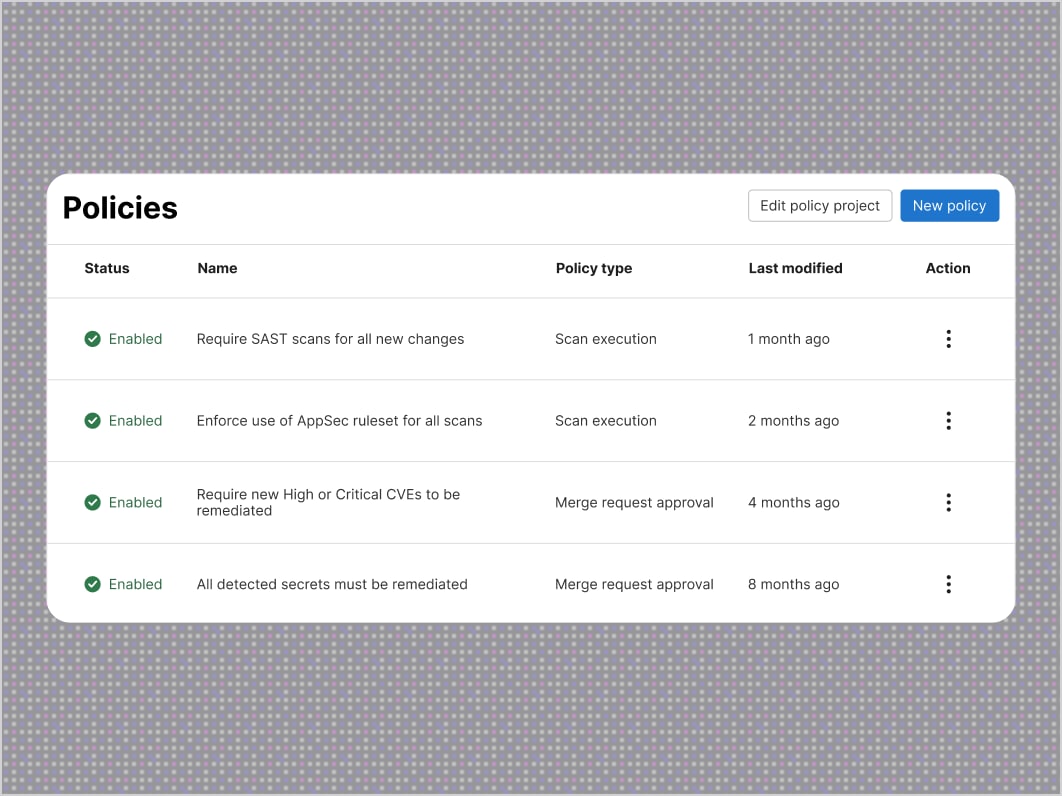
Controllo dell'accesso: implementa un controllo dell'accesso granulare, inclusa l'autenticazione a due fattori.
Criteri dei token: definisci criteri di scadenza dei token per le credenziali di persone e macchine.
Gestione dei criteri: configura i criteri in base alle regole organizzative o normative.
Prove di audit: genera report completi di audit e governance per dimostrare la conformità ai requisiti applicabili.
Approvazioni di due persone: applica approvazioni da parte di due persone come ulteriori misure protettive.
Proteggi il tuo codice sorgente
Garantisci la sicurezza e l'integrità del codice sorgente controllando chi può accedervi e come vengono revisionate e integrate le modifiche.
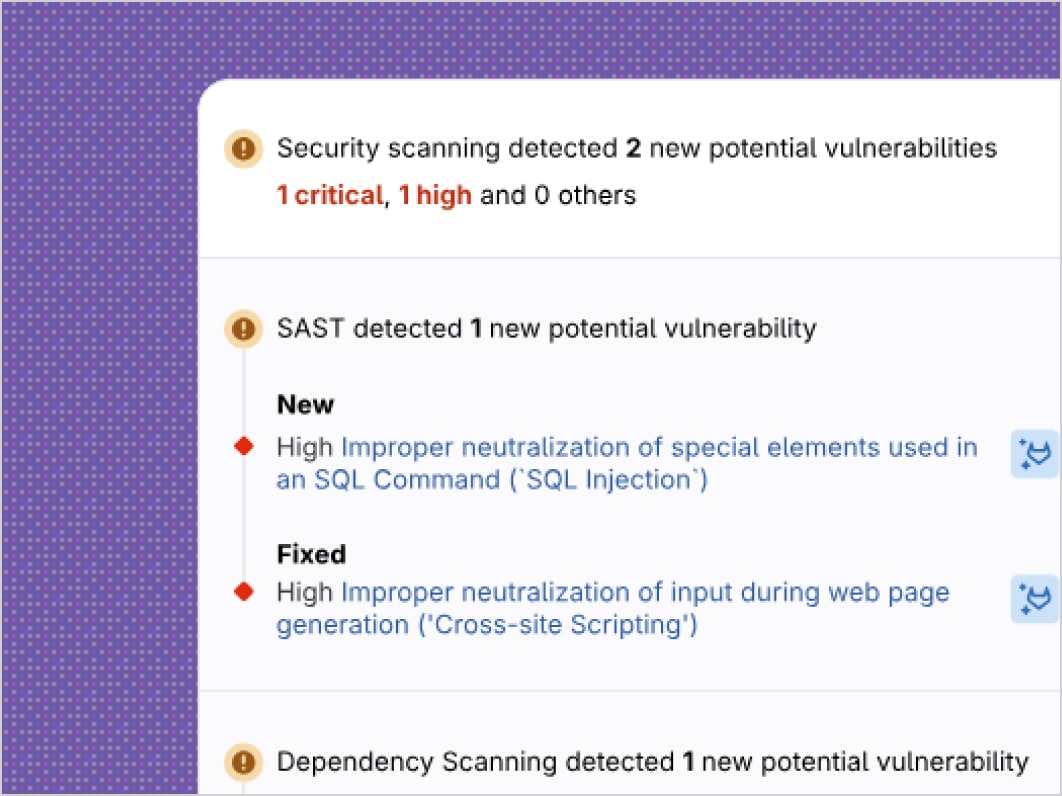
Controllo della versione: stabilisci il controllo della versione, la cronologia del codice e il controllo dell'accesso al codice sorgente.
Qualità del codice: utilizza test automatizzati della qualità del codice per analizzare l'impatto delle modifiche sulle prestazioni.
Regole di approvazione: applica regole di revisione e approvazione per controllare ciò che viene distribuito in produzione.
Analisi di sicurezza: esegui analisi di sicurezza automatizzate per individuare le vulnerabilità prima del merge del codice.
Rilevamento dei segreti: assicurati che nel codice sorgente non siano presenti password o informazioni sensibili.
Commit firmati: implementa commit firmati per impedire la simulazione dell'identità.
Proteggi le dipendenze e le build
Blocca i pacchetti open-source rischiosi prima che vengano recuperati e proteggi la build, così codice vulnerabile o iniettato non finisca mai nel software che distribuisci.
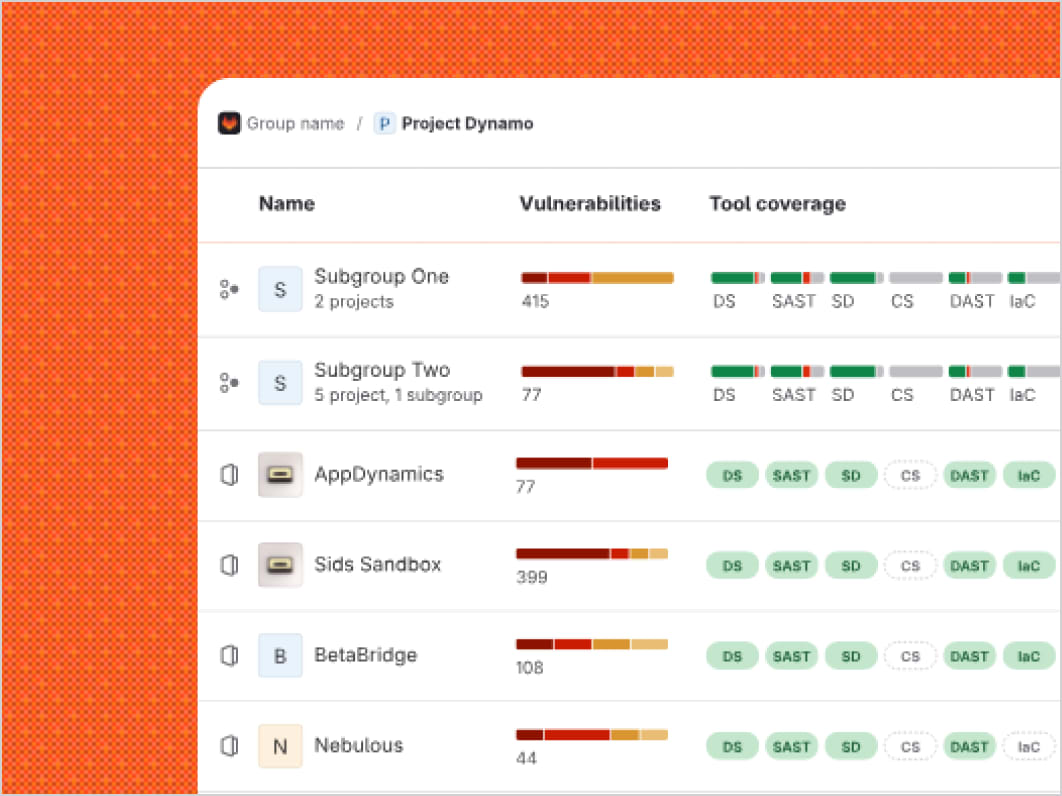
Blocco dei pacchetti rischiosi: blocca i pacchetti dannosi e quelli che superano la soglia di gravità delle vulnerabilità prima che vengano recuperati.
Distinta base del software: genera automaticamente una distinta base del software per conoscere tutte le dipendenze del progetto.
Analisi della composizione del software: individua le vulnerabilità note nel software da cui dipendi prima che arrivino in produzione.
Conformità della licenza: analizza le licenze e blocca i pacchetti che non rispettano i criteri della tua organizzazione.
Build isolate: isola l'ambiente di build per impedire accessi non autorizzati e l'esecuzione di codice dannoso.
Attestazione degli artefatti: attesta gli artefatti di build per dimostrare che non sono stati manomessi.
Informazioni sulla release: raccogli evidenze su tutto ciò che è incluso nella release.
Proteggi gli artefatti di rilascio
Impedisci agli autori dell'attacco di sfruttare vulnerabilità nella progettazione o nella configurazione di un'applicazione per sottrarre dati privati, ottenere accesso non autorizzato agli account o impersonare utenti legittimi.
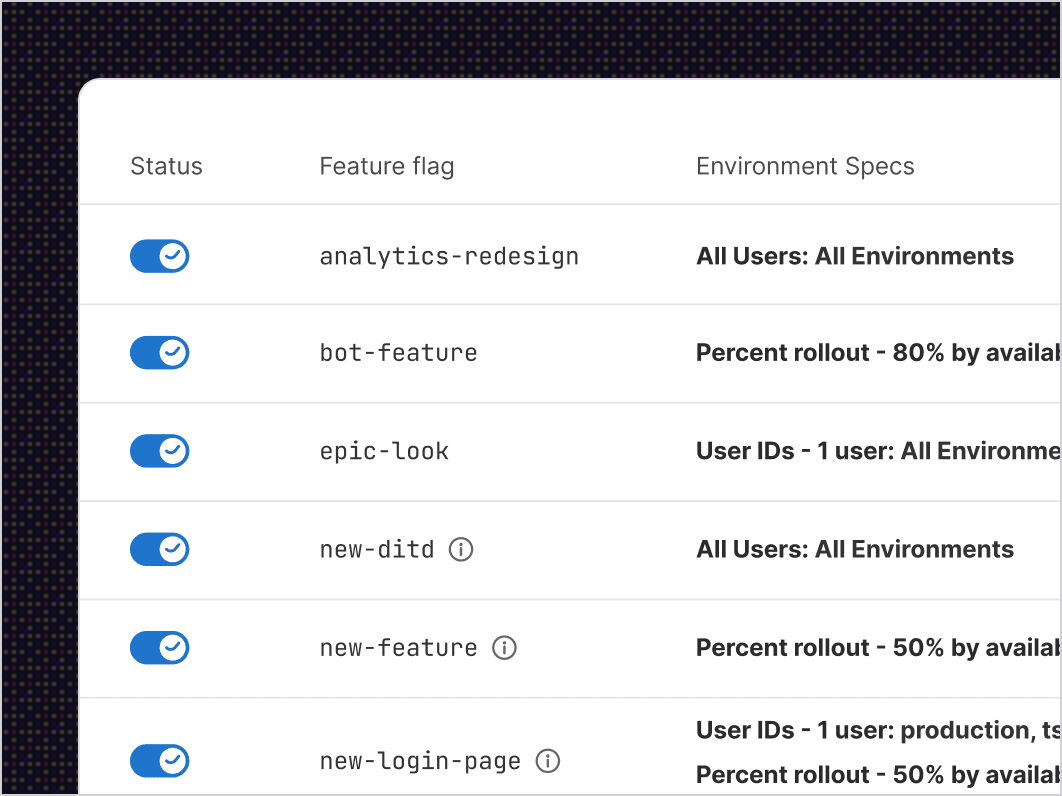
Distribuzione sicura: stabilisci una connessione sicura al tuo cluster per distribuire gli artefatti del rilascio.
Controlli in fase di esecuzione: individua le vulnerabilità della sicurezza nelle applicazioni in esecuzione prima del deployment.
Protezione API: assicurati che le interfacce API non espongano l'applicazione in esecuzione.
Soluzione scelta dalle imprese.
Comprovata sul piano della sicurezza e della governance.
Soluzione scelta dalle imprese.
Comprovata sul piano della sicurezza e della governance.
Slide 1 of 5

Basta compromessi tra velocità e sicurezza
Partecipa alla nostra valutazione di 5 minuti per ottenere una roadmap personalizzata per rilasci più rapidi e sicuri.