Scopri come GitLab ha ridotto il tempo di risoluzione degli incidenti da 30 giorni a 1 ora
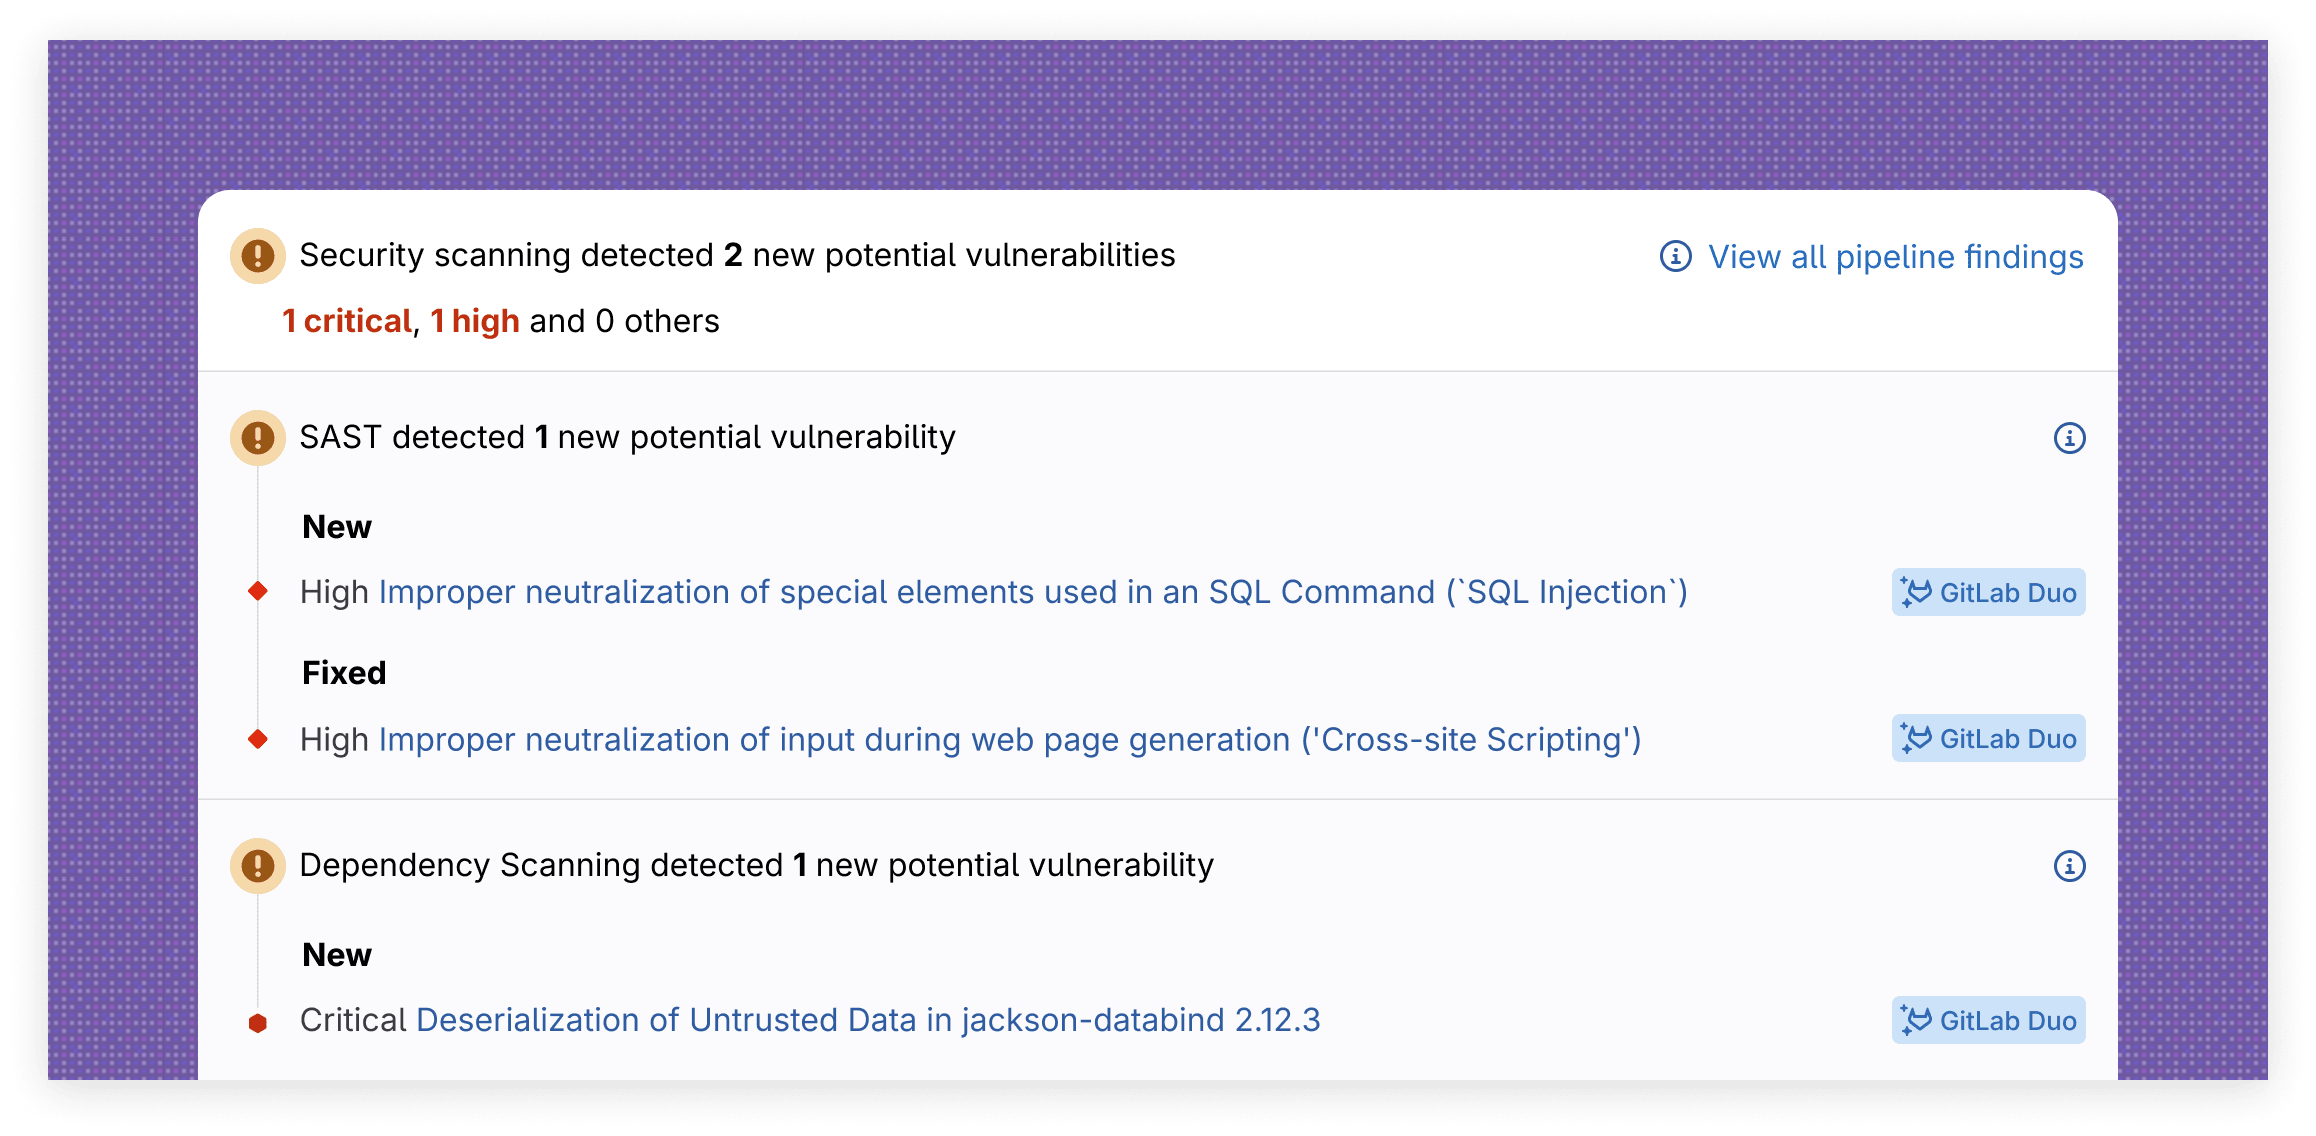
Trova codice non sicuro mentre viene scritto con indicazioni su cui gli sviluppatori possono agire direttamente nelle loro richieste di merge.
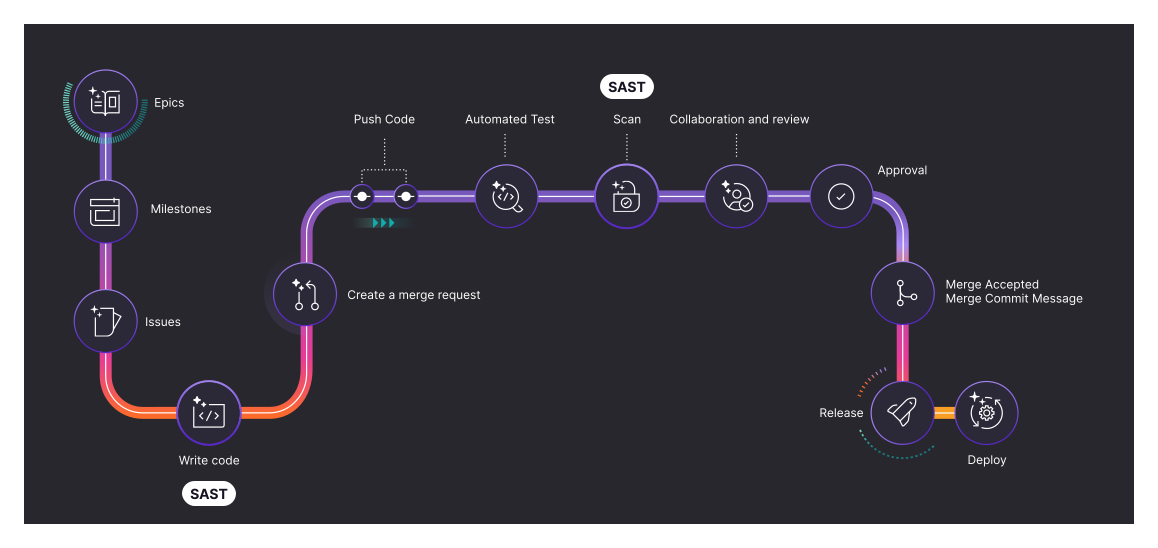

Test di sicurezza integrati nella piattaforma in cui team e agenti lavorano già.


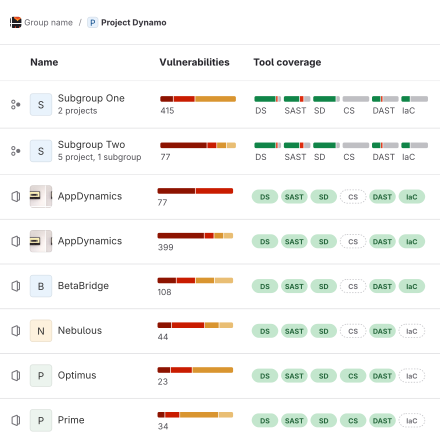
Con scanner SAST, SCA, Rilevamento dei segreti e DAST in una piattaforma, riduci i costi, il sovraccarico dovuto alle integrazioni e il tempo dedicato alla gestione di strumenti frammentati.
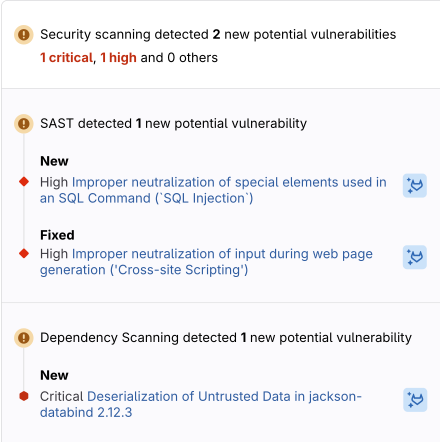
I dati raccolti sulla sicurezza vengono visualizzati direttamente nelle richieste di merge e negli IDE. Nessun cambio di contesto, nessuna nuova interfaccia, nessun sistema separato. I team e gli agenti rimangono concentrati.
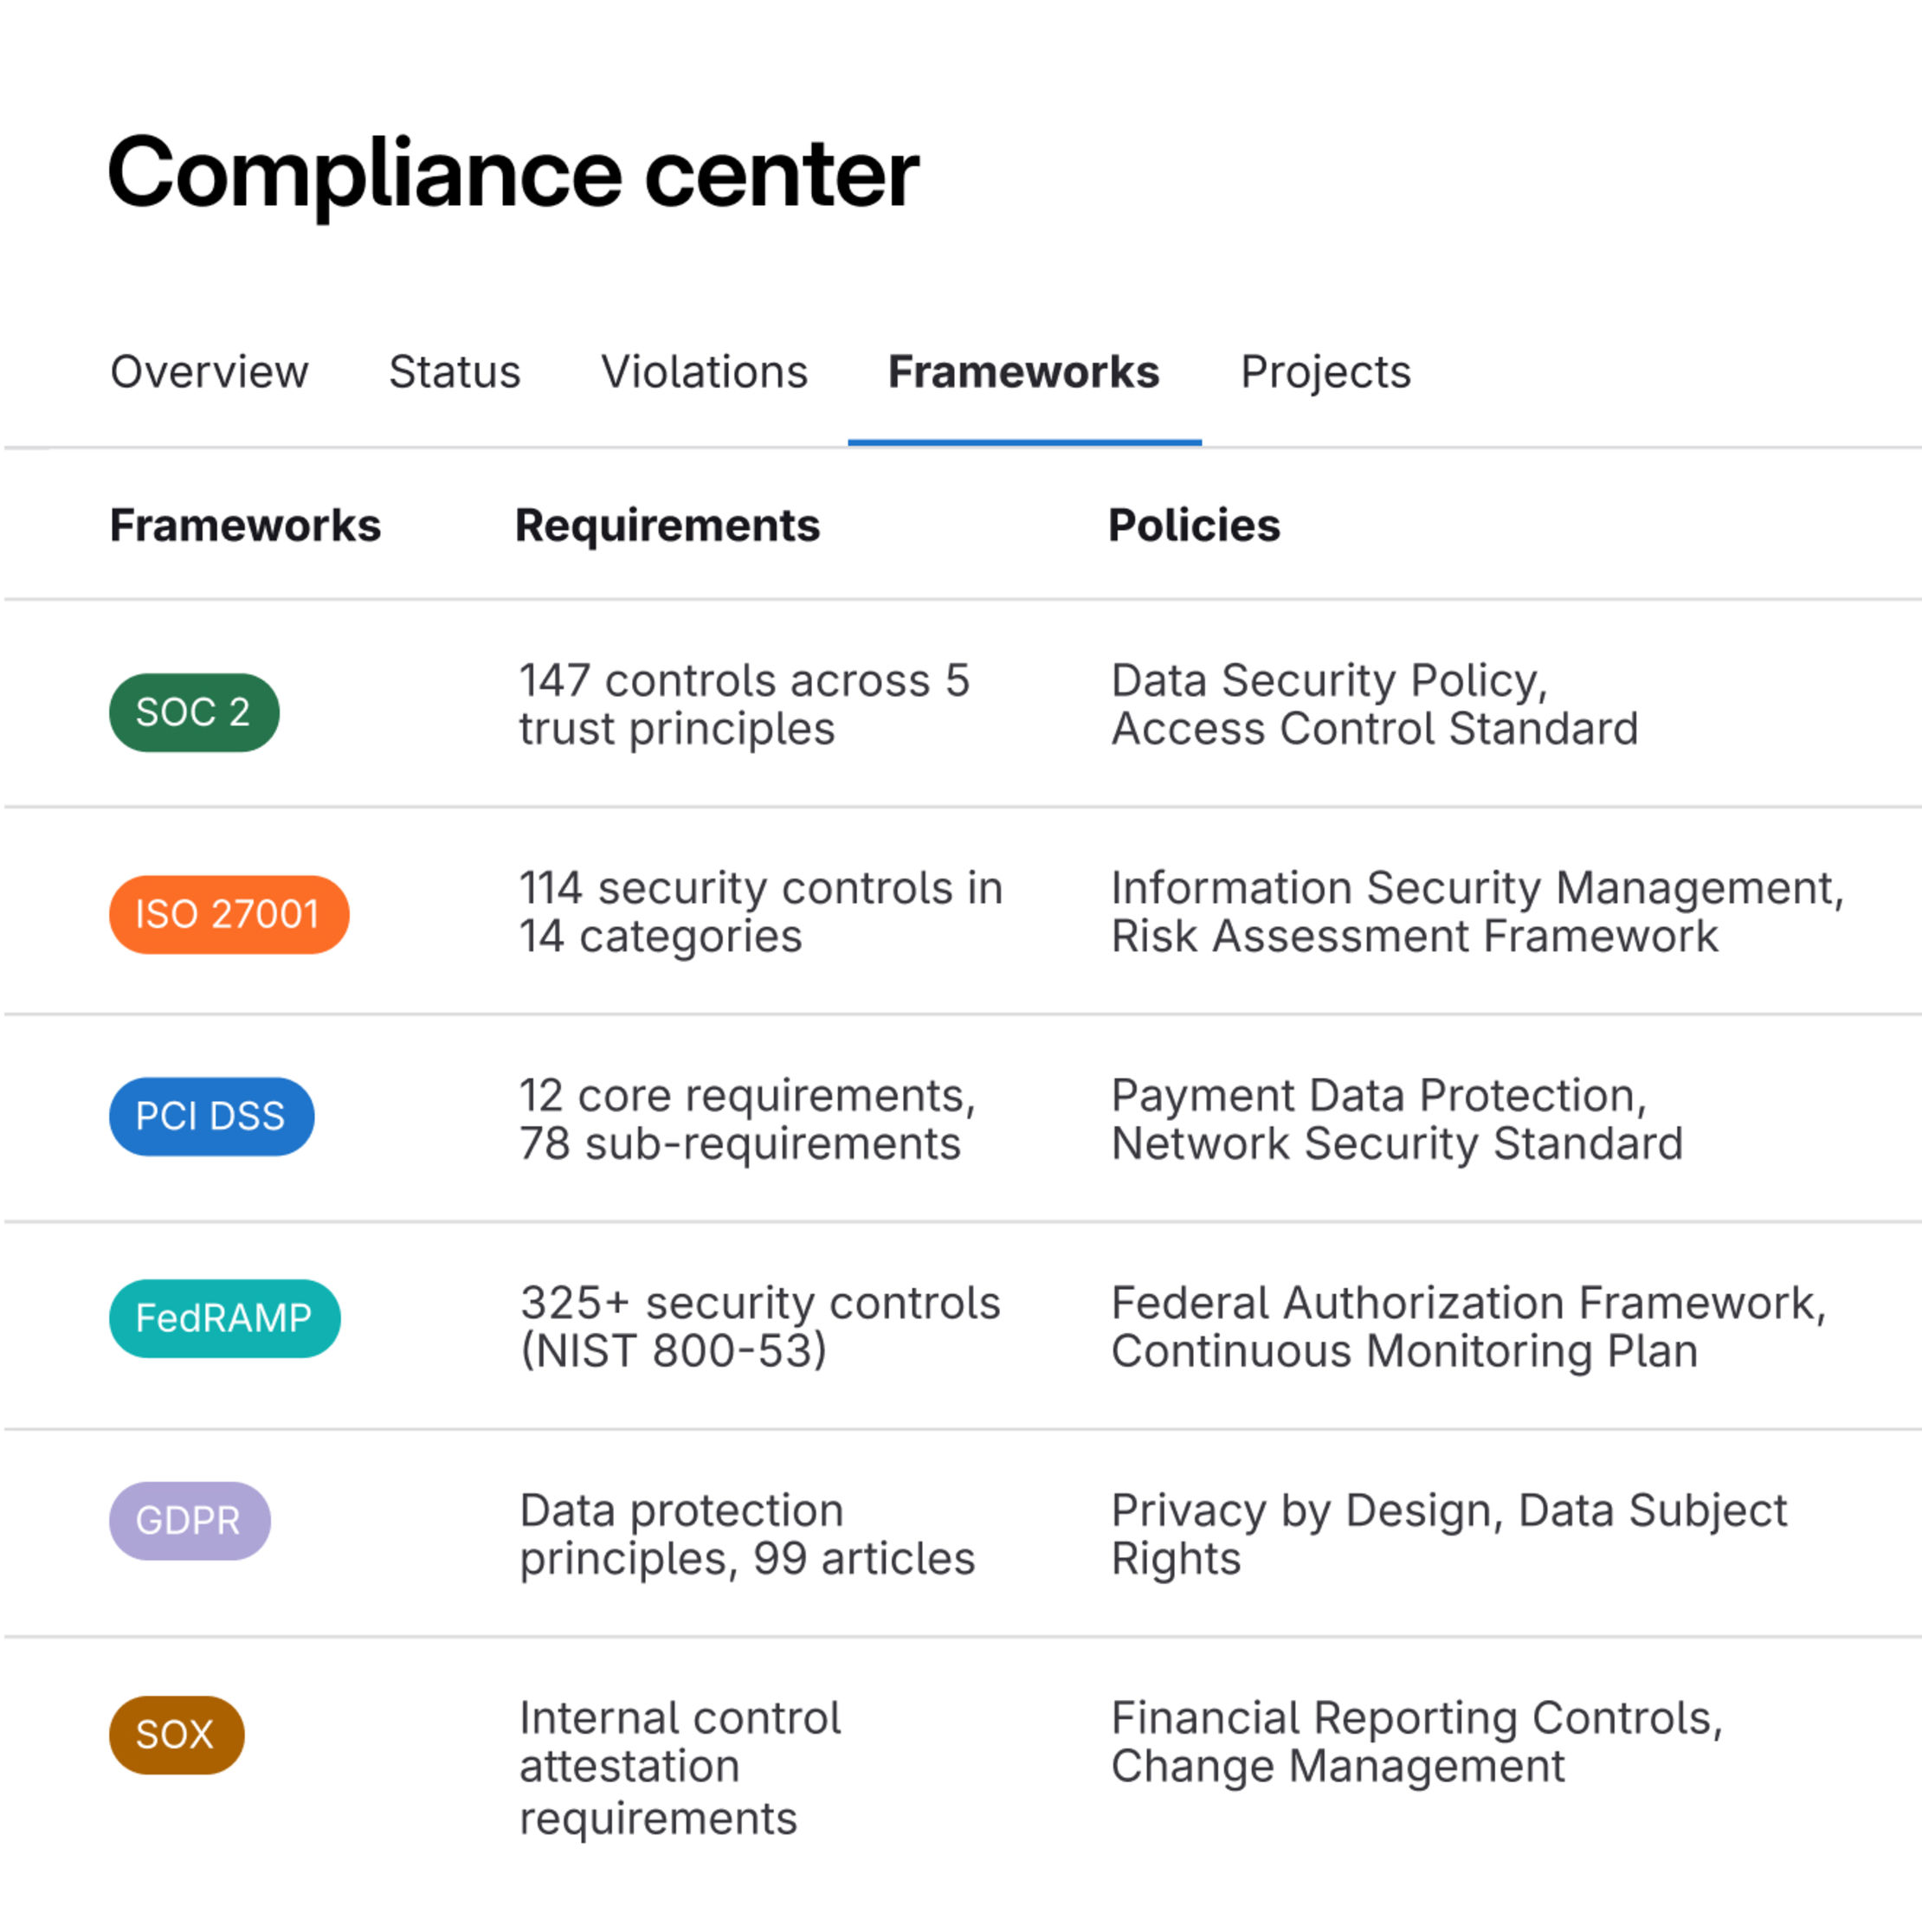
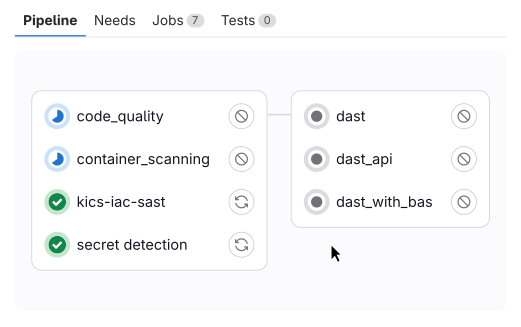
Scansioni, criteri e approvazioni vengono eseguiti all'interno della pipeline, non a parte. I risultati arrivano direttamente nella richiesta di merge e le evidenze di audit si generano automaticamente man mano che la modifica avanza.
Trova codice non sicuro mentre viene scritto con indicazioni su cui gli sviluppatori possono agire direttamente nelle loro richieste di merge.
Illustra la vulnerabilità e il suo exploit e guida team e agenti IA che così correggono più rapidamente, ampliano le loro capacità e scrivono codice più sicuro.
Crea automaticamente una RM con modifiche al codice per correggere la vulnerabilità, aiutando a trovare soluzioni rapidamente senza uscire dal flusso di lavoro.
Individua le vulnerabilità prima che raggiungano l'ambiente di produzione
Le analisi integrate vengono eseguite a ogni push per rilevare il codice non sicuro durante lo sviluppo, quando le correzioni sono meno costose.
Utilizza i tasti freccia sinistra e destra per spostarti tra le schede. Scorri con il dito sui dispositivi touch.
Stai rinunciando alla velocità per la sicurezza?
Abbiamo creato un framework di maturità basato sull'esperienza con i leader del settore che spiega come avanzare nelle tre fasi di maturità.
Il quiz dura 5 minuti o meno
Inizia a sviluppare più velocemente oggi