Découvrez comment GitLab a réduit le temps de résolution des incidents de 30 jours à 1 heure
Détectez le code non sécurisé au moment de l'écriture avec des conseils que les développeurs peuvent appliquer directement dans leurs merge requests.
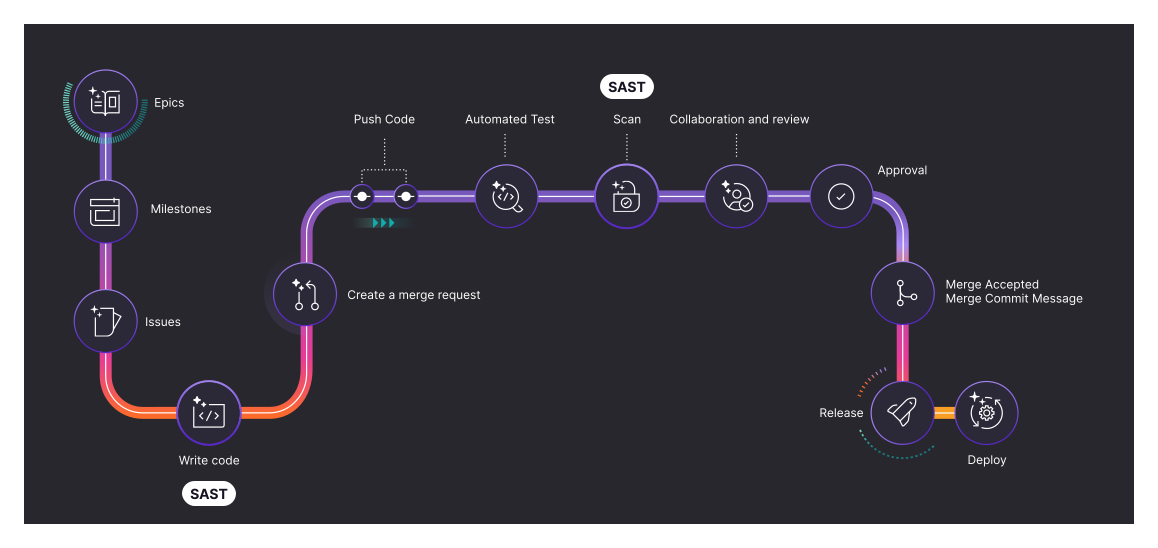

Tests de sécurité intégrés à la plateforme où les équipes et les agents travaillent déjà.


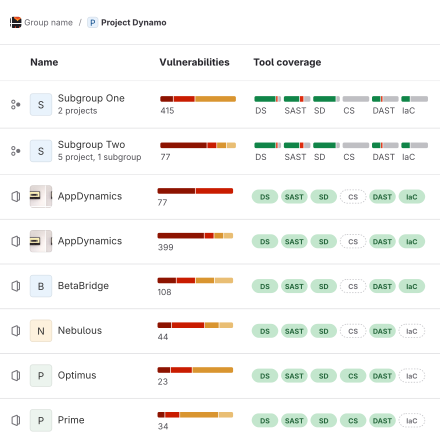
Consolidez les scanners comme les tests statiques de sécurité des applications (SAST), les tests dynamiques de sécurité des applications (DAST), l'analyse de la composition logicielle (SCA) et la détection des secrets sur une seule plateforme. Réduisez les coûts, la complexité d'intégration et le temps consacré à la gestion d'outils fragmentés.
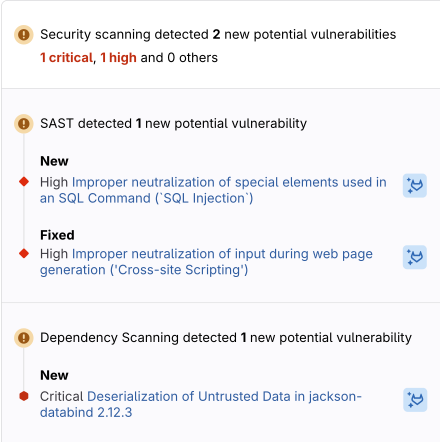
Les risques de sécurité détectés apparaissent directement dans les merge requests et les IDE, sans changement de contexte, sans nouvelles interfaces utilisateur et sans systèmes séparés, ce qui permet aux équipes de développement et aux agents de rester concentrés.
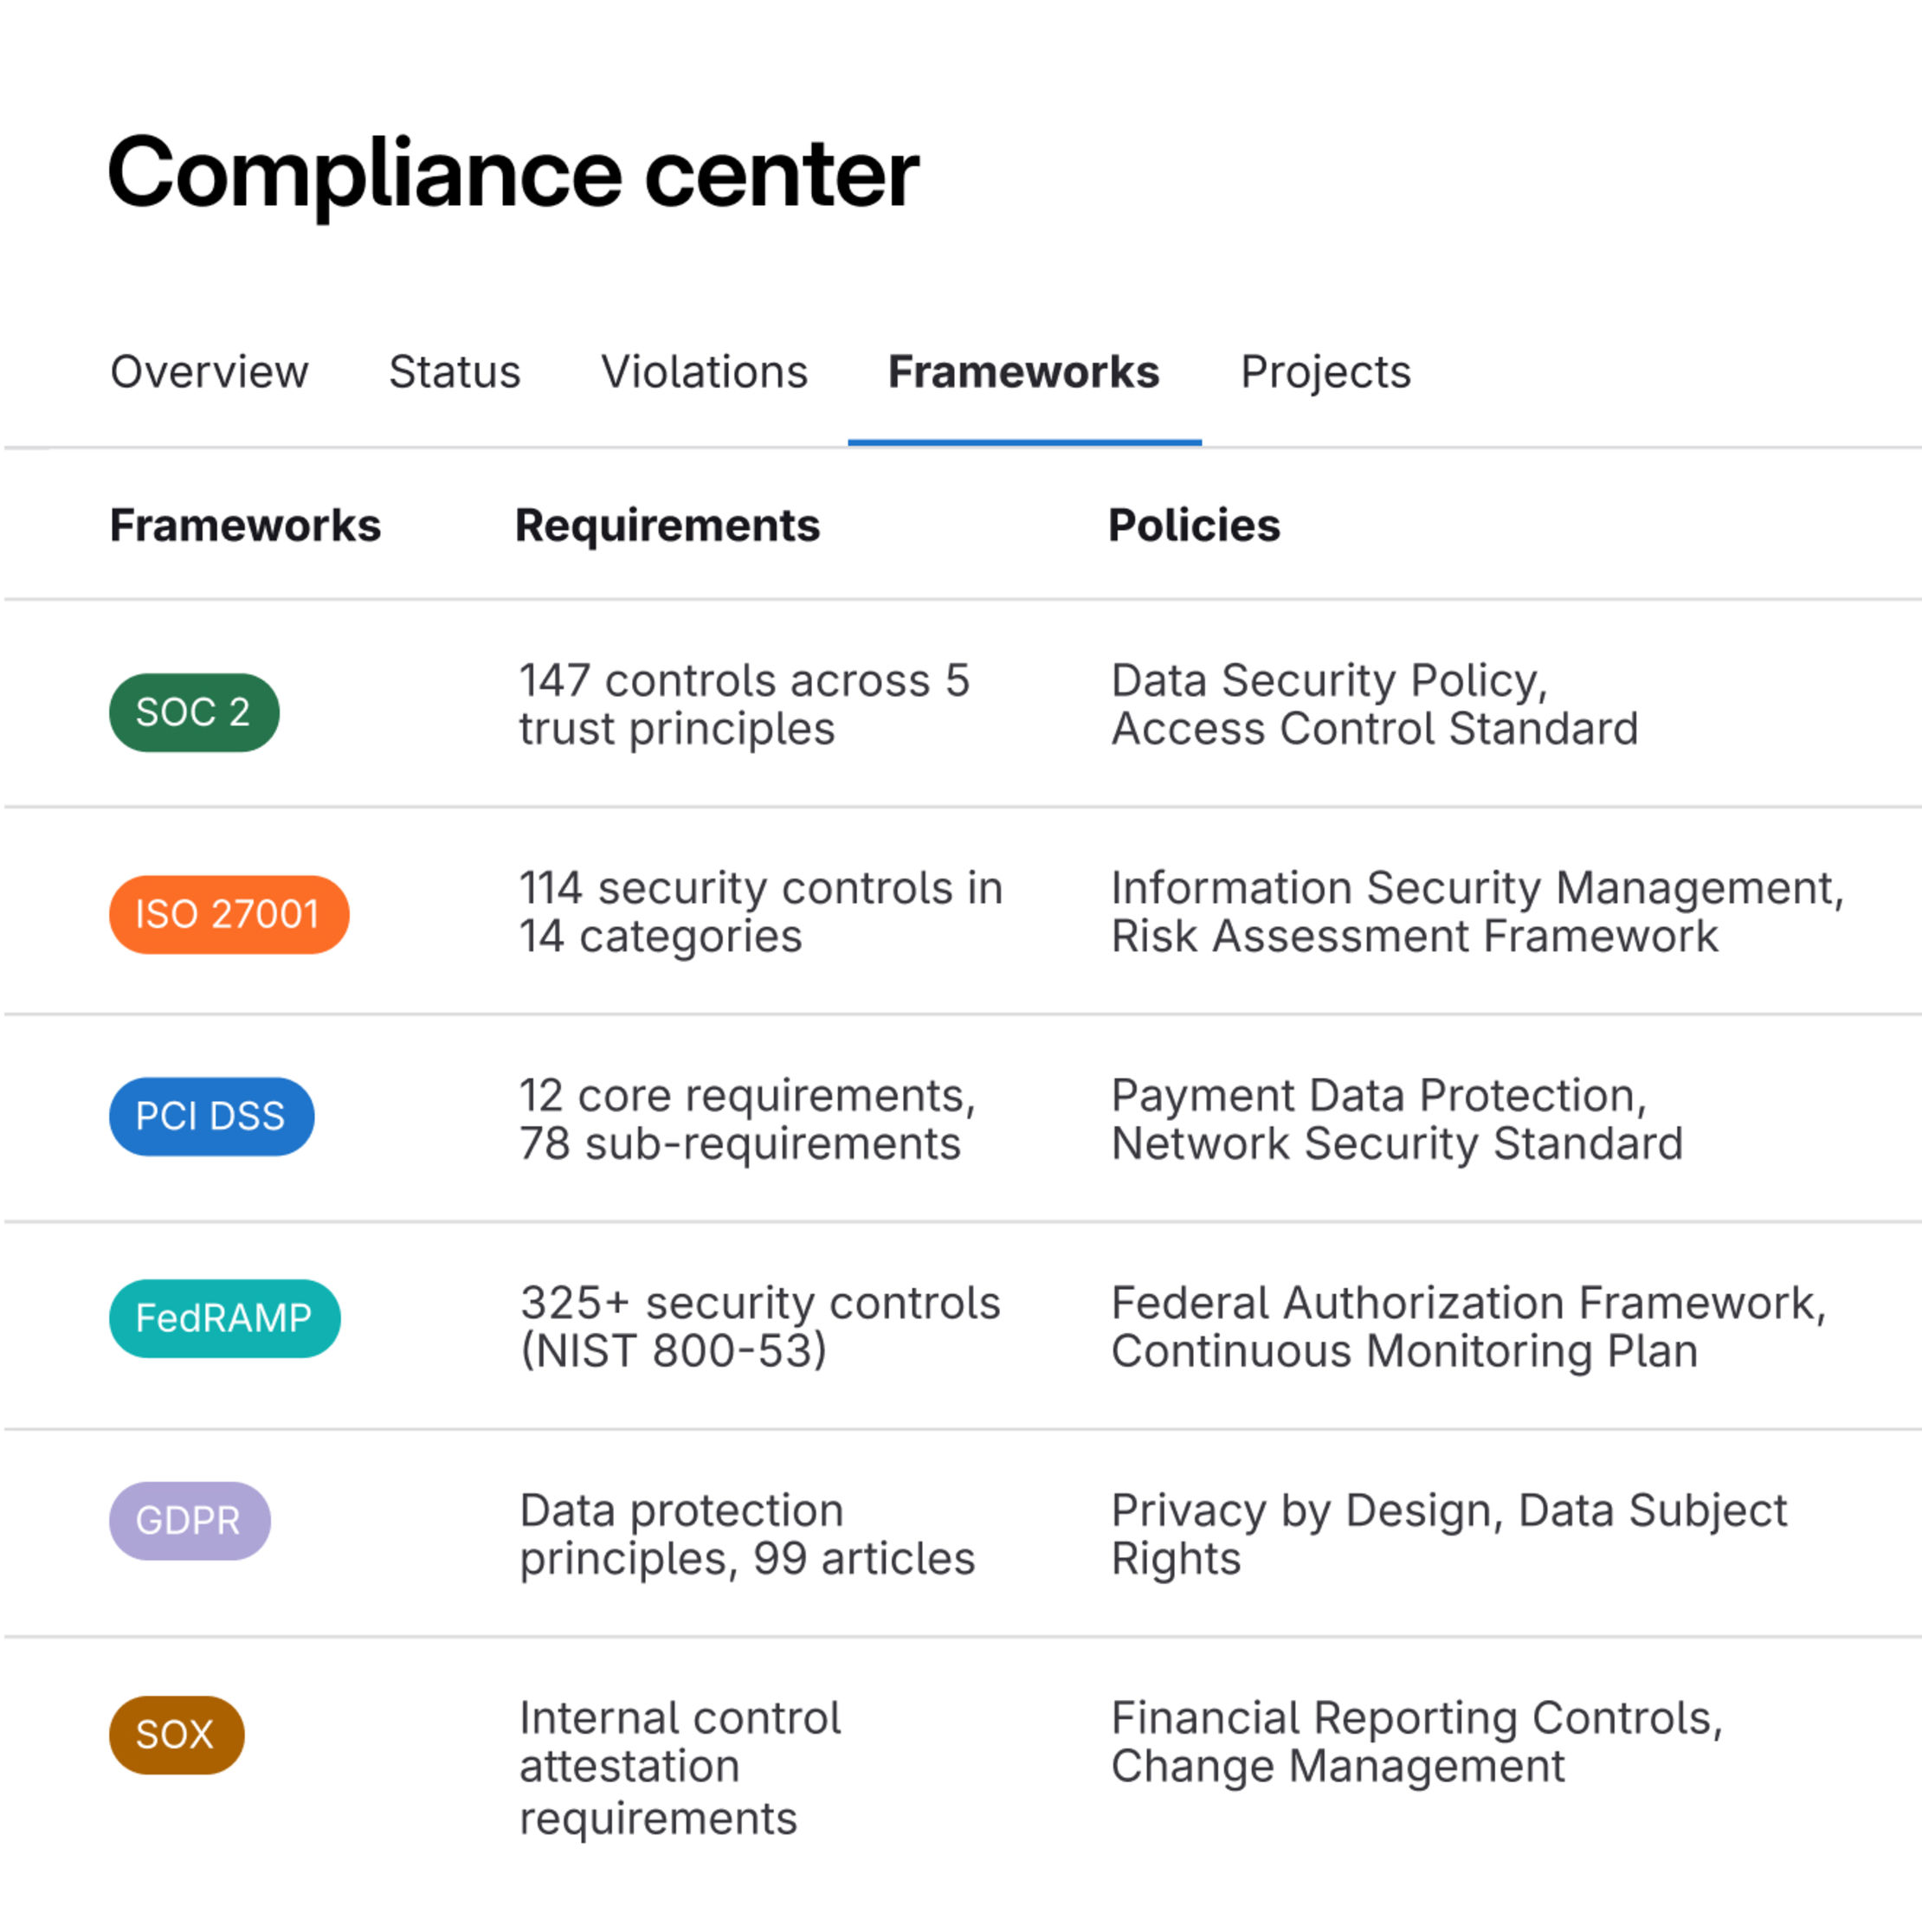
Les scans, les politiques et les approbations s'exécutent dans le pipeline, et non à côté. Les résultats apparaissent dans la merge request, et les preuves d'audit se constituent d'elles-mêmes à chaque étape de la modification.
Détectez le code non sécurisé au moment de l'écriture avec des conseils que les développeurs peuvent appliquer directement dans leurs merge requests.
Explique la vulnérabilité et la manière dont elle peut être exploitée, et fournit des conseils de correction pour que les équipes et leurs agents d'IA puissent résoudre les problèmes de sécurité plus rapidement, développer leurs capacités et écrire du code plus sécurisé.
Crée automatiquement une merge request avec des modifications de code pour corriger la vulnérabilité, ce qui aide les équipes à résoudre les problèmes rapidement sans quitter leur workflow.
Détectez les vulnérabilités avant qu'elles n'atteignent l'environnement de production
Les scans intégrés s'exécutent à chaque push pour détecter le code non sécurisé pendant le développement, c'est-à-dire quand les corrections sont moins coûteuses.
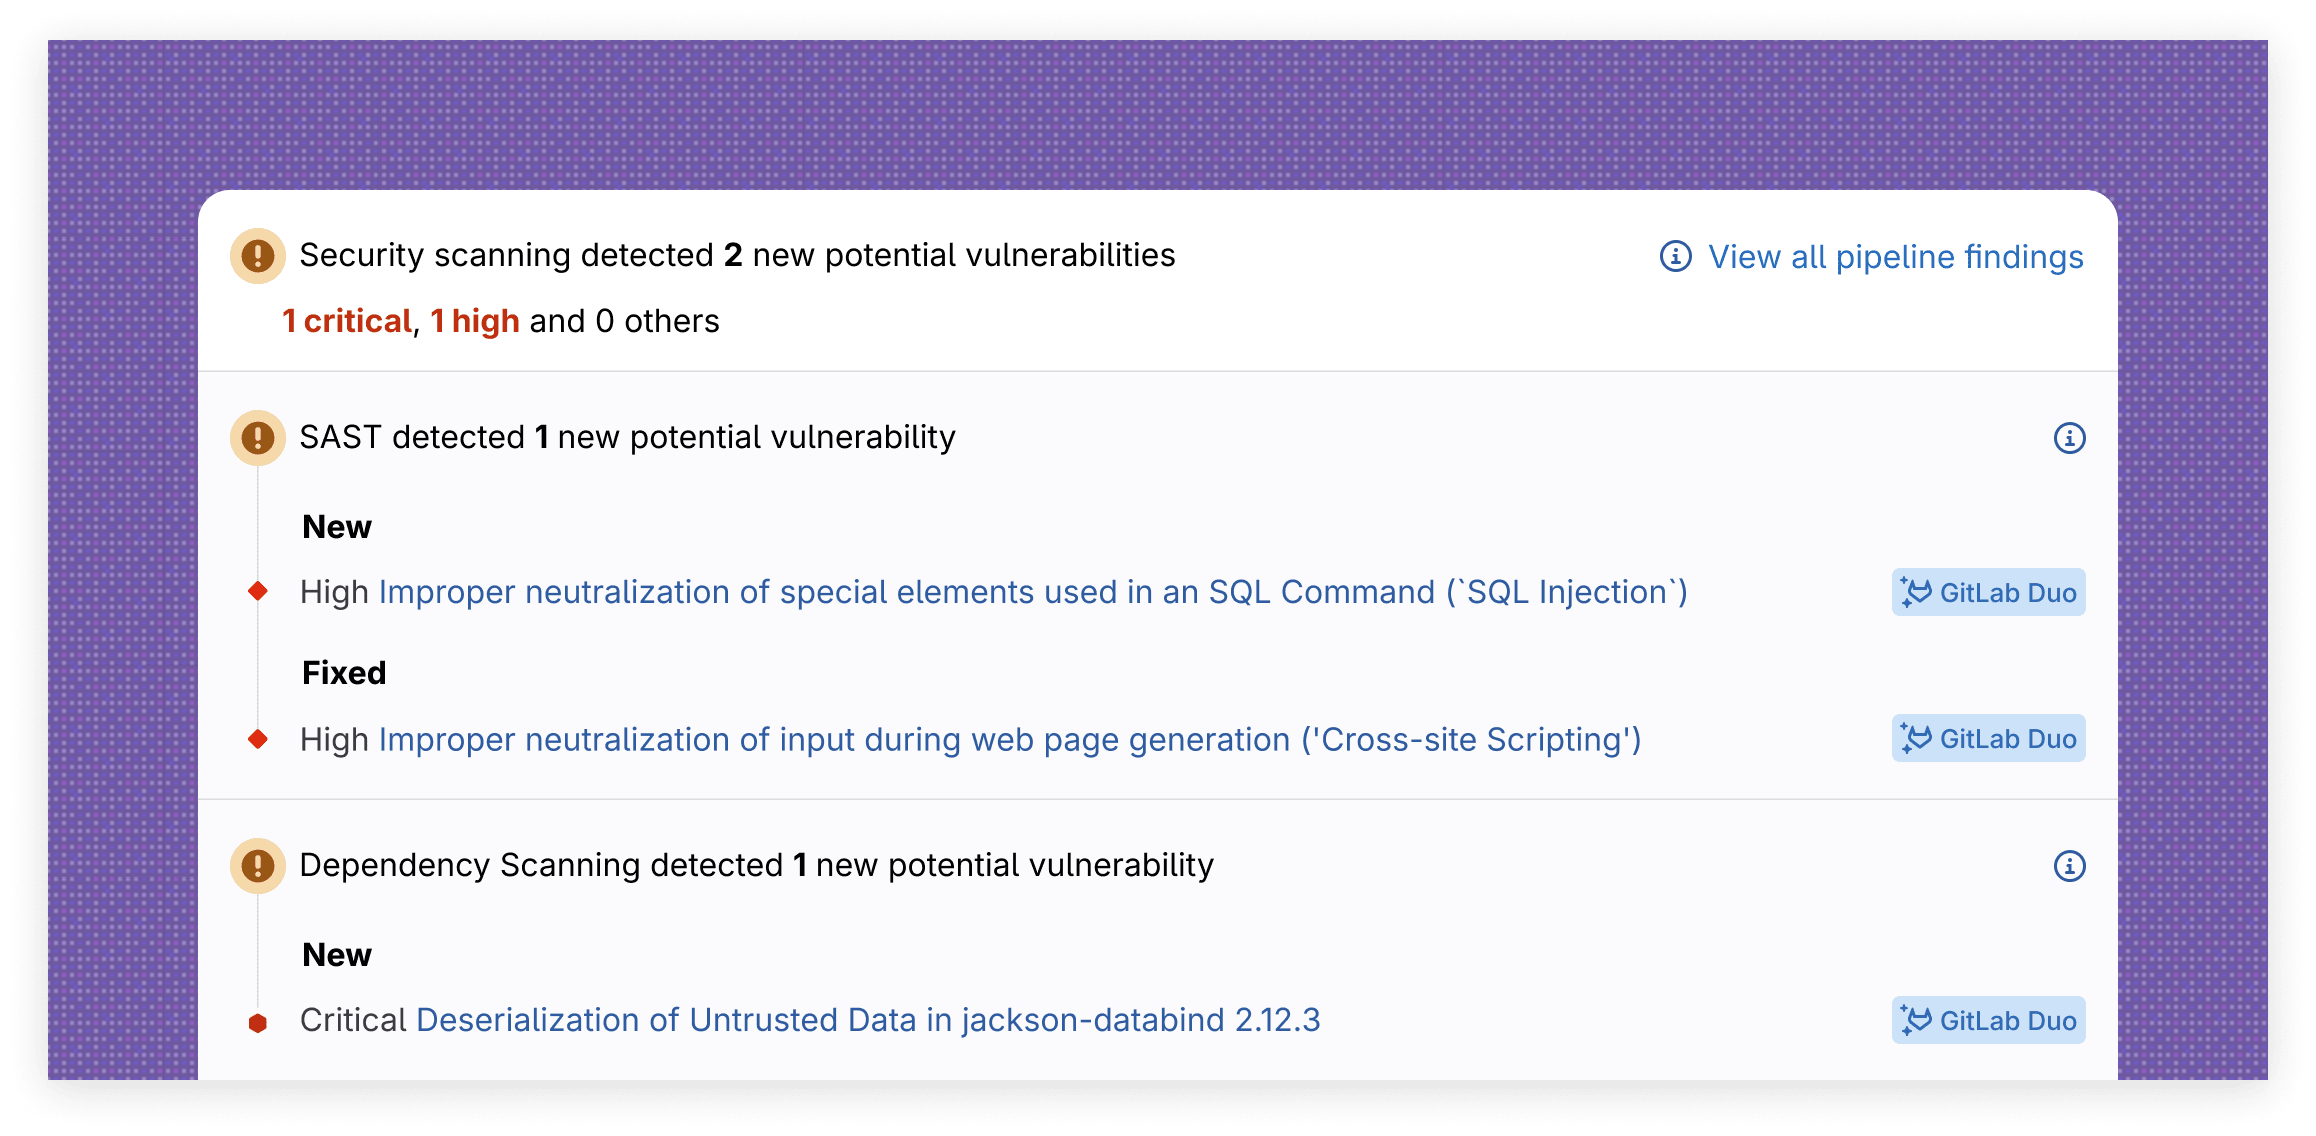
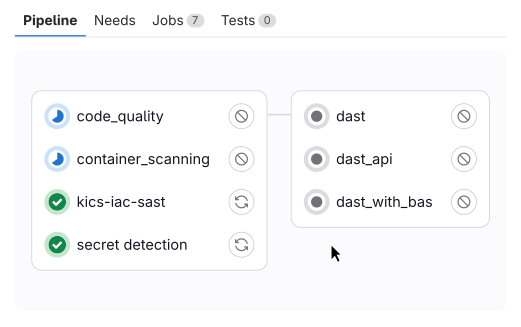
Intégrez facilement les scans de sécurité dans votre pipeline CI/CD avec l'orchestration intelligente. Les équipes logicielles et leurs agents d'IA reçoivent ainsi des retours précoces sur les risques potentiels et les vulnérabilités dans leur code, ce qui vous permet de livrer du code plus sécurisé plus rapidement.
Utilisez les touches fléchées gauche et droite pour parcourir les cartes. Faites glisser sur les appareils tactiles.
Faut-il sacrifier la rapidité pour garantir la sécurité ?
Nous avons créé un framework de maturité en nous appuyant sur notre expérience acquise auprès de clients de premier plan dans leur secteur. Il fournit des recommandations concrètes sur la manière de progresser rapidement à travers trois étapes de maturité.
Le questionnaire ne prendra pas plus de 5 minutes.
Créez plus rapidement dès aujourd'hui