As empresas modernas dependem inteiramente de plataformas digitais para interações com clientes, transações financeiras, processamento de dados e operações centrais do negócio. À medida que a transformação digital acelera e o trabalho remoto ou híbrido se torna a norma, a superfície de ataque das aplicações web também se expandiu drasticamente, tornando-as alvos prioritários para cibercriminosos. Por isso, proteger aplicações web se tornou mais crítico do que nunca.
Enquanto a análise estática de código identifica vulnerabilidades no código-fonte, ela não consegue identificar problemas de segurança em tempo de execução, que surgem quando as aplicações interagem com ambientes reais, serviços de terceiros e fluxos de trabalho complexos do usuário. É aqui que o Dynamic Application Security Testing - DAST, testes dinâmicos de segurança de aplicações) se torna indispensável. A solução de DAST integrada do GitLab oferece aos times recursos automatizados de teste de segurança diretamente dentro dos seus pipelines de CI/CD, de forma agendada ou sob demanda, permitindo uma validação contínua de segurança sem interromper os fluxos de trabalho de desenvolvimento.
Por que usar o DAST?
O DAST deve ser implementado porque oferece uma validação crítica de segurança em tempo de execução, testando as aplicações no seu ambiente operacional real e identificando vulnerabilidades que a análise estática não consegue detectar. Além disso, o GitLab DAST pode ser integrado de forma natural aos fluxos de trabalho de segurança shift-left, e pode reforçar tanto a garantia de conformidade quanto a gestão de riscos.
Detecção de vulnerabilidades em tempo de execução
O DAST se destaca ao identificar vulnerabilidades de segurança que só se manifestam quando as aplicações estão em execução. Diferente das ferramentas de análise estática, que examinam o código em repouso, os scanners de DAST interagem com aplicações ativas da mesma forma que um atacante externo faria, revelando problemas como:
- Falhas de autenticação e gestão de sessão que poderiam permitir acesso não autorizado
- Vulnerabilidades de validação de entrada, incluindo SQL injection, cross-site scripting (XSS) e command injection
- Fragilidades de configuração em servidores web, bancos de dados e frameworks de aplicação
- Falhas de lógica de negócio que surgem de interações complexas do usuário
- Problemas de segurança de API, incluindo autenticação, autorização e exposição de dados inadequadas
O DAST complementa outras abordagens de teste de segurança para oferecer uma cobertura completa de segurança da aplicação. Quando combinado com testes estáticos de segurança de aplicações - o Static Application Security Testing - SAST, análise de composição de software - Software Composition Analysis - (SCA, testes de penetração manuais e muitos outros tipos de scanner, o DAST preenche lacunas críticas na validação de segurança:
- Perspectiva de teste black-box que simula cenários de ataque reais
- Teste específico por ambiente que valida a segurança nas configurações reais de implantação
- Teste de componentes de terceiros, incluindo APIs, bibliotecas e serviços externos
- Validação de configuração em toda a stack da aplicação
Integração fluida com a segurança shift-left
O GitLab DAST se integra aos pipelines de CI/CD já existentes, permitindo que os times identifiquem problemas de segurança logo no início do ciclo de vida do desenvolvimento. Essa abordagem shift-left traz vários benefícios importantes:
- Redução de custos — corrigir vulnerabilidades durante o desenvolvimento é significativamente mais barato do que resolvê-las em produção. Estudos mostram que os custos de correção podem ser de 10 a 100 vezes mais altos em ambientes de produção.
- Chegada mais rápida ao mercado — testes de segurança automatizados eliminam os gargalos causados por revisões manuais de segurança, permitindo que os times mantenham cronogramas de implantação rápidos sem abrir mão dos padrões de segurança.
- Capacitação dos desenvolvedores — ao fornecer feedback imediato sobre problemas de segurança, o DAST ajuda os desenvolvedores a criar mais consciência de segurança e melhorar suas práticas de codificação ao longo do tempo.
Conformidade e gestão de riscos
Muitos frameworks regulatórios e padrões de mercado exigem testes de segurança regulares em aplicações web. O DAST ajuda as organizações a atender aos requisitos de conformidade de padrões como:
- PCI DSS para aplicações que lidam com dados de cartão de pagamento
- SOC 2 para controles de segurança de organizações prestadoras de serviços
- ISO 27001 para requisitos de gestão de segurança da informação
A natureza automatizada do GitLab DAST garante um teste de segurança consistente e repetível, no qual os auditores podem confiar, enquanto relatórios detalhados fornecem a documentação necessária para a validação de conformidade.
Como implementar o DAST?
Antes de implementar o GitLab DAST, confirme que o seu ambiente atende aos seguintes requisitos:
- Versão do GitLab e assinatura Ultimate — o DAST está disponível no GitLab Ultimate e exige o GitLab 13.4 ou posterior para funcionalidade completa; porém, recomendamos a versão mais recente.
- Acessibilidade da aplicação — a sua aplicação precisa estar acessível via HTTP/HTTPS, com uma URL publicamente alcançável ou acessível dentro da rede do seu GitLab Runner.
- Configuração de autenticação — se a sua aplicação exige autenticação, prepare credenciais de teste ou configure mecanismos de bypass de autenticação para o teste de segurança.
Implementação básica
A forma mais simples de adicionar o DAST ao seu pipeline é incluir o template de DAST no seu arquivo .gitlab-ci.yml e informar um site para verificar:
include:
  - template: DAST.gitlab-ci.yml

variables:
  DAST_WEBSITE: "https://your-application.example.com"
Essa configuração básica vai:
- Rodar uma verificação de DAST no site especificado
- Gerar um relatório de segurança no dashboard de segurança do GitLab
- Fazer o pipeline falhar se vulnerabilidades de alta severidade forem detectadas
- Armazenar os resultados da verificação como artefatos do pipeline
No entanto, para aproveitar todo o potencial do CI/CD, é recomendável primeiro implantar a aplicação e configurar o DAST para rodar somente depois que a aplicação for implantada. A URL da aplicação pode ser criada dinamicamente, e o job de DAST pode ser configurado totalmente usando a sintaxe de job do GitLab.
stages:
  - build
  - deploy
  - dast

include:
  - template: Security/DAST.gitlab-ci.yml

# Builds and pushes application to GitLab's built-in container registry
build:
  stage: build
  variables:
    IMAGE: $CI_REGISTRY_IMAGE/$CI_COMMIT_REF_SLUG:$CI_COMMIT_SHA
  before_script:
    - docker login -u $CI_REGISTRY_USER -p $CI_REGISTRY_PASSWORD $CI_REGISTRY
  script:
    - docker build -t $IMAGE .
    - docker push $IMAGE

# Deploys application to your suggested target, sets up the dast site dynamically, requires build to complete
deploy:
  stage: deploy
  script:
    - echo "DAST_WEBSITE=http://your-application.example.com" >> deploy.env
    - echo "Perform deployment here"
  environment:
    name: $DEPLOY_NAME
    url: http://your-application.example.com
  artifacts:
    reports:
      dotenv: deploy.env
  dependencies:
    - build

# Configures DAST to run an active scan on non-main branches, and a passive scan on the main branches and requires a deployment to complete before it is run
dast:
  stage: dast
  rules:
    - if: $CI_COMMIT_REF_NAME == $CI_DEFAULT_BRANCH
      variables:
        DAST_FULL_SCAN: "false"
    - if: $CI_COMMIT_REF_NAME != $CI_DEFAULT_BRANCH
      variables:
        DAST_FULL_SCAN: "true"
  dependencies:
    - deploy
Você pode aprender com um exemplo vendo a aplicação de demonstração Tanuki Shop, que gera o seguinte pipeline:
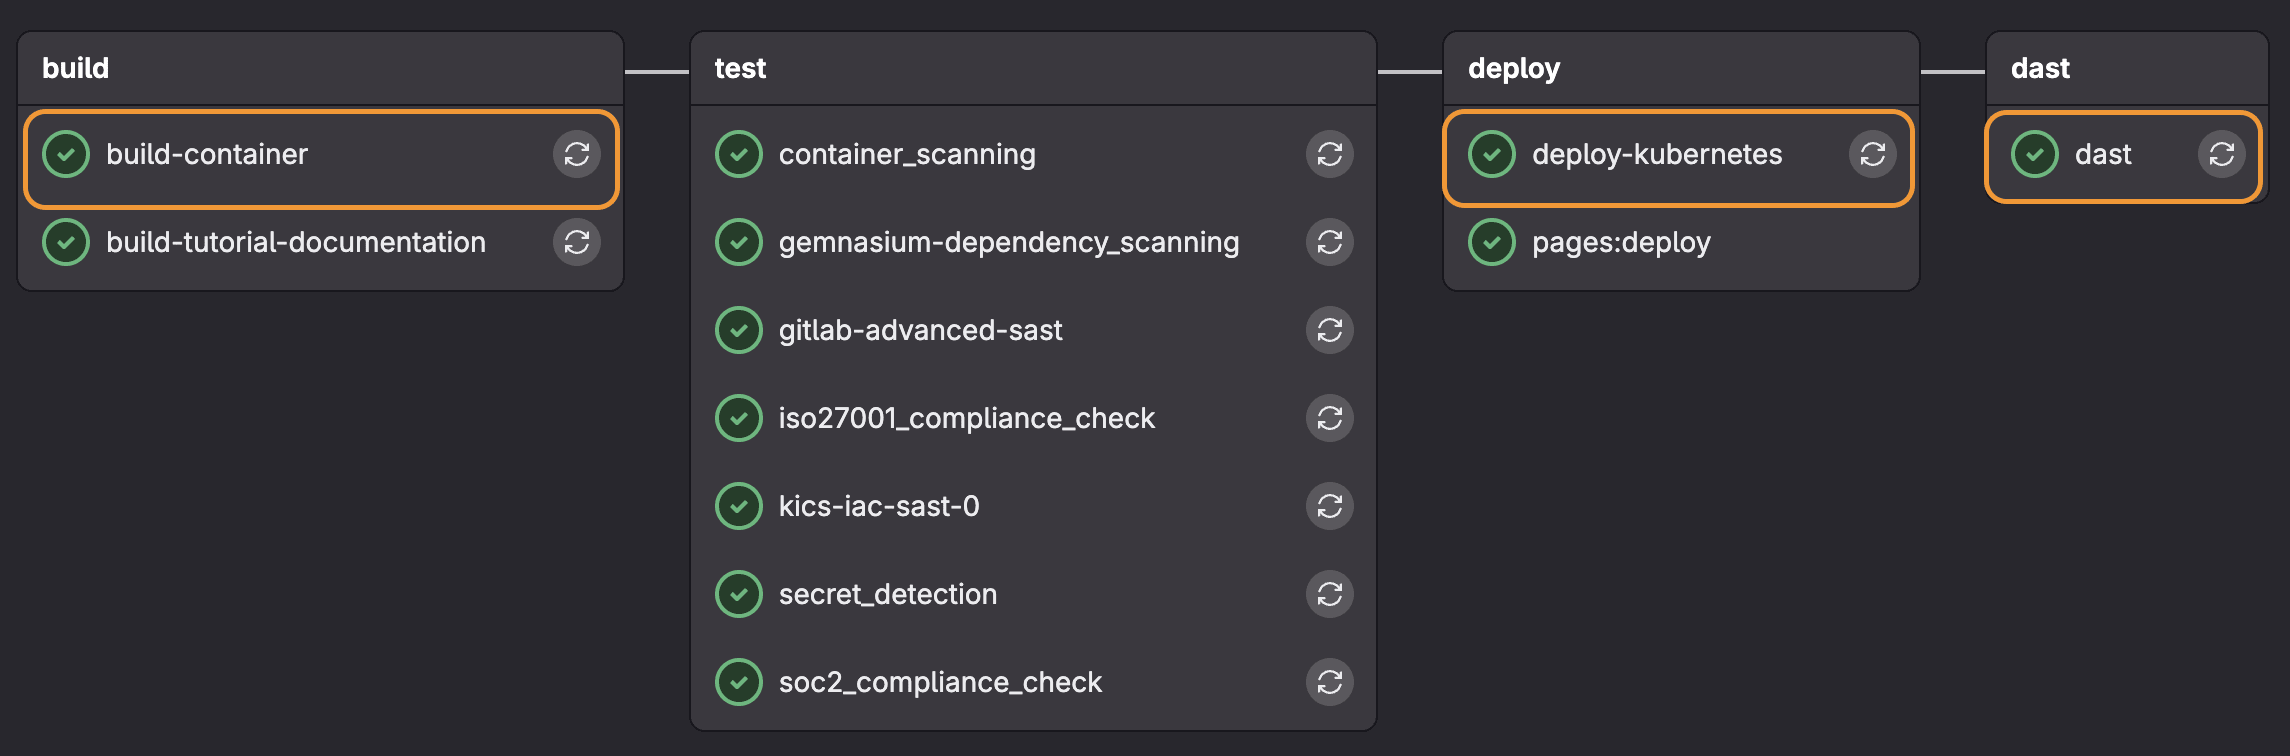 Pipeline de DAST padrão
Qual é a diferença entre verificações passivas e ativas?
No exemplo acima, habilitamos a verificação ativa para branches diferentes do padrão:
- if: $CI_COMMIT_REF_NAME != $CI_DEFAULT_BRANCH
  variables:
    DAST_FULL_SCAN: "true"
O GitLab DAST utiliza duas metodologias distintas de verificação (passiva e ativa), cada uma atendendo a necessidades diferentes de teste de segurança.
As verificações passivas analisam as respostas da aplicação sem enviar requisições potencialmente prejudiciais. Essa abordagem:
- Examina cabeçalhos HTTP, cookies e conteúdo de resposta em busca de configurações de segurança incorretas
- Identifica vulnerabilidades de exposição de informação, como versões de servidor expostas ou stack traces
- Detecta cabeçalhos de segurança ausentes (CSP, HSTS, X-Frame-options)
- Analisa a configuração SSL/TLS e problemas de certificado
As verificações ativas enviam requisições construídas especificamente para disparar vulnerabilidades. Essa abordagem:
- Testa vulnerabilidades de injeção (SQL injection, XSS, command injection)
- Tenta explorar falhas de autenticação e autorização
- Valida a sanitização de entrada e a codificação de saída
- Testa vulnerabilidades de lógica de negócio
Observação: o scanner de DAST vem configurado como passivo por padrão.
O DAST tem várias opções de configuração que podem ser aplicadas por meio de variáveis de ambiente. Para ver a lista completa de opções de configuração do DAST, consulte a documentação do DAST.
Configuração de autenticação
O DAST exige a configuração de autenticação nos jobs de CI/CD para alcançar cobertura completa de segurança. A autenticação permite que o DAST simule ataques reais e teste recursos específicos do usuário, acessíveis apenas após o login. O job de DAST geralmente se autentica enviando formulários de login em um navegador, depois verifica se o login funcionou antes de continuar a rastrear a aplicação usando as credenciais salvas. A falha na autenticação interrompe o job.
Métodos de autenticação compatíveis:
- Formulário de login de etapa única
- Formulário de login de múltiplas etapas
- Autenticação para URLs fora do escopo de destino
Veja um exemplo de formulário de login de etapa única em uma merge request (MR) do Tanuki Shop, que adiciona autenticação de administrador para branches diferentes do padrão.
dast:
  stage: dast
  before_script:
    - echo "DAST_TARGET_URL set to '$DAST_TARGET_URL'" # Dynamically loaded from deploy job
    - echo "DAST_AUTH_URL set to '$DAST_TARGET_URL'" # Dynamically loaded from deploy jobs
  rules:
    - if: $CI_COMMIT_REF_NAME == $CI_DEFAULT_BRANCH
      variables:
        DAST_FULL_SCAN: "false"
    - if: $CI_COMMIT_REF_NAME != $CI_DEFAULT_BRANCH
      variables:
        DAST_FULL_SCAN: "true" # run both passive and active checks
        DAST_AUTH_USERNAME: "admin@tanuki.local" # The username to authenticate to in the website
        DAST_AUTH_PASSWORD: "admin123" # The password to authenticate to in the website
        DAST_AUTH_USERNAME_FIELD: "css:input[id=email]" # A selector describing the element used to enter the username on the login form
        DAST_AUTH_PASSWORD_FIELD: "css:input[id=password]" # A selector describing the element used to enter the password on the login form
        DAST_AUTH_SUBMIT_FIELD: "css:button[id=loginButton]" # A selector describing the element clicked on to submit the login form
        DAST_SCOPE_EXCLUDE_ELEMENTS: "css:[id=navbarLogoutButton]" # Comma-separated list of selectors that are ignored when scanning
        DAST_AUTH_REPORT: "true" # generate a report detailing steps taken during the authentication process
        DAST_REQUEST_COOKIES: "welcomebanner_status:dismiss,cookieconsent_status:dismiss" # A cookie name and value to be added to every request
        DAST_CRAWL_GRAPH: "true" # generate an SVG graph of navigation paths visited during crawl phase of the scan
  dependencies:
    - deploy-kubernetes
Você pode ver se a autenticação funcionou olhando os logs do job:
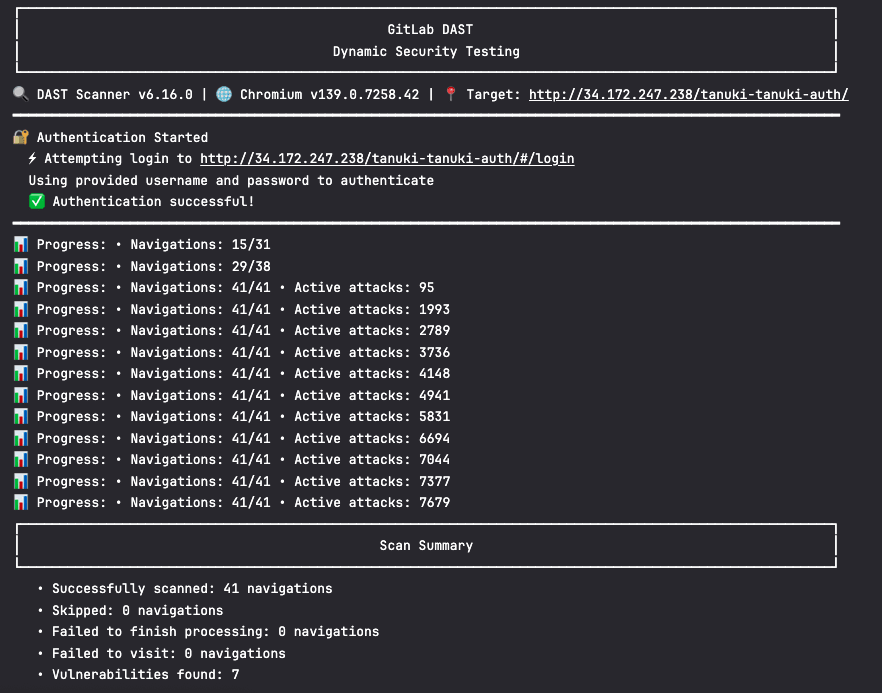 Logs de autenticação
Depois que esse job é concluído, ele gera um relatório de autenticação que inclui capturas de tela da página de login:
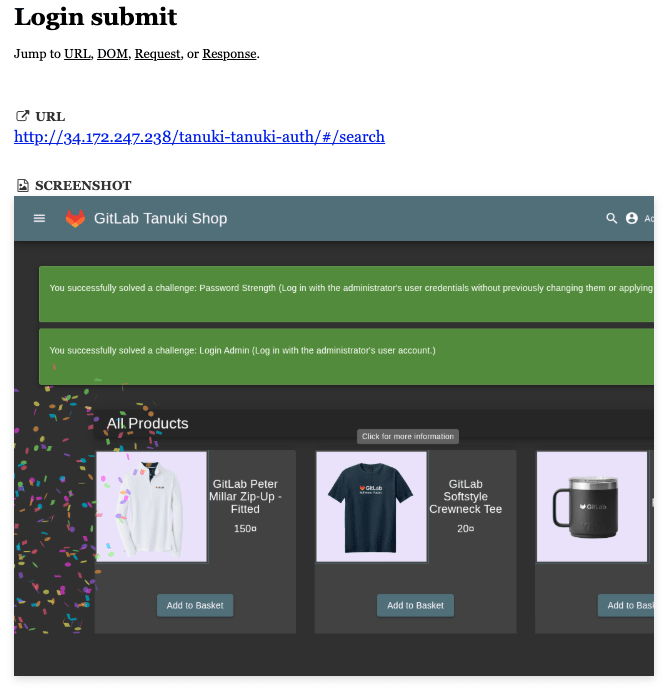 Relatório de autenticação
Você também pode ver mais exemplos de DAST com autenticação no nosso grupo de demos de DAST. Para saber mais sobre como realizar o DAST com autenticação de acordo com as suas necessidades específicas, consulte a documentação de autenticação do DAST.
Assista a esta demonstração em vídeo da configuração de autenticação do GitLab DAST:
Como visualizar os resultados na MR?
O DAST do GitLab se integra de forma fluida ao seu fluxo de trabalho de desenvolvimento ao exibir os resultados diretamente dentro das merge requests:
 DAST MR 1
 DAST MR 2
 DAST MR 3
Esses resultados incluem dados completos sobre as vulnerabilidades dentro das MRs, para ajudar os desenvolvedores a identificar e resolver problemas de segurança antes que o código seja mesclado. Veja o que o DAST costuma reportar:
Detalhes da vulnerabilidade
- Nome e tipo da vulnerabilidade (ex.: SQL injection, XSS, CSRF)
- Nível de severidade (Crítico, Alto, Médio, Baixo, Informativo)
- Pontuação CVSS, quando aplicável
- Identificador Common Weakness Enumeration (CWE)
- Nível de confiança do achado
Informações de localização
- URL/endpoint onde a vulnerabilidade foi detectada
- Método HTTP usado (GET, POST, etc.)
- Detalhes da requisição/resposta mostrando a interação vulnerável
- Nomes dos parâmetros vulneráveis
- Evidência que demonstra a vulnerabilidade
Contexto técnico
- Descrição da vulnerabilidade e do impacto potencial
- Prova de conceito mostrando como a vulnerabilidade pode ser explorada
- Pares de requisição/resposta que geraram o achado
- Detalhes do scanner (qual ferramenta de DAST detectou o problema)
Orientação de correção
- Recomendações de solução para corrigir a vulnerabilidade
- Referências a padrões de segurança (OWASP, etc.)
- Links para a documentação com as etapas de correção
Como visualizar os resultados no Vulnerability Report do GitLab?
Para gerenciar vulnerabilidades localizadas no branch padrão (ou de produção), o Vulnerability Report do GitLab oferece um dashboard centralizado para monitorar todos os achados de segurança (no branch padrão) em todo o seu projeto ou organização. Essa visão completa reúne todos os resultados de verificação de segurança, oferecendo recursos de filtragem e ordenação para ajudar os times de segurança a priorizar os esforços de correção.
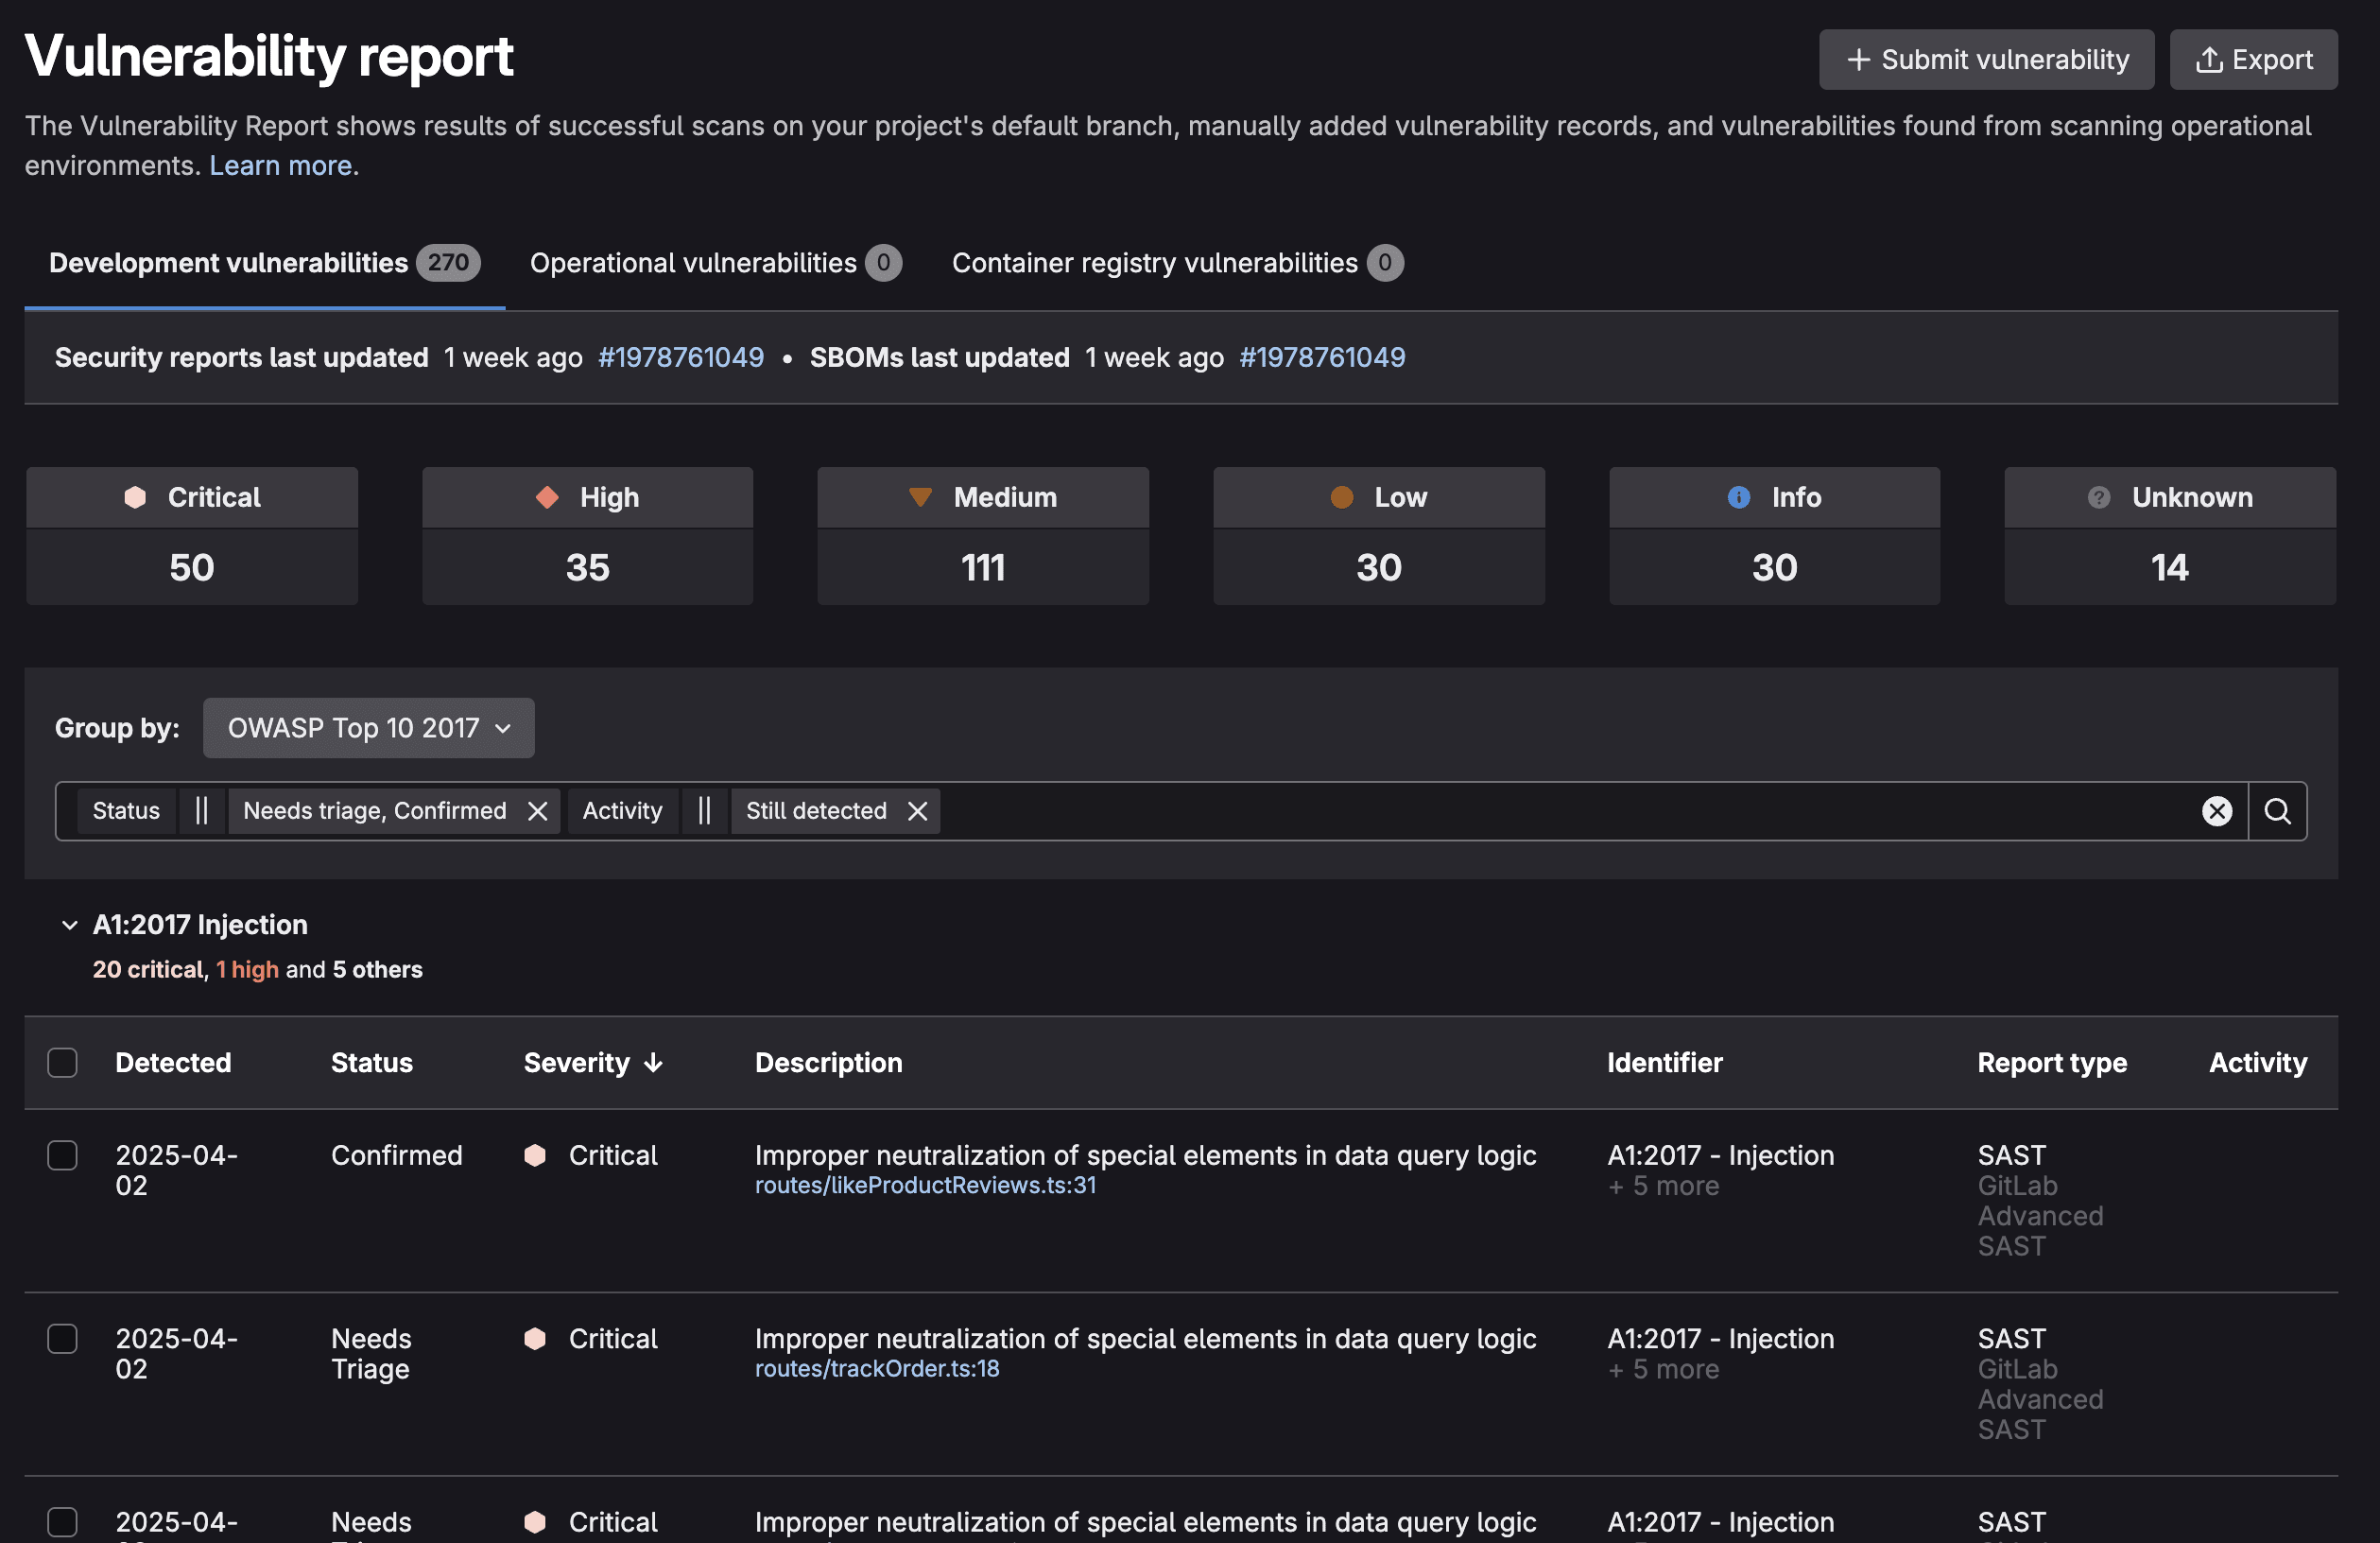 Vulnerability Report
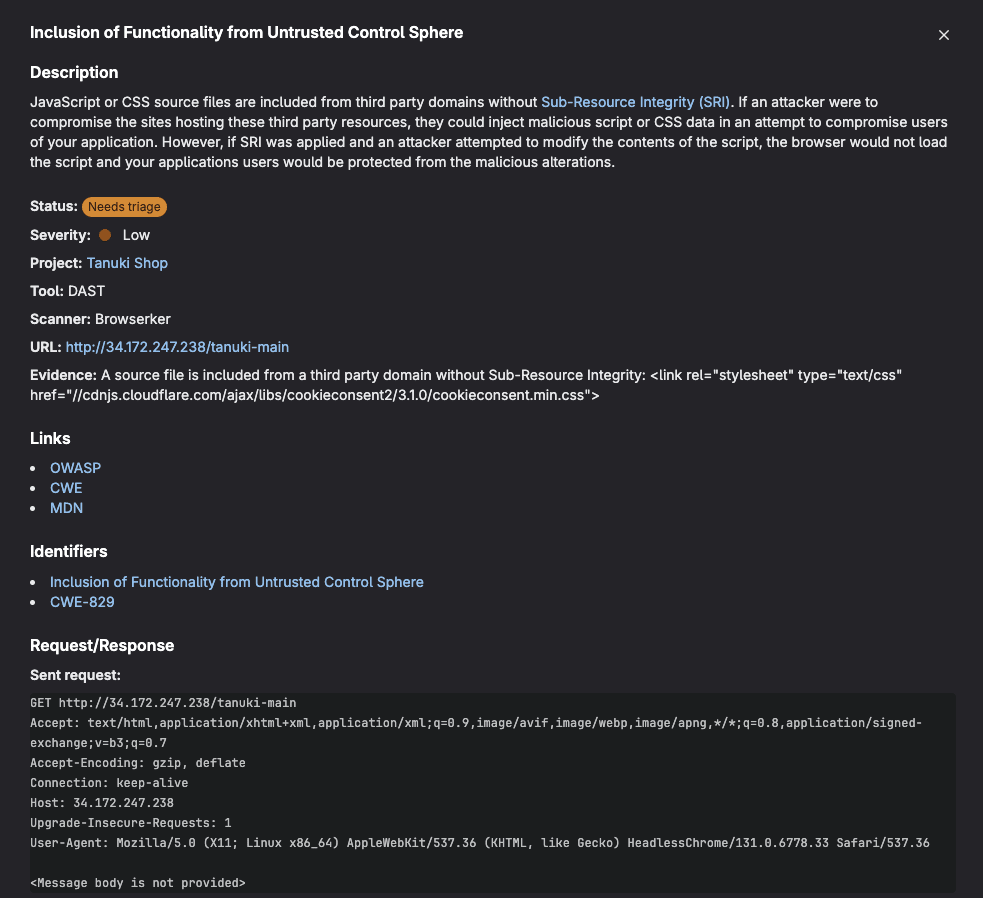
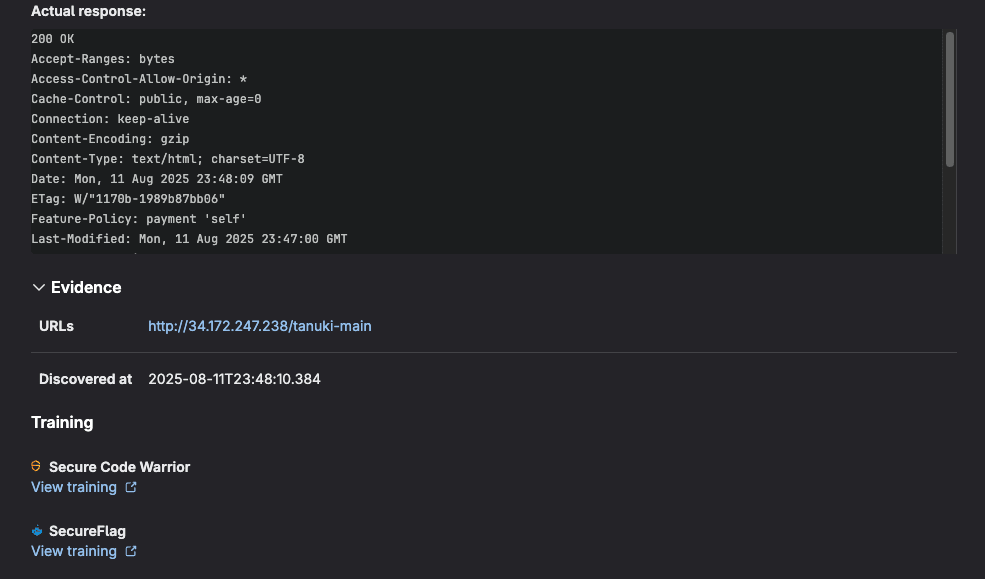
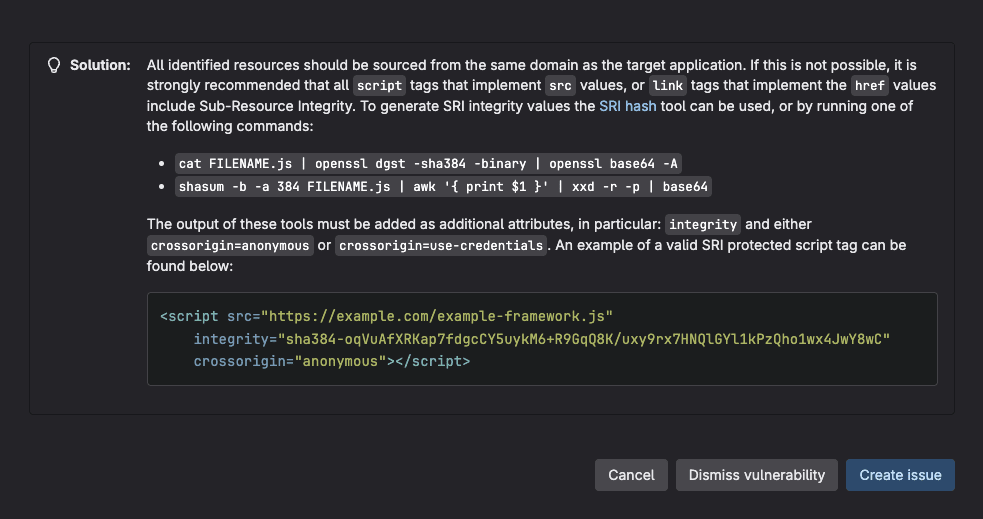
Ao selecionar uma vulnerabilidade, você é levado à sua página de vulnerabilidade:
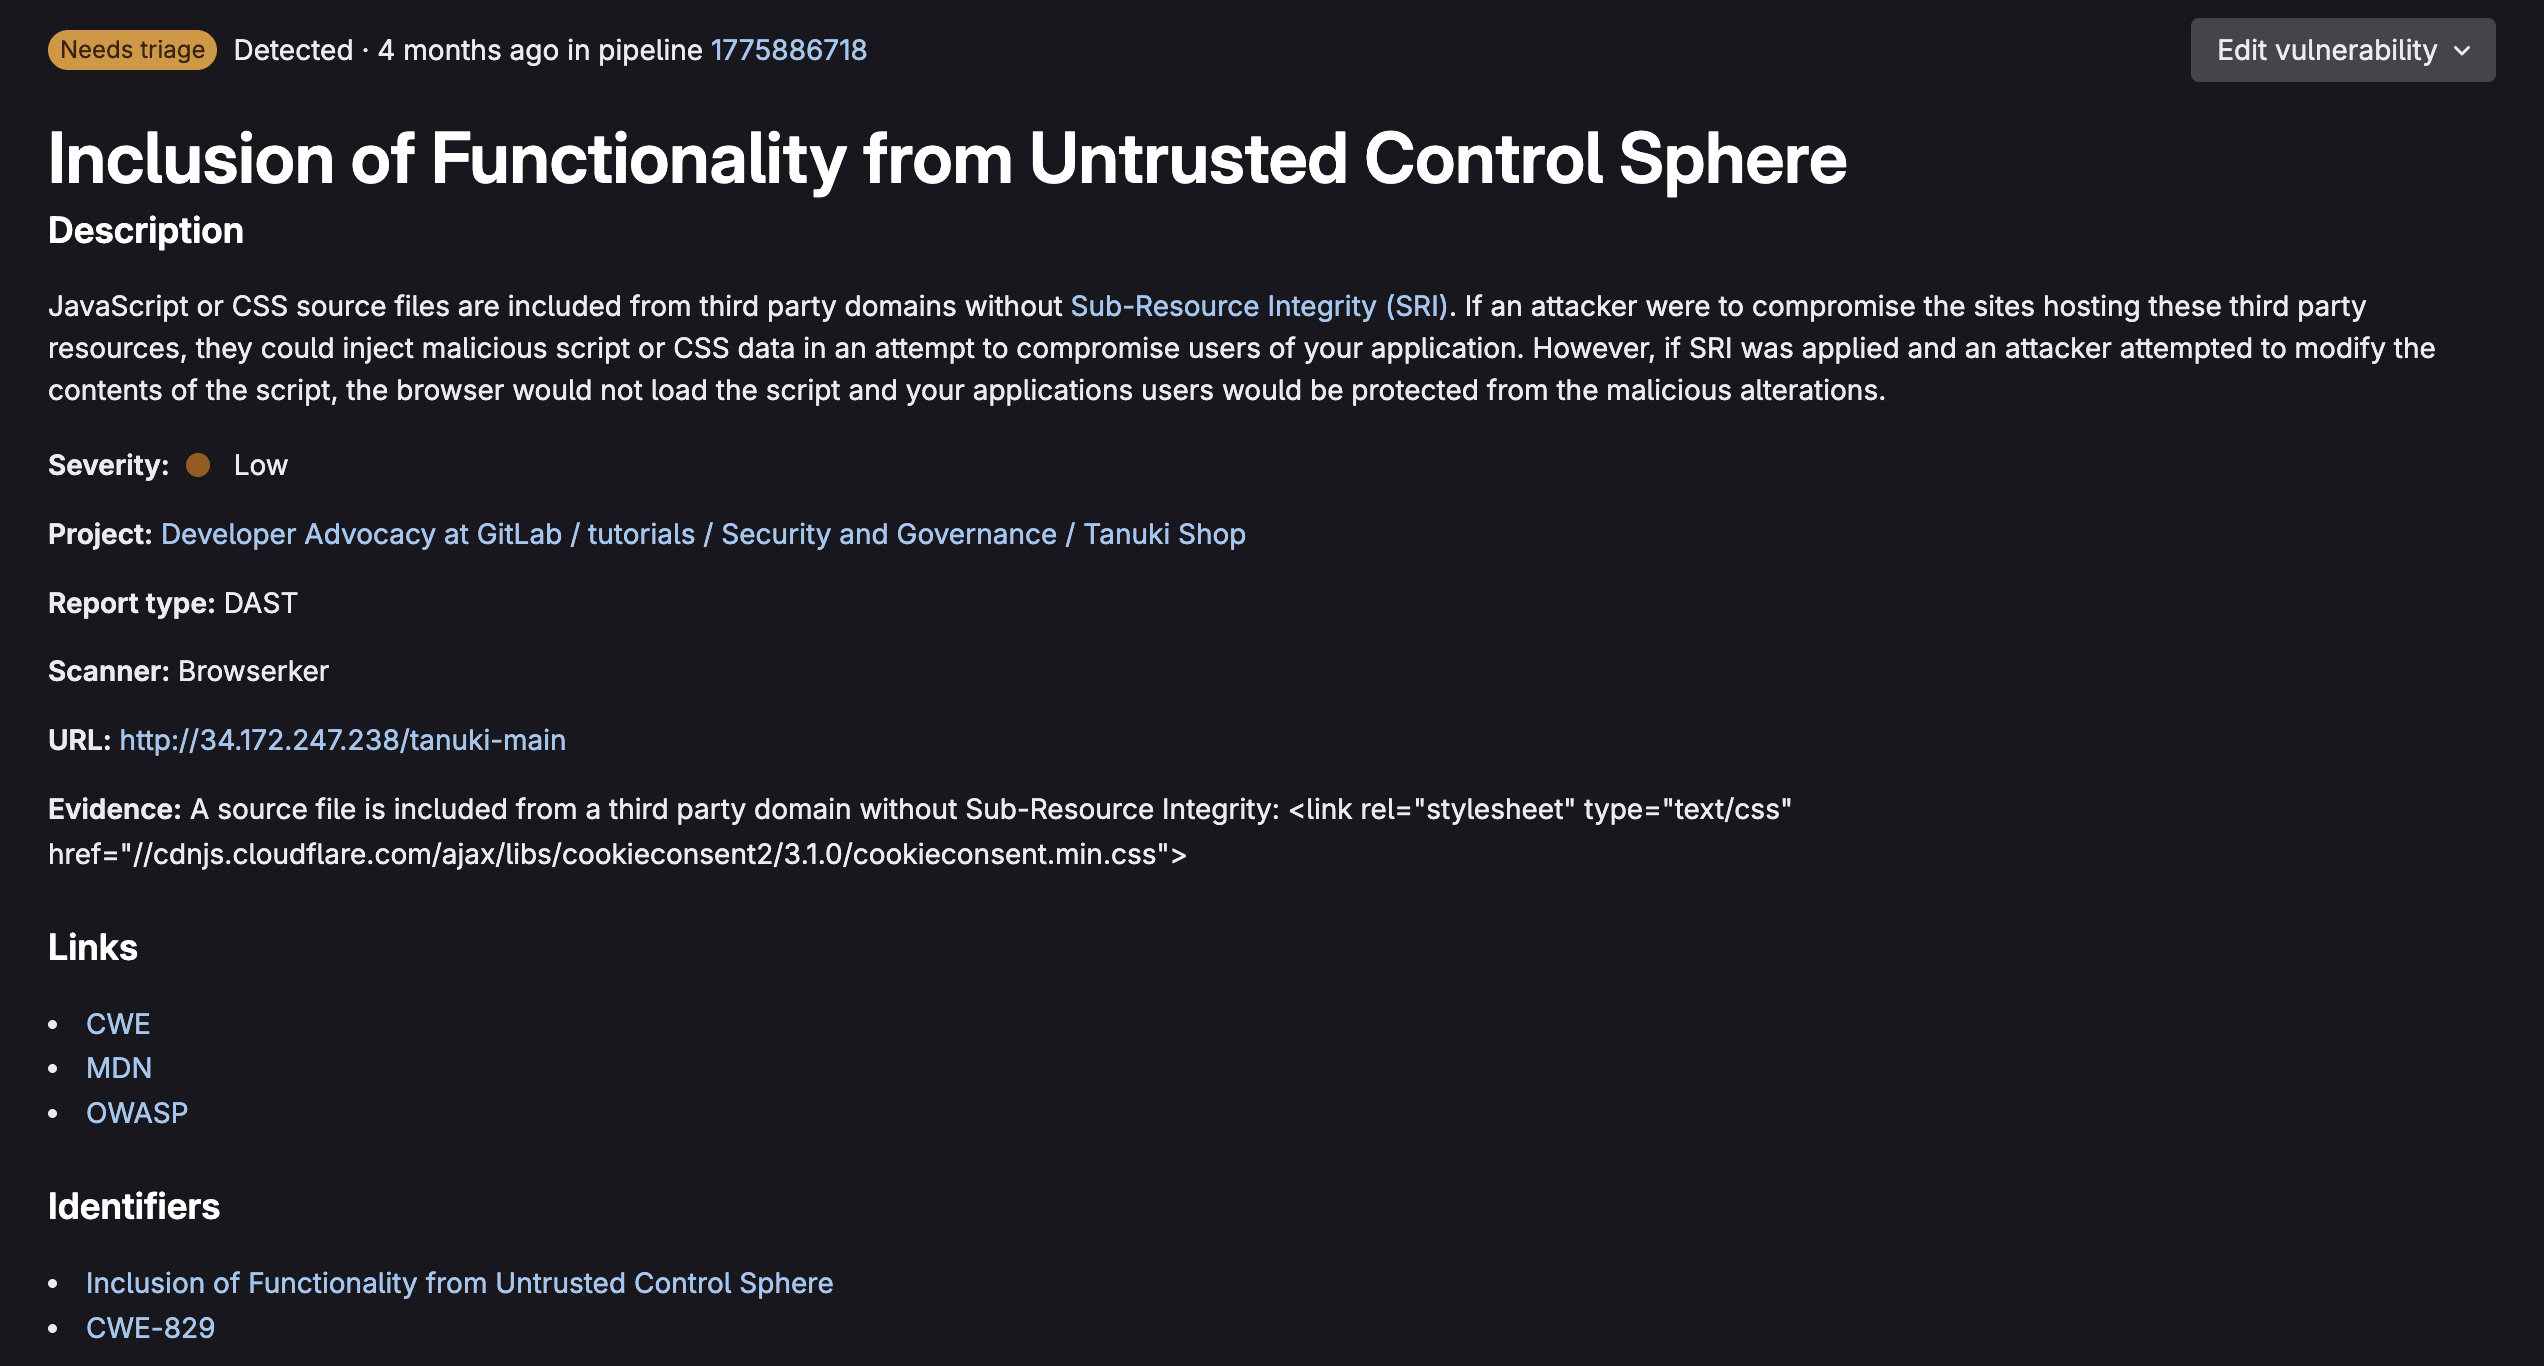 Página de vulnerabilidade 1
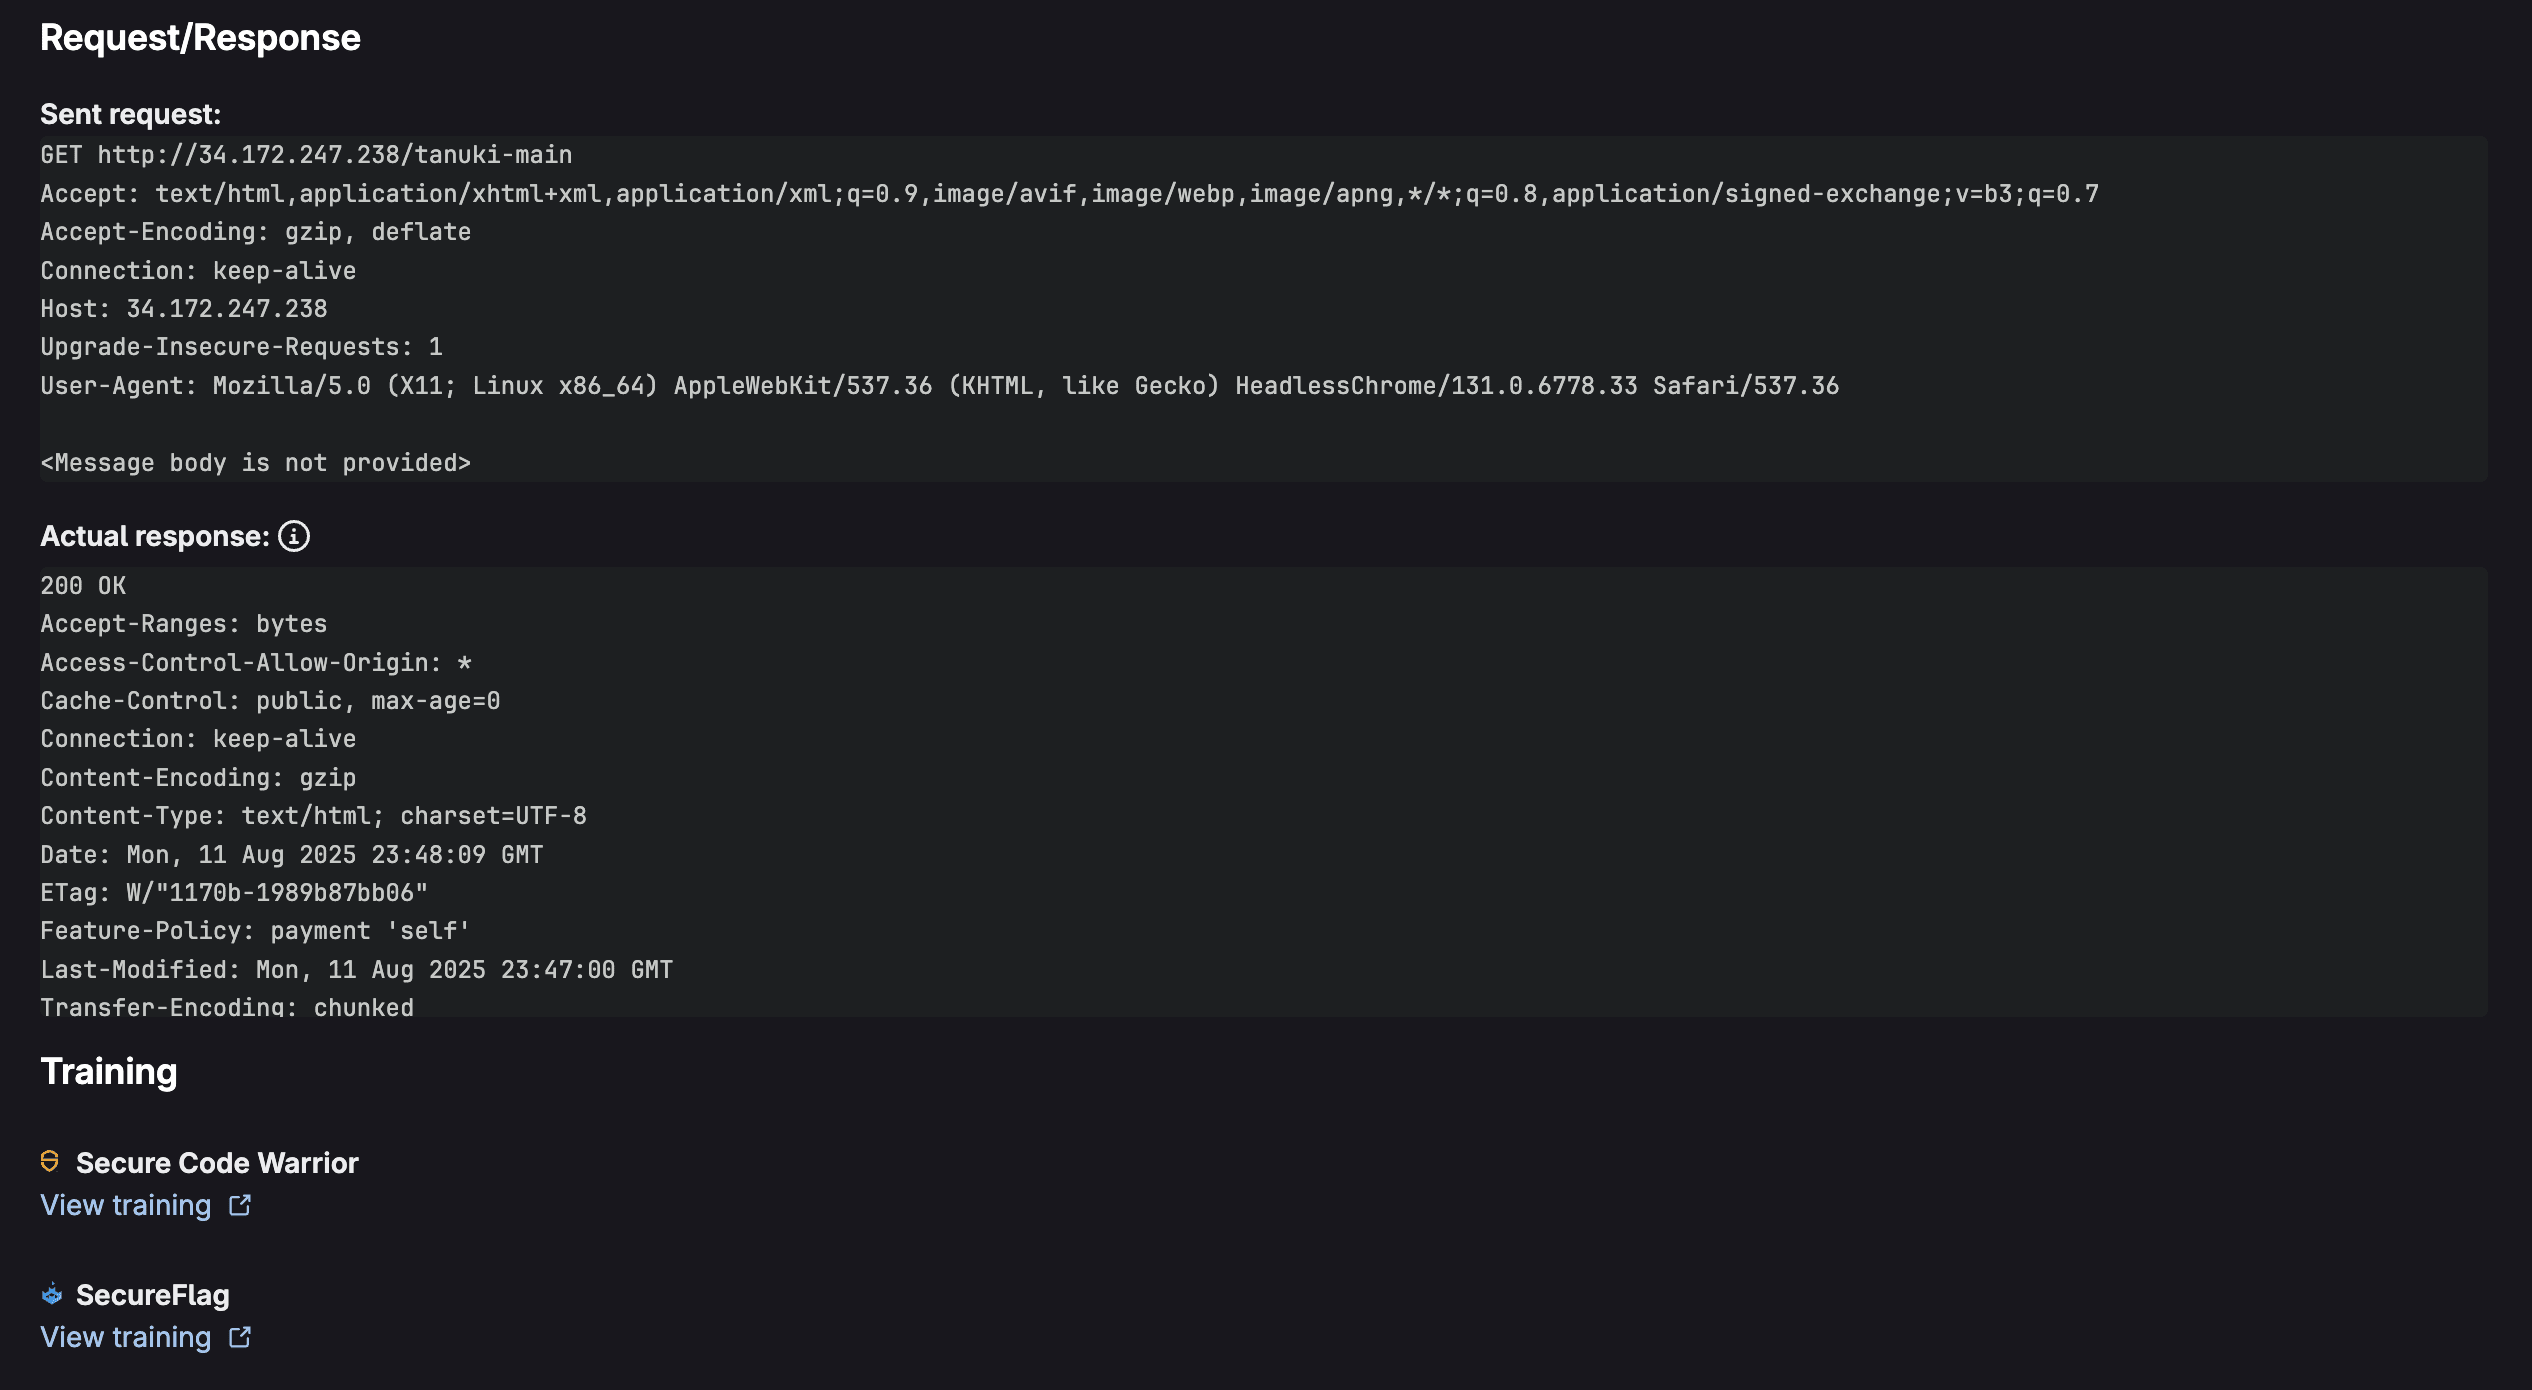 Página de vulnerabilidade 2
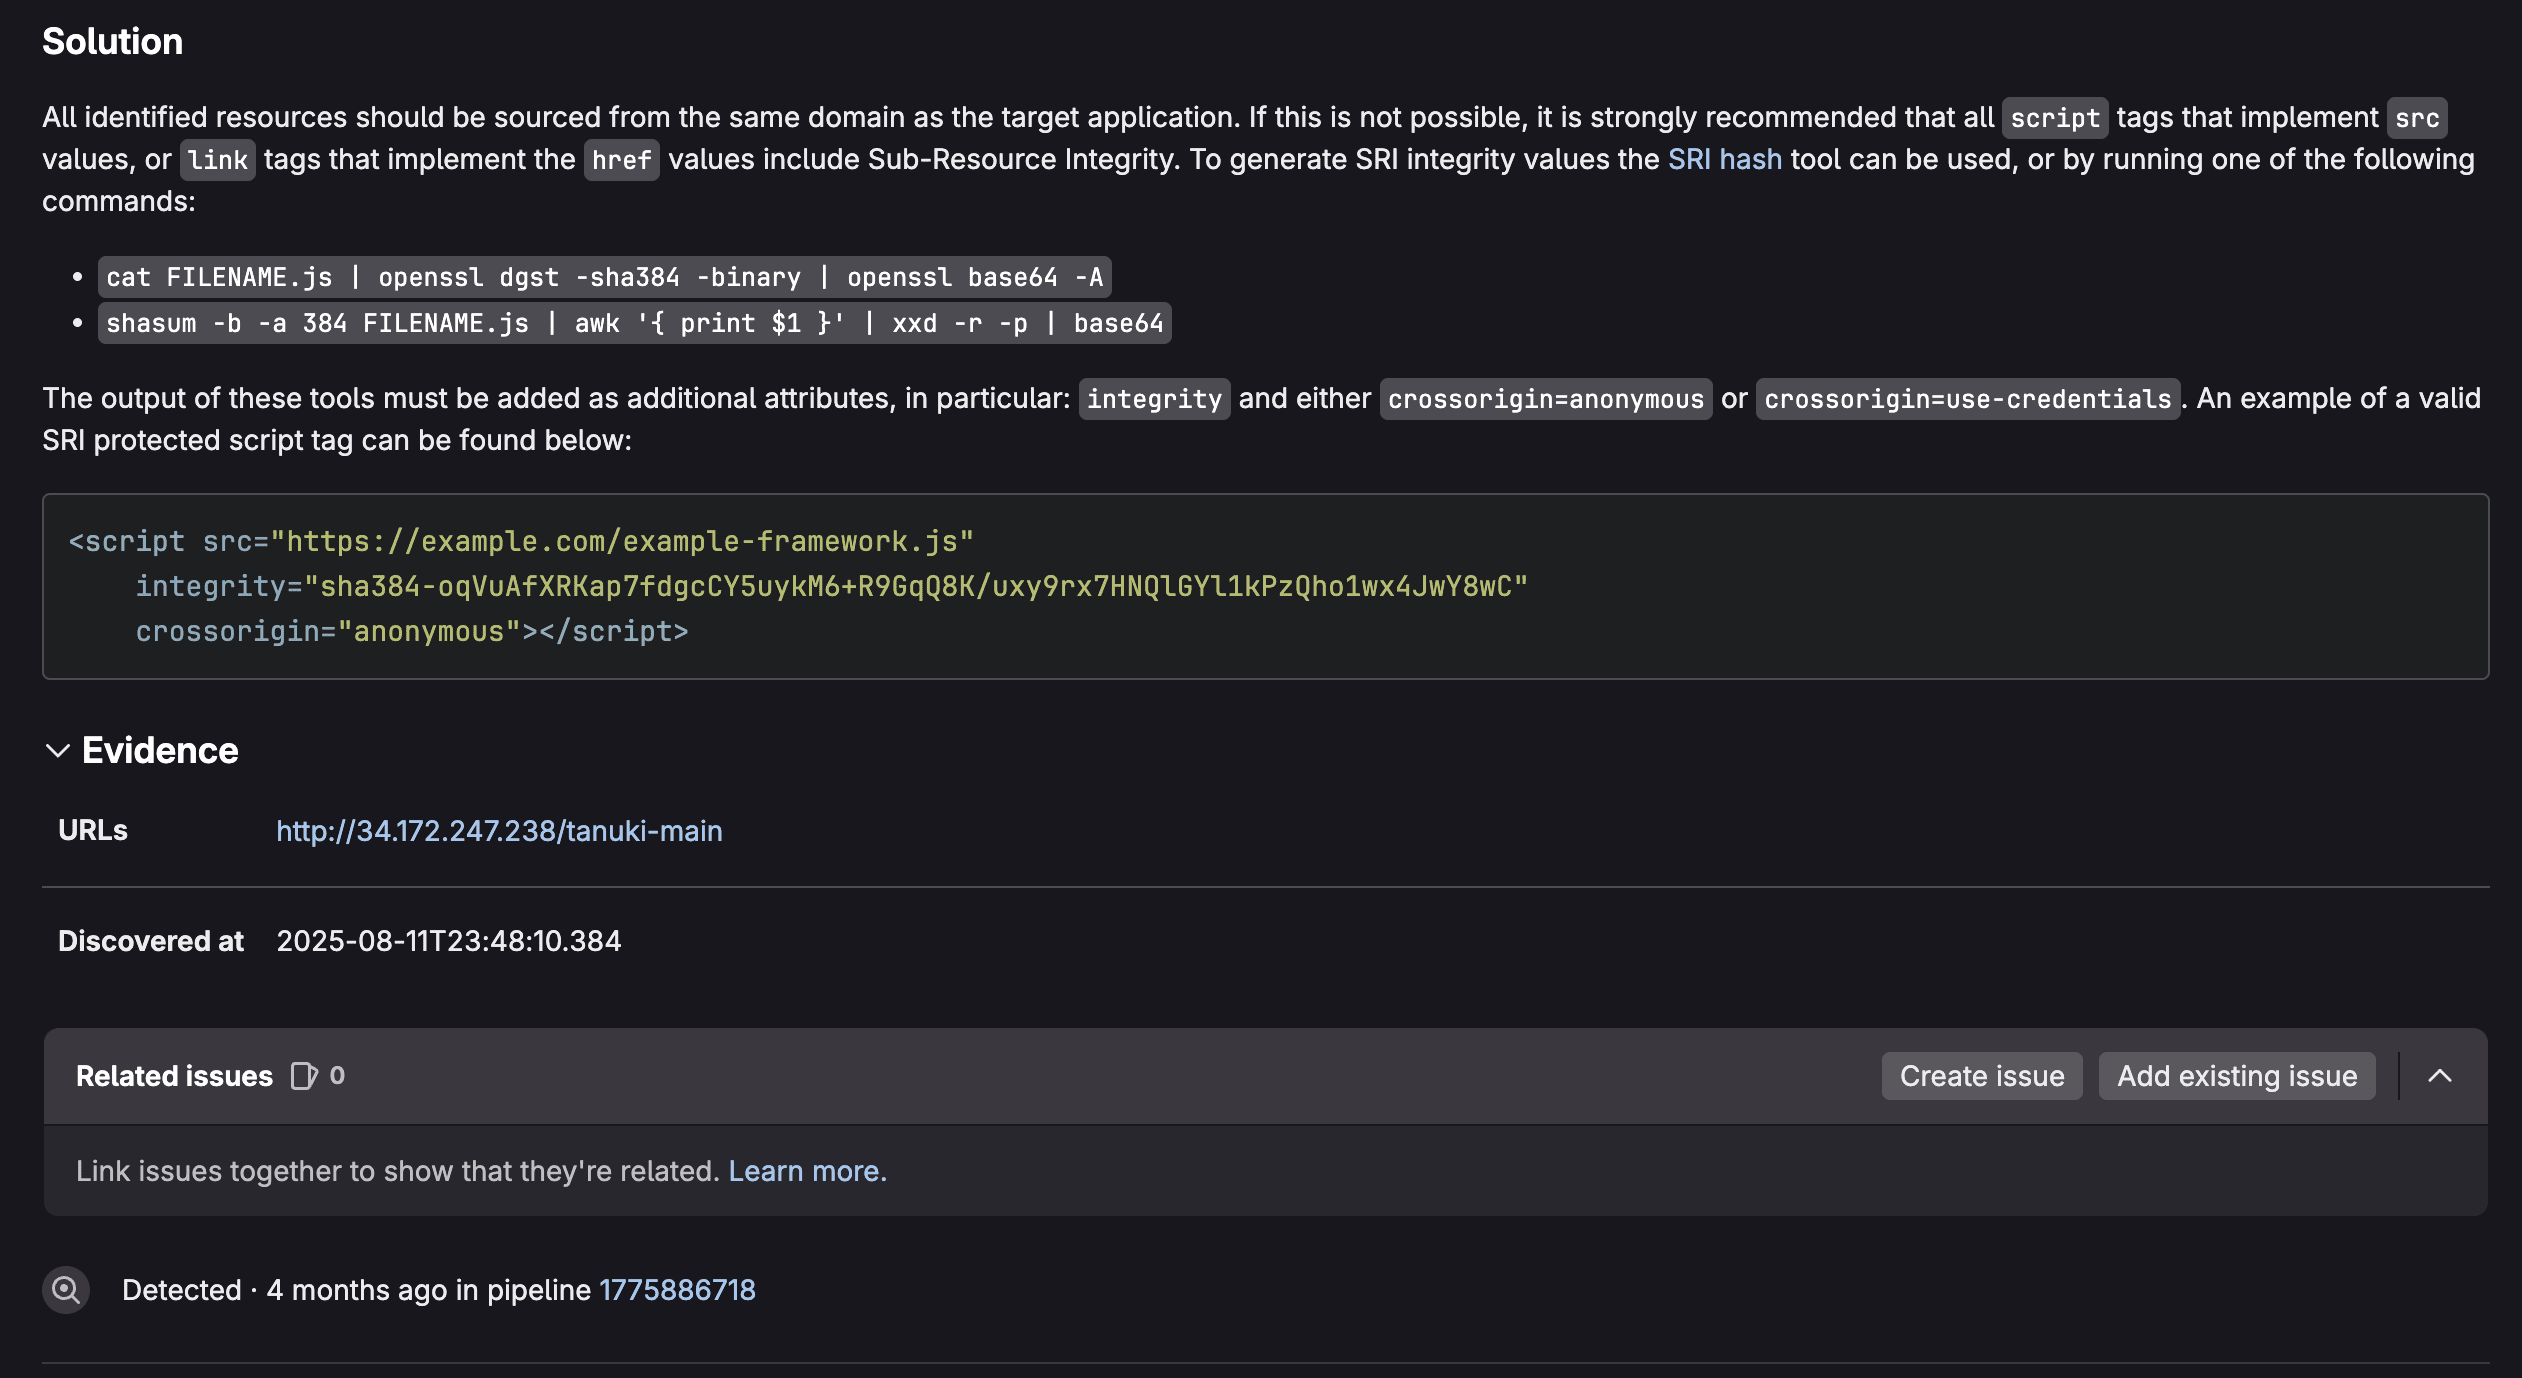 Página de vulnerabilidade 3
Assim como nas merge requests, a página de vulnerabilidade oferece dados completos sobre a vulnerabilidade, como visto acima. A partir daqui, você pode triar as vulnerabilidades atribuindo um status a elas:
- Precisa de triagem (padrão)
- Confirmada
- Descartada (risco aceitável, falso positivo, controle mitigador, usada em testes, não aplicável)
- Resolvida
Quando o status de uma vulnerabilidade é alterado, o log de auditoria registra quem fez a alteração, quando foi feita e o motivo da mudança. Esse sistema completo permite que os times de segurança priorizem, rastreiem e gerenciem vulnerabilidades com eficiência ao longo de todo o seu ciclo de vida, com responsabilização clara e contexto de risco detalhado.
DAST sob demanda e agendado
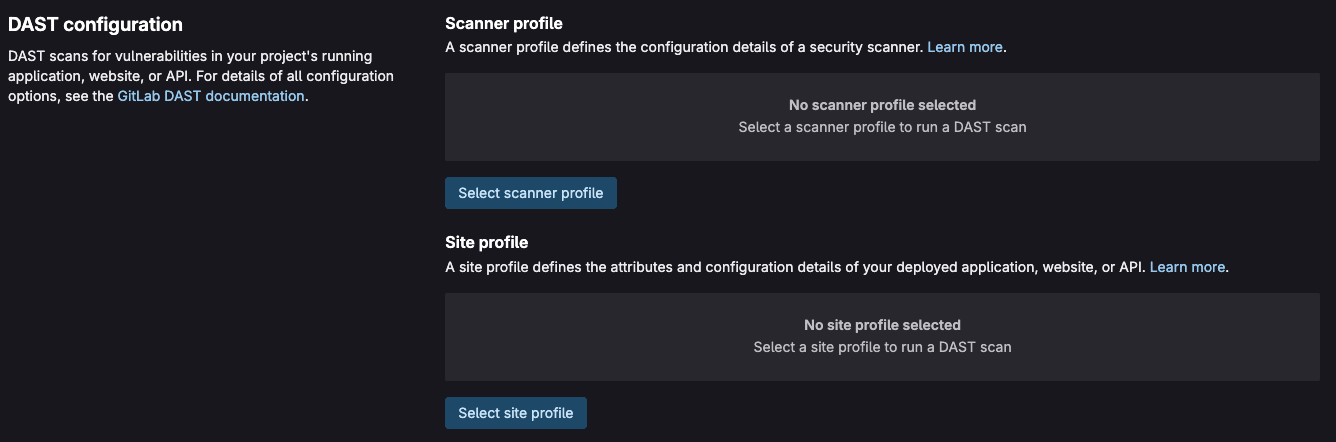
O GitLab oferece opções flexíveis de verificação além da integração padrão com o pipeline de CI/CD, por meio de verificações de DAST sob demanda e agendadas. As verificações sob demanda permitem que times de segurança e desenvolvedores iniciem o teste de DAST manualmente sempre que necessário, sem esperar por commits de código ou disparos de pipeline. Esse recurso é especialmente valioso para avaliações de segurança pontuais, cenários de resposta a incidentes, ou ao testar recursos específicos da aplicação que podem não estar cobertos nas verificações regulares do pipeline.
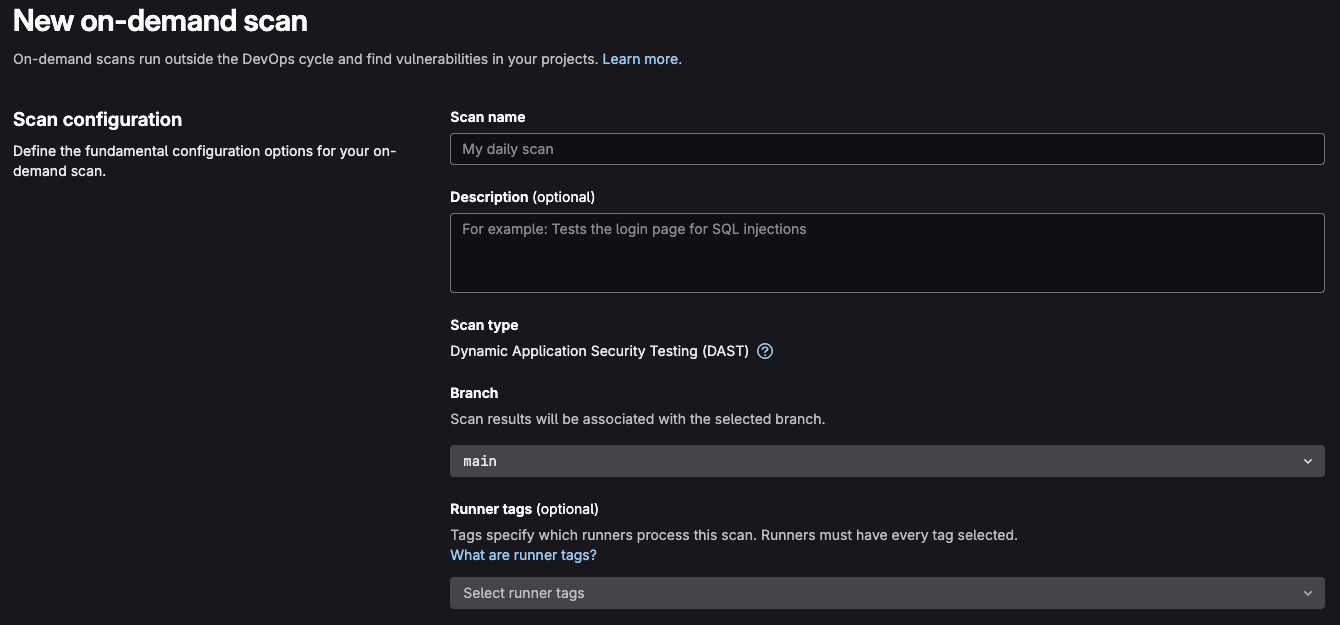 Sob demanda 1
 Sob demanda 2
As verificações sob demanda podem ser configuradas com parâmetros personalizados, URLs de destino e perfis de verificação, o que as torna ideais para testes de segurança focados em componentes específicos da aplicação ou em recursos recém-implantados. As verificações de DAST agendadas oferecem um teste de segurança automatizado e periódico, que opera de forma independente do fluxo de trabalho de desenvolvimento. Essas verificações podem ser configuradas para rodar diariamente, semanalmente ou em intervalos personalizados, garantindo um monitoramento contínuo de segurança das aplicações em produção.
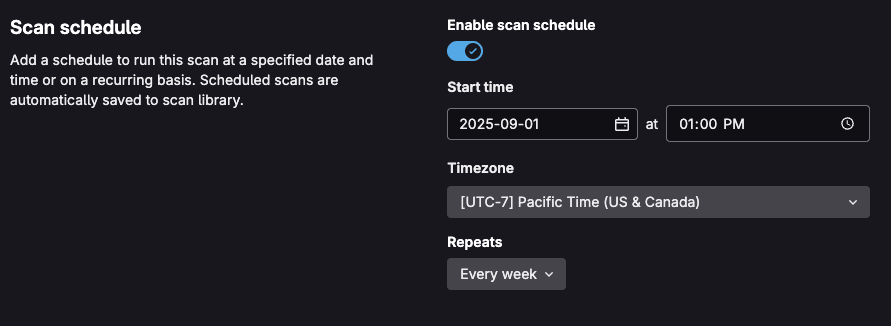 Agendamento do DAST
Para saber como implementar verificações sob demanda ou agendadas no seu projeto, consulte a documentação de verificação sob demanda do DAST.
O DAST nos fluxos de trabalho de conformidade
O framework de políticas de segurança do GitLab permite que as organizações apliquem padrões de segurança consistentes em todos os projetos, mantendo flexibilidade para diferentes times e ambientes. Assim, as políticas de segurança possibilitam uma governança centralizada dos requisitos de verificação do DAST, garantindo que aplicações críticas recebam o teste de segurança adequado sem exigir configuração individual por projeto. Ao definir políticas de segurança no nível do grupo ou da instância, os times de segurança podem exigir verificações de DAST para tipos específicos de projeto, ambientes de implantação ou classificações de risco.
As políticas de execução de verificação e de pipeline podem ser configuradas para disparar automaticamente verificações de DAST com base em condições específicas, como merge requests para branches protegidos, intervalos agendados ou eventos de implantação. Por exemplo, uma política pode exigir verificações de DAST ativas e completas para todas as aplicações antes da implantação em produção, enquanto permite verificações passivas apenas para branches de desenvolvimento. Essas políticas podem incluir variáveis personalizadas, configurações de autenticação e regras de exclusão, aplicadas automaticamente a todos os projetos cobertos, reduzindo a carga sobre os times de desenvolvimento e garantindo a conformidade de segurança.
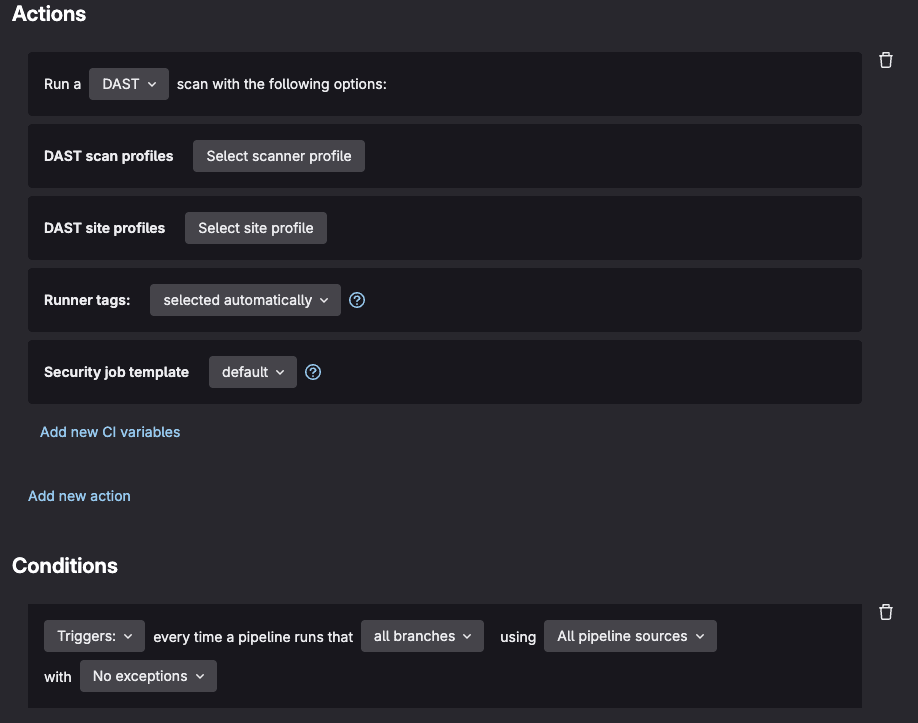 Política de execução de verificação
As políticas de aprovação de merge request oferecem uma camada adicional de governança de segurança, exigindo revisão humana para alterações de código que possam impactar a segurança. Essas políticas podem ser configuradas para exigir a aprovação do time de segurança quando as verificações de DAST detectarem novas vulnerabilidades, quando os achados de segurança excederem limites definidos, ou quando as alterações afetarem componentes críticos de segurança. Por exemplo, uma política pode exigir automaticamente a aprovação de um engenheiro de segurança designado quando os achados de DAST incluírem vulnerabilidades de alta severidade, enquanto permite que achados de menor risco sigam o processo normal de revisão de código.
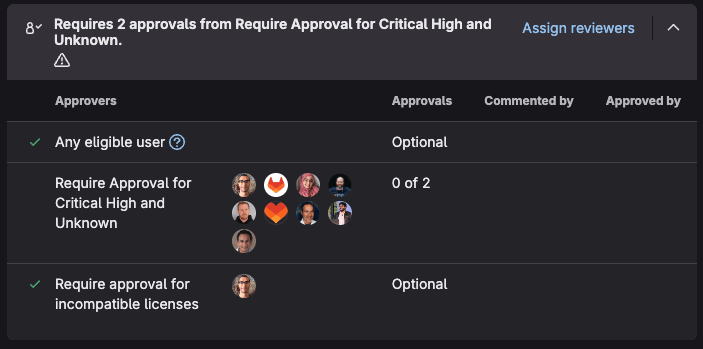 Política de aprovação de MR
Para saber mais sobre as políticas de segurança do GitLab, consulte a documentação de políticas. Além disso, para conformidade, o GitLab oferece o Security Inventory e o Compliance center, que permitem acompanhar se o DAST está rodando no seu ambiente e onde ele é exigido.
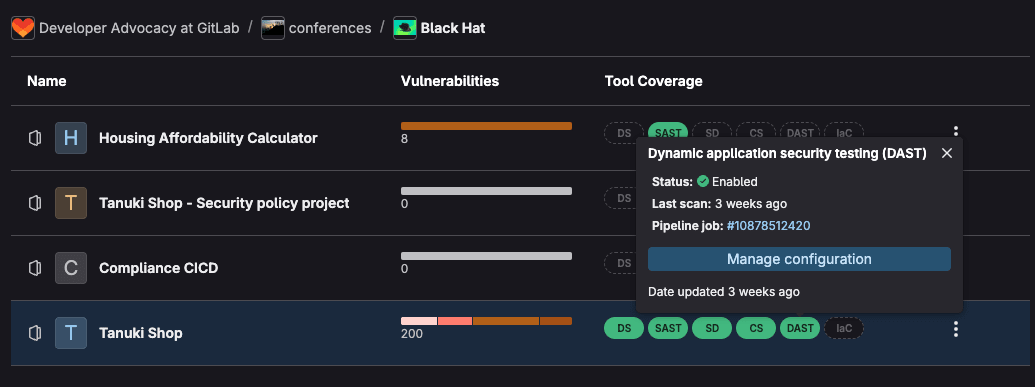 Security Inventory
Para saber mais sobre esses recursos, visite a nossa página de soluções de conformidade de software.
Resumo
O GitLab DAST representa uma solução poderosa para integrar o teste dinâmico de segurança aos fluxos de trabalho modernos de desenvolvimento. Ao implementar o DAST no seu pipeline de CI/CD, o seu time ganha a capacidade de detectar automaticamente vulnerabilidades em tempo de execução, manter a conformidade com padrões de segurança e criar aplicações mais seguras sem sacrificar a velocidade de desenvolvimento.
A chave para uma implementação de DAST bem-sucedida está em começar com uma configuração básica e expandir gradualmente para perfis de verificação mais sofisticados, à medida que a maturidade de segurança do seu time cresce. Comece com uma verificação simples de site, depois adicione progressivamente autenticação, exclusões personalizadas e relatórios avançados, de acordo com os seus requisitos específicos de segurança.
Lembre-se de que o DAST é mais eficaz quando combinado com outras abordagens de teste de segurança. Use-o junto com análise estática, verificação de dependências e revisões manuais de segurança para criar uma estratégia completa de teste de segurança. A natureza automatizada do GitLab DAST garante que o teste de segurança se torne uma parte consistente e repetível do seu processo de desenvolvimento, ao invés de uma última etapa.
Para saber mais sobre segurança no GitLab, confira a nossa página de soluções de teste de segurança. Para começar a usar o GitLab DAST, garanta o seu teste gratuito do GitLab Ultimate hoje mesmo.