Les failles d'autorisation au niveau des objets (BOLA, Broken Object Level Authorization) occupent la première place du Top 10 OWASP des risques liés aux API, et l'OWASP indique que les outils traditionnels de tests statiques de sécurité des applications (SAST) peinent à détecter les failles de contrôle d'accès. Et pour cause : une vérification d'autorisation manquante correspond à une absence de code. Un scanner fondé sur la correspondance de motifs ne trouve rien à quoi les comparer. Pour détecter cette lacune, il faut d'abord savoir ce que le point de terminaison est censé contrôler.
Nous développons actuellement le flow Business Logic Security Analyzer au sein de GitLab Duo Agent Platform pour détecter les vulnérabilités de logique métier que les scanners basés sur des motifs ne parviennent pas à identifier. Il est désormais disponible en accès anticipé pour les clients GitLab Ultimate sur GitLab.com.
Un code valide, mais aux intentions erronées
Toute équipe de sécurité applicative reconnaîtra ces trois cas de figure :
- Un point de terminaison récupère un identifiant de commande depuis la requête et renvoie la commande correspondante sans vérifier à qui elle appartient.
- Un champ de rôle d'un profil utilisateur accepte n'importe quel JSON transmis par le client.
- Un identifiant utilisateur est un entier séquentiel.
Chacun de ces cas correspond à du code valide qui échappe à la plupart des règles de contamination (taint) et de motifs d'un moteur SAST classique, car aucune donnée non fiable n'atteint de fonction sensible, et aucune signature malveillante connue n'apparaît. Combinés, ils offrent à un attaquant l'accès aux commandes de tous les clients ainsi qu'un rôle d'administrateur.
Avec l'essor du code écrit par les agents, les codes sources des clients de GitLab ont vu leur taille augmenter jusqu'à 500 %. Côté vulnérabilités, les CVE publiées jusqu'en avril dépassaient de 46 % les prévisions établies en février par le Forum of Incident Response and Security Teams. Les modèles d'IA qui génèrent ce code réduisent également le coût de détection et d'enchaînement des failles existantes. C'est sur la logique d'autorisation que cette pression s'exerce : les développeurs et les agents rédigent une vérification en une ou deux lignes, mais lorsqu'il en manque une, la lacune passe souvent inaperçue. Comme l'a indiqué Omer Azaria, VP of Product Management chez GitLab, lors de notre événement GitLab Transcend : « Nous sommes pris en étau : davantage de code, des attaques plus rapides et toujours les mêmes équipes. »
Pourquoi le scan de l'ensemble du dépôt commence ici
GitLab Duo Security Review détecte les failles d'autorisation dans les merge requests, mais de nombreuses failles de logique métier ne sont pas visibles dans un diff. Déterminer si un point de terminaison doit vérifier la propriété d'une ressource dépend du modèle de données, des rôles définis par l'application et de la façon dont les autres points de terminaison traitent les mêmes enregistrements. Évaluer un gestionnaire de requêtes implique donc de lire l'application dans son ensemble.
C'est pourquoi le flow Business Logic Security Analyzer analyse l'intégralité du dépôt, et pourquoi GitLab est la plateforme idéale pour le faire. Le code source, les pipelines qui le compilent, les résultats de sécurité qui y sont associés et les politiques qui en régissent l'accès coexistent dans un seul et même système. Un agent qui effectue ses scans dispose d'une vue complète de l'application et consigne ses résultats là où l'équipe de sécurité travaille déjà.
Lors de notre événement Transcend, nous avons présenté GitLab Security Standard, qui part du constat suivant : le code est désormais abondant et la confiance est rare. Il définit cinq étapes que chaque agent doit franchir pour obtenir davantage d'autonomie. L'étape Vérifier exige que chaque modification, qu'elle soit rédigée par un humain ou un agent, passe des contrôles que son auteur ne peut pas modifier. Le flow Business Logic Security Analyzer s'exécute en dehors du périmètre de l'auteur, et ses résultats sont conservés dans le rapport et les tableaux de bord qui régissent déjà le reste du code source.
Fonctionnement du flow
Business Logic Security Analyzer est un flow par défaut de GitLab Duo Agent Platform qui cible les failles de logique métier, en commençant par les failles d'autorisation au niveau des objets (BOLA), les autorisations manquantes ou incorrectes et l'assignation de masse. Les équipes peuvent l'utiliser pour lancer un scan de l'ensemble du dépôt et configurer le scan automatique de chaque merge request après la réussite de son pipeline.
Détecter l'une de ces failles nécessite de savoir ce que l'application est censée faire. Les scanners de motifs en sont incapables, contrairement à un agent qui lit le dépôt et peut s'en faire une représentation. Le flow commence par recenser les points d'entrée de l'application et par cartographier les autorisations : quels enregistrements appartiennent à quel utilisateur, et quelles actions sont réservées aux administrateurs. Il examine ensuite chaque gestionnaire de requêtes concerné et vérifie si celui-ci fait respecter cette règle avant d'accéder à l'enregistrement. Les résultats apparaissent dans le rapport de vulnérabilités et dans le widget de sécurité de la merge request, au même titre que n'importe quel résultat SAST, afin de faciliter le classement, la correction et l'audit.
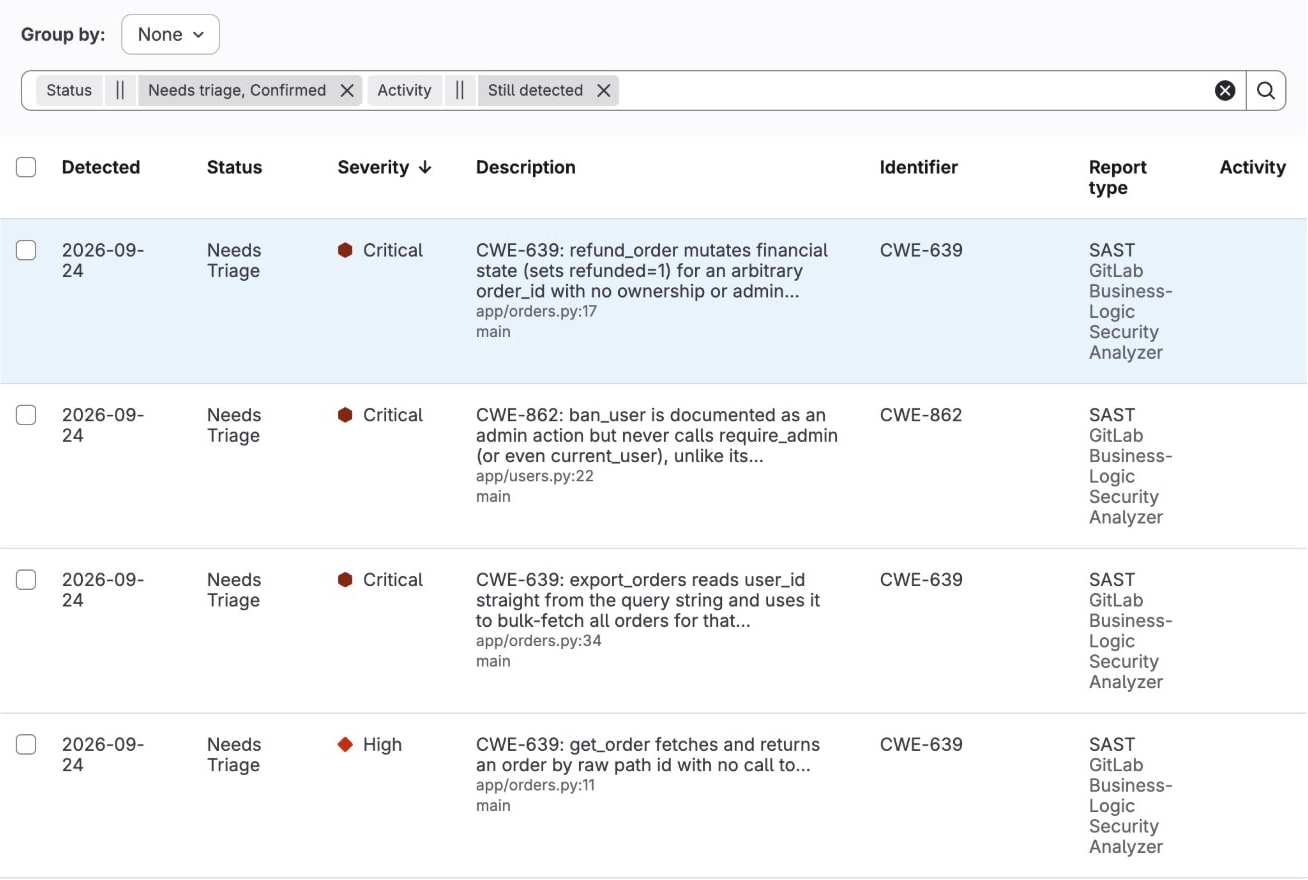
Dans l'application de démonstration ci-dessous, refund_order accepte un order_id issu de la requête et définit refunded=1 sans vérifier que l'appelant est propriétaire de la commande ou dispose des droits d'administrateur. Les règles de contamination restent silencieuses car la requête est paramétrée. Le flow le signale comme CWE-639 de gravité critique dans app/orders.py:17, et son explication pointe précisément l'absence de contrôle de propriété.
Les modèles qui alimentent le flow
Le flow Business Logic Security Analyzer est la première fonctionnalité GitLab à prendre en charge Claude Mythos 5.1 d'Anthropic, et est disponible en accès anticipé pour les clients opérant dans des environnements approuvés. Le modèle n'accède qu'aux prompts de GitLab et au dépôt du client, qui contient le contexte dont le flow a besoin : le modèle de données, les rôles et les règles que chaque point de terminaison applique. Comme l'a déclaré Rajat Pandit, Head of Applied AI chez Anthropic India, lors de GitLab Transcend : « Lorsque les défenseurs disposent de plus de contexte que les attaquants, les modèles avancés font pencher la balance en leur faveur. »
En plus de Mythos, le flow prend en charge Claude Opus 5.5, Sonnet 5.5, Sonnet 5 et Sonnet 4.6 d'Anthropic, avec d'autres modèles prévus pour les prochaines versions. Tous s'exécutent en tant que modèles gérés par GitLab, accessibles via la passerelle d'IA de GitLab, dans le cadre des mêmes conditions de traitement des données que le reste de GitLab Duo Agent Platform.
Demander l'accès anticipé
Le flow Business Logic Security Analyzer est en accès anticipé pour un groupe restreint de clients GitLab Ultimate sur GitLab.com. Les participants exécutent le flow sur leurs propres codes sources afin d'identifier de vrais positifs que leurs équipes de sécurité n'avaient pas encore détectés. Nous travaillerons avec chaque équipe pour déterminer les cas où le flow est correct, où il se trompe et où il ne signale rien. Chaque scan consomme des GitLab Credits, et le coût évolue en fonction de la taille de la surface d'attaque de l'application.
Pour participer, contactez votre gestionnaire de compte ou, si vous n'êtes pas encore client GitLab, notre équipe commerciale. Une fois votre groupe activé, lancez un scan complet de votre dépôt depuis GitLab Duo Chat ou via l'API, et associez le profil du flow à un projet pour analyser ses merge requests. Pour connaître les prérequis et la procédure de configuration, consultez la documentation relative au flow Business Logic Security Analyzer.


