<?xml version="1.0" encoding="utf-8"?>
<feed xmlns="http://www.w3.org/2005/Atom">
    <id>https://about.gitlab.com/blog</id>
    <title>GitLab</title>
    <updated>2026-11-17T10:37:01.522Z</updated>
    <generator>https://github.com/jpmonette/feed</generator>
    <author>
        <name>The GitLab Team</name>
    </author>
    <link rel="alternate" href="https://about.gitlab.com/blog"/>
    <link rel="self" href="https://about.gitlab.com/fr-fr/atom.xml"/>
    <subtitle>GitLab Blog RSS feed</subtitle>
    <icon>https://about.gitlab.com/favicon.ico</icon>
    <rights>All rights reserved 2026</rights>
    <entry>
        <title type="html"><![CDATA[Détectez les vulnérabilités de logique métier qui échappent aux scanners SAST]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/gitlab-business-logic-security-analyzer/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/gitlab-business-logic-security-analyzer/"/>
        <updated>2026-11-12T00:00:00.000Z</updated>
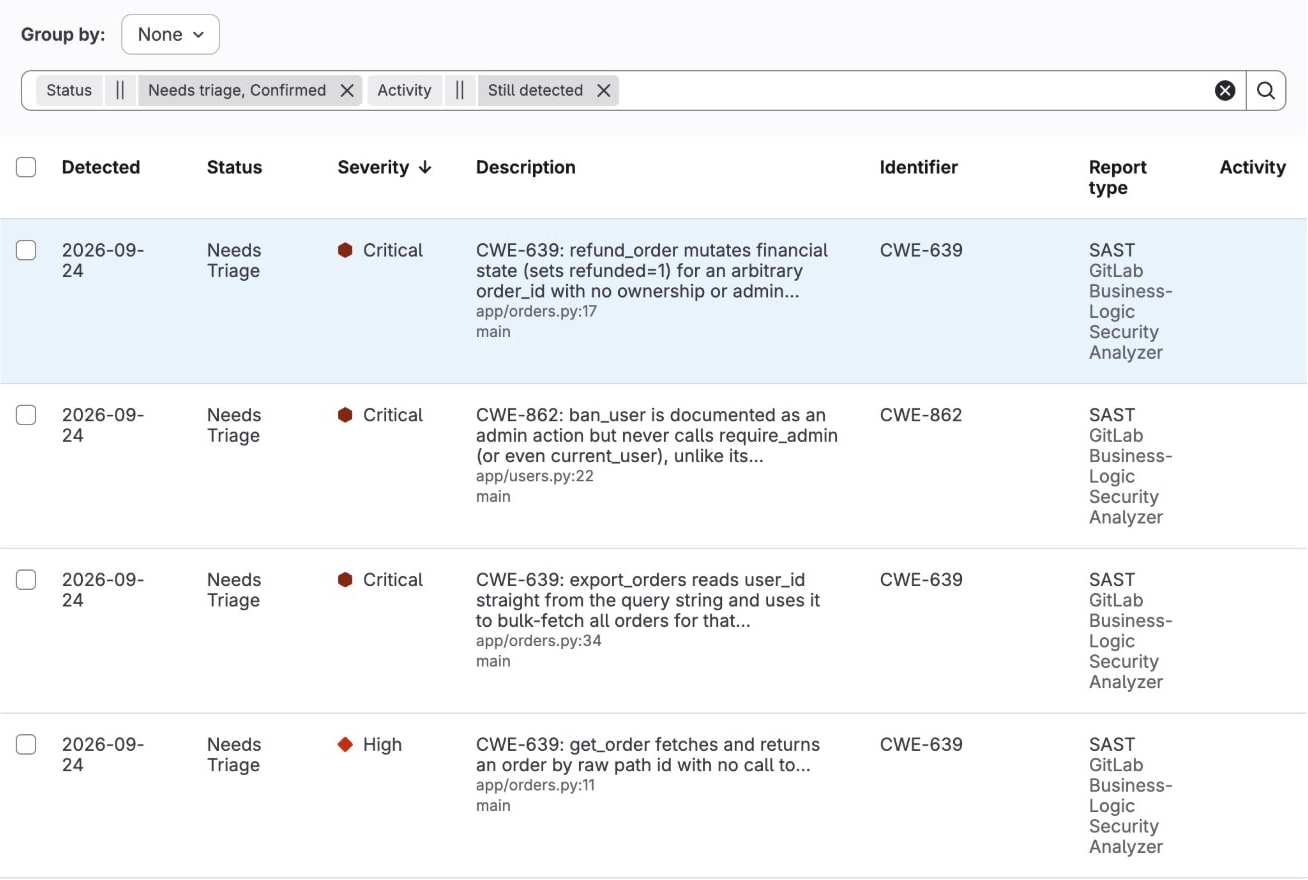
        <content type="html"><![CDATA[<p>Les failles d&#39;autorisation au niveau des objets (BOLA, Broken Object Level Authorization) occupent la première place du <a href="https://owasp.org/API-Security/editions/2023/en/0x11-t10/" rel="">Top 10 OWASP des risques liés aux API</a>, et <a href="https://owasp.org/www-community/Source_Code_Analysis_Tools" rel="">l&#39;OWASP indique</a> que les outils traditionnels de tests statiques de sécurité des applications (SAST) peinent à détecter les failles de contrôle d&#39;accès. Et pour cause : une vérification d&#39;autorisation manquante correspond à une absence de code. Un scanner fondé sur la correspondance de motifs ne trouve rien à quoi les comparer. Pour détecter cette lacune, il faut d&#39;abord savoir ce que le point de terminaison est censé contrôler.</p><p>Nous développons actuellement le flow <a href="https://docs.gitlab.com/user/application_security/business_logic_scanning/" rel="">Business Logic Security Analyzer</a> au sein de GitLab Duo Agent Platform pour détecter les vulnérabilités de logique métier que les scanners basés sur des motifs ne parviennent pas à identifier. Il est désormais disponible en accès anticipé pour les clients GitLab Ultimate sur GitLab.com.</p><h2 id="un-code-valide-mais-aux-intentions-erronées">Un code valide, mais aux intentions erronées</h2><p>Toute équipe de sécurité applicative reconnaîtra ces trois cas de figure :</p><ol><li>Un point de terminaison récupère un identifiant de commande depuis la requête et renvoie la commande correspondante sans vérifier à qui elle appartient.</li><li>Un champ de rôle d&#39;un profil utilisateur accepte n&#39;importe quel JSON transmis par le client.</li><li>Un identifiant utilisateur est un entier séquentiel.</li></ol><p>Chacun de ces cas correspond à du code valide qui échappe à la plupart des règles de contamination (taint) et de motifs d&#39;un moteur SAST classique, car aucune donnée non fiable n&#39;atteint de fonction sensible, et aucune signature malveillante connue n&#39;apparaît. Combinés, ils offrent à un attaquant l&#39;accès aux commandes de tous les clients ainsi qu&#39;un rôle d&#39;administrateur.</p><p>Avec l&#39;essor du code écrit par les agents, les codes sources des clients de GitLab ont vu leur taille augmenter <a href="https://about.gitlab.com/fr-fr/gitlab-security-standard/" rel="">jusqu&#39;à 500 %</a>. Côté vulnérabilités, les CVE publiées jusqu&#39;en avril dépassaient de 46 % les prévisions établies en février par le <a href="https://www.first.org/newsroom/releases/20260615" rel="">Forum of Incident Response and Security Teams</a>. Les modèles d&#39;IA qui génèrent ce code réduisent également le coût de détection et d&#39;enchaînement des failles existantes. C&#39;est sur la logique d&#39;autorisation que cette pression s&#39;exerce : les développeurs et les agents rédigent une vérification en une ou deux lignes, mais lorsqu&#39;il en manque une, la lacune passe souvent inaperçue. Comme l&#39;a indiqué Omer Azaria, VP of Product Management chez GitLab, lors de notre événement <a href="https://about.gitlab.com/fr-fr/blog/transcend-india-announcements/" rel="">GitLab Transcend</a> : « Nous sommes pris en étau : davantage de code, des attaques plus rapides et toujours les mêmes équipes. »</p><iframe src="https://player.vimeo.com/video/1233523012?title=0&amp;byline=0&amp;portrait=0&amp;badge=0&amp;autopause=0&amp;player_id=0&amp;app_id=58479" frameBorder="0" allow="autoplay; fullscreen; picture-in-picture; clipboard-write; encrypted-media; web-share" referrerPolicy="strict-origin-when-cross-origin" style="position:absolute;top:0;left:0;width:100%;height:100%;" title="Transcend 3 Omer Azaria and Rajat Pandit_100626"></iframe><script src="https://player.vimeo.com/api/player.js"></script><h2 id="pourquoi-le-scan-de-lensemble-du-dépôt-commence-ici">Pourquoi le scan de l&#39;ensemble du dépôt commence ici</h2><p><a href="https://about.gitlab.com/fr-fr/blog/gitlab-duo-security-review-flow/" rel="">GitLab Duo Security Review</a> détecte les failles d&#39;autorisation dans les merge requests, mais de nombreuses failles de logique métier ne sont pas visibles dans un diff. Déterminer si un point de terminaison doit vérifier la propriété d&#39;une ressource dépend du modèle de données, des rôles définis par l&#39;application et de la façon dont les autres points de terminaison traitent les mêmes enregistrements. Évaluer un gestionnaire de requêtes implique donc de lire l&#39;application dans son ensemble.</p><p>C&#39;est pourquoi le flow Business Logic Security Analyzer analyse l&#39;intégralité du dépôt, et pourquoi GitLab est la plateforme idéale pour le faire. Le code source, les pipelines qui le compilent, les résultats de sécurité qui y sont associés et les politiques qui en régissent l&#39;accès coexistent dans un seul et même système. Un agent qui effectue ses scans dispose d&#39;une vue complète de l&#39;application et consigne ses résultats là où l&#39;équipe de sécurité travaille déjà.</p><p>Lors de notre événement Transcend, nous avons présenté <a href="https://about.gitlab.com/fr-fr/gitlab-security-standard/" rel="">GitLab Security Standard</a>, qui part du constat suivant : le code est désormais abondant et la confiance est rare. Il définit cinq étapes que chaque agent doit franchir pour obtenir davantage d&#39;autonomie. L&#39;étape Vérifier exige que chaque modification, qu&#39;elle soit rédigée par un humain ou un agent, passe des contrôles que son auteur ne peut pas modifier. Le flow Business Logic Security Analyzer s&#39;exécute en dehors du périmètre de l&#39;auteur, et ses résultats sont conservés dans le rapport et les tableaux de bord qui régissent déjà le reste du code source.</p><h2 id="fonctionnement-du-flow">Fonctionnement du flow</h2><p>Business Logic Security Analyzer est un flow par défaut de GitLab Duo Agent Platform qui cible les failles de logique métier, en commençant par les failles d&#39;autorisation au niveau des objets (BOLA), les autorisations manquantes ou incorrectes et l&#39;assignation de masse. Les équipes peuvent l&#39;utiliser pour lancer un scan de l&#39;ensemble du dépôt et configurer le scan automatique de chaque merge request après la réussite de son pipeline.</p><p>Détecter l&#39;une de ces failles nécessite de savoir ce que l&#39;application est censée faire. Les scanners de motifs en sont incapables, contrairement à un agent qui lit le dépôt et peut s&#39;en faire une représentation. Le flow commence par recenser les points d&#39;entrée de l&#39;application et par cartographier les autorisations : quels enregistrements appartiennent à quel utilisateur, et quelles actions sont réservées aux administrateurs. Il examine ensuite chaque gestionnaire de requêtes concerné et vérifie si celui-ci fait respecter cette règle avant d&#39;accéder à l&#39;enregistrement. Les résultats apparaissent dans le <a href="https://docs.gitlab.com/user/application_security/vulnerability_report/" rel="">rapport de vulnérabilités</a> et dans le widget de sécurité de la merge request, au même titre que n&#39;importe quel résultat SAST, afin de faciliter le classement, la correction et l&#39;audit.</p><p>Dans l&#39;application de démonstration ci-dessous, <code>refund_order</code> accepte un <code>order_id</code> issu de la requête et définit <code>refunded=1</code> sans vérifier que l&#39;appelant est propriétaire de la commande ou dispose des droits d&#39;administrateur. Les règles de contamination restent silencieuses car la requête est paramétrée. Le flow le signale comme CWE-639 de gravité critique dans <code>app/orders.py:17</code>, et son explication pointe précisément l&#39;absence de contrôle de propriété.</p><p><img alt="Capture d&#39;écran des résultats d&#39;un scan du flow Business Logic Security Analyzer sur une application de démonstration, affichés dans le rapport de vulnérabilités de GitLab." src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1792521341/w2sdpy8hv2ucqxfejmn6.png" /></p><h2 id="les-modèles-qui-alimentent-le-flow">Les modèles qui alimentent le flow</h2><p>Le flow Business Logic Security Analyzer est la première fonctionnalité GitLab à prendre en charge Claude Mythos 5.1 d&#39;Anthropic, et est disponible en accès anticipé pour les clients opérant dans des environnements approuvés. Le modèle n&#39;accède qu&#39;aux prompts de GitLab et au dépôt du client, qui contient le contexte dont le flow a besoin : le modèle de données, les rôles et les règles que chaque point de terminaison applique. Comme l&#39;a déclaré Rajat Pandit, Head of Applied AI chez Anthropic India, lors de GitLab Transcend : « Lorsque les défenseurs disposent de plus de contexte que les attaquants, les modèles avancés font pencher la balance en leur faveur. »</p><p>En plus de Mythos, le flow prend en charge Claude Opus 5.5, Sonnet 5.5, Sonnet 5 et Sonnet 4.6 d&#39;Anthropic, avec d&#39;autres modèles prévus pour les prochaines versions. Tous s&#39;exécutent en tant que modèles gérés par GitLab, accessibles via la passerelle d&#39;IA de GitLab, dans le cadre des <a href="https://docs.gitlab.com/user/gitlab_duo/data_usage/" rel="">mêmes conditions de traitement des données</a> que le reste de GitLab Duo Agent Platform.</p><h2 id="demander-laccès-anticipé">Demander l&#39;accès anticipé</h2><p>Le flow Business Logic Security Analyzer est en accès anticipé pour un groupe restreint de clients GitLab Ultimate sur GitLab.com. Les participants exécutent le flow sur leurs propres codes sources afin d&#39;identifier de vrais positifs que leurs équipes de sécurité n&#39;avaient pas encore détectés. Nous travaillerons avec chaque équipe pour déterminer les cas où le flow est correct, où il se trompe et où il ne signale rien. Chaque scan consomme des GitLab Credits, et le coût évolue en fonction de la taille de la surface d&#39;attaque de l&#39;application.</p><p>Pour participer, contactez votre gestionnaire de compte ou, si vous n&#39;êtes pas encore client GitLab, notre <a href="https://about.gitlab.com/fr-fr/sales/" rel="">équipe commerciale</a>. Une fois votre groupe activé, lancez un scan complet de votre dépôt depuis GitLab Duo Chat ou via l&#39;API, et associez le profil du flow à un projet pour analyser ses merge requests. Pour connaître les prérequis et la procédure de configuration, consultez la <a href="https://docs.gitlab.com/user/application_security/business_logic_scanning/" rel="">documentation relative au flow Business Logic Security Analyzer</a>.</p>]]></content>
        <author>
            <name>Chris Widstrom</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/chris-widstrom/</uri>
        </author>
        <published>2026-11-12T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[Le Pentagone veut savoir qui vérifie le code généré par l'IA]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/department-of-war-instruction-for-ai-generated-code/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/department-of-war-instruction-for-ai-generated-code/"/>
        <updated>2026-11-09T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>Le Department of War (DoW) considère désormais le code généré par l&#39;IA comme non vérifié jusqu&#39;à preuve du contraire. La <a href="https://www.esd.whs.mil/Portals/54/Documents/DD/issuances/dodi/843001p.pdf" rel="">directive 8430.01 du DoW</a>, intitulée « Accelerated Mission Software », est entrée en vigueur le 8 septembre 2026 et constitue les plus récentes orientations du département en matière de modernisation et de gestion des logiciels. Si vous développez ou achetez des logiciels pour le DoW, cette directive redéfinit vos obligations pour chaque ligne de code rédigée par l&#39;IA. Vous devez l&#39;examiner et la tester selon le même niveau d&#39;exigence que le code écrit par un humain, indiquer où l&#39;IA est intervenue et la conserver sur des systèmes approuvés par le DoW. Voici ce que cela implique concrètement pour vos équipes, et comment GitLab vous accompagne.</p><h2 id="quest-ce-que-la-directive-843001-du-dow">Qu&#39;est-ce que la directive 8430.01 du DoW ?</h2><p>Publiée par Kirsten Davies, CIO du DoW, la directive 8430.01 du DoW s&#39;applique à toutes les organisations du DoW et à tout programme d&#39;acquisition comprenant des logiciels, quel qu&#39;en soit le coût. Elle définit la politique et les procédures en matière de modernisation et de gestion des logiciels, en mettant l&#39;accent sur une mise à disposition plus rapide des capacités. Elle demande aux équipes d&#39;automatiser les tests et les scans de sécurité, de réutiliser ce qui fonctionne déjà et de produire des preuves au fil du développement logiciel.</p><p>Cette directive encourage également les équipes à recourir à l&#39;IA et présente le développement assisté par l&#39;IA comme un puissant multiplicateur de force pour la rapidité et la qualité. Elle impose toutefois trois conditions : le rôle de l&#39;IA doit être traçable, son code doit être vérifié pour que les équipes de développement en restent responsables, et les données gouvernementales doivent rester dans les limites approuvées. Chacune de ces conditions modifie les exigences auxquelles une plateforme logicielle doit se conformer.</p><h2 id="trois-exigences-qui-encadrent-lia-dans-la-livraison-de-logiciels">Trois exigences qui encadrent l&#39;IA dans la livraison de logiciels</h2><p>La directive 8430.01 du DoW couvre un périmètre d&#39;application large, mais les trois conditions citées plus haut montrent comment les plateformes logicielles doivent s&#39;adapter.</p><h3 id="_1-traçabilité-savoir-ce-que-lia-a-modifié">1. Traçabilité : savoir ce que l&#39;IA a modifié</h3><p>Les logiciels déployés sur les réseaux du DoW doivent pouvoir prouver ce qu&#39;ils contiennent et comment ils ont été développés. Lorsque l&#39;IA est impliquée, cette preuve doit également la couvrir : quels modèles, quelles versions et quels jeux de données ont servi à écrire ou à tester le code.</p><p>Dans GitLab, cet historique est conservé aux côtés de votre code. L&#39;<a href="https://docs.gitlab.com/user/application_security/dependency_scanning/" rel="">analyse des dépendances</a> génère votre nomenclature logicielle (<a href="https://about.gitlab.com/fr-fr/blog/the-ultimate-guide-to-sboms/" rel="" title="Qu&#39;est-ce qu&#39;une SBOM ?">SBOM</a>), tandis que les <a href="https://docs.gitlab.com/user/compliance/audit_event_schema/" rel="">événements d&#39;audit</a> et les enregistrements de déploiement sont générés dans le cadre de la livraison. Les agents de <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/" rel="">GitLab Duo Agent Platform</a> agissent via <a href="https://docs.gitlab.com/user/duo_agent_platform/composite_identity/" rel="">leur propre compte de service</a>, rattaché au développeur qui les a lancés. Un commit apparaît donc comme effectué par un agent agissant pour le compte d&#39;une personne identifiée. Il arrive ensuite dans le même journal d&#39;audit que toutes les autres données, où votre système de gestion des informations et des événements de sécurité (SIEM) peut le filtrer en tant qu&#39;activité d&#39;IA. Comme les preuves restent sur la plateforme, vous pouvez changer de modèles dans le cadre d&#39;une politique gérée sans effacer l&#39;historique.</p><h3 id="_2-vérification-contrôler-ce-que-lia-écrit">2. Vérification : contrôler ce que l&#39;IA écrit</h3><p>L&#39;accélération de la livraison ne doit compromettre ni la sécurité, ni la sûreté, ni l&#39;intégrité de la <a href="https://about.gitlab.com/fr-fr/solutions/supply-chain/" rel="">chaîne d&#39;approvisionnement logicielle</a>. Le code généré ou modifié par l&#39;IA constitue une entrée non vérifiée, et une personne doit approuver les modifications apportées aux fonctions critiques pour la sécurité (une faille qui permet à un attaquant de s&#39;introduire) ou pour la sûreté (une faille pouvant entraîner la perte de vies humaines ou endommager des plateformes). Comme l&#39;indique la directive : « Les développeurs et les équipes de développement restent pleinement responsables de la sécurité, de la fonctionnalité et de l&#39;intégrité de tout code généré ou modifié à l&#39;aide de l&#39;IA. »</p><p>Dans GitLab, vos scans, vos tests et vos règles d&#39;approbation s&#39;exécutent dans le même pipeline pour chaque modification, que le code soit écrit par un développeur ou par un agent. Les <a href="https://docs.gitlab.com/user/application_security/policies/merge_request_approval_policies/" rel="">politiques d&#39;approbation des merge requests</a> peuvent exiger l&#39;intervention d&#39;un relecteur désigné dès qu&#39;une modification touche des chemins protégés ou introduit une vulnérabilité. Grâce aux <a href="https://docs.gitlab.com/user/project/repository/branches/protected/" rel="">branches protégées</a>, un agent peut proposer des modifications, mais ne peut pas fusionner la merge request sans l&#39;accord des personnes que vous avez désignées.</p><p>La fonctionnalité <a href="https://about.gitlab.com/fr-fr/blog/dependency-scanning-auto-remediation/" rel="">Dependency Scanning Auto-Remediation</a> (actuellement en version bêta) illustre comment un agent peut effectuer des tâches tout en laissant la validation finale à vos relecteurs. Elle propose des mises à niveau de dépendances et des correctifs de build, et ces propositions sont soumises à vos étapes d&#39;approbation existantes, comme n&#39;importe quelle autre merge request. Lorsque <a href="https://about.gitlab.com/fr-fr/blog/gitlab-agent-orchestration/" rel="">GitLab orchestre des agents</a> sur plusieurs phases, un flow peut faire passer une modification par les étapes de revue, de tests, de scans et d&#39;approbations de manière autonome, en s&#39;arrêtant pour obtenir la validation d&#39;un humain avant un merge ou un déploiement. Chaque flow s&#39;exécute sous la même identité, la même politique et la même chaîne de preuves que le reste de GitLab : la rapidité ne se fait donc au détriment d&#39;aucune étape. Pour les équipes qui doivent déterminer le degré d&#39;autonomie à accorder aux agents, le <a href="https://about.gitlab.com/fr-fr/gitlab-security-standard/" rel="">GitLab Security Standard</a> définit cinq étapes (autoriser, isoler, vérifier, publier et répondre) que les agents doivent franchir avant que cette autonomie ne leur soit accordée. Ces étapes sont alignées sur le <a href="https://csrc.nist.gov/projects/ssdf" rel="">Secure Software Development Framework (SSDF) du NIST</a> et les <a href="https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final" rel="">contrôles SP 800-53</a>.</p><h3 id="_3-limites-des-données-contrôler-où-lia-sexécute">3. Limites des données : contrôler où l&#39;IA s&#39;exécute</h3><p>Les systèmes d&#39;IA doivent respecter les limites applicables aux données, sans compromettre la propriété intellectuelle ni les informations classifiées. Les services d&#39;IA approuvés doivent garantir que les données gouvernementales et les prompts ne sont pas utilisés pour entraîner des modèles externes, et que les informations non publiques du DoW restent sur des systèmes approuvés par le DoW. Il faut donc maîtriser les modèles utilisés et leur lieu d&#39;hébergement.</p><p><a href="https://docs.gitlab.com/administration/gitlab_duo_self_hosted/" rel="">GitLab Duo Agent Platform Self-Hosted</a> s&#39;exécute sur une infrastructure que vous contrôlez, y compris dans des réseaux air-gapped. Vous choisissez parmi les modèles pris en charge, sur site ou dans un cloud privé, et pouvez les remplacer sans avoir à reconstruire vos workflows. Les requêtes transitent par une <a href="https://docs.gitlab.com/administration/gitlab_duo_self_hosted/" rel="">passerelle d&#39;IA que vous déployez vous-même</a>, de sorte que les prompts et les réponses restent dans votre environnement.</p><h2 id="conformez-vous-dès-aujourdhui-à-la-directive-843001-du-dow">Conformez-vous dès aujourd&#39;hui à la directive 8430.01 du DoW</h2><p>L&#39;IA ne cessera de gagner en rapidité dans la rédaction de code. Le plus difficile reste de démontrer que ce code est digne de confiance, et c&#39;est précisément ce que la directive 8430.01 du DoW demande à votre équipe. GitLab conserve cette preuve : chaque modification assistée par l&#39;IA est accompagnée de ses propres preuves et d&#39;une piste d&#39;audit, franchit les mêmes contrôles que le code écrit par des humains et s&#39;exécute sur des modèles que vous hébergez et contrôlez. Vos équipes de développement bénéficient des mêmes garde-fous pour le travail impliquant ou non l&#39;IA, sans avoir à se familiariser avec des outils supplémentaires.</p><p>Découvrez comment <a href="https://gitlab.com/-/trial_registrations/new?glm_content=default-saas-trial&amp;glm_source=about.gitlab.com%2Fgitlab-duo-agent-platform%2F" rel="">GitLab Duo Agent Platform</a> aide les équipes de défense à garantir que le code généré par l&#39;IA reste gouverné, auditable et sous contrôle humain.</p>]]></content>
        <author>
            <name>Elisabeth Burrows</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/elisabeth-burrows/</uri>
        </author>
        <published>2026-11-09T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[Trois tâches de développement à confier à un agent]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/three-developer-tasks-worth-handing-to-an-agent/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/three-developer-tasks-worth-handing-to-an-agent/"/>
        <updated>2026-11-03T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>Vous disposez déjà d&#39;un assistant d&#39;IA. Il complète votre code, explique le code que vous n&#39;avez pas écrit et peut même créer une ébauche d&#39;une fonctionnalité entière pendant votre pause café. Un agent dans GitLab prend le relais là où votre éditeur s&#39;arrête.</p><p>L&#39;IA intégrée à votre éditeur ne connaît que ce qui est ouvert dans celui-ci. Elle ignore que votre merge request est en attente depuis deux jours, ou que votre pipeline a échoué pour la troisième fois cette semaine. Sans les logs de votre pipeline, elle ne peut pas proposer de correctif.</p><p>GitLab Duo Agent Platform opère au sein du projet et à travers l&#39;ensemble de votre workflow de livraison logicielle, en tenant compte des merge requests, des tickets, des pipelines et des dépôts partagés par toute votre équipe. Ce contexte fait toute la différence.</p><p>Voici trois façons d&#39;essayer les fonctionnalités agentiques de GitLab dès aujourd&#39;hui, sans abonnement GitLab payant.</p><h2 id="configurer-votre-groupe">Configurer votre groupe</h2><p>Sur <a href="http://GitLab.com" rel="">GitLab.com</a>, un propriétaire de groupe configure votre groupe principal :</p><ul><li><a href="https://docs.gitlab.com/subscriptions/gitlab_credits/#buy-gitlab-credits" rel="">Achetez des GitLab Credits</a>.
<ul><li>Accédez à <strong>Paramètres</strong> &gt; <strong>Facturation</strong> et sélectionnez <strong>Acheter des crédits</strong>.</li></ul></li><li><a href="https://docs.gitlab.com/user/duo_agent_platform/turn_on_off/#turn-gitlab-duo-agent-platform-on-or-off" rel="">Activez GitLab Duo Agent Platform</a>.</li><li><a href="https://docs.gitlab.com/user/duo_agent_platform/flows/foundational_flows/" rel="">Activez les flows par défaut</a>.
<ul><li>Accédez à <strong>Paramètres</strong> &gt; <strong>GitLab Duo</strong>.
<ul><li>Sélectionnez <strong>Modifier la configuration</strong>.</li><li>Sous <strong>Exécution des flows</strong>, sélectionnez <strong>Autoriser l&#39;exécution du flow</strong> et <strong>Autoriser les flows par défaut</strong>.</li><li>Sélectionnez <strong>Code Review</strong> et <strong>Fix CI/CD Pipeline</strong>.</li><li>Sélectionnez <strong>Enregistrer les modifications</strong>.</li></ul></li></ul></li></ul><h2 id="_1-déléguer-la-première-étape-des-revues">1. Déléguer la première étape des revues</h2><p>Le <a href="https://docs.gitlab.com/user/duo_agent_platform/flows/foundational_flows/code_review/" rel="">flow Code Review</a> analyse le diff d&#39;une merge request, sa description et les fichiers associés (comme les tests et les dépendances), puis publie des commentaires de revue détaillés directement dans la merge request. Ce flow détecte les problèmes mineurs, les cas limites non traités et les incohérences dans vos merge requests, afin que vous puissiez concentrer votre jugement sur les points critiques.</p><p><strong>Essayez-le dans votre projet :</strong></p><ol><li>Dans une merge request, assignez <code>@GitLabDuo</code> comme relecteur, ou commentez <code>/assign_reviewer @GitLabDuo</code>.</li><li>Observez les commentaires de revue apparaître directement dans la merge request, à l&#39;endroit même où vos coéquipiers les verront. Le flow Code Review examine le diff, la description et les fichiers associés tels que les tests et les dépendances avant de commenter.</li></ol><p>Pour déléguer la première revue de chaque nouvelle merge request, activez les <a href="https://docs.gitlab.com/user/duo_agent_platform/flows/foundational_flows/code_review/#automatic-reviews" rel="">revues automatiques</a>.</p><p>Découvrez comment les merge requests peuvent être accélérées avec le flow Code Review :</p><figure className="video_container">
  <iframe src="https://www.youtube.com/embed/83rKMC-C2uo?si=I1desbAkSbzUDFf1" title="Code Review tutorial" frameBorder="0" allowFullScreen="true"></iframe></figure><h2 id="_2-confier-lanalyse-dun-pipeline-en-échec-à-un-agent">2. Confier l&#39;analyse d&#39;un pipeline en échec à un agent</h2><p>Laissez le <a href="https://docs.gitlab.com/user/duo_agent_platform/flows/foundational_flows/fix_pipeline/" rel="">flow Fix CI/CD Pipeline</a> diagnostiquer votre pipeline en échec et proposer un correctif, afin que vous consacriez votre temps à l&#39;appliquer plutôt qu&#39;à en chercher la cause.</p><p>Ce flow analyse les logs, les messages d&#39;erreur, les modifications de la merge request qui en sont probablement à l&#39;origine, ainsi que le contenu du dépôt. Selon la nature de l&#39;échec, soit il suggère une modification de code inline dans votre merge request, soit il ouvre une nouvelle merge request avec un correctif.</p><p><strong>Essayez-le dans votre projet :</strong></p><ol><li>Dans une merge request avec un pipeline en échec, sélectionnez <strong>Réparer le pipeline avec GitLab Duo</strong> depuis l&#39;onglet <strong>Vue d&#39;ensemble</strong> ou <strong>Pipelines</strong>. Le flow lit les logs du pipeline et les modifications de votre merge request pour identifier la cause.</li><li>Sélectionnez <strong>IA &gt; Sessions</strong> pour suivre la progression, puis examinez le résultat dans votre merge request. Selon l&#39;échec, vous obtenez des suggestions de code inline que vous pouvez appliquer, une nouvelle merge request si le correctif touche des fichiers hors de votre diff, ou un commentaire avec les prochaines étapes lorsqu&#39;une intervention humaine est nécessaire.</li></ol><p>Pour les pipelines qui ne sont pas liés à une merge request, vous pouvez déclencher le même flow : accédez à <strong>Compilation &gt; Pipelines</strong>, sélectionnez le pipeline en échec, puis sélectionnez <strong>Réparer le pipeline avec GitLab Duo</strong>. Vous obtenez une nouvelle merge request avec le correctif.</p><p>Suivez cette démonstration :</p><figure className="video_container">
  <iframe src="https://www.youtube.com/embed/ZdrQwAedvgs?si=g9oZH0tD7XnSSkJD" title="Fix Pipeline with Duo demo" frameBorder="0" allowFullScreen="true"> </iframe></figure><h2 id="_3-obtenir-des-réponses-de-lensemble-de-votre-projet">3. Obtenir des réponses de l&#39;ensemble de votre projet</h2><p>Demandez à <a href="https://docs.gitlab.com/user/gitlab_duo_chat/agentic_chat/" rel="">Agentic Chat</a> ce qui a changé dans une merge request ou pourquoi le pipeline a échoué, et obtenez une seule réponse qui s&#39;appuie sur les merge requests, les tickets et les pipelines de votre projet. C&#39;est là que la plupart des assistants d&#39;IA basés sur un éditeur montrent leurs limites. L&#39;assistant de votre <a href="https://about.gitlab.com/fr-fr/blog/what-is-an-ide/" rel="" title="Qu&#39;est-ce qu&#39;un IDE ?">IDE</a> peut vous expliquer ce que fait une fonction, mais il ne peut pas vous dire quel ticket l&#39;a introduite ni pourquoi le pipeline a échoué.</p><p><strong>Essayez-le dans votre projet :</strong></p><ol><li>Dans l&#39;interface utilisateur de GitLab, ouvrez votre projet. Dans la barre latérale de GitLab Duo, sélectionnez <strong>Ajouter une discussion</strong>, puis sélectionnez un agent. Vous pouvez également utiliser Agentic Chat dans VS Code, les IDE JetBrains et Visual Studio.</li><li>Assurez-vous que le bouton <strong>Agentique</strong> est activé.</li><li>Posez les questions dont vous iriez habituellement chercher la réponse vous-même. Agentic Chat recherche les tickets et les merge requests de votre projet par mot-clé et récupère les pipelines pour construire sa réponse. Pour des prompts prêts à l&#39;emploi, parcourez la <a href="https://about.gitlab.com/gitlab-duo/prompt-library/" rel="">bibliothèque de ressources d&#39;IA</a>, par exemple <strong>Summarize Recent Changes to MR/Issue</strong> ou <strong>Debug Failing Pipeline</strong>.</li></ol><p>Vous pouvez également <a href="https://docs.gitlab.com/user/gitlab_duo_chat/agentic_chat/#foundational-flows" rel="">demander à Agentic Chat d&#39;exécuter</a> l&#39;un ou l&#39;autre des flows ci-dessus dans une merge request. Chaque message envoyé dans le chat utilise des GitLab Credits.</p><p>Regardez la démonstration :</p><figure className="video_container">
  <iframe src="https://www.youtube.com/embed/6bbupzVLFXM?si=WdNf9JTLG3t4FM8d" title="GitLab Duo Agentic Chat Demo: Automate Workflows with AI Agents" frameBorder="0" allowFullScreen="true"></iframe></figure><h2 id="ce-que-coûtent-ces-fonctionnalités-agentiques">Ce que coûtent ces fonctionnalités agentiques</h2><p>Sur la version gratuite de GitLab, vous pouvez utiliser un <a href="https://docs.gitlab.com/user/duo_agent_platform/" rel="">ensemble d&#39;agents et de flows GitLab Duo Agent Platform</a>, dont les trois présentés ci-dessus, sans passer à GitLab Premium ou GitLab Ultimate. Votre groupe achète un <a href="https://docs.gitlab.com/subscriptions/gitlab_credits/#monthly-commitment-pool" rel="">pool d&#39;engagement mensuel</a> de GitLab Credits auquel chaque membre du groupe a accès. Vous payez ainsi le travail réalisé par les agents et les flows, et non un nombre de sièges. Le pool se renouvelle chaque mois, dans le cadre d&#39;un abonnement annuel. Vous pouvez l&#39;augmenter à tout moment et le réduire lors du renouvellement.</p><p>Chaque fonctionnalité consomme des crédits selon un taux qui lui est propre. Pour Agentic Chat et le flow Fix CI/CD Pipeline, la consommation dépend du modèle et du nombre d&#39;échanges nécessaires pour traiter une requête. Les <a href="https://docs.gitlab.com/subscriptions/gitlab_credits/#credit-multipliers" rel="">tableaux de multiplicateurs de crédits</a> indiquent les tarifs en vigueur. L&#39;achat de ce pool active également la facturation à la demande pour toute utilisation dépassant ce plafond ; définissez donc des <a href="https://docs.gitlab.com/subscriptions/gitlab_credits_dashboard/#usage-caps" rel="">limites d&#39;utilisation</a> pour contrôler vos dépenses.</p><h2 id="premiers-pas">Premiers pas</h2><p>Si vous ne souhaitez tester qu&#39;une seule de ces fonctionnalités en priorité, choisissez le flow Code Review. Assignez <code>@GitLabDuo</code> comme relecteur dans votre prochaine merge request et voyez ce qu&#39;il en ressort. À partir de là, Agentic Chat et le flow Fix CI/CD Pipeline sont prêts à être déployés quand vous le souhaitez.</p><blockquote><p>Prêt à démarrer ? <a href="https://customers.gitlab.com/subscriptions/purchases/gitlab?deployment_type=gitlab_com&amp;plan_type=gitlab_credits" rel="">Vous pouvez acheter des GitLab Credits pour votre pool d&#39;engagement mensuel depuis votre portail client</a>.</p></blockquote>]]></content>
        <author>
            <name>Julie Griffin</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/julie-griffin/</uri>
        </author>
        <published>2026-11-03T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[10 questions à poser à tout éditeur de logiciels sur la souveraineté]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/10-questions-to-ask-any-software-vendor-about-sovereignty/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/10-questions-to-ask-any-software-vendor-about-sovereignty/"/>
        <updated>2026-11-02T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>La souveraineté n&#39;est plus un simple effet de mode : elle devient un critère d&#39;achat. Le <a href="https://www.europarl.europa.eu/legislative-train/theme-a-new-plan-for-europe-s-sustainable-prosperity-and-competitiveness/file-cloud-and-ai-development-act" rel="">Cloud and AI Development Act (CADA)</a>, porté par la Commission européenne, établirait des niveaux de garantie pour les services cloud et d&#39;IA achetés par les pouvoirs publics, en définissant où les données doivent être stockées et qui peut y accéder. Son champ d&#39;application pourrait aussi s&#39;étendre à certaines entités privées.</p><p>GitLab a soumis <a href="https://res.cloudinary.com/about-gitlab-com/image/upload/v1793370308/nhaqngbg1iml5dmuj4cg.pdf" rel="">sa propre contribution sur le CADA</a>, car nous partageons l&#39;objectif de renforcer la souveraineté numérique et la sécurité de l&#39;Europe. Nous estimons que ce travail essentiel doit donner la priorité au contrôle par les clients, à la portabilité, à l&#39;interopérabilité, à la diversité des fournisseurs et aux mesures de protection fondées sur les risques. Vous pouvez également consulter la contribution de GitLab sur le <a href="https://ec.europa.eu/info/law/better-regulation/have-your-say/initiatives/14628-Continent-de-lIA-Nouvelle-legislation-sur-le-developpement-de-linformatique-en-nuage-et-de-lIA/F33580730_fr" rel="">portail « Donnez votre avis » de la Commission européenne</a>.</p><p>Pourtant, la réglementation n&#39;est qu&#39;un levier parmi d&#39;autres. Dans bien des échanges avec les éditeurs de logiciels, la souveraineté n&#39;est toujours pas abordée suffisamment en profondeur. Si ce sujet est une priorité pour votre organisation, voici dix questions que je poserais à n&#39;importe quel éditeur, y compris GitLab. Utilisez-les comme une grille d&#39;évaluation simple pour vérifier si un éditeur prend réellement la souveraineté au sérieux :</p><h2 id="_10-questions-à-poser-à-vos-éditeurs-de-logiciels">10 questions à poser à vos éditeurs de logiciels</h2><h3 id="_1-quelles-couches-de-la-pile-technologique-gérez-vous-vous-même">1. Quelles couches de la pile technologique gérez-vous vous-même ?</h3><p>Cette question porte sur la propriété et la responsabilité. Un fournisseur de services cloud et un éditeur de logiciels gèrent des risques différents. Un bon éditeur aide ses clients à faire la distinction entre les contrôles qu&#39;il exploite lui-même et ceux qu&#39;il hérite de l&#39;infrastructure sous-jacente.</p><h3 id="_2-puis-je-choisir-où-et-comment-le-logiciel-sexécute">2. Puis-je choisir où et comment le logiciel s&#39;exécute ?</h3><p>Privilégiez un éditeur qui offre une certaine flexibilité quant à la gestion de vos données et de votre architecture. Le niveau de souveraineté doit varier en fonction de la charge de travail, et l&#39;architecture doit pouvoir répondre à vos exigences. Les déploiements auto-gérés, par exemple, vous permettent d&#39;exécuter le logiciel sur votre propre infrastructure, que ce soit sur site, dans un cloud privé ou dans un environnement hybride. Vos données restent ainsi dans les limites que vous définissez.</p><h3 id="_3-puis-je-choisir-les-modèles-dia-que-jutilise-et-en-changer-par-la-suite">3. Puis-je choisir les modèles d&#39;IA que j&#39;utilise et en changer par la suite ?</h3><p>Les modèles de pointe évoluent rapidement, et votre éditeur de logiciels ne devrait pas vous imposer un modèle unique. Privilégiez les plateformes indépendantes des modèles, qui s&#39;appuient sur un ensemble varié de modèles et d&#39;hébergeurs. Votre entreprise peut ainsi utiliser le meilleur modèle pour chaque cas d&#39;usage à mesure que de nouveaux modèles sont mis sur le marché. Les modèles open-weight peuvent souvent s&#39;exécuter dans votre propre environnement tout en offrant un excellent rapport coût-performance.</p><h3 id="_4-mes-données-servent-elles-à-entraîner-un-quelconque-modèle">4. Mes données servent-elles à entraîner un quelconque modèle ?</h3><p>Les données sont précieuses pour l&#39;entraînement des modèles d&#39;IA. Demandez donc une politique officielle écrite sur l&#39;entraînement des modèles, et exigez qu&#39;elle inclue également les sous-traitants ultérieurs. Considérez cela comme un bon signe si l&#39;éditeur peut citer en toute confiance des ressources attestant qu&#39;il n&#39;entraîne pas de modèles d&#39;IA générative sur vos données et qu&#39;il restreint l&#39;utilisation, par ses sous-traitants ultérieurs de modèles d&#39;IA, des entrées comme des sorties des modèles à des fins d&#39;entraînement.</p><h3 id="_5-quelles-données-quittent-ma-région-et-pourquoi">5. Quelles données quittent ma région, et pourquoi ?</h3><p>Les données personnelles des utilisateurs identifiables restent soumises aux réglementations régionales, comme le RGPD, quelle que soit leur origine. Cependant, certaines données et certains signaux opérationnels doivent franchir les frontières pour assurer la sécurité et la disponibilité du service. Un bon éditeur propose un hébergement local et est en mesure d&#39;expliquer quels types de données franchissent les frontières et d&#39;en justifier la raison.</p><h3 id="_6-qui-peut-accéder-à-mes-données-et-depuis-où">6. Qui peut accéder à mes données, et depuis où ?</h3><p>Demandez quels rôles peuvent accéder à votre infrastructure et à vos données clients, depuis quelles régions et avec quelles garanties. Un éditeur qui propose des options de déploiement avec des clés de chiffrement gérées par le client et une connectivité via un réseau privé offre un contrôle accru sur ces accès.</p><h3 id="_7-comment-gérez-vous-la-classification-des-données-et-des-risques">7. Comment gérez-vous la classification des données et des risques ?</h3><p>Demandez à l&#39;éditeur comment il classe les différentes catégories de données, et quels mécanismes de gouvernance et mesures de réponse aux incidents sont en place en cas de non-respect des politiques ou d&#39;incidents de sécurité. Une classification claire alimente également les analyses d&#39;impact relatives à la protection des données.</p><h3 id="_8-quels-audits-indépendants-couvrent-le-service-que-jachète">8. Quels audits indépendants couvrent le service que j&#39;achète ?</h3><p>Des attestations et certifications telles que <a href="https://about.gitlab.com/fr-fr/blog/guide-to-fulfilling-soc-2-security-requirements-with-gitlab/" rel="">SOC 2 Type II</a> et <a href="https://about.gitlab.com/fr-fr/blog/how-gitlab-can-support-your-iso-compliance-journey/" rel="">ISO/IEC 27001</a> permettent à un éditeur de prouver la conformité de sa propre couche, indépendamment de l&#39;évaluation du fournisseur d&#39;infrastructure. Vérifiez que le périmètre du rapport couvre bien l&#39;application que vous utiliserez réellement.</p><h3 id="_9-pouvez-vous-adapter-les-contrôles-à-la-sensibilité-de-chaque-charge-de-travail">9. Pouvez-vous adapter les contrôles à la sensibilité de chaque charge de travail ?</h3><p>Les secteurs réglementés exigent des contrôles de politique plus fins. Demandez si l&#39;éditeur vous permet de définir le niveau de garantie au cas par cas, pour chaque charge de travail. Cette approche aide vos équipes à ajuster les contrôles à la sensibilité de leur fonction et de leurs données, pour allier rapidité et maîtrise.</p><h3 id="_10-que-se-passe-t-il-si-je-quitte-votre-écosystème">10. Que se passe-t-il si je quitte votre écosystème ?</h3><p>La portabilité et l&#39;interopérabilité font partie intégrante de la souveraineté. Demandez comment la plateforme se connecte aux autres outils et modèles que vous utilisez, et comment vous pourriez exporter vos projets et votre historique. Le format des exports de données est déterminant : ils génèrent souvent des jeux de données complexes, mal structurés, voire délibérément opaques, qu&#39;il faut retravailler techniquement avant de pouvoir les traiter. Un éditeur confiant dans son produit favorise des exports simples et des intégrations ouvertes.</p><h2 id="la-souveraineté-aide-les-organisations-à-gagner-en-flexibilité">La souveraineté aide les organisations à gagner en flexibilité</h2><p>Aucun éditeur ne répondra parfaitement à ces dix questions, et les exigences continueront d&#39;évoluer. L&#39;architecture que vous choisirez devra néanmoins être en mesure de s&#39;adapter aux changements avec résilience.</p><p>Les équipes tirent le meilleur parti de l&#39;IA lorsqu&#39;elles peuvent décider de ce que leur organisation contrôle et de la manière dont elle le fait. C&#39;est pourquoi GitLab estime que les clients doivent pouvoir choisir les modèles qu&#39;ils utilisent et l&#39;endroit où ils les exécutent. Reprenez ces dix questions lors de votre prochain échange avec des éditeurs et voyez lesquels prennent la souveraineté aussi au sérieux que vous.</p><blockquote><p>Si vous souhaitez savoir comment GitLab se positionne, découvrez comment nous gérons les données clients et l&#39;infrastructure dans notre <a href="https://about.gitlab.com/fr-fr/ai-transparency-center/?utm_medium=blog&amp;utm_source=blog&amp;utm_campaign=eg_emea_x_trial_x_fr_blog_fr" rel="">Centre pour la transparence de l&#39;IA</a>.</p></blockquote>]]></content>
        <author>
            <name>Bryan Ross</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/bryan-ross/</uri>
        </author>
        <published>2026-11-02T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[Que se passe-t-il quand les vulnérabilités sont découvertes plus vite que vous ne pouvez les corriger ?]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/security-at-machine-speed/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/security-at-machine-speed/"/>
        <updated>2026-10-29T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>Nous entrons dans une nouvelle ère de la sécurité applicative. Les modèles d&#39;IA de pointe révèlent des failles complexes que les outils traditionnels ne détectaient pas auparavant, tandis que les attaquants utilisent ces mêmes modèles pour les exploiter plus rapidement. Les mesures correctives ne suivent pas le rythme. Selon le Data Breach Investigations Report (DBIR) 2026 de Verizon, le délai médian pour corriger entièrement une vulnérabilité connue et exploitée est de 43 jours, contre 32 en 2025.</p><p>Les équipes de sécurité sont déjà sollicitées sur des portefeuilles d&#39;applications en expansion, des dépendances tierces et un flux continu de nouvelles divulgations. Et si les agents capables de détecter des vulnérabilités et de rédiger des correctifs se démocratisent, les intégrer dans les processus réels de développement et de livraison logicielle des entreprises reste une opération complexe.</p><p>Un correctif généré doit encore être testé. Les politiques de sécurité doivent être appliquées. Les modifications doivent être examinées et approuvées. Et enfin, le correctif doit atteindre l&#39;environnement de production en toute sécurité.</p><p><strong>C&#39;est là que se produira, selon moi, la prochaine grande transformation de la sécurité applicative.</strong> Nous devons faire travailler des agents autonomes au sein de l&#39;usine logicielle. C&#39;est pourquoi nous avons intégré Claude Mythos 5.1 d&#39;Anthropic à GitLab, et pourquoi nous connectons la détection, la remédiation et la prévention dans un seul workflow de confiance.</p><figure className="video_container">
  <iframe src="https://player.vimeo.com/video/1240417071?badge=0&amp;autopause=0&amp;player_id=0&amp;app_id=58479" frameBorder="0" allow="autoplay; fullscreen; picture-in-picture; clipboard-write; encrypted-media; web-share" referrerPolicy="strict-origin-when-cross-origin" style="position:absolute;top:0;left:0;width:100%;height:100%;" title="GL_PHP Bill Video short_102826_v5_1"></iframe></figure><h2 id="face-aux-vulnérabilités-critiques-le-compte-à-rebours-est-lancé">Face aux vulnérabilités critiques, le compte à rebours est lancé</h2><p>Des vulnérabilités critiques telles que PHP2Shell obligent les équipes de sécurité à se mobiliser d&#39;urgence pour évaluer l&#39;étendue de leur exposition. Pour une grande organisation, cela implique d&#39;évaluer l&#39;impact sur des centaines, voire des milliers, de dépôts, d&#39;applications et de dépendances.</p><p>Identifier l&#39;exposition n&#39;est que la première étape. Les équipes doivent ensuite évaluer l&#39;exploitabilité, prioriser les applications impactées, coordonner les correctifs, exécuter des tests et déployer les modifications en production. Chaque étape prend du temps, et la rapidité est essentielle : 31 % des violations commencent désormais par l&#39;exploitation d&#39;une vulnérabilité, ce qui en fait le principal vecteur d&#39;accès initial pour la première fois en 19 ans d&#39;existence du Data Breach Investigations Report.</p><p>À mesure que de nouvelles vulnérabilités critiques émergent, le modèle traditionnel consistant à examiner manuellement les résultats, à attribuer des tickets et à attendre que les équipes de développement rédigent des correctifs devient de plus en plus difficile à maintenir.</p><p><strong>Le délai entre la découverte d&#39;une vulnérabilité et sa remédiation vérifiée doit se réduire considérablement.</strong> Il faut pour cela des workflows de sécurité capables d&#39;opérer à la vitesse des machines, sans renoncer aux contrôles dont les organisations dépendent pour livrer des logiciels fiables.</p><h2 id="intégrer-la-remédiation-agentique-au-sein-de-lusine-logicielle">Intégrer la remédiation agentique au sein de l&#39;usine logicielle</h2><p>Les agents d&#39;IA peuvent accomplir un travail impressionnant en matière de découverte et de remédiation des vulnérabilités. Le défi consiste à rendre ce travail fiable et reproductible à l&#39;échelle d&#39;une entreprise.</p><p>Un agent peut générer un correctif en quelques secondes. Mais un certain nombre de questions se posent : a-t-il bien compris l&#39;application ? A-t-il validé la modification par rapport au build réel ? A-t-il respecté vos politiques de sécurité ? Plus vous déployez d&#39;agents sur des milliers de projets, plus il devient difficile d&#39;y répondre et plus les erreurs deviennent onéreuses.</p><p>Chez GitLab, nous intégrons les workflows de sécurité agentiques dans l&#39;environnement où les équipes développent, testent et livrent des logiciels.</p><p>Tout ce qu&#39;accomplit un agent repose sur sa compréhension de votre système, et cette compréhension va au-delà du dépôt. <a href="https://about.gitlab.com/fr-fr/gitlab-orbit/" rel="">GitLab Orbit</a>, un graphe de contexte en temps réel de votre cycle de vie logiciel, relie les vulnérabilités aux modifications qui les ont introduites, aux pipelines qui les ont déployées et aux équipes responsables du correctif. C&#39;est également ainsi que vous répondez aux questions qui suivent une divulgation telle que PHP2Shell : sommes-nous exposés ? La vulnérabilité est-elle accessible ? Quelle est l&#39;étendue de la vulnérabilité, et comment y remédier sans perturber la production ?</p><p>GitLab Duo Agent Platform <a href="https://about.gitlab.com/fr-fr/blog/gitlab-scales-remediation/" rel="">analyse les résultats</a> dans le contexte de votre logiciel et de son architecture, élimine les faux positifs potentiels et priorise les risques en fonction de leur exploitabilité et de leur accessibilité.</p><p>Pour les vulnérabilités critiques, GitLab Duo génère un correctif et l&#39;intègre à votre pipeline afin de vérifier les régressions et de relancer les scans de sécurité. Dans une seule merge request, les équipes de développement examinent la modification, l&#39;explication de GitLab Duo et les résultats du pipeline.</p><p>Les équipes de sécurité passent de l&#39;identification des vulnérabilités à la mise en œuvre de mesures correctives en une seule étape, tandis que les équipes de développement cessent de courir après les vulnérabilités pour se concentrer sur l&#39;examen des correctifs. Comme ces workflows s&#39;exécutent au sein même de l&#39;usine logicielle, les agents s&#39;intègrent aux processus et contrôles que les organisations utilisent déjà pour livrer des logiciels.</p><p><strong>C&#39;est ainsi que nous transformons la sécurité agentique, qui passe d&#39;une capacité isolée à une solution à laquelle l&#39;entreprise peut faire confiance et qu&#39;elle peut déployer sur des milliers de projets, à la vitesse des machines.</strong></p><h2 id="mettre-lia-de-pointe-au-service-des-vulnérabilités-les-plus-critiques">Mettre l&#39;IA de pointe au service des vulnérabilités les plus critiques</h2><p>Certaines des vulnérabilités applicatives les plus dangereuses nécessitent une compréhension approfondie du fonctionnement prévu du logiciel : contrôles d&#39;autorisation manquants, logique de propriété défaillante et failles de logique métier qui exposent les données clients ou permettent aux utilisateurs d&#39;effectuer des actions non autorisées.</p><p>Les scanners traditionnels peinent à détecter ces problèmes, car les identifier exige de raisonner sur le comportement de l&#39;application et les relations entre ses composants.</p><p>Notre nouveau flow <a href="https://about.gitlab.com/blog/gitlab-business-logic-security-analyzer/" rel="">Business Logic Security Analyzer</a>, la première fonctionnalité de GitLab à prendre en charge Claude Mythos 5.1 d&#39;Anthropic, examine la façon dont votre application applique ses règles. Il lit l&#39;intégralité du dépôt et les merge requests entrantes, déduit ce que chaque point de terminaison doit appliquer et signale les lacunes que les scanners basés sur des modèles laissent souvent passer.</p><p>Mais la véritable opportunité réside dans l&#39;intégration de ces découvertes aux workflows que les équipes utilisent déjà. Lorsqu&#39;une faille critique est détectée, les équipes doivent en comprendre l&#39;impact, lancer la remédiation, valider le correctif proposé et le livrer en toute sécurité. L&#39;intégration de l&#39;IA de pointe au sein de l&#39;usine logicielle ouvre la voie à l&#39;exécution de l&#39;ensemble de ce processus à la vitesse des machines.</p><p><strong>La valeur de l&#39;intelligence du modèle dépend entièrement de votre capacité à agir en conséquence.</strong></p><h2 id="empêcher-le-code-à-risque-datteindre-lenvironnement-de-production">Empêcher le code à risque d&#39;atteindre l&#39;environnement de production</h2><p>Détecter les vulnérabilités le plus tôt possible est utile, mais empêcher le code vulnérable et les paquets non sécurisés d&#39;atteindre l&#39;environnement de production l&#39;est encore plus. Ces protections gagnent en importance à mesure que les agents acquièrent de l&#39;autonomie.</p><p>Les contrôles de sécurité doivent être intégrés tout au long de l&#39;usine logicielle et appliqués indépendamment des personnes et des agents qui effectuent des modifications, chaque modification devant franchir les mêmes étapes de validation avant de pouvoir avancer.</p><p>GitLab Ultimate intègre l&#39;analyse statique, l&#39;analyse des dépendances et l&#39;analyse des conteneurs, la détection des secrets, l&#39;application des politiques et les étapes de validation directement dans le processus de livraison logicielle. Ces politiques sont définies de façon centralisée et s&#39;appliquent uniformément à tous les projets et pipelines, de sorte que l&#39;auteur d&#39;une modification, qu&#39;il s&#39;agisse d&#39;un humain ou d&#39;un agent, ne peut ni modifier ni contourner les contrôles qui évaluent son travail.</p><p>Ce même niveau de rigueur doit s&#39;étendre aux logiciels tiers. Les applications modernes dépendent massivement des dépendances <a href="https://about.gitlab.com/fr-fr/blog/what-is-open-source/" rel="" title="Qu&#39;est-ce que l&#39;open source ?">open source</a>, et un paquet vulnérable ou malveillant peut introduire un risque important avant même que les équipes de développement n&#39;écrivent une seule ligne de code.</p><p>GitLab Dependency Firewall bloque les paquets qui enfreignent les politiques avant qu&#39;ils n&#39;atteignent votre build. <a href="https://about.gitlab.com/fr-fr/blog/secrets-manager-ga/" rel="">GitLab Secrets Manager</a> permet à chaque job d&#39;accéder uniquement aux identifiants qu&#39;il demande et pour lesquels il est autorisé, de sorte qu&#39;une dépendance compromise ne peut accéder qu&#39;aux secrets du job dans lequel elle s&#39;exécute.</p><p>Les agents doivent disposer de la liberté nécessaire pour agir rapidement, tout en respectant des limites qu&#39;ils ne peuvent pas franchir. GitLab Duo Agent Platform attribue à chaque agent une identité composite qui le limite aux autorisations qu&#39;il partage avec l&#39;utilisateur demandeur, un environnement sandbox détruit à la fin de la tâche, ainsi qu&#39;un historique de chaque action. Ces limites font partie du <a href="https://about.gitlab.com/fr-fr/gitlab-security-standard/" rel="">GitLab Security Standard</a>, où les agents ne gagnent davantage d&#39;autonomie que lorsque les contrôles à chaque étape ont fait leurs preuves.</p><p><strong>Les contrôles qui rendent une modification digne de confiance doivent être respectés à chaque étape, même lorsque le travail s&#39;effectue à la vitesse des machines.</strong></p><h2 id="le-prochain-chapitre-de-la-sécurité-sera-marqué-par-une-exécution-de-confiance">Le prochain chapitre de la sécurité sera marqué par une exécution de confiance</h2><p>Les modèles de pointe continueront de s&#39;améliorer, les agents de sécurité gagneront en efficacité et les vulnérabilités autrefois difficiles à détecter deviendront plus faciles à identifier. Cette évolution exercera une pression considérable sur la manière dont les organisations répondent aux incidents.</p><p>Une équipe de sécurité peut déployer les modèles les plus avancés du marché, mais sa capacité à réduire les risques dépendra toujours de la rapidité et de la sécurité avec lesquelles elle pourra transformer ses découvertes en correctifs prêts à être mis en production.</p><p>C&#39;est pourquoi l&#39;usine logicielle est essentielle. C&#39;est là que les agents obtiennent le contexte nécessaire pour comprendre les applications, que les modifications sont validées par rapport à de véritables builds et tests, que les politiques de sécurité sont appliquées et que la supervision humaine s&#39;exerce sans ralentir chaque étape du processus.</p><p>Chez GitLab, nous réunissons ces capacités afin que vous puissiez automatiser la remédiation, découvrir des failles complexes et empêcher la mise en production de modifications non sécurisées, le tout au sein des workflows que vous utilisez déjà.</p><p><strong>Le prochain avantage en matière de sécurité viendra de la rapidité avec laquelle les organisations pourront transformer une découverte critique en un correctif vérifié et fiable.</strong></p><p>Nous vous offrons votre prochain sprint de sécurité. Les équipes éligibles peuvent demander l&#39;accès à GitLab Ultimate, GitLab Duo Agent Platform, GitLab Orbit et GitLab Secrets Manager, avec des crédits gratuits. <a href="https://about.gitlab.com/security-at-machine-speed/" rel="">Demandez dès maintenant l&#39;accès à l&#39;offre de sprint de sécurité</a>.</p>]]></content>
        <author>
            <name>Bill Staples</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/bill-staples/</uri>
        </author>
        <published>2026-10-29T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[Disponibilité générale de GitLab Orbit : des agents plus précis pour un coût en tokens réduit]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/gitlab-orbit-ga/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/gitlab-orbit-ga/"/>
        <updated>2026-10-29T00:00:00.000Z</updated>
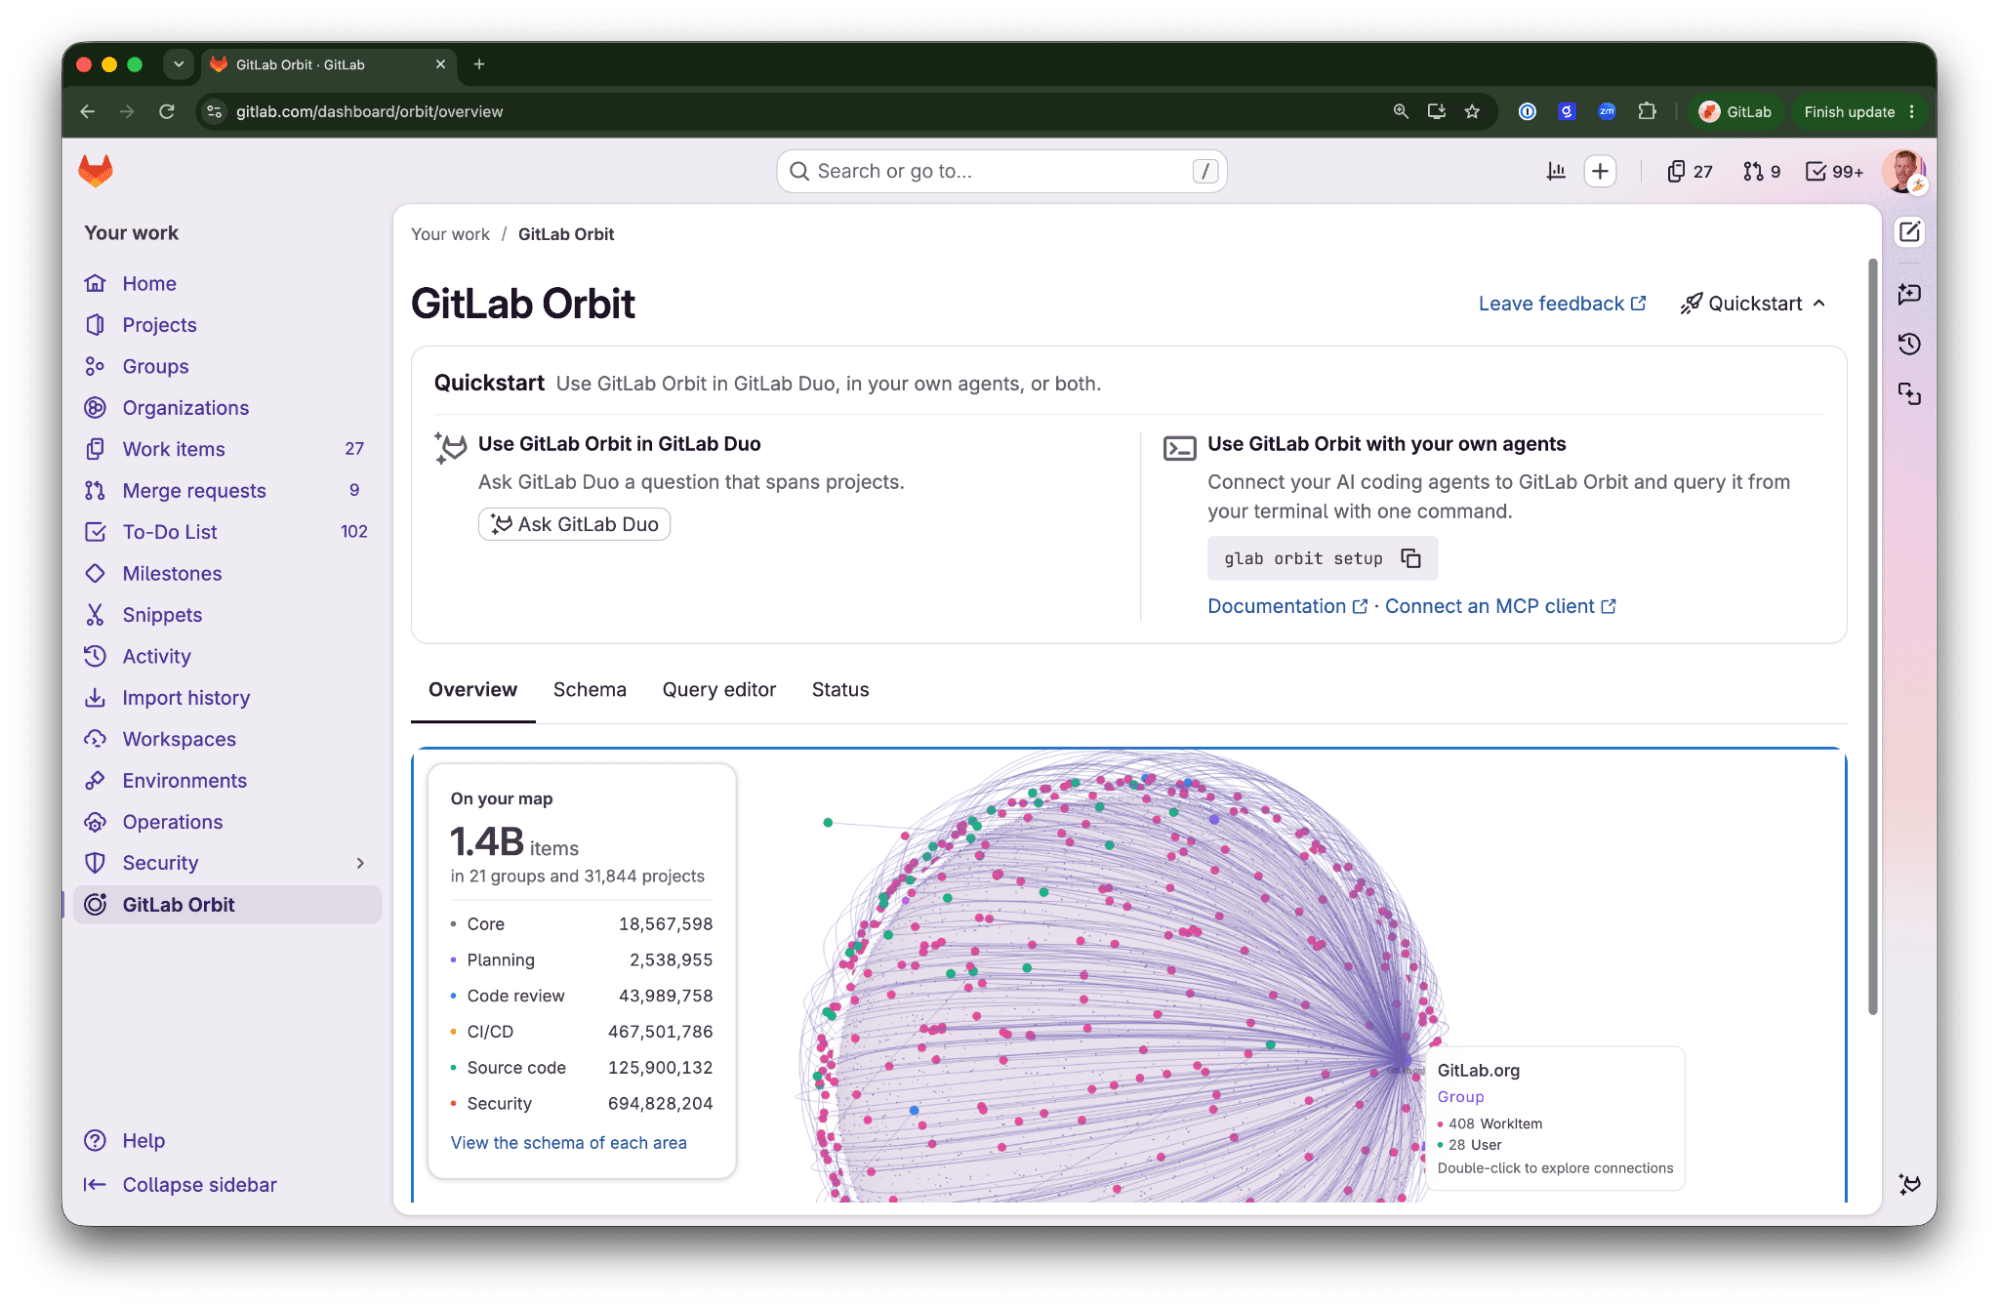
        <content type="html"><![CDATA[<p>Le véritable coût d&#39;un agent ne se résume pas aux tokens qu&#39;il consomme. Il tient aussi à une revue de code qui juge votre code « prêt pour le merge » après avoir examiné le diff, mais sans rien savoir du pipeline. C&#39;est ce que nous appelons de la confiance artificielle, pas de l&#39;intelligence artificielle. Les agents devinent parce que le code est tout ce qu&#39;ils voient : ils ne voient ni la merge request qui l&#39;a modifié en dernier, ni le pipeline qui l&#39;a exécuté, ni la vulnérabilité qu&#39;il contient, ni les personnes qui l&#39;ont écrit et revu.</p><p>Deviner coûte cher. Si vous avez déjà essayé de faire tourner des agents dans un grand monorepo, composé de dizaines de milliers de fichiers, vous connaissez le scénario : l&#39;agent itère et sollicite le backend encore et encore pour obtenir les informations dont il a besoin pour mener sa tâche à bien. Chaque aller-retour coûte du temps et des tokens supplémentaires. Pour finir, l&#39;agent abandonne.</p><p>Ce n&#39;est pas le modèle qui vous limite, c&#39;est le contexte.</p><p>C&#39;est précisément cette limite que GitLab Orbit fait disparaître. Désormais en disponibilité générale, GitLab Orbit est le graphe de contexte de votre cycle de vie logiciel : une vue dynamique et interrogeable de l&#39;ensemble de votre code, de vos merge requests, de vos éléments de travail, de vos pipelines, de vos vulnérabilités et de leurs propriétaires, dont chaque relation est mise à jour en continu au fil des livraisons. Les agents et les équipes d&#39;ingénierie travaillent ainsi à partir d&#39;une vue unique et connectée du cycle de vie. Lors de tests menés par GitLab, les agents connectés à GitLab Orbit ont nécessité jusqu&#39;à 45 fois moins de nouvelles tentatives et ont consommé 4,5 fois moins de tokens pour les mêmes tâches, avec le même modèle.</p><p><img alt="Un seul graphe de contexte pour toute votre instance GitLab" src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1793223579/kwn4st4vqqylpf3lhkic.png" title="Un seul graphe de contexte pour toute votre instance GitLab" /></p><h2 id="avec-un-contexte-solide-les-agents-donnent-la-bonne-réponse-du-premier-coup">Avec un contexte solide, les agents donnent la bonne réponse du premier coup</h2><p>Un agent comme Claude Code, connecté à GitLab Orbit via le MCP, cesse de parcourir les fichiers et interroge directement le graphe. La première réponse arrive avec les véritables appelants, les modifications récentes et les propriétaires, de sorte que vos prompts suivants servent à affiner la réponse plutôt qu&#39;à la corriger. Les chiffres parlent d&#39;eux-mêmes. Compare the Market, l&#39;une des plus grandes plateformes de comparaison de prix du Royaume-Uni, a testé quatre approches de contexte pour un outil interne de revue de code basé sur l&#39;IA, sur 79 merge requests réelles. L&#39;outil de revue connecté à GitLab Orbit a retrouvé environ 70 % des commentaires inline attendus, contre environ 58 % pour la génération augmentée par récupération (RAG), un résultat même inférieur à celui obtenu sans aucun contexte supplémentaire.</p><blockquote><p><em>« GitLab Orbit nous a permis de disposer d&#39;un outil de revue de code basé sur l&#39;IA qui comprend réellement notre code source, et pas seulement le diff qu&#39;il a sous les yeux. Nous l&#39;avons comparé à la RAG et à plusieurs autres approches sur de véritables merge requests, et le résultat était sans appel. Le placement des commentaires est meilleur, et les résumés reflètent ce qui a véritablement changé. »</em></p><p>— Ryan Harvey, Head of AI Engineering, Compare the Market</p></blockquote><h2 id="moins-de-nouvelles-tentatives-moins-de-tokens">Moins de nouvelles tentatives, moins de tokens</h2><p>Une analyse récente d&#39;un grand cabinet de recherche et de conseil a montré que le coût d&#39;une session d&#39;agent non maîtrisée provient en majorité de la retransmission d&#39;un contexte qui n&#39;a pas changé d&#39;un échange à l&#39;autre. Ce coût en tokens dépend de la configuration de l&#39;agent, et non du modèle lui-même.</p><p>GitLab Orbit transforme cette approche. L&#39;agent obtient une réponse unique et délimitée issue du graphe, au lieu de recharger tout ce qui pourrait être pertinent. Lors des tests menés par GitLab, les agents connectés à GitLab Orbit ont utilisé jusqu&#39;à 4,5 fois moins de tokens pour les mêmes tâches avec le même modèle : moins de contexte à chaque échange, et moins d&#39;efforts perdus sur du travail qui n&#39;aboutit jamais. Le graphe étant partagé, ce coût ne se répète pas pour chaque agent. Les agents GitLab Duo, Claude Code, Codex et vos propres outils interrogent tous le même graphe, ce qui signifie que le contexte que vous construisez pour le premier agent est déjà disponible pour le deuxième.</p><h2 id="des-questions-auxquelles-vous-ne-pouviez-pas-répondre-jusquici">Des questions auxquelles vous ne pouviez pas répondre jusqu&#39;ici</h2><p>Depuis le lancement de la version bêta de GitLab Orbit en juin, nous travaillons avec des partenaires de conception qui l&#39;utilisent sur de véritables codes sources, de véritables incidents et de véritables merge requests. Leur première victoire venait presque toujours d&#39;une question à laquelle ils n&#39;avaient jamais pu répondre jusque-là.</p><p>Voici quelques questions que ces partenaires ont posées à GitLab Orbit et auxquelles ils ne pouvaient pas répondre auparavant, et ce qu&#39;ils ont obtenu :</p><p><strong>Quels services de production <a href="/fr-fr/blog/find-vulnerability-blast-radius-with-gitlab-orbit/">sont exposés à cette vulnérabilité</a> ?</strong> Une seule requête renvoie les services qui incluent le composant, les merge requests qui l&#39;ont introduit, les environnements qu&#39;il a atteints et les équipes responsables de chacun. Un partenaire de conception a répondu à une question de couverture de sécurité portant sur 34 millions d&#39;entités en sept minutes ; via l&#39;API, la même question aurait pris une demi-journée. Lorsqu&#39;une vulnérabilité apparaît, l&#39;équipe de sécurité dispose d&#39;un plan de remédiation complet en moins d&#39;une heure, et non d&#39;une liste partielle en fin de journée.</p><p><strong>Que risquons-nous de casser si nous modifions cet élément ?</strong> Avant un push, un membre de l&#39;équipe de développement ou son agent peut demander quels services, jobs et environnements une modification affecte, dans tous les projets du groupe, et pas seulement celui ouvert dans l&#39;éditeur. Les agents de revue apportent la même réponse à la merge request : un commentaire « prêt pour le merge » reflète ainsi l&#39;ensemble du système, et non le seul diff. Sur 79 merge requests réelles, l&#39;outil de revue de Compare the Market a signalé davantage de vrais problèmes, aux bons endroits, que sa version basée sur la RAG. Les problèmes sont détectés au cours de la revue, avant de se transformer en interruptions de service.</p><p><strong>Pourquoi ce job CI ne cesse-t-il d&#39;échouer, et dans quels autres projets ?</strong> GitLab Orbit montre la fréquence d&#39;échec d&#39;un job dans tous les projets qui l&#39;exécutent, quels projets se sont écartés de la configuration CI partagée et qui en sont les responsables. Plus besoin de solliciter trois équipes sur Slack pour savoir si quelqu&#39;un a déjà vu passer ce problème, car une seule réponse suffit. Grâce à GitLab Orbit, une entreprise de services financiers a relié une panne du système de build à un job CI qui échouait dans 50 % des cas, un schéma qu&#39;aucun autre outil n&#39;avait mis en évidence.</p><p><strong>Qu&#39;est-ce qui dépend de ce que nous nous apprêtons à migrer ?</strong> Tous les services, jobs, environnements et propriétaires dépendants sont renvoyés dans un seul résultat. Un partenaire de conception a mené à bien une mise à niveau multi-dépôts en posant directement la question : quels projets sont encore sur l&#39;ancienne version ? Les derniers retardataires ont pu être identifiés en une seule requête, sans tableur ni audit dépôt par dépôt.</p><figure className="video_container">
  <iframe src="https://player.vimeo.com/video/1240405376?badge=0&amp;autopause=0&amp;player_id=0&amp;app_id=58479" frameBorder="0" allow="autoplay; fullscreen; picture-in-picture; clipboard-write; encrypted-media; web-share" referrerPolicy="strict-origin-when-cross-origin" style="position:absolute;top:0;left:0;width:100%;height:100%;" title="Disponibilité générale de GitLab Orbit V1"></iframe></figure><h2 id="des-questions-hors-de-portée-de-la-plupart-des-graphes-de-contexte">Des questions hors de portée de la plupart des graphes de contexte</h2><p>Les graphes de contexte deviennent une catégorie à part entière, et la plupart s&#39;arrêtent au code. GitLab relie la modification du code au pipeline, au déploiement, à la vulnérabilité et au propriétaire, tout en préservant vos autorisations. Votre équipe et vos agents peuvent ainsi :</p><ul><li><strong>Partir d&#39;un graphe qui existe déjà.</strong> GitLab Orbit s&#39;appuie sur les données dont vous disposez déjà dans GitLab. Il n&#39;y a aucun connecteur à configurer, aucun pipeline ETL à maintenir, aucun second système de référence à synchroniser. Activez-le pour un groupe, et le graphe est prêt. Un graphe assemblé de l&#39;extérieur demande des mois d&#39;intégration avant de répondre à sa première question. GitLab Orbit est par ailleurs conçu pour s&#39;étendre à des sources de données externes à GitLab.</li><li><strong>Indexer tout le cycle de vie.</strong> GitLab est le système de référence de l&#39;ensemble du cycle de développement logiciel, que GitLab Orbit réunit dans un seul graphe. Les index de code s&#39;arrêtent au code. Les graphes de travail s&#39;arrêtent au ticket.</li><li><strong>Conserver vos autorisations sans les reconstruire.</strong> GitLab Orbit reproduit les groupes imbriqués, les rôles et les accès par domaine de sécurité. Un graphe hébergé hors de GitLab doit tout reconstruire et maintenir la synchronisation de tous ces éléments.</li><li><strong>Donner le même graphe à chaque agent et à chaque ingénieur.</strong> Les agents GitLab Duo, Claude Code, Codex, les outils personnalisés et le Data Explorer interrogent tous le même graphe de la même manière. Vous investissez une seule fois dans le contexte, et chaque agent ajouté ensuite coûte moins cher que le précédent.</li></ul><h2 id="utilisez-les-agents-que-vous-avez-déjà">Utilisez les agents que vous avez déjà</h2><p>GitLab Orbit ne vous demande pas de changer la façon de travailler de votre équipe. Les agents et outils que vous utilisez déjà se connectent à un même graphe :</p><ul><li>Les agents de GitLab Duo Agent Platform interrogent GitLab Orbit nativement, sans aucune configuration.</li><li>Claude Code, Codex, Cursor, OpenCode, Gemini CLI, Antigravity et tout autre agent compatible MCP se connectent via le MCP ou GitLab CLI :</li></ul><pre className="language-text" code="glab auth login
glab orbit setup
" language="text"><code>glab auth login
glab orbit setup
</code></pre><ul><li>Les agents personnalisés et les outils internes se connectent via l&#39;API REST.</li><li>Les équipes d&#39;ingénierie interrogent le même graphe via le Data Explorer.</li></ul><p>Quelle que soit la voie choisie, les requêtes portent sur le même graphe, et le graphe suit le rythme. GitLab Orbit indexe les push, merges et déploiements en temps réel, de sorte que les agents raisonnent à partir de l&#39;état le plus récent du cycle de vie. À l&#39;échelle de GitLab, cela représente plus de 1,5 million de projets et 8 To de données de graphe en moins de deux heures. L&#39;indexation s&#39;exécute comme un service à part, aux côtés de GitLab : quelle que soit l&#39;intensité d&#39;utilisation de GitLab Orbit par vos agents, GitLab ne ralentit jamais.</p><h2 id="tarification-un-pool-de-requêtes-partagé-pour-lensemble-de-votre-organisation">Tarification : un pool de requêtes partagé pour l&#39;ensemble de votre organisation</h2><p>GitLab Orbit est vendu sous forme de packs de requêtes qui constituent un pool partagé unique, dimensionné pour votre organisation. Humains comme agents, tous les utilisateurs de votre organisation GitLab y puisent : l&#39;usage circule ainsi entre utilisateurs occasionnels, utilisateurs avancés et agents qui travaillent pour leur compte. Personne n&#39;a à demander d&#39;accès ni à se voir attribuer un siège. Une requête correspond à un appel au graphe GitLab Orbit, qu&#39;il provienne d&#39;un agent (tel que GitLab Duo Agent Platform, Claude Code ou Cursor), d&#39;une expérience intégrée à GitLab ou de l&#39;API.</p><p>Chaque pack de requêtes coûte 30 $ en GitLab Credits par utilisateur et par mois et ajoute 1 000 requêtes au pool partagé de votre organisation ; l&#39;usage au-delà du pool est facturé à raison d&#39;un GitLab Credit pour 33 requêtes, soit environ 0,03 $ par requête. Une tarification promotionnelle est disponible ce trimestre pour les premiers clients. Contactez votre équipe de compte GitLab pour en savoir plus et déterminer le nombre de packs de requêtes qui convient à votre organisation.</p><h2 id="premiers-pas-avec-gitlaborbit">Premiers pas avec GitLab Orbit</h2><p>GitLab Orbit est désormais en disponibilité générale pour les clients GitLab Premium et GitLab Ultimate, à commencer par GitLab.com dès aujourd&#39;hui, puis GitLab Self-Managed et GitLab Dedicated dans les semaines à venir. Les clients peuvent l&#39;essayer gratuitement pendant 30 jours via leur équipe de compte GitLab. Si vous découvrez GitLab, <a href="https://about.gitlab.com/fr-fr/sales/?contact-topic=request-demo" rel="">contactez notre équipe commerciale</a> pour vous lancer avec une offre payante GitLab : nous vous aiderons à y ajouter un essai de GitLab Orbit.</p><p>Consultez notre <a href="https://docs.gitlab.com/orbit/remote/" rel="">documentation</a> pour vous lancer.</p><p>Merci à nos partenaires de conception et aux participants à la version bêta, dont les retours francs, issus de véritables codes sources, ont contribué à façonner la version en disponibilité générale d&#39;aujourd&#39;hui.</p><p><em>Cet article de blog contient des déclarations de nature prospective au sens de la Section 27A du Securities Act de 1933, telle que modifiée, et de la Section 21E du Securities Exchange Act de 1934. Bien que nous pensions que les attentes reflétées dans ces déclarations sont raisonnables, celles-ci sont soumises à des risques, incertitudes, hypothèses et autres facteurs connus et inconnus qui peuvent entraîner des résultats ou conséquences sensiblement différents. De plus amples informations sur ces risques et autres facteurs sont incluses sous la rubrique « Facteurs de risque » dans nos documents déposés auprès de la SEC. Nous ne nous engageons pas à mettre à jour ou à réviser ces déclarations après la date de publication de cet article de blog, sauf si la loi l&#39;exige.</em></p>]]></content>
        <author>
            <name>Corinne Dent</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/corinne-dent/</uri>
        </author>
        <author>
            <name>Angelo Rivera</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/angelo-rivera/</uri>
        </author>
        <author>
            <name>Gabriel Engel</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/gabriel-engel/</uri>
        </author>
        <published>2026-10-29T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[GitLab Orbit : identifiez le rayon d'impact d'une vulnérabilité sans recherche manuelle]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/find-vulnerability-blast-radius-with-gitlab-orbit/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/find-vulnerability-blast-radius-with-gitlab-orbit/"/>
        <updated>2026-10-29T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>Une vulnérabilité critique nécessite un correctif et une cartographie. Le correctif est généralement rapide à appliquer, mais vous perdez du temps à déterminer où se trouve le composant vulnérable, qui en est responsable et s&#39;il est exposé sur Internet. La plupart des équipes de sécurité reconstituent cette information à partir de rapports de scanners, de feuilles de calcul et d&#39;un fil de discussion Slack demandant à qui appartient un service que personne ne reconnaît. Chaque heure passée à enquêter prolonge votre exposition.</p><p><a href="https://docs.gitlab.com/orbit/" rel="">GitLab Orbit</a>, désormais <a href="/fr-fr/blog/gitlab-orbit-ga/">en disponibilité générale</a>, remplace ce travail manuel par une seule requête. GitLab Orbit relie le code, les merge requests, les pipelines, les résultats de sécurité et les responsables au sein d&#39;un même graphe, mis à jour au fil de vos livraisons. Demandez quels projets sont concernés et à qui ils appartiennent, et vous obtenez une réponse en quelques minutes. Les agents fournissent une réponse à partir du graphe au lieu de parcourir les dépôts et d&#39;enchaîner les appels d&#39;API. Ils ont donc besoin de moins de tentatives et de moins de tokens pour y parvenir.</p><h2 id="pourquoi-les-scanners-ne-suffisent-pas-à-eux-seuls">Pourquoi les scanners ne suffisent pas à eux seuls</h2><p><a href="https://about.gitlab.com/fr-fr/blog/gitlab-helps-remediate-critical-php-flaws/" rel="">PHP2Shell</a>, l&#39;ensemble des failles critiques de PHP révélées la semaine dernière, illustre bien ce problème. PHP est généralement installé en tant que paquet système, compilé à partir du code source ou intégré à une image de conteneur, et n&#39;est pas géré comme une dépendance applicative. Des versions vulnérables peuvent donc se trouver sur des serveurs web, dans des images de conteneur, dans d&#39;anciens jobs CI ou dans des outils internes que plus personne ne se souvient d&#39;avoir créés. Le correctif consistait en une simple mise à niveau de version. C&#39;est la recherche de toutes les installations concernées qui a pris du temps.</p><p>Les outils de sécurité offrent chacun une vue différente de l&#39;environnement. L&#39;analyse des dépendances identifie les dépendances applicatives vulnérables. L&#39;analyse des conteneurs détecte les vulnérabilités dans les paquets du système d&#39;exploitation, les dépendances de langage et d&#39;autres composants logiciels. La recherche de code aide à localiser où les images et les configurations sont référencées. Mais identifier une vulnérabilité ne représente qu&#39;une partie du travail. Il faut encore savoir quels services sont affectés, qui en est responsable, quels pipelines les construisent et les déploient, et où appliquer le correctif. Ces informations sont souvent réparties entre plusieurs systèmes.</p><p>C&#39;est alors à votre équipe de faire le lien entre les informations, chacun de ses membres détenant une pièce différente du puzzle. Votre ingénieur en sécurité peut évaluer la gravité, mais ne voit pas forcément tous les systèmes concernés. Votre ingénieur de plateforme gère les images de base et les templates CI dont dépendent des centaines de projets, sans pouvoir identifier tous ceux qui les utilisent. Vos développeurs doivent mettre leur roadmap de côté pour chercher dans les dépôts un composant dont ils ne savent peut-être pas qu&#39;ils sont propriétaires. Votre RSSI doit indiquer à la direction si l&#39;entreprise est exposée avant que quiconque dispose d&#39;une liste complète.</p><p>Un attaquant n&#39;a besoin que d&#39;un seul système vulnérable. Vous devez tous les identifier. L&#39;exploitation d&#39;une vulnérabilité est désormais la cause d&#39;intrusion la plus fréquente, à hauteur de 31 % selon le <a href="https://secureframe.com/blog/2026-verizon-dbir-insights" rel="">rapport 2026 de Verizon</a>. Ce même rapport révèle que les attaquants <a href="https://www.darkreading.com/threat-intelligence/verizon-dbir-enterprises-vulnerability-glut" rel="">utilisent l&#39;IA générative lors de plusieurs étapes d&#39;une attaque</a>. La cartographie doit être en place avant même la publication de l&#39;avis de sécurité.</p><h2 id="un-graphe-natif-de-lensemble-de-votre-sdlc">Un graphe natif de l&#39;ensemble de votre SDLC</h2><p>GitLab Orbit s&#39;appuie sur les données que GitLab exploite déjà : vos merge requests, vos pipelines, vos déploiements et vos vulnérabilités. Dans le graphe de GitLab Orbit, chaque CVE est directement reliée aux services, aux pipelines, aux environnements et aux équipes concernés. Le graphe étant natif, aucun système supplémentaire n&#39;est à synchroniser et aucun nouvel outil n&#39;est à mettre en place.</p><p>Sans GitLab Orbit, un agent ou un analyste peut généralement identifier le code vulnérable, mais pas l&#39;étendue totale de l&#39;exposition. Cette vue d&#39;ensemble est alors reconstituée manuellement, outil par outil, et les lacunes apparaissent sous la forme d&#39;une longue liste de services que personne n&#39;a vérifiés. Avec GitLab Orbit, une seule requête relie la CVE aux services, aux pipelines, aux environnements et aux responsables qui en dépendent. Le résultat est une liste ciblée et priorisée, sur laquelle votre équipe de sécurité peut agir.</p><p>Les agents qui n&#39;utilisent pas GitLab Orbit se heurtent au même obstacle : incapables de visualiser l&#39;ensemble du système, ils en sont réduits à procéder par suppositions. Lors des tests menés par GitLab sur les mêmes tâches avec le même modèle, les agents qui passaient par GitLab Orbit ont été jusqu&#39;à 11 fois plus rapides, ont utilisé jusqu&#39;à 4,5 fois moins de tokens et ont nécessité jusqu&#39;à 45 fois moins de nouvelles tentatives. En cas d&#39;incident, les réponses arrivent plus rapidement pendant que l&#39;équipe est encore en phase de classement. Une consommation de tokens réduite évite que les requêtes sur un grand groupe ne deviennent un problème de coût, et le nombre réduit de tentatives signifie que votre équipe peut agir dès la première réponse au lieu de relancer la requête.</p><p>Regardez la démo pour découvrir comment GitLab Orbit peut vous aider à comprendre votre exposition :</p><figure className="video_container">
  <iframe src="https://player.vimeo.com/video/1240476454?badge=0&amp;autopause=0&amp;player_id=0&amp;app_id=58479" frameBorder="0" allow="autoplay; fullscreen; picture-in-picture; clipboard-write; encrypted-media; web-share" referrerPolicy="strict-origin-when-cross-origin" style="position:absolute;top:0;left:0;width:100%;height:100%;" title="Orbit PHP2Shell Demo"></iframe></figure><h2 id="un-graphe-qui-relie-une-cve-à-son-propriétaire">Un graphe qui relie une CVE à son propriétaire</h2><p>Le rayon d&#39;impact correspond à la portée d&#39;une vulnérabilité : quels projets contiennent le composant défaillant, comment il y est arrivé, qui est responsable de ces projets et quels changements ont eu lieu récemment. GitLab détient déjà la plupart de ces informations, mais dans des emplacements distincts, et GitLab Orbit les relie entre elles. Après son activation au niveau du groupe principal, GitLab Orbit <a href="https://docs.gitlab.com/orbit/" rel="">indexe les projets, les merge requests, les pipelines, les éléments de travail, les résultats de sécurité et le code source</a> dans un même graphe illustrant leurs relations.</p><p>À partir de là, vous posez vos questions en langage naturel, au lieu de corréler manuellement les systèmes : quels projets utilisent cette bibliothèque, quelles merge requests l&#39;ont intégrée et qui est responsable de chaque projet ? Un agent parcourt le graphe et fournit des réponses à partir des données de projet indexées, et vous pouvez auditer les <a href="https://docs.gitlab.com/orbit/remote/cookbook/" rel="">requêtes de graphe à l&#39;origine de chaque réponse</a>.</p><p>Les accès respectent les <a href="https://docs.gitlab.com/orbit/remote/security/" rel="">rôles que vous avez déjà définis</a>. Ainsi, les utilisateurs et les agents ne voient que ce qu&#39;ils sont autorisés à voir. Les agents intégrés à GitLab, notamment l&#39;<a href="https://docs.gitlab.com/user/duo_agent_platform/agents/foundational_agents/security_analyst_agent/" rel="">agent Security Analyst</a>, <a href="https://docs.gitlab.com/orbit/remote/access/duo/" rel="">utilisent directement GitLab Orbit</a>, tandis que les agents externes comme Claude Code et Codex accèdent au même graphe via le <a href="https://docs.gitlab.com/orbit/remote/access/mcp/" rel="">MCP</a>.</p><h2 id="maîtrisez-rapidement-votre-exposition">Maîtrisez rapidement votre exposition</h2><p>Après PHP2Shell, la première question posée par la direction est de savoir si vous êtes exposé. Sans cartographie, votre réponse est « Nous sommes en train de vérifier ». Avec GitLab Orbit, votre réponse prend la forme d&#39;une liste : ces projets contiennent du PHP, ces équipes en sont responsables et ces pipelines les compilent.</p><p>Voici à quoi ressemble la première heure avec GitLab Orbit :</p><ol><li><strong>Identifiez tous les projets PHP.</strong> Dans <a href="https://docs.gitlab.com/user/gitlab_duo_chat/agentic_chat/" rel="">GitLab Duo Agentic Chat</a>, demandez : « Utilise GitLab Orbit pour cartographier le rayon d&#39;impact de PHP dans ce groupe. Liste tous les projets qui contiennent du code PHP, regroupés par sous-groupe, avec leurs propriétaires. »</li><li><strong>Confirmez l&#39;image de base et la version.</strong> Utilisez la <a href="https://docs.gitlab.com/user/search/exact_code_search/" rel="">recherche exacte de code</a> au niveau du groupe principal, avec le mode expression régulière activé. Exécutez <code>lang:Dockerfile ^FROM.*php</code> pour trouver les images de base de conteneurs, et <code>file:composer\.json$</code> pour trouver les projets Composer sans Dockerfile. Comparez chaque tag <code>FROM</code> avec les versions corrigées.</li><li><strong>Identifiez les vulnérabilités non corrigées.</strong> Une fois les scans exécutés, demandez à Agentic Chat de rassembler tous les résultats d&#39;analyse de conteneurs pour les vulnérabilités CVE-2026-109618 et CVE-2026-109619 au sein du groupe, à partir du <a href="https://docs.gitlab.com/user/application_security/vulnerability_report/" rel="">rapport de vulnérabilités</a>. Vous devez disposer de l&#39;abonnement GitLab Ultimate et du <a href="https://docs.gitlab.com/orbit/remote/security/#roles-required-to-query-gitlab-orbit" rel="">rôle Responsable de la sécurité</a> pour effectuer ces actions.</li><li><strong>Comparez avec ce qui s&#39;exécute réellement.</strong> GitLab Orbit et la recherche de code couvrent ce que vos dépôts déclarent sur la branche par défaut. Comparez cette liste avec votre inventaire d&#39;exécution issu de la gestion de configuration ou des outils cloud, en commençant par les services exposés sur Internet, car PHP peut aussi s&#39;exécuter sur des serveurs construits manuellement, en dehors de tout dépôt.</li></ol><p>Le <a href="https://about.gitlab.com/fr-fr/blog/gitlab-helps-remediate-critical-php-flaws/" rel="">guide de correction PHP2Shell</a> couvre les versions corrigées et la manière de vérifier une éventuelle compromission. Les équipes qui utilisent GitLab Self-Managed ou GitLab Dedicated peuvent commencer par suivre les étapes du guide relatives à la recherche avancée et à l&#39;API des langages de dépôts, en attendant que GitLab Orbit soit disponible sur leur instance.</p><h2 id="effectuez-la-même-vérification-pour-tout-composant-partagé">Effectuez la même vérification pour tout composant partagé</h2><p>Ces étapes s&#39;appliquent bien au-delà de PHP. Lorsqu&#39;une bibliothèque largement utilisée publie un correctif de sécurité, qu&#39;un paquet dont vous dépendez est signalé comme malveillant, qu&#39;un template CI hérité par de nombreux projets doit être modifié ou qu&#39;un SDK interne propose une mise à niveau de sécurité qui rompt la compatibilité, vous commencez toujours par vous poser la même question : qu&#39;est-ce qui en dépend et qui en est responsable ? GitLab Orbit répond à chaque fois à partir du même graphe, ce qui permet à votre équipe de partir d&#39;une liste plutôt que d&#39;une recherche.</p><h2 id="cartographiez-votre-rayon-dimpact-avant-la-prochaine-divulgation">Cartographiez votre rayon d&#39;impact avant la prochaine divulgation</h2><p>GitLab Orbit est désormais en disponibilité générale pour les clients GitLab Premium et GitLab Ultimate, à commencer par GitLab.com dès aujourd&#39;hui, puis GitLab Self-Managed et GitLab Dedicated dans les semaines à venir. Les clients peuvent l&#39;essayer gratuitement pendant 30 jours via leur équipe de compte GitLab. Si vous découvrez GitLab, <a href="https://about.gitlab.com/fr-fr/sales/?contact-topic=request-demo" rel="">contactez notre équipe</a> pour souscrire un forfait payant, et nous pourrons alors y inclure un essai de GitLab Orbit.</p><p>Consultez la <a href="https://docs.gitlab.com/orbit/remote/" rel="">documentation</a> pour démarrer. Pour une vue d&#39;ensemble de votre posture de sécurité, <a href="https://about.gitlab.com/fr-fr/gitlab-security-standard/#assessment" rel="">demandez votre évaluation GitLab Security Standard</a> afin de voir comment la cartographie du rayon d&#39;impact s&#39;intègre au reste de votre programme de sécurité. Si vos équipes utilisent PHP, commencez par le <a href="https://about.gitlab.com/fr-fr/blog/gitlab-helps-remediate-critical-php-flaws/" rel="">guide de correction PHP2Shell</a> et effectuez une mise à niveau dès maintenant.</p>]]></content>
        <author>
            <name>Rebecca Carter</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/rebecca-carter/</uri>
        </author>
        <published>2026-10-29T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[GitLab Duo Self-Hosted : utilisez le modèle de votre choix avec Microsoft Foundry]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/gitlab-duo-self-hosted-models-on-microsoft-foundry/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/gitlab-duo-self-hosted-models-on-microsoft-foundry/"/>
        <updated>2026-10-27T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>Pour de nombreuses organisations, la question autour des outils de codage alimentés par l&#39;IA ne porte pas sur leur utilité, mais sur la destination du code. Les équipes soumises à des contraintes de souveraineté des données, de résidence ou de réglementation doivent savoir quel réseau traite leur code source avant de pouvoir adopter la moindre solution. <a href="https://docs.gitlab.com/administration/gitlab_duo_self_hosted/" rel="">GitLab Duo Self-Hosted</a> répond à cette exigence en permettant aux administrateurs de connecter les fonctionnalités de GitLab Duo à des modèles s&#39;exécutant sur l&#39;infrastructure de leur choix, avec un contrôle sur l&#39;hébergement, la région, le chemin réseau et les identifiants.</p><p>Dans ce tutoriel, nous connecterons GitLab Duo Self-Hosted à des modèles hébergés sur <a href="https://learn.microsoft.com/fr-fr/azure/foundry/what-is-foundry" rel="">Microsoft Foundry</a>. Il convient de considérer Foundry comme une plateforme de service polyvalente plutôt que comme un simple point de terminaison OpenAI : son catalogue couvre OpenAI GPT, Anthropic Claude, Meta Llama et Mistral, et les familles de modèles prises en charge par GitLab recoupent largement l&#39;offre de Foundry.</p><p>Cette distinction est importante, car GitLab permet d&#39;attribuer un modèle par fonctionnalité. Vous pouvez ainsi exécuter une famille de modèles pour les tâches agentiques, un modèle spécialisé dans le code pour <a href="https://docs.gitlab.com/user/project/repository/code_suggestions/" rel="">GitLab Duo Code Suggestions</a>, et un modèle plus léger lorsque le volume de requêtes est important, le tout déployé et facturé via un seul abonnement Azure.</p><p>Les étapes de configuration restent identiques, quelle que soit la famille de modèles choisie. Seuls changent le modèle que vous déployez, le nom du déploiement que vous référencez, et la <strong>famille de modèles</strong> que vous sélectionnez dans GitLab.</p><p>Le catalogue de Microsoft évolue rapidement et contiendra toujours des versions plus récentes que la matrice des modèles pris en charge par GitLab. La disponibilité d&#39;un modèle dans le catalogue ne garantit pas à elle seule sa prise en charge par GitLab Duo : vérifiez toujours la documentation des deux fournisseurs avant de choisir un modèle.</p><h2 id="pourquoi-opter-pour-gitlab-duo-self-hosted">Pourquoi opter pour GitLab Duo Self-Hosted ?</h2><p>GitLab Duo Self-Hosted vous permet de connecter GitLab Duo à des modèles déployés sur site ou via un fournisseur cloud pris en charge. Microsoft Foundry est particulièrement utile lorsque votre organisation utilise déjà Azure et souhaite y gérer le déploiement de modèles, les accès, la mise en réseau et la consommation.</p><p>Voici ses principaux avantages :</p><ul><li><strong>Choix du déploiement :</strong> sélectionnez la région Azure et le type de déploiement qui répondent à vos exigences en matière de disponibilité et de résidence des données.</li><li><strong>Plusieurs familles de modèles, une seule plateforme :</strong> déployez des modèles GPT, Claude, Llama ou Mistral côte à côte, sans devoir signer un contrat distinct avec chaque fournisseur.</li><li><strong>Configuration par fonctionnalité :</strong> attribuez des modèles à des fonctionnalités individuelles de GitLab Duo au lieu d&#39;appliquer un seul modèle de manière globale, en combinant les familles en fonction de vos charges de travail.</li><li><strong>Intégration Azure :</strong> appliquez l&#39;identité Microsoft Entra, le contrôle d&#39;accès basé sur les rôles, l&#39;isolation réseau et Azure Policy à vos ressources Foundry.</li><li><strong>Opérations centralisées :</strong> suivez l&#39;utilisation des modèles et les coûts aux côtés de vos autres services Azure.</li></ul><h2 id="vue-densemble-de-larchitecture">Vue d&#39;ensemble de l&#39;architecture</h2><p>La solution GitLab Duo Self-Hosted repose sur trois composants principaux :</p><ol><li><strong>Instance GitLab auto-gérée</strong> : votre instance GitLab existante, sur laquelle les utilisateurs interagissent avec les fonctionnalités de GitLab Duo.</li><li><strong>Passerelle d&#39;IA</strong> : un service qui achemine les requêtes entre GitLab et le backend LLM de votre choix.</li><li><strong>Points de terminaison des modèles</strong> : un ou plusieurs déploiements de modèles exposés via Microsoft Foundry.</li></ol><p>Une seule passerelle d&#39;IA dessert tous les modèles que vous configurez, et GitLab détermine quel déploiement appeler en fonction de la fonctionnalité à l&#39;origine de la requête :</p><pre className="language-mermaid shiki shiki-themes github-light" code="flowchart LR
    subgraph self[&quot;Votre infrastructure&quot;]
        GL[&quot;GitLab&lt;br/&gt;Self-Managed&quot;]
        GW[&quot;Passerelle d&#39;IA&lt;br/&gt;(port 5052)&quot;]
    end

    subgraph azure[&quot;Votre locataire Azure&quot;]
        subgraph foundry[&quot;Microsoft Foundry&quot;]
            M1[&quot;duo-chat&lt;br/&gt;Agentic Chat, GitLab Duo Agent Platform&quot;]
            M2[&quot;duo-code-gen&lt;br/&gt;Génération de code&quot;]
            M3[&quot;duo-code-completion&lt;br/&gt;Complétion de code&quot;]
        end
    end

    GL -- HTTPS --&gt; GW
    GW --&gt; M1
    GW --&gt; M2
    GW --&gt; M3
" language="mermaid" meta="" style=""><code><span class="line" line="1"><span class="sgsFI">flowchart LR
</span></span><span class="line" line="2"><span class="sgsFI">    subgraph self[&quot;Votre infrastructure&quot;]
</span></span><span class="line" line="3"><span class="sgsFI">        GL[&quot;GitLab&lt;br/&gt;Self-Managed&quot;]
</span></span><span class="line" line="4"><span class="sgsFI">        GW[&quot;Passerelle d&#39;IA&lt;br/&gt;(port 5052)&quot;]
</span></span><span class="line" line="5"><span class="sgsFI">    end
</span></span><span class="line" line="6"><span emptyLinePlaceholder>
</span></span><span class="line" line="7"><span class="sgsFI">    subgraph azure[&quot;Votre locataire Azure&quot;]
</span></span><span class="line" line="8"><span class="sgsFI">        subgraph foundry[&quot;Microsoft Foundry&quot;]
</span></span><span class="line" line="9"><span class="sgsFI">            M1[&quot;duo-chat&lt;br/&gt;Agentic Chat, GitLab Duo Agent Platform&quot;]
</span></span><span class="line" line="10"><span class="sgsFI">            M2[&quot;duo-code-gen&lt;br/&gt;Génération de code&quot;]
</span></span><span class="line" line="11"><span class="sgsFI">            M3[&quot;duo-code-completion&lt;br/&gt;Complétion de code&quot;]
</span></span><span class="line" line="12"><span class="sgsFI">        end
</span></span><span class="line" line="13"><span class="sgsFI">    end
</span></span><span class="line" line="14"><span emptyLinePlaceholder>
</span></span><span class="line" line="15"><span class="sgsFI">    GL -- HTTPS --&gt; GW
</span></span><span class="line" line="16"><span class="sgsFI">    GW --&gt; M1
</span></span><span class="line" line="17"><span class="sgsFI">    GW --&gt; M2
</span></span><span class="line" line="18"><span class="sgsFI">    GW --&gt; M3
</span></span></code></pre><p><strong>Remarque :</strong> vous pouvez utiliser <a href="https://docs.gitlab.com/administration/gitlab_duo_self_hosted/supported_llm_serving_platforms/" rel="">une autre plateforme de service</a> si vous exploitez une solution sur site ou un autre fournisseur cloud.</p><h3 id="les-données-qui-quittent-votre-réseau">Les données qui quittent votre réseau</h3><p>C&#39;est cette configuration qui permet l&#39;utilisation de GitLab Duo pour les équipes soumises à des obligations de souveraineté des données ; il convient donc de préciser exactement où circulent les données.</p><p>Dans une configuration entièrement auto-hébergée, <a href="https://docs.gitlab.com/administration/gitlab_duo_self_hosted/#data-transmission" rel="">la documentation de GitLab</a> indique que les données d&#39;inférence (entrées de code, prompts envoyés au modèle et réponses du modèle) ne quittent pas votre réseau. Les requêtes transitent de votre instance GitLab vers votre passerelle d&#39;IA, puis vers votre déploiement Foundry, le tout au sein d&#39;une infrastructure que vous contrôlez. GitLab ne recense pas non plus le modèle ou le fournisseur de modèle que vous utilisez.</p><p>Ce qui quitte réellement votre réseau, dans le cas d&#39;une licence en ligne, ce sont les métadonnées de facturation : un identifiant d&#39;instance, un identifiant utilisateur anonymisé, un nombre d&#39;appels et un horodatage. Avec une licence hors ligne, votre instance ne se connecte pas aux composants de facturation de GitLab.</p><p>Deux conditions s&#39;appliquent dans ce cas :</p><ul><li><strong>Ce scénario ne s&#39;applique qu&#39;aux fonctionnalités reposant sur vos propres modèles.</strong> Si vous redirigez une fonctionnalité vers un modèle géré par GitLab, les requêtes de cette fonctionnalité passent alors par la passerelle d&#39;IA hébergée par GitLab, et le déploiement devient hybride plutôt qu&#39;entièrement auto-hébergé.</li><li><strong>Au sein d&#39;Azure, la résidence des données dépend du type de déploiement.</strong> Les données au repos restent dans la zone géographique Azure de votre choix, mais le lieu d&#39;exécution des inférences dépend du type de déploiement choisi (global, par zone de données ou régional). C&#39;est ce paramètre qu&#39;il convient de définir correctement si vous avez des exigences juridictionnelles.</li></ul><h2 id="où-se-recoupent-la-prise-en-charge-gitlab-et-le-catalogue-foundry">Où se recoupent la prise en charge GitLab et le catalogue Foundry</h2><p>Choisir un modèle revient à satisfaire deux contraintes indépendantes : GitLab doit le prendre en charge, et Foundry doit le proposer. L&#39;une n&#39;implique pas l&#39;autre.</p><p>GitLab évalue chaque modèle pris en charge en fonction de quatre catégories de capacités : la complétion de code, la génération de code, <a href="https://docs.gitlab.com/user/duo_agent_platform/context/#gitlab-duo-agentic-chat" rel="">GitLab Duo Agentic Chat</a> et <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/" rel="">GitLab Duo Agent Platform</a>. Les familles suivantes figurent à la fois dans le tableau des modèles pris en charge par GitLab et dans le catalogue Foundry :</p><table><thead><tr><th>Famille</th><th>Mode de mise à disposition par Foundry</th><th>À savoir</th></tr></thead><tbody><tr><td>GPT</td><td>Vendu par Azure</td><td>Recoupement le plus large avec la matrice GitLab ; la voie la plus simple. Comprend des variantes généralistes, optimisées pour le code et plus légères à faible latence</td></tr><tr><td>Claude</td><td>Proposé par des partenaires, via Azure Marketplace</td><td>Excellentes évaluations pour une utilisation agentique ; prérequis Marketplace supplémentaires et couverture régionale plus restreinte</td></tr><tr><td>Llama</td><td>Vendu par Azure et par des partenaires</td><td>Fortes fluctuations des évaluations selon la taille du modèle et la fonctionnalité</td></tr><tr><td>Mistral</td><td>Proposé par des partenaires</td><td>Comprend Codestral, spécialisé dans le code</td></tr></tbody></table><br /><p>Les numéros de version évoluent rapidement des deux côtés ; cet article évite donc volontairement de désigner un « meilleur » modèle. Choisissez plutôt un modèle en suivant ces règles :</p><ul><li><strong>La voie la plus simple :</strong> choisissez un modèle GPT généraliste actuel, classé en fonctionnalité complète dans les quatre catégories.</li><li><strong>Les évaluations portent sur chaque fonctionnalité, et non sur chaque famille de modèles :</strong> un modèle excellent pour GitLab Duo Agentic Chat peut être jugé limité pour la complétion de code. Vérifiez chaque fonctionnalité que vous prévoyez d&#39;activer plutôt que de partir du principe qu&#39;une famille obtient de bons résultats dans toutes les catégories.</li><li><strong>Les versions les plus récentes ne sont pas automatiquement prises en charge :</strong> Foundry publie des versions en avance sur la matrice de GitLab, et propose aussi des familles comme Grok, DeepSeek ou Phi qui ne figurent pas dans la liste des modèles pris en charge par GitLab. N&#39;utilisez ces modèles qu&#39;une fois ajoutés par GitLab, ou évaluez-les via la version bêta des modèles compatibles de GitLab, qui accepte tout modèle exposé via un point de terminaison compatible avec OpenAI.</li><li><strong>Les anciens modèles de l&#39;ère GPT-4 figurent encore dans le tableau de GitLab</strong>, mais ne constituent pas le meilleur point de départ pour un nouveau déploiement.</li></ul><p>Vérifiez toujours les évaluations actuelles sur la page des <a href="https://docs.gitlab.com/administration/gitlab_duo_self_hosted/supported_models_and_hardware_requirements/" rel="">modèles pris en charge par GitLab</a> avant de vous engager, et considérez tout modèle cité dans cet article comme un exemple plutôt que comme une recommandation.</p><h2 id="prérequis">Prérequis</h2><p>Avant de commencer, vous aurez besoin des éléments suivants :</p><ul><li>Une instance GitLab Premium ou GitLab Ultimate Self-Managed. GitLab Duo Self-Hosted est en disponibilité générale depuis la version GitLab 17.9, mais chaque fonctionnalité a ses propres exigences minimales, et GitLab Duo Agent Platform Self-Hosted requiert une version nettement plus récente. Consultez le <a href="https://docs.gitlab.com/administration/gitlab_duo_self_hosted/#feature-versions-and-status" rel="">tableau des versions des fonctionnalités</a> pour celles que vous prévoyez d&#39;activer, et privilégiez une version récente pour bénéficier de la prise en charge actuelle des modèles.</li><li>Le module complémentaire GitLab Duo adapté à votre déploiement.</li><li>Un accès administrateur à GitLab.</li><li>Un abonnement Azure donnant accès à Microsoft Foundry.</li><li>Un quota pour chaque modèle que vous prévoyez de déployer, dans une région et un type de déploiement Azure pris en charge. Vérifiez d&#39;abord la disponibilité régionale pour les <a href="https://learn.microsoft.com/fr-fr/azure/foundry/foundry-models/concepts/models-sold-directly-by-azure-region-availability?pivots=standard" rel="">modèles vendus par Azure</a> ou les <a href="https://learn.microsoft.com/fr-fr/azure/ai-foundry/foundry-models/concepts/models-from-partners" rel="">modèles proposés par des partenaires</a>.</li><li>Pour les modèles de partenaires tels que Claude ou Mistral, un abonnement Azure éligible aux achats Marketplace, ainsi que les autorisations Marketplace requises. Les abonnements étudiants, d&#39;essai gratuit ou basés uniquement sur des crédits ne sont pas pris en charge.</li><li>Une passerelle d&#39;IA locale installée conformément à la <a href="https://docs.gitlab.com/install/install_ai_gateway/" rel="">documentation d&#39;installation de GitLab</a>.</li></ul><p><strong>Remarque :</strong> si vous n&#39;êtes pas encore client GitLab, vous pouvez <a href="https://about.gitlab.com/fr-fr/free-trial/" rel="">démarrer un essai gratuit de GitLab Ultimate</a>.</p><h2 id="étapes-de-mise-en-œuvre">Étapes de mise en œuvre</h2><p><strong>1. Déployer un ou plusieurs modèles dans Microsoft Foundry</strong></p><p>Ouvrez le <a href="https://ai.azure.com" rel="">portail Foundry</a>, sélectionnez votre projet, puis déployez les modèles choisis depuis le catalogue. La disponibilité des modèles varie selon la région, le cloud et le type de déploiement, et certains abonnements nécessitent une augmentation de quota approuvée.</p><p>Avant de procéder au déploiement, vérifiez que votre modèle est proposé dans la région et pour le type de déploiement que vous comptez utiliser. Microsoft publie ces informations sur la page <a href="https://learn.microsoft.com/fr-fr/azure/foundry/foundry-models/concepts/models-sold-directly-by-azure-region-availability?pivots=standard" rel="">Disponibilité des régions pour les modèles Foundry vendus par Azure</a>, avec des onglets distincts pour les déploiements standard, provisionnés et par lot. La couverture est inégale : un modèle peut être disponible à grande échelle en standard global tout en n&#39;étant proposé que dans une poignée de régions en gestion provisionnée régionale.</p><p>Les modèles des partenaires sont soumis à davantage de restrictions que les modèles Azure OpenAI. Claude, par exemple, est concentré dans un petit nombre de régions, et son déploiement nécessite l&#39;acceptation des conditions générales de Marketplace. Vérifiez à la fois l&#39;éligibilité de la région et de l&#39;abonnement avant d&#39;opter pour une famille de modèles.</p><p><img alt="Modèles Microsoft Foundry" src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1787324016/jmxuhk8e13yvknwjkptf.png" title="Modèles Microsoft Foundry" /></p><p>Attribuez à chaque déploiement un nom qui vous permettra de le retrouver ultérieurement. GitLab référence le nom du déploiement plutôt que le nom du modèle du catalogue : un nom vague sera difficile à auditer.</p><p>Nommer les déploiements par rôle plutôt que par version de modèle, par exemple <code>duo-chat</code> ou <code>duo-code-completion</code>, présente un avantage pratique : lors d&#39;une mise à niveau vers un modèle plus récent, vous pouvez pointer le déploiement vers celui-ci sans avoir à modifier l&#39;identifiant du modèle dans GitLab. Nommer les déploiements par version, par exemple <code>duo-gpt-5-2</code>, est plus explicite, mais implique de reconfigurer GitLab à chaque changement de modèle.</p><p>Si vous débutez, déployez un seul modèle et étendez-le une fois qu&#39;il fonctionne de bout en bout.</p><p>Une fois le déploiement effectué, notez les informations suivantes pour chaque déploiement :</p><ul><li>L&#39;URL du point de terminaison</li><li>Le nom du déploiement</li><li>Une clé API donnant accès au déploiement</li></ul><p><img alt="Microsoft Foundry – modèle gpt-5-mini" src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1787324016/pgytbkghak6iwawqswdy.png" title="Microsoft Foundry – modèle gpt-5-mini" /></p><p>Utilisez un processus de gestion des secrets approuvé par votre organisation. N&#39;effectuez jamais un commit de la clé API dans un dépôt.</p><p><strong>2. Installer la passerelle d&#39;IA</strong></p><p>La passerelle d&#39;IA achemine les requêtes entre GitLab et le point de terminaison du modèle sélectionné. Installez-la avec Docker ou le chart Helm en suivant le <a href="https://docs.gitlab.com/install/install_ai_gateway/" rel="">guide d&#39;installation actuel de la passerelle d&#39;IA</a>.</p><p>Évitez de recopier un ancien tag d&#39;image ou un exemple de version d&#39;API issu d&#39;un autre tutoriel. Les versions de la passerelle d&#39;IA et de GitLab doivent rester compatibles, et le guide d&#39;installation de GitLab fournit l&#39;image actuelle ainsi que les paramètres requis. Le point de terminaison Foundry et la clé API sont saisis lors de l&#39;ajout de chaque modèle à GitLab, à l&#39;étape 4 ; il n&#39;est pas nécessaire de les intégrer dans l&#39;exemple de commande Docker.</p><p>Une seule passerelle dessert tous les modèles que vous configurez : inutile d&#39;en prévoir une par déploiement ou par famille de modèles.</p><p><strong>3. Configurer GitLab pour accéder à la passerelle d&#39;IA</strong></p><p>Une fois que la passerelle d&#39;IA est opérationnelle, configurez votre instance GitLab pour l&#39;utiliser :</p><ul><li>Dans la barre latérale gauche, en bas, sélectionnez <strong>Admin</strong>.</li><li>Sélectionnez <strong>GitLab Duo</strong>.</li><li>Dans la section GitLab Duo, sélectionnez <strong>Modifier la configuration</strong>.</li><li>Sous URL de la passerelle d&#39;IA locale, saisissez l&#39;URL de votre passerelle d&#39;IA et le port (par exemple, <code>https://ai-gateway.example.com:5052</code>).</li><li>Sélectionnez <strong>Enregistrer les modifications</strong>.</li></ul><p><img alt="GitLab Duo – configuration de la passerelle d&#39;IA" src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1787324015/xm18m09lnxdme2vapegm.png" title="GitLab Duo – configuration de la passerelle d&#39;IA" /></p><p>Pour les déploiements en production, utilisez le protocole TLS et restreignez l&#39;accès réseau à la passerelle. Si celle-ci utilise une adresse IP privée ou un nom d&#39;hôte interne, ajoutez-la à la liste d&#39;autorisation des requêtes sortantes de GitLab.</p><p><strong>4. Ajouter chaque déploiement à GitLab</strong></p><p>Répétez cette procédure pour chaque déploiement Foundry que vous souhaitez utiliser dans GitLab.</p><ul><li>Dans le coin supérieur droit, sélectionnez <strong>Admin</strong>.</li><li>Dans la barre latérale gauche, sélectionnez <strong>GitLab Duo</strong>.</li><li>Sélectionnez <strong>Configurer les modèles pour GitLab Duo</strong>.</li><li>Sélectionnez <strong>Ajouter des modèles auto-hébergés</strong>.</li><li>Renseignez les champs suivants :
<ul><li><strong>Nom du déploiement :</strong> saisissez un nom facilement identifiable, par exemple <code>Agentic Chat on Microsoft Foundry</code>.</li><li><strong>Famille de modèles :</strong> sélectionnez la famille correspondant au modèle, par exemple <strong>GPT</strong> ou <strong>Claude</strong>.</li><li><strong>Point de terminaison :</strong> saisissez l&#39;URL du point de terminaison de votre déploiement Foundry.</li><li><strong>Clé API :</strong> saisissez la clé API du déploiement.</li><li><strong>Identifiant du modèle :</strong> saisissez <code>azure/YOUR-DEPLOYMENT-NAME</code>, en utilisant le nom exact du déploiement depuis Foundry. Par exemple, <code>azure/duo-chat</code>.</li></ul></li><li>Sélectionnez <strong>Ajouter un modèle auto-hébergé</strong>.</li></ul><p><img alt="GitLab Duo Self-Hosted – configuration d&#39;un modèle (gpt-5-codex)" src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1787324015/dewnstl6f0cppbn1h8pm.png" title="GitLab Duo Self-Hosted – configuration d&#39;un modèle" /></p><p>Le préfixe décrit la façon dont un modèle est servi, et non qui l&#39;a construit. Foundry peut exposer des modèles non-OpenAI via le point de terminaison Azure OpenAI, auquel cas <code>azure/</code> s&#39;applique toujours. Si vous déployez un modèle de partenaire accessible via un point de terminaison Foundry différent, vérifiez le préfixe correct dans la <a href="https://docs.gitlab.com/administration/gitlab_duo_self_hosted/configure_duo_features/" rel="">documentation de configuration</a> de GitLab. Un préfixe incorrect génère l&#39;erreur « Modèle introuvable » décrite plus loin.</p><p><strong>5. Assigner des modèles aux fonctionnalités GitLab Duo</strong></p><ul><li>Dans <strong>Admin &gt; GitLab Duo</strong>, sélectionnez <strong>Configurer les modèles pour GitLab Duo</strong>.</li><li>Sélectionnez l&#39;onglet <strong>Fonctionnalités d&#39;IA native</strong>.</li><li>Pour chaque fonctionnalité que vous souhaitez acheminer vers Foundry, sélectionnez un déploiement dans la liste déroulante.</li></ul><p>C&#39;est ici que l&#39;étendue du catalogue prend tout son sens, car les fonctionnalités n&#39;ont pas à partager un même modèle, ni même une même famille. Voici une répartition raisonnable :</p><ul><li><strong>Complétion de code :</strong> un modèle plus léger et plus rapide de la famille choisie, là où le volume de requêtes est élevé et où la latence est la plus perceptible.</li><li><strong>Génération de code :</strong> un modèle spécialisé dans le code, comme une variante Codex ou Codestral.</li><li><strong>GitLab Duo Agentic Chat :</strong> un modèle généraliste largement performant. Si vous ne définissez pas de modèle pour une sous-fonctionnalité de chat spécifique, celle-ci hérite du modèle configuré pour <strong>General Chat</strong> dans la section Admin.</li><li><strong>GitLab Duo Agent Platform :</strong> tout modèle classé en fonctionnalité complète pour GitLab Duo Agent Platform dans la matrice GitLab. Les modèles plus légers y sont souvent moins bien classés que pour la complétion ou le chat.</li></ul><p><img alt="GitLab Duo – sélection du modèle" src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1787324015/cf49jsxredaywidggfcs.png" title="GitLab Duo – sélection du modèle" /></p><p>Considérez cette répartition comme une hypothèse de départ, et non comme une configuration optimisée. Commencez par un seul modèle sur l&#39;ensemble des fonctionnalités que vous prévoyez d&#39;activer afin d&#39;obtenir une référence claire en matière de qualité, de latence et de coût, puis n&#39;introduisez un second modèle que là où vos propres mesures le justifient.</p><h2 id="vérifier-votre-configuration">Vérifier votre configuration</h2><p>Pour vous assurer que votre implémentation de GitLab Duo Self-Hosted avec Microsoft Foundry fonctionne correctement, effectuez les étapes de vérification suivantes :</p><p><strong>1. Lancer la vérification de l&#39;état des services</strong></p><p>Après avoir vérifié que votre modèle est bien opérationnel, retournez à la section GitLab Duo depuis la page Admin et cliquez sur <strong>Lancer l&#39;état des services</strong>. Cette opération vérifie les éléments suivants :</p><ul><li>L&#39;URL de la passerelle d&#39;IA est correctement configurée.</li><li>Votre instance parvient à se connecter à la passerelle d&#39;IA.</li><li>Le module complémentaire GitLab Duo requis est actif.</li><li>Un modèle est assigné à GitLab Duo Code Suggestions (c&#39;est ce modèle qui sert à tester la connexion).</li></ul><p>Si la vérification signale des problèmes, reportez-vous au guide de dépannage pour les erreurs courantes.</p><p><strong>2. Générer la structure de code d&#39;un service FastAPI avec la génération de code</strong></p><p>La génération de code constitue un bon premier test, car elle sollicite l&#39;ensemble du chemin de bout en bout et produit un résultat sans ambiguïté. Elle envoie aussi davantage de contexte que la complétion de code, si bien qu&#39;un point de terminaison mal configuré ou un quota insuffisant devient visible immédiatement.</p><p>GitLab Duo Code Suggestions est composé de deux éléments distincts, et il est important de savoir lequel vous déclenchez pour bien interpréter le résultat :</p><ul><li>La <strong>complétion de code</strong> se déclenche pendant la saisie et termine la ligne en cours. Latence faible, généralement inférieure à une seconde.</li><li>La <strong>génération de code</strong> se déclenche lorsque vous appuyez sur <kbd>Entrée</kbd> après un commentaire décrivant ce que vous souhaitez obtenir. Elle peut renvoyer des fonctions ou des classes entières, et prendre plus de cinq secondes.</li></ul><p>Pour générer la structure de code d&#39;un service FastAPI :</p><ol><li>Ouvrez un projet dans votre IDE et créez un fichier vide, par exemple <code>main.py</code>. La génération de code est plus précise lorsque le fichier compte moins de cinq lignes ; un fichier vide constitue donc le point de départ idéal.</li><li>Rédigez un commentaire qui nomme le framework et décrit le résultat souhaité :<pre className="language-python shiki shiki-themes github-light" code="# Create a FastAPI service with a health check endpoint and CRUD endpoints for
# a &quot;tasks&quot; resource backed by an in-memory list. Use Pydantic models for
# request and response bodies, and return appropriate HTTP status codes.
" language="python" meta="" style=""><code><span class="line" line="1"><span class="sAwPA"># Create a FastAPI service with a health check endpoint and CRUD endpoints for
</span></span><span class="line" line="2"><span class="sAwPA"># a &quot;tasks&quot; resource backed by an in-memory list. Use Pydantic models for
</span></span><span class="line" line="3"><span class="sAwPA"># request and response bodies, and return appropriate HTTP status codes.
</span></span></code></pre></li><li>Appuyez sur <kbd>Entrée</kbd> après le commentaire. Le saut de ligne final indique que vos instructions sont terminées.</li><li>Attendez la suggestion, puis appuyez sur <kbd>Tab</kbd> pour l&#39;accepter ou sur <kbd>Échap</kbd> pour la rejeter.</li></ol><p><img alt="Générer la structure de code d&#39;un service FastAPI avec la génération de code" src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1787324329/ulvwhf2x8wmpnfjpedyl.gif" title="Générer la structure de code d&#39;un service FastAPI avec la génération de code" /></p><p>Nommer explicitement le framework favorise l&#39;efficacité de cette approche. En ce qui concerne la génération de code, GitLab recommande d&#39;énoncer le résultat attendu, de se montrer précis tout en restant concis, et de nommer la bibliothèque ou le framework souhaité. Un commentaire plus vague, comme <code># web service</code>, donne beaucoup moins d&#39;éléments exploitables au modèle.</p><p>Deux points à anticiper : la sortie de la génération de code est plafonnée à environ 2048 tokens. Vous obtiendrez donc une structure de code solide plutôt qu&#39;une application finie. Et comme ces modèles sont non déterministes, un même commentaire ne produira jamais un code strictement identique d&#39;une fois à l&#39;autre, ce qui est normal et ne traduit pas un problème de configuration.</p><p>Si vous avez assigné des modèles différents à différentes fonctionnalités, testez-les séparément afin qu&#39;un échec pointe vers un seul déploiement. Vérifier le bon fonctionnement de la génération de code confirme aussi que le modèle associé à la <strong>Génération de code</strong> à l&#39;étape 5 est bien celui qui traite réellement la requête.</p><p><strong>3. Vérifier les logs de la passerelle d&#39;IA</strong></p><p>Consultez les logs de la passerelle d&#39;IA pour observer l&#39;acheminement des requêtes vers vos déploiements Microsoft Foundry :</p><p>Dans votre terminal, exécutez :</p><pre className="language-bash shiki shiki-themes github-light" code="docker logs gitlab-ai-gateway --tail 100 -f
" language="bash" meta="" style=""><code><span class="line" line="1"><span class="s7eDp">docker</span><span class="sYBdl"> logs</span><span class="sYBdl"> gitlab-ai-gateway</span><span class="sYu0t"> --tail</span><span class="sYu0t"> 100</span><span class="sYu0t"> -f
</span></span></code></pre><p>Vous devriez voir des entrées de log indiquant des requêtes réussies vers le point de terminaison du modèle configuré. Évitez d&#39;activer la journalisation des prompts, sauf si la politique de traitement des données de votre organisation l&#39;autorise.</p><h2 id="prochaines-étapes">Prochaines étapes</h2><p>Voici les prochaines étapes à envisager.</p><h3 id="maintenir-une-sélection-de-modèles-à-jour">Maintenir une sélection de modèles à jour</h3><p>L&#39;équipe GitLab teste activement la performance de chaque modèle pour chaque fonctionnalité et propose un <a href="https://docs.gitlab.com/administration/gitlab_duo_self_hosted/supported_models_and_hardware_requirements/#supported-models" rel="">classement par niveaux de la performance et de l&#39;adéquation des modèles :</a></p><ul><li><strong>Fonctionnalité complète :</strong> le modèle peut vraisemblablement traiter la fonctionnalité sans aucune perte de qualité.</li><li><strong>Fonctionnalité partielle :</strong> la fonctionnalité est opérationnelle, mais peut impliquer des compromis ou des limitations.</li><li><strong>Fonctionnalité limitée :</strong> le modèle ne convient pas à la fonctionnalité et peut entraîner une perte de qualité importante ou des problèmes de performance.</li></ul><p>Ne déduisez jamais la compatibilité du seul nom du modèle ou de sa présence dans le catalogue Foundry. Utilisez la page GitLab des <a href="https://docs.gitlab.com/administration/gitlab_duo_self_hosted/supported_models_and_hardware_requirements/" rel="">exigences relatives aux modèles et au matériel</a> comme référence pour connaître les évaluations actuelles de GitLab.</p><p><strong>Stratégies d&#39;optimisation des coûts :</strong></p><ul><li>Commencez par un seul modèle classé en fonctionnalité complète dans les quatre catégories, sur l&#39;ensemble des fonctionnalités que vous prévoyez d&#39;activer.</li><li>Mesurez la qualité, la latence, la consommation de tokens, le comportement face aux limites de débit et le coût, à l&#39;aide de charges de travail représentatives.</li><li>Basculez les fonctionnalités à fort volume, comme la complétion de code, vers un modèle plus léger une fois le compromis de qualité validé, et vérifiez son évaluation GitLab Duo Agent Platform avant de le réutiliser à cet endroit.</li><li>Envisagez un modèle spécialisé dans le code pour GitLab Duo Code Suggestions si la qualité de génération importe plus que le coût pour vos équipes.</li><li>Consultez régulièrement la matrice de prise en charge GitLab et le calendrier de <a href="https://learn.microsoft.com/fr-fr/azure/foundry/openai/concepts/model-retirement-schedule" rel="">mise hors service des modèles</a> de Microsoft.</li><li>Surveillez la consommation via Azure Cost Management et configurez des budgets ou des alertes adaptés à votre organisation.</li></ul><h3 id="aller-au-delà-de-microsoft-foundry">Aller au-delà de Microsoft Foundry</h3><p>Bien que ce guide se concentre sur l&#39;intégration avec Microsoft Foundry, GitLab Duo Self-Hosted prend en charge plusieurs options de déploiement :</p><ol><li><a href="https://docs.gitlab.com/administration/gitlab_duo_self_hosted/supported_llm_serving_platforms/#vllm" rel="">Sur site avec vLLM</a> : servez un modèle pris en charge ou compatible avec l&#39;API OpenAI sur une infrastructure que vous gérez.</li><li><a href="https://docs.gitlab.com/administration/gitlab_duo_self_hosted/supported_llm_serving_platforms/#for-cloud-hosted-model-deployments" rel="">Amazon Bedrock</a> : à l&#39;instar de Microsoft Foundry, vous pouvez utiliser Amazon Bedrock pour des modèles hébergés dans le cloud.</li><li>D&#39;autres fournisseurs validés, dont Anthropic, OpenAI et Gemini Enterprise Agent Platform.</li></ol><h3 id="intégration-entreprise-avec-azure">Intégration entreprise avec Azure</h3><p>Microsoft Foundry offre des avantages uniques aux organisations utilisant déjà l&#39;écosystème Azure :</p><ul><li><strong>Facturation unifiée :</strong> suivez la consommation des modèles aux côtés de vos autres services Azure.</li><li><strong>Intégration Microsoft Entra :</strong> appliquez vos pratiques existantes de gestion des identités et des rôles aux ressources Foundry.</li><li><strong>Mise en réseau privée :</strong> évaluez les points de terminaison privés et le chemin réseau entre GitLab et Azure en fonction de votre architecture de sécurité.</li><li><strong>Déploiement régional :</strong> choisissez parmi les <a href="https://learn.microsoft.com/fr-fr/azure/foundry/foundry-models/concepts/models-sold-directly-by-azure-region-availability?pivots=standard" rel="">régions et types de déploiement</a> où le modèle sélectionné est disponible, en gardant à l&#39;esprit la distinction de résidence des données évoquée plus haut.</li></ul><p>Ces fonctionnalités peuvent contribuer à un programme de conformité, mais elles ne suffisent pas, à elles seules, à rendre un déploiement GitLab Duo conforme. Validez l&#39;architecture complète : flux de données, journalisation, conservation, contrats et contrôles opérationnels en fonction de vos exigences.</p><h2 id="résumé">Résumé</h2><p>GitLab Duo Self-Hosted associé à Microsoft Foundry permet aux organisations d&#39;utiliser les fonctionnalités GitLab Duo à partir de modèles hébergés sur Azure. Étant donné que le catalogue Foundry couvre GPT, Claude, Llama et Mistral, et que GitLab prend en charge des modèles de chacune de ces familles, un seul abonnement Azure peut couvrir toutes les familles de modèles dont vous avez besoin. Commencez par un modèle unique aux performances solides, puis assignez des modèles différents à des fonctionnalités différentes à mesure que vos évaluations le justifient.</p><p>Les noms de modèles cités dans cet article sont des exemples, non des recommandations. Les deux catalogues évoluant fréquemment, considérez les matrices des deux fournisseurs comme la référence au moment de votre déploiement.</p><p>La leçon à retenir sur la durée : la sélection d&#39;un modèle relève d&#39;une décision de compatibilité, non d&#39;un exercice de choix dans un catalogue. Vérifiez la matrice de prise en charge de GitLab, confirmez la disponibilité et le statut de cycle de vie dans Microsoft Foundry, déployez les modèles, puis validez-les avec vos propres charges de travail avant un déploiement à grande échelle.</p><h2 id="premiers-pas">Premiers pas</h2><ul><li>Consultez la <a href="https://docs.gitlab.com/administration/gitlab_duo_self_hosted/" rel="">documentation de GitLab Duo Self-Hosted</a> pour la référence complète de configuration.</li><li>Découvrez ce que vous pouvez créer avec <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/" rel="">GitLab Duo Agent Platform</a>.</li><li>Nouveau sur GitLab ? Démarrez un <a href="https://about.gitlab.com/fr-fr/free-trial/" rel="">essai gratuit de GitLab Ultimate</a>.</li><li>Vous prévoyez un déploiement pour toutes vos équipes ? <a href="https://about.gitlab.com/fr-fr/sales/" rel="">Contactez un représentant GitLab</a> pour échanger sur les licences et l&#39;architecture.</li></ul><style>html pre.shiki code .sgsFI, html code.shiki .sgsFI{--shiki-default:#24292E}html .default .shiki span {color: var(--shiki-default);background: var(--shiki-default-bg);font-style: var(--shiki-default-font-style);font-weight: var(--shiki-default-font-weight);text-decoration: var(--shiki-default-text-decoration);}html .shiki span {color: var(--shiki-default);background: var(--shiki-default-bg);font-style: var(--shiki-default-font-style);font-weight: var(--shiki-default-font-weight);text-decoration: var(--shiki-default-text-decoration);}html pre.shiki code .sAwPA, html code.shiki .sAwPA{--shiki-default:#6A737D}html pre.shiki code .s7eDp, html code.shiki .s7eDp{--shiki-default:#6F42C1}html pre.shiki code .sYBdl, html code.shiki .sYBdl{--shiki-default:#032F62}html pre.shiki code .sYu0t, html code.shiki .sYu0t{--shiki-default:#005CC5}</style>]]></content>
        <author>
            <name>Evgeny Rudinsky</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/evgeny-rudinsky/</uri>
        </author>
        <published>2026-10-27T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[GitLab aide à détecter et à corriger les failles PHP critiques]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/gitlab-helps-remediate-critical-php-flaws/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/gitlab-helps-remediate-critical-php-flaws/"/>
        <updated>2026-10-26T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<blockquote><p>GitLab n&#39;est pas concernée par les vulnérabilités PHP2Shell (CVE-2026-109618 et CVE-2026-109619). L&#39;application GitLab n&#39;est pas écrite en PHP et n&#39;utilise pas ce langage pour traiter les requêtes web. De plus, notre équipe de sécurité n&#39;a trouvé aucune preuve d&#39;impact sur l&#39;infrastructure gérée par GitLab. GitLab.com, GitLab Self-Managed et GitLab Dedicated ne sont pas concernés.</p></blockquote><p>PHP est un langage de programmation très répandu qui s&#39;exécute sur des serveurs web et alimente des plateformes populaires telles que WordPress, Drupal et Magento. Une faille dans PHP lui-même peut donc affecter de nombreux sites web et applications. Le 21 octobre 2026, le projet PHP <a href="https://www.php.net/archive/2026.php#2026-10-21-5" rel="">a corrigé deux failles critiques d&#39;exécution de code à distance</a> dans PHP, regroupées sous le nom de PHP2Shell (<a href="https://www.cve.org/CVERecord?id=CVE-2026-109618" rel="">CVE-2026-109618</a> et <a href="https://www.cve.org/CVERecord?id=CVE-2026-109619" rel="">CVE-2026-109619</a>). Le projet PHP leur attribue à toutes deux un score de 9,2 (CVSS v4.0).  Ces failles se situent dans le moteur PHP lui-même, et non dans un framework, une bibliothèque ou le code applicatif : il n&#39;existe donc aucun correctif au niveau de l&#39;application. Tout serveur web exécutant PHP est concerné, y compris NGINX et Apache. Le <a href="https://www.php.net/archive/2026.php#2026-10-21-5" rel="">projet PHP a confirmé la vulnérabilité sur Apache</a> avec mod_php, où une requête non authentifiée peut permettre l&#39;exécution de code à distance avant même que le code applicatif ne s&#39;exécute.</p><p>Mettez dès maintenant à jour vers les versions PHP <a href="https://www.php.net/archive/2026.php#2026-10-21-4" rel="">8.5.12</a>, <a href="https://www.php.net/archive/2026.php#2026-10-21-3" rel="">8.4.27</a>, <a href="https://www.php.net/archive/2026.php#2026-10-21-2" rel="">8.3.36</a> ou <a href="https://www.php.net/archive/2026.php#2026-10-21-1" rel="">8.2.35</a> (ou vers le paquet corrigé de votre distribution) chaque serveur et conteneur qui exécute PHP pour traiter des requêtes web.</p><p>Ce guide s&#39;adresse aux équipes de sécurité et de plateforme gérant des projets PHP sur GitLab. Il présente les versions corrigées pour chaque branche et distribution PHP, explique comment utiliser les fonctionnalités de GitLab pour localiser les projets PHP au sein de vos groupes, suivre la remédiation et détecter d&#39;éventuels signes de compromission.</p><h2 id="mettez-à-jour-php-vers-une-version-corrigée">Mettez à jour PHP vers une version corrigée</h2><p>Mettez à jour l&#39;environnement d&#39;exécution PHP sur chaque hôte et dans chaque image de conteneur vers une version corrigée. Les mises à jour des frameworks et de Composer, la validation des entrées et l&#39;authentification ne sont d&#39;aucun secours, car PHP traite la requête avant l&#39;exécution du code applicatif.</p><table><thead><tr><th align="left">Branche</th><th align="left">Version corrigée</th></tr></thead><tbody><tr><td align="left">PHP 8.5.x</td><td align="left">8.5.12</td></tr><tr><td align="left">PHP 8.4.x</td><td align="left">8.4.27</td></tr><tr><td align="left">PHP 8.3.x</td><td align="left">8.3.36</td></tr><tr><td align="left">PHP 8.2.x</td><td align="left">8.2.35 (fin de vie le 31 décembre 2026)</td></tr><tr><td align="left">Versions candidates de PHP 8.6</td><td align="left">8.6.0RC4. L&#39;image officielle php:8.6-rc était encore sur RC3 le 21 octobre, et RC3 ne contient pas le correctif.</td></tr><tr><td align="left">PHP 8.1 et versions antérieures</td><td align="left">Aucune release officielle. PHP a publié des rétroportages de code source minimaux pour les versions 7.4, 8.0 et 8.1, et certaines distributions fournissent des paquets corrigés.</td></tr></tbody></table><p><strong>Si votre version de PHP provient d&#39;un paquet de distribution, mettez à jour ce paquet.</strong> Versions des paquets corrigés en date du 22 octobre :</p><table><thead><tr><th align="left">Distribution</th><th align="left">Paquet corrigé</th></tr></thead><tbody><tr><td align="left">Ubuntu 26.04</td><td align="left">php8.5 8.5.4-0ubuntu1.5</td></tr><tr><td align="left">Ubuntu 24.04</td><td align="left">php8.3 8.3.6-0ubuntu0.24.04.13</td></tr><tr><td align="left">Ubuntu 22.04</td><td align="left">php8.1 8.1.2-1ubuntu2.28</td></tr><tr><td align="left">Debian 13</td><td align="left">php8.4 8.4.27-1~deb13u1</td></tr><tr><td align="left">Debian 12</td><td align="left">php8.2 8.2.35-1~deb12u1</td></tr><tr><td align="left">Alpine 3.24</td><td align="left">php83 8.3.36, php84 8.4.27, php85 8.5.12</td></tr><tr><td align="left">RHEL 10</td><td align="left">php 8.3.36-1.el10_2 (RHSA-2026:87070), php8.4 8.4.27-1.el10_2 (RHSA-2026:87071)</td></tr><tr><td align="left">RHEL 9</td><td align="left">php 8.0.30-8.el9_8.1 (RHSA-2026:87151), php:8.2 8.2.35-1 (RHSA-2026:87072), php:8.3 8.3.36-1 (RHSA-2026:87079) ; php:8.4 n&#39;avait pas encore de correctif au 22 octobre</td></tr><tr><td align="left">RHEL 8</td><td align="left">php:7.4 7.4.33-8 (RHSA-2026:87080) ; consultez les pages CVE de Red Hat pour php:8.2. Les versions obsolètes (7.2, 7.3, 8.0) ne bénéficient d&#39;aucun correctif.</td></tr></tbody></table><p><em>Sources : <a href="https://ubuntu.com/security/CVE-2026-109618" rel="">Ubuntu</a>, <a href="https://security-tracker.debian.org/tracker/CVE-2026-109618" rel="">Debian</a>, Alpine et <a href="https://access.redhat.com/security/cve/cve-2026-109618" rel="">Red Hat</a>, au 22 octobre 2026.</em></p><p>Ubuntu et Red Hat (pour ses paquets 7.4 et 8.0) conservent l&#39;ancien numéro de version en amont et rétroportent le correctif. Comparez les versions des paquets plutôt que d&#39;utiliser la commande <code>php -v</code>. Redémarrez tous les processus exécutant PHP après la mise à jour.</p><p><strong>Reconstruisez vos images de conteneur.</strong> Si votre image utilise un tag flottant de l&#39;image PHP officielle, tel que php:8, php:8.3, php:8.3-apache ou php:latest, reconstruisez-la avec <code>docker build --pull</code> et redéployez-la. Les images épinglant une version de correctif, telles que php:8.3.35-apache, nécessitent au préalable la modification du tag vers la version corrigée. Les images basées sur des dérivés comme <code>wordpress</code> ou <code>drupal</code> ne bénéficieront du correctif qu&#39;après la publication d&#39;une image mise à jour par leurs responsables ; vérifiez l&#39;image en amont avant toute reconstruction.</p><h2 id="identifiez-les-projets-php-au-sein-de-vos-groupes-gitlab">Identifiez les projets PHP au sein de vos groupes GitLab</h2><p>Tout projet exécutant PHP pour traiter des requêtes web doit être mis à jour, y compris ceux que l&#39;on a tendance à oublier, comme un tableau de bord interne, un site marketing ou une image de job CI. Pour les identifier, deux approches sont nécessaires : une recherche statique de ce que vos dépôts déclarent et de ce que vos images contiennent, et un inventaire de ce qui s&#39;exécute réellement. GitLab couvre l&#39;approche statique grâce à trois fonctionnalités. Utilisez-les dans l&#39;ordre ci-dessous.</p><h3 id="_1-analyse-des-conteneurs">1. Analyse des conteneurs</h3><p>L&#39;<a href="https://docs.gitlab.com/user/application_security/container_scanning/" rel="">analyse des conteneurs</a> détecte les vulnérabilités présentes dans les paquets du système d&#39;exploitation. Elle identifie ainsi les installations de PHP via apt, apk ou dnf et signale les deux CVE dès qu&#39;elles sont répertoriées dans la base de données des vulnérabilités du scanner. Pour l&#39;activer sur un projet, ajoutez le template au fichier .gitlab-ci.yml :</p><pre className="language-yaml shiki shiki-themes github-light" code="include:
  - template: Security/Container-Scanning.gitlab-ci.yml
" language="yaml" meta="" style=""><code><span class="line" line="1"><span class="shJU0">include</span><span class="sgsFI">:
</span></span><span class="line" line="2"><span class="sgsFI">  - </span><span class="shJU0">template</span><span class="sgsFI">: </span><span class="sYBdl">Security/Container-Scanning.gitlab-ci.yml
</span></span></code></pre><p>Vous pouvez également utiliser une <a href="https://docs.gitlab.com/user/application_security/policies/scan_execution_policies/" rel="">politique d&#39;exécution de scan</a> au niveau du groupe pour activer l&#39;analyse des conteneurs pour tous les projets d&#39;un groupe en une seule opération. Une fois la politique activée, la prochaine exécution d&#39;un pipeline s&#39;effectuera avec l&#39;analyse des conteneurs. Les résultats de l&#39;analyse des conteneurs pour la branche par défaut peuvent être consultés dans le <a href="https://docs.gitlab.com/user/application_security/vulnerability_report/" rel="">rapport de vulnérabilités</a> une fois le scanner terminé.</p><p>Vous pouvez également configurer des <a href="https://docs.gitlab.com/user/application_security/policies/merge_request_approval_policies/" rel="">politiques d&#39;approbation des merge requests</a> associées à l&#39;analyse des conteneurs. Ainsi, si une modification de code contient PHP2Shell, la politique bloquera le merge sans l&#39;accord des parties désignées.</p><p>L&#39;analyse des conteneurs détecte uniquement le PHP installé en tant que paquet. Le PHP compilé à partir du code source, y compris les images PHP officielles, ne dispose d&#39;aucun enregistrement de paquet ; un projet peut donc passer l&#39;analyse des conteneurs tout en exécutant une version vulnérable de PHP. La recherche de code comble cette lacune.</p><h3 id="_2-gitlab-orbit">2. GitLab Orbit</h3><p><a href="https://docs.gitlab.com/orbit/" rel="">GitLab Orbit</a> indexe vos projets, vos pipelines, vos résultats de sécurité et votre code source, y compris PHP, dans un graphe interrogeable, ce qui vous permet de demander à un agent d&#39;examiner un groupe entier. Lorsque GitLab Orbit est activé au niveau du groupe principal, un agent peut répertorier tous les projets contenant du code PHP, y compris ceux qui compilent du PHP ou utilisent les images <code>php</code> officielles, que l&#39;analyse des conteneurs ne détecte pas. GitLab Orbit n&#39;analyse pas encore les Dockerfiles (<a href="https://gitlab.com/gitlab-org/orbit/knowledge-graph/-/work_items/1416" rel="">proposition de fonctionnalité n° 1416</a>) ; utilisez donc cette liste pour cibler la recherche de code à l&#39;étape suivante, qui permet de confirmer l&#39;image de base et la version de chaque projet. Vous pouvez également interroger GitLab Orbit sur les projets présentant des résultats ouverts pour les vulnérabilités CVE-2026-109618 ou CVE-2026-109619 une fois les scans exécutés. GitLab Orbit indexe uniquement la branche par défaut et est disponible en version bêta pour les offres GitLab Premium et GitLab Ultimate sur GitLab.com et GitLab Self-Managed.</p><h3 id="_3-recherche-de-code">3. Recherche de code</h3><p>La <a href="https://docs.gitlab.com/user/search/exact_code_search/" rel="">recherche exacte de code</a> permet de trouver les deux types de fichiers caractéristiques d&#39;un projet PHP. Exécutez ces requêtes au niveau du groupe principal avec le mode expression régulière activé (le bouton .* situé à droite de la barre de recherche) :</p><ul><li><strong>Images de base des conteneurs :</strong> cette requête recherche tous les fichiers que GitLab détecte comme étant des Dockerfile. Le motif correspond à toute image dont le nom ou le tag contient php, permettant ainsi d&#39;identifier des dérivés tels que wordpress, frankenphp ou bitnami/php-fpm. Quelques faux positifs sont à prévoir, mais peuvent être écartés à la lecture des résultats : <code>lang:Dockerfile ^FROM.*php</code></li><li><strong>Projets Composer :</strong> cette requête détecte les projets utilisant PHP même en l&#39;absence de Dockerfile, ou lorsque le Dockerfile récupère son image depuis un argument de build tel que <code>FROM $BASE_IMAGE</code> :</li></ul><pre className="language-plaintext shiki shiki-themes github-light" code="file:composer\.json$
" language="plaintext" meta="" style=""><code><span class="line" line="1"><span>file:composer\.json$
</span></span></code></pre><p>La recherche exacte de code ne couvre que la branche par défaut. Sur GitLab.com, elle est activée par défaut pour les offres payantes. Sur les instances GitLab Self-Managed, un administrateur doit préalablement <a href="https://docs.gitlab.com/integration/zoekt/#install-zoekt" rel="">installer Zoekt</a>. GitLab Dedicated ne prend pas en charge la recherche exacte de code.</p><p><strong>Pour chaque résultat, vérifiez la version.</strong> Vous pouvez consulter la ligne <code>FROM php:&lt;tag&gt;</code> ou exécuter la commande <code>php -v</code> dans le conteneur en cours d&#39;exécution, puis comparer le résultat avec le tableau ci-dessus. La liste des dépendances de groupe indique les paquets Composer et les versions de frameworks, mais pas la version de l&#39;environnement d&#39;exécution PHP.</p><h3 id="_4-comparaison-avec-votre-inventaire-dexécution">4. Comparaison avec votre inventaire d&#39;exécution</h3><p>L&#39;analyse des conteneurs et la recherche de code reflètent ce que vos projets déclarent et construisent, et non ce qui s&#39;exécute réellement. PHP peut s&#39;exécuter en dehors de vos projets GitLab, par exemple sur des serveurs web avec mod_php ou PHP-FPM activés uniquement dans leur configuration, sur des hôtes configurés manuellement ou dans des conteneurs toujours actifs dans des clusters sans pipeline actif. Comparez les résultats statiques avec un inventaire de vos charges de travail en cours d&#39;exécution, issu de vos outils de gestion de configuration (Ansible, Puppet, Chef, etc.), de cloud ou d&#39;inventaire de machines virtuelles. Pour <a href="https://about.gitlab.com/fr-fr/blog/kubernetes-the-container-orchestration-solution/" rel="" title="Qu&#39;est-ce que Kubernetes ?">Kubernetes</a>, l&#39;<a href="https://docs.gitlab.com/user/clusters/agent/vulnerabilities/" rel="">analyse opérationnelle des conteneurs</a> examine les images qui s&#39;exécutent dans vos clusters, avec la même détection basée uniquement sur les paquets que l&#39;analyse des conteneurs. Considérez chaque environnement d&#39;exécution PHP qui n&#39;apparaît que dans l&#39;une des deux approches comme une lacune à examiner.</p><h2 id="corrigez-à-grande-échelle-avec-gitlab-duo-agent-platform">Corrigez à grande échelle avec GitLab Duo Agent Platform</h2><p>GitLab Duo peut exécuter les étapes de détection décrites ci-dessus sur l&#39;ensemble de vos projets, via GitLab Orbit et la recherche de code. À partir de là, laissez les agents se charger des tâches répétitives et concentrez-vous sur la revue et le merge.</p><p><strong>Automatisez la correction.</strong> Utilisez <a href="https://docs.gitlab.com/user/gitlab_duo_chat/agentic_chat/" rel="">Agentic Chat</a> pour créer un epic comportant un ticket par projet concerné et attribuez le <a href="https://docs.gitlab.com/user/project/merge_requests/developer/" rel="">flow Developer</a> à chacun d&#39;entre eux. Le flow ouvre une merge request mettant à jour le tag de l&#39;image de base ou le paquet vers une version corrigée. Un <a href="https://docs.gitlab.com/user/duo_agent_platform/triggers/" rel="">déclencheur de flow</a> lié à l&#39;événement <code>Assign</code> le lance dès l&#39;attribution du ticket. Activez les revues automatiques avec le <a href="https://docs.gitlab.com/user/duo_agent_platform/flows/foundational_flows/code_review/#automatic-reviews" rel="">flow Code Review</a> pour obtenir une première revue conforme à vos <a href="https://docs.gitlab.com/user/duo_agent_platform/customize/review_instructions/" rel="">instructions de revue personnalisées</a>. Vérifiez et fusionnez chaque merge request, puis fermez le ticket une fois la version corrigée déployée.</p><p><strong>Appliquez des politiques.</strong> La politique d&#39;approbation des merge requests définie à l&#39;étape 1 bloque toute modification réintroduisant une version PHP vulnérable sans approbation, tandis que la politique d&#39;exécution de scan maintient l&#39;analyse des conteneurs active dans chaque projet afin que toute régression apparaisse dans le rapport de vulnérabilités.</p><p>Les recherches identifient des candidats, mais un ingénieur en sécurité ou en plateforme doit encore examiner chaque résultat, résoudre les inclusions CI et distinguer ce que le code déclare de ce qui s&#39;exécute réellement. Un exemple de <a href="https://gitlab.com/gitlab-da/demo-environments/tanuki-iot-platform/frontend/php-status-board/-/blob/main/skills/php2shell-inventory/SKILL.md" rel="">compétence d&#39;agent développée par l&#39;équipe Developer Advocacy de GitLab</a> se charge de cette tâche. Elle s&#39;exécute sur GitLab Duo Agent Platform et avec des agents utilisant le <a href="https://about.gitlab.com/fr-fr/blog/mcp-server-ga/" rel="">serveur GitLab MCP</a> ou la CLI glab, tels que <a href="https://about.gitlab.com/fr-fr/blog/claude-code-and-gitlab/" rel="">Claude Code</a>, <a href="https://about.gitlab.com/fr-fr/blog/fix-bugs-with-codex-and-gitlab/" rel="">Codex</a> et <a href="https://about.gitlab.com/fr-fr/blog/modernize-java-with-cursor-and-gitlab/" rel="">Cursor</a>.</p><p>Cette compétence vérifie les images de conteneur, les jobs CI, les paquets du système d&#39;exploitation, les variables de gestion de configuration, les versions épinglées dans Composer et les environnements. Elle renvoie un tableau de résultats cités, accompagnés des preuves de déploiement et des lacunes restantes. Cette compétence est en lecture seule : elle n&#39;apporte aucune modification, et les merge requests de correction constituent une étape distincte soumise à revue. Elle ne peut pas confirmer ce qui s&#39;exécute sur les hôtes auxquels elle n&#39;a pas accès ; il convient donc de les vérifier directement. Adaptez la compétence à votre environnement avant utilisation.</p><p><img alt="GitLab Duo CLI utilisant la compétence PHP2Shell. Ce projet de démonstration est intentionnellement vulnérable pour illustrer une remédiation réussie avec GitLab Duo CLI." src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1792694702/ahsysxh1p9u2rymcxhco.png" title="GitLab Duo CLI utilisant la compétence PHP2Shell. Ce projet de démonstration est intentionnellement vulnérable pour illustrer une remédiation réussie avec GitLab Duo CLI." /></p><h2 id="vérifiez-les-signes-de-compromission">Vérifiez les signes de compromission</h2><p>Les rapports d&#39;exploitation divergent. Des chercheurs en sécurité ont signalé une tentative d&#39;exploitation le 17 octobre 2026, avant la divulgation publique, et d&#39;autres rapports ont suivi la publication des correctifs. Le projet PHP n&#39;avait identifié aucun exploit fonctionnel à ce moment-là. Si un serveur exposé sur Internet exécutait une version PHP vulnérable, examinez ses logs à partir du 17 octobre 2026 à la recherche des éléments suivants :</p><ul><li>Requêtes multipart suivies d&#39;erreurs de limite mémoire ou de réponses HTTP 500 répétées</li><li>Cookies de réponse <code>PHPSESSID</code> anormalement volumineux ou malformés</li><li>Redémarrages inexpliqués de workers PHP ou processus shell lancés par des workers PHP</li><li>Fichiers inattendus sur le serveur web PHP, connexions sortantes provenant de workers PHP ou entrées cron inattendues</li></ul><p>Une exploitation réussie peut renvoyer HTTP 200 et laisser le worker actif ; l&#39;absence d&#39;erreurs n&#39;écarte donc pas une compromission. Si vous constatez des signes d&#39;exploitation, isolez le serveur et lancez une enquête d&#39;incident. Dans la mesure du possible, effectuez une capture de la mémoire, du disque et des logs avant d&#39;appliquer le correctif et de redémarrer. Le redémarrage des workers PHP peut effacer des preuves. La vulnérabilité CVE-2026-109619 peut également exposer la mémoire du processus, même sans exécution de code réussie. Renouvelez tous les identifiants, tokens ou clés que le processus PHP pourrait lire.</p><p><strong>Remarque :</strong> les scanners peuvent signaler l&#39;image d&#39;analyse des dépendances Gemnasium (gemnasium:6), dépréciée depuis GitLab 17.9, en raison du PHP qu&#39;elle embarque. Elle est utilisée uniquement comme outil en ligne de commande et ne traite jamais de requêtes HTTP ; elle ne présente donc aucun risque d&#39;exploitation. Une version corrigée a d&#39;ailleurs déjà été publiée sous le même tag.</p><h2 id="chronologie">Chronologie</h2><table><thead><tr><th align="left">Date</th><th align="left">Événement</th></tr></thead><tbody><tr><td align="left">1er août</td><td align="left">Calif découvre la première faille lors d&#39;un audit PHP assisté par l&#39;IA et la signale au projet PHP le 11 août ; Wiz Research identifie et signale les failles de manière indépendante le 24 août.</td></tr><tr><td align="left">17 octobre</td><td align="left">Les honeypots d&#39;Amazon enregistrent la première tentative d&#39;exploitation connue, tandis que les failles sont encore sous embargo.</td></tr><tr><td align="left">20 octobre</td><td align="left">PHP annonce qu&#39;une mise à jour de sécurité corrigeant deux vulnérabilités critiques sera publiée le 21 octobre.</td></tr><tr><td align="left">20 octobre</td><td align="left">Les détails des vulnérabilités fuitent avant la divulgation coordonnée. (<a href="https://www.huntress.com/blog/php2shell-leaked-critical-php-vulnerabilities" rel="">Huntress</a>)</td></tr><tr><td align="left">21 octobre, 14 h 00 UTC</td><td align="left">PHP publie les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35 ainsi que les avis de sécurité correspondants.</td></tr></tbody></table><style>html pre.shiki code .shJU0, html code.shiki .shJU0{--shiki-default:#22863A}html pre.shiki code .sgsFI, html code.shiki .sgsFI{--shiki-default:#24292E}html pre.shiki code .sYBdl, html code.shiki .sYBdl{--shiki-default:#032F62}html .default .shiki span {color: var(--shiki-default);background: var(--shiki-default-bg);font-style: var(--shiki-default-font-style);font-weight: var(--shiki-default-font-weight);text-decoration: var(--shiki-default-text-decoration);}html .shiki span {color: var(--shiki-default);background: var(--shiki-default-bg);font-style: var(--shiki-default-font-style);font-weight: var(--shiki-default-font-weight);text-decoration: var(--shiki-default-text-decoration);}</style>]]></content>
        <author>
            <name>Abisheik Magesh</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/abisheik-magesh/</uri>
        </author>
        <author>
            <name>Dinesh Bolkensteyn</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/dinesh-bolkensteyn/</uri>
        </author>
        <published>2026-10-26T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[SAST ou scanner de sécurité LLM : lequel choisir ?]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/sast-vs-llm-security-scanner/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/sast-vs-llm-security-scanner/"/>
        <updated>2026-10-23T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>Vous avez probablement déjà fait face à cette situation : vous avez soumis une merge request à un modèle de pointe et avez demandé à ce dernier de faire office de scanner de vulnérabilités. Sur une seule merge request, cette approche fonctionne souvent bien. Le modèle lit le code, comprend son intention et détecte de véritables problèmes qu&#39;un scanner basé sur des motifs peut parfois totalement manquer.</p><p>Il paraît alors logique de se poser la question suivante : si un modèle examine aussi bien une merge request, pourquoi ne pas le laisser remplacer le scanner sur l&#39;ensemble de votre pipeline ? C&#39;est là que tout se complique. Utiliser un modèle de pointe comme scanner principal sur chaque commit du code source d&#39;une entreprise coûte plus cher et se révèle moins prévisible que de lui demander de vérifier une seule merge request.</p><p>Pour les équipes chargées de la sécurité applicative d&#39;une plateforme ou d&#39;un produit, l&#39;enjeu n&#39;a jamais été de choisir entre un scanner SAST (test statique de sécurité des applications) et le scanner d&#39;un LLM : l&#39;enjeu est de savoir lequel utiliser et à quel endroit. En trouvant le bon équilibre, vous conserverez une couverture déterministe à chaque commit, avec un raisonnement là où il apporte une réelle valeur, et éviterez à la fois une facture d&#39;inférence imprévisible et des lacunes dans votre piste d&#39;audit.</p><p>Voici une comparaison de ces deux outils :</p><table><thead><tr><th align="left"></th><th align="left">Scanner déterministe (SAST)</th><th align="left">Revue basée sur l&#39;IA (LLM)</th></tr></thead><tbody><tr><td align="left">Coût</td><td align="left"><strong>Meilleure option</strong> <br /> Quelques fractions de centime par scan, coût fixe et prévisible.</td><td align="left"><br /> Un appel d&#39;inférence payant par scan ; le coût évolue en fonction du volume de code et est difficilement prévisible.</td></tr><tr><td align="left">Cohérence</td><td align="left"><strong>Meilleure option</strong> <br /> Signale les mêmes vulnérabilités, à chaque exécution.</td><td align="left"><br /> Peut signaler ou omettre des vulnérabilités différentes sur le même code d&#39;une exécution à l&#39;autre.</td></tr><tr><td align="left">Preuves d&#39;audit</td><td align="left"><strong>Meilleure option</strong> <br /> Reproductible : même méthode fixe à chaque fois, associée à une CWE.</td><td align="left"><br /> Les résultats peuvent varier d&#39;une exécution à l&#39;autre, ce qui rend l&#39;usage comme preuve d&#39;audit autonome plus délicat.</td></tr><tr><td align="left">Types de vulnérabilités</td><td align="left"><strong>Dépend du type de vulnérabilité</strong> <br /> Failles identifiables et traçables, basées sur des modèles (injection).</td><td align="left"><strong>Dépend du type de vulnérabilité</strong> <br /> Failles basées sur l&#39;intention et inédites : contrôles d&#39;authentification manquants, logique de propriété défaillante et problèmes non encore associés à une CVE ou à une CWE. Capable de raisonner sur la logique métier à partir du contexte fourni par les tickets, les epics et la documentation.</td></tr><tr><td align="left">Validation d&#39;un résultat</td><td align="left"><br /> Signale les vulnérabilités potentielles ; incapable de confirmer si l&#39;une d&#39;elles est exploitable.</td><td align="left"><strong>Meilleure option</strong> <br /> Teste les résultats en générant un exploit fonctionnel, ce qui réduit le nombre de faux positifs dans votre file d&#39;attente.</td></tr></tbody></table><h2 id="coût-du-scan-par-commit">Coût du scan par commit</h2><p>Meilleure option : SAST</p><p>Le coût lié à l&#39;analyse d&#39;une seule merge request par un <a href="https://about.gitlab.com/fr-fr/blog/large-language-model/" rel="" title="Qu&#39;est-ce qu&#39;un LLM ?">LLM</a> peut sembler négligeable, mais lorsque vous demandez à ce même modèle d&#39;examiner chaque commit du code source d&#39;une entreprise, le calcul ne tient plus. Chaque scan devient un appel d&#39;inférence payant et imprévisible, et ce coût s&#39;accumule à chaque commit. Le <a href="https://docs.gitlab.com/user/application_security/sast/" rel="">SAST</a> traite le même volume pour une fraction de centime par scan, de la même manière à chaque fois, de façon prévisible. Il permet de maintenir un coût faible et prévisible de scan par commit, si bien que la couverture de sécurité n&#39;entre jamais en concurrence avec le budget, au contraire d&#39;un LLM, dont le coût dépend de l&#39;utilisation et est difficile à anticiper.</p><h2 id="cohérence-et-production-de-preuves-daudit">Cohérence et production de preuves d&#39;audit</h2><p>Meilleure option : SAST</p><p>Si vous demandez à un LLM d&#39;analyser le même code deux fois, les vulnérabilités identifiées peuvent différer. Ce n&#39;est pas que le modèle ait commis une erreur, c&#39;est le fonctionnement même du raisonnement basé sur l&#39;échantillonnage. Cette incohérence devient un obstacle lorsque vous devez prouver qu&#39;un scan a bien eu lieu et qu&#39;il est digne de confiance en cas d&#39;audit. Les auditeurs vérifient de manière indépendante l&#39;exhaustivité et l&#39;exactitude des scanners en les réexécutant et en confirmant que les résultats correspondent. Comme un scanner déterministe repose sur des règles, il offre une cohérence intrinsèque. Lorsque vous l&#39;exécutez à nouveau, vous obtenez le même résultat.</p><h2 id="types-de-vulnérabilités">Types de vulnérabilités</h2><p>Meilleure option : les deux</p><p>Les scanners statiques et les scanners LLM offrent de bons résultats sur des catégories de vulnérabilités différentes. Un scanner déterministe est conçu pour les vulnérabilités basées sur des motifs comme les failles d&#39;injection, les secrets codés en dur et les appels cryptographiques non sécurisés. Il suit des règles fixes, ce qui lui permet de signaler les mêmes problèmes à chaque exécution.</p><p>Le scan d&#39;un LLM fonctionne différemment. Il peut lire le contexte autour du code, à savoir les epics, les tickets et la documentation qui décrivent ce que le système est censé faire, autant d&#39;éléments qu&#39;un scanner n&#39;est pas en mesure de traiter. C&#39;est ce contexte qui lui permet de signaler des problèmes liés à la logique métier, tels qu&#39;un contrôle d&#39;autorisation manquant ou une hypothèse de propriété erronée. Lorsque ce contexte est disponible, un LLM peut détecter ce qu&#39;un scanner basé sur des motifs ne peut structurellement jamais identifier.</p><h2 id="validation-dun-résultat">Validation d&#39;un résultat</h2><p>Meilleure option : les scanners LLM</p><p>Un scanner déterministe signale des vulnérabilités potentielles, mais il ne peut pas vous dire si un risque de sécurité détecté est réellement exploitable. Un LLM peut aller plus loin. Il écrit un test rapide qui tente de déclencher la faille, ce qui vous permet de vérifier si un risque est réel avant qu&#39;il n&#39;atteigne votre file d&#39;attente. Vous évitez ainsi que votre équipe ne perde du temps à vérifier des faux positifs et renforcez la confiance des équipes de développement dans la qualité des risques de sécurité détectés.</p><h2 id="les-programmes-de-sécurité-convergent-vers-les-deux-outils">Les programmes de sécurité convergent vers les deux outils</h2><p>Les équipes de sécurité ne choisissent pas un seul type de scanner : elles construisent un programme qui exécute les deux. Le scan déterministe reste la base qui s&#39;exécute systématiquement à chaque commit, car aucun programme de sécurité ne peut faire l&#39;impasse sur cette couverture. Les scanners LLM viennent s&#39;y ajouter pour les vérifications exigeant un raisonnement approfondi, dans lesquelles ils excellent, généralement au niveau de la merge request plutôt qu&#39;à chaque commit. C&#39;est là qu&#39;ils peuvent détecter des vulnérabilités qu&#39;un scanner déterministe est structurellement incapable d&#39;identifier. Ensemble, ils offrent une couverture complète : le scan déterministe détecte les motifs à un coût prévisible, et les scanners LLM apportent le raisonnement nécessaire pour détecter les failles de logique.</p><p><strong>Vous découvrez GitLab ?</strong> L&#39;analyseur Advanced SAST scanne chaque commit, et le flow Security Review, le scanner de sécurité de GitLab basé sur un LLM, offre une revue basée sur le raisonnement, le tout dans le même <a href="https://about.gitlab.com/fr-fr/topics/ci-cd/cicd-pipeline/" rel="" title="Qu&#39;est-ce qu&#39;un pipeline CI/CD ?">pipeline CI/CD</a>. <a href="https://about.gitlab.com/fr-fr/free-trial/?utm_medium=blog&amp;utm_source=blog&amp;utm_campaign=eg_emea_x_trial_x_fr_blog_fr" rel="">Commencez un essai gratuit de GitLab Ultimate</a>.</p><p><strong>Vous utilisez déjà GitLab Ultimate ?</strong> <a href="https://docs.gitlab.com/user/duo_agent_platform/flows/foundational_flows/security_review/" rel="">Activez le flow Security Review</a> pour l&#39;exécuter en parallèle des scans SAST que vous utilisez déjà.</p><h2 id="faq">FAQ</h2><p><strong>L&#39;IA peut-elle remplacer un SAST ?</strong></p><p>Pas en tant que scanner unique. La revue basée sur l&#39;IA peut détecter de véritables problèmes, mais elle peut signaler ou omettre des vulnérabilités différentes sur le même code d&#39;une exécution à l&#39;autre. De plus, utiliser un LLM à chaque commit à l&#39;échelle d&#39;une entreprise coûte plus cher et est plus difficile à prévoir qu&#39;un scanner conçu pour fonctionner en continu et de manière déterministe.</p><p><strong>Pourquoi des preuves d&#39;audit reproductibles sont-elles essentielles pour la conformité ?</strong></p><p>Les frameworks de codage sécurisé tels que SOC 2, PCI DSS et le règlement européen sur la cyberrésilience exigent des preuves reproductibles et auditables. Un scanner produit des informations qu&#39;un auditeur vérifie de manière indépendante en réexécutant ce scanner et en confirmant que les résultats correspondent. Un scanner déterministe garantit cette confirmation indépendante par conception. Un modèle probabiliste, lui, ne garantit pas les mêmes résultats à chaque scan.</p><p><strong>Quels éléments supplémentaires les revues basées sur l&#39;IA peuvent-elles détecter par rapport à un SAST ?</strong></p><p>Les revues basées sur l&#39;IA peuvent détecter des failles de logique métier : contrôles d&#39;autorisation manquants, validation de propriété défaillante et bogues qui dépendent de la compréhension de ce que le code est censé faire, et non uniquement de la façon dont il est écrit. Les revues basées sur l&#39;IA permettent de raisonner sur l&#39;intention, ce que le scan basé sur des motifs n&#39;est pas conçu pour faire.</p><p><strong>Les équipes de sécurité devraient-elles utiliser les deux outils ?</strong></p><p>Oui. Le SAST et les revues basées sur l&#39;IA sont spécialisés dans la détection de types de vulnérabilités différents. Il est possible d&#39;exécuter le SAST en continu, sur chaque commit, et de réserver la revue basée sur l&#39;IA aux vérifications nécessitant un raisonnement approfondi, telles que les vulnérabilités de logique métier, qu&#39;un scanner ne peut structurellement pas détecter.</p><h2 id="ressources-supplémentaires">Ressources supplémentaires</h2><ul><li><a href="https://about.gitlab.com/fr-fr/blog/delivering-faster-and-smarter-scans-with-advanced-sast/" rel="">Analyseur Advanced SAST : scans plus rapides et intelligents</a></li><li><a href="https://docs.gitlab.com/user/application_security/sast/gitlab_advanced_sast/" rel="">Documentation sur l&#39;analyseur GitLab Advanced SAST</a></li><li><a href="https://docs.gitlab.com/user/duo_agent_platform/flows/foundational_flows/security_review/" rel="">Documentation sur le flow GitLab Duo Security Review</a></li><li><a href="https://about.gitlab.com/fr-fr/blog/gitlab-duo-security-review-flow/" rel="">Le flow GitLab Duo Security Review détecte les failles logiques que les scanners n&#39;identifient pas</a></li></ul>]]></content>
        <author>
            <name>Meir Benayoun</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/meir-benayoun/</uri>
        </author>
        <author>
            <name>Chris Widstrom</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/chris-widstrom/</uri>
        </author>
        <published>2026-10-23T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[Gouvernance de l'IA : une vue unifiée de l'activité des agents]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/ai-governance-dashboard/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/ai-governance-dashboard/"/>
        <updated>2026-10-22T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>Les agents de codage alimentés par l&#39;IA écrivent et modifient du code, qu&#39;il s&#39;agisse des agents de GitLab Duo Agent Platform ou des agents externes connectés tels que Claude Code, Cursor et Codex. Vous êtes responsable de ce que font ces agents, pourtant la majeure partie de leur activité reste invisible : quels agents ont été exécutés, qui les a utilisés et ce qu&#39;ils ont modifié. Les équipes peinent souvent à déterminer si un développeur a eu recours à un outil ou à un modèle approuvé.</p><p>Le tableau de bord de gouvernance de l&#39;IA, désormais en version bêta, vous offre un espace centralisé pour visualiser l&#39;activité des agents au sein de votre groupe principal. Il regroupe les agents de GitLab Duo Agent Platform et les agents externes connectés par vos équipes de développement dans une vue unifiée, qui indique quels agents ont été exécutés, qui les a utilisés et sur quels projets ils sont intervenus. Le tableau de bord affiche également les outils et les sessions associés à chaque agent.</p><p>Grâce à la piste d&#39;audit, vous pouvez répondre aux questions posées par les auditeurs et les responsables des risques : qui a exécuté cet agent, qu&#39;a-t-il fait et qui en est responsable ? Chaque action d&#39;un agent est enregistrée dans une piste d&#39;audit unique, avec le modèle utilisé, les outils appelés et le projet dans lequel il a opéré. Vous pouvez désormais analyser une session ou fournir des preuves à un auditeur sans avoir à consolider plusieurs sources de données.</p><p>Découvrez une démonstration du tableau de bord de gouvernance de l&#39;IA avec Colleen Lake, Developer Advocate chez GitLab :</p><iframe src="https://player.vimeo.com/video/1237402579?badge=0&amp;autopause=0&amp;player_id=0&amp;app_id=58479" frameBorder="0" allow="autoplay; fullscreen; picture-in-picture; clipboard-write; encrypted-media; web-share" referrerPolicy="strict-origin-when-cross-origin" style="position:absolute;top:0;left:0;width:100%;height:100%;" title="Tableau de bord de gouvernance de l&#39;IA"></iframe><script src="https://player.vimeo.com/api/player.js"></script><h2 id="bénéficiez-dune-visibilité-sur-lactivité-des-agents-dia">Bénéficiez d&#39;une visibilité sur l&#39;activité des agents d&#39;IA</h2><p>Les agents d&#39;IA qui opèrent au sein de votre organisation sont trop nombreux pour être suivis manuellement. Les agents de GitLab Duo Agent Platform s&#39;exécutent dans GitLab, tandis que les agents externes connectés tels que Claude Code, Cursor et Codex fonctionnent sur les machines des équipes de développement.</p><p>C&#39;est tout le problème du shadow AI : de nombreux outils produisent un travail bien réel dans vos projets, mais aucun responsable ne peut le visualiser en un seul endroit ni savoir à quel membre de l&#39;équipe l&#39;attribuer.</p><p>Le tableau de bord de gouvernance de l&#39;IA met cette activité en lumière et rattache chaque agent au développeur qui en est à l&#39;origine. Pour l&#39;activer dans votre groupe principal, accédez à <strong>IA &gt; Gouvernance</strong>. Les agents de GitLab Duo Agent Platform et les agents externes connectés apparaissent ensemble, et vous pouvez basculer entre les vues pour afficher tous les agents, uniquement les agents de GitLab Duo Agent Platform ou uniquement les agents externes connectés. Trois indicateurs en haut de page vous donnent une vue d&#39;ensemble : le nombre d&#39;agents exécutés, le nombre de sessions démarrées et le nombre d&#39;appels d&#39;outils effectués au cours des sept ou trente derniers jours. Chaque indicateur affiche la tendance quotidienne et l&#39;évolution par rapport à la période précédente, ce qui permet de repérer facilement les pics d&#39;activité, comme l&#39;adoption d&#39;un nouvel outil par votre équipe la semaine passée. Les cartes situées en dessous vous indiquent où agir. Vous pouvez vérifier si les agents utilisés par vos équipes de développement correspondent à ceux que vous avez approuvés, identifier les projets où l&#39;activité des agents est la plus forte et qui méritent un examen approfondi, et savoir à qui vous adresser en cas d&#39;évolution des usages.</p><p><img alt="Tableau de bord de gouvernance de l&#39;IA" src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1792498520/if5duyy9qojp7qsizn0i.png" /></p><h2 id="prouvez-ce-que-chaque-agent-a-accompli">Prouvez ce que chaque agent a accompli</h2><p>Pour gérer les risques liés à l&#39;IA, il faut d&#39;abord savoir ce que chaque agent a fait et qui l&#39;a sollicité. Or, les pistes d&#39;audit traditionnelles ont été conçues pour les modifications humaines, si bien que ces informations sont souvent éparpillées entre plusieurs outils, voire inexistantes. GitLab enregistre chaque action d&#39;un agent sous la forme d&#39;un événement d&#39;audit, ce qui vous permet d&#39;analyser un incident ou de répondre à un auditeur depuis un seul et même endroit.</p><p>Ouvrez n&#39;importe quelle session GitLab Duo Agent Platform pour consulter le prompt envoyé par le développeur, les outils appelés par l&#39;agent, les serveurs MCP utilisés, le modèle exécuté et le projet modifié. Vous pouvez ensuite télécharger une copie immuable de la session à titre de preuve, ou transmettre les événements vers votre système de gestion des informations et des événements de sécurité (SIEM).</p><p><img alt="Événements d&#39;audit dans le tableau de bord de gouvernance de l&#39;IA" src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1792498520/buzhquo7zi1jqj7mclby.png" /></p><h2 id="configurez-votre-tableau-de-bord-dès-aujourdhui">Configurez votre tableau de bord dès aujourd&#39;hui</h2><p>Le tableau de bord de gouvernance de l&#39;IA peut être configuré en quelques étapes :</p><ol><li><strong>Vérifiez les accès.</strong> Le tableau de bord requiert le rôle Propriétaire au niveau du groupe principal, ou un rôle personnalisé disposant de l&#39;autorisation <code>read_agent_artifacts</code>. Si les personnes chargées de surveiller l&#39;activité des agents ne disposent pas d&#39;un accès Propriétaire, créez d&#39;abord ce rôle personnalisé.</li><li><strong>Activez le stockage des événements d&#39;audit IA.</strong> Le stockage est désactivé par défaut et les événements ne sont enregistrés qu&#39;après son activation. Dans votre groupe principal, accédez à <strong>Paramètres &gt; GitLab Duo</strong>, sélectionnez <strong>Modifier la configuration</strong>, puis <strong>Stocker les événements d&#39;audit IA</strong> dans la section <strong>Données et confidentialité</strong>. Vous devez disposer du rôle Propriétaire ou Responsable de la sécurité pour y accéder.</li><li><strong>Ouvrez le tableau de bord.</strong> Dans votre groupe principal, accédez à <strong>IA &gt; Gouvernance</strong> et sélectionnez l&#39;onglet <strong>Tableau de bord</strong> pour visualiser l&#39;activité de GitLab Duo Agent Platform.</li><li><strong>Connectez vos agents externes.</strong> Authentifiez-vous avec GitLab CLI (glab) version 1.122.0 ou ultérieure sur macOS ou Linux. Pour capturer les sessions Claude Code, exécutez <code>glab govern setup</code>, qui installe les hooks Claude Code. Pour capturer également les sessions Cursor et Codex, exécutez <code>glab govern setup --agents codex,cursor</code>, ce qui ajoute une tâche en arrière-plan envoyant ces sessions toutes les 30 minutes. Exécutez <code>glab govern doctor</code> pour confirmer que la configuration fonctionne correctement.</li></ol><blockquote><p>Le tableau de bord de gouvernance de l&#39;IA est en version bêta pour les clients GitLab Premium et GitLab Ultimate. Activez-le sur votre groupe principal pour superviser l&#39;utilisation de l&#39;IA au rythme de son adoption par vos équipes.</p><p>Vous n&#39;utilisez pas encore GitLab ? <a href="https://about.gitlab.com/fr-fr/free-trial/" rel="">Essayez GitLab Ultimate gratuitement</a> et testez le tableau de bord de gouvernance de l&#39;IA.</p></blockquote>]]></content>
        <author>
            <name>Alisa Ho</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/alisa-ho/</uri>
        </author>
        <published>2026-10-22T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[Gemini 4 Argon sur GitLab : conçu pour les tâches agentiques de longue durée]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/gitlab-google-gemini-argon/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/gitlab-google-gemini-argon/"/>
        <updated>2026-10-21T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>À mesure que les modèles d&#39;IA prennent en charge des tâches de plus en plus longues et complexes, le véritable enjeu consiste à exploiter cette puissance tout au long du cycle de développement logiciel, sans augmenter les risques ni les coûts. Les équipes doivent pouvoir agir plus rapidement, tout en respectant les contrôles et les garde-fous de l&#39;entreprise.</p><p>Gemini 4 Argon de Google, désormais disponible sur <a href="https://docs.gitlab.com/user/duo_agent_platform/" rel="">GitLab Duo Agent Platform</a>, a été conçu précisément pour ce type de tâches. Avec Argon, votre équipe peut déléguer des actions longues et multi-étapes, puis examiner les résultats produits. Lors des évaluations internes de GitLab, Gemini 4 Argon a accompli 93,3 % des tâches du benchmark d&#39;ingénierie logicielle de GitLab.</p><h2 id="une-exécution-fiable-pour-les-tâches-de-longue-durée">Une exécution fiable pour les tâches de longue durée</h2><p>Travailler à chaque étape du cycle de vie d&#39;un logiciel exige de la persévérance et une attention constante. Argon maintient son raisonnement tout au long des nombreuses étapes d&#39;une tâche : il lit des fichiers, exécute des commandes et modifie du code jusqu&#39;à ce que la tâche soit terminée. Vos ingénieurs peuvent déléguer des tâches aux agents GitLab Duo alimentés par Argon en toute confiance, et consacrer leur temps à l&#39;analyse des résultats plutôt qu&#39;à la surveillance des exécutions.</p><p>Google a entraîné Argon à respecter les limites du système, à signaler lorsqu&#39;il ne parvient pas à trouver un élément ou à terminer une tâche, et à demander une confirmation avant toute action irréversible. Les équipes peuvent ainsi confier des tâches complexes à Argon tout en gardant la main sur les décisions importantes.</p><p>Lors d&#39;évaluations internes, Argon a résolu 73,3 % des <a href="https://docs.gitlab.com/development/ai_features/ai_evaluation_guidelines/" rel="">tâches du benchmark de GitLab</a>, chaque modification ayant réussi les tests du benchmark dans plusieurs langages de programmation. Parmi les exécutions ayant rencontré une erreur d&#39;outil ou un délai d&#39;attente dépassé, Argon a tout de même mené à bien 93,8 % d&#39;entre elles. Ainsi, un seul échec en cours d&#39;exécution n&#39;obligera pas votre équipe à tout recommencer. Le travail de l&#39;agent est intégré dans une merge request, où votre équipe examine le résultat avec le contexte complet de la modification.</p><p>Argon traite les problèmes de manière approfondie, ce qui en fait un choix de modèle particulièrement adapté lorsque la qualité de l&#39;exécution prime sur la rapidité.</p><h2 id="choisissez-le-modèle-gemini-adapté-à-votre-charge-de-travail">Choisissez le modèle Gemini adapté à votre charge de travail</h2><p>Gemini 4 Argon est le dernier modèle de pointe de Google et le modèle Gemini le plus performant sur GitLab Duo Agent Platform. Il excelle dans les actions agentiques de longue durée, y compris les tâches dont la définition initiale est imprécise. Il se combine avec les modèles Flash, qui offrent une option plus économique pour les volumes de travail importants, vous permettant ainsi d&#39;associer chaque charge de travail au modèle Gemini le mieux adapté. Quel que soit le modèle Gemini choisi, il s&#39;exécute au sein de la même couche de contexte, avec les mêmes vérifications de politique et la même piste d&#39;audit qui couvrent chaque action agentique tout au long de votre cycle de développement logiciel <a href="https://about.gitlab.com/fr-fr/blog/what-is-sdlc/" rel="" title="Qu&#39;est-ce que le SDLC ?">(SDLC)</a>.</p><h2 id="essayez-argon-sur-gitlab-duo-agent-platform">Essayez Argon sur GitLab Duo Agent Platform</h2><p>Gemini 4 Argon est disponible dès maintenant sur GitLab Duo Agent Platform. Comme les autres modèles, il fonctionne avec des <a href="https://docs.gitlab.com/subscriptions/gitlab_credits/#models" rel="">GitLab Credits</a>. Argon est proposé à un tarif promotionnel de 2,86 <a href="https://docs.gitlab.com/subscriptions/gitlab_credits/#premium-models" rel="">appels par crédit</a> jusqu&#39;au 30 novembre 2026. À compter du 1er décembre, la tarification standard de 1,33 appel par crédit s&#39;appliquera.</p><p>Si vous utilisez déjà GitLab Duo Agent Platform, vous pouvez essayer Argon dès aujourd&#39;hui en sélectionnant Gemini 4 Argon dans la <a href="https://docs.gitlab.com/user/duo_agent_platform/model_selection/" rel="">liste des modèles</a>. Les clients GitLab Premium et GitLab Ultimate peuvent <a href="https://docs.gitlab.com/user/duo_agent_platform/turn_on_off/" rel="">activer GitLab Duo Agent Platform</a> et essayer Argon en utilisant les <a href="https://docs.gitlab.com/subscriptions/gitlab_credits/#included-credits" rel="">GitLab Credits inclus dans leur abonnement</a>. Vous découvrez GitLab Duo Agent Platform ? <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/?utm_medium=blog&amp;utm_source=blog&amp;utm_campaign=eg_emea_x_trial_x_fr_blog_fr" rel="">Démarrez un essai gratuit</a> dès aujourd&#39;hui.</p>]]></content>
        <author>
            <name>Brittany Lutz</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/brittany-lutz/</uri>
        </author>
        <published>2026-10-21T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[Bâtir la sécurité de l'IA dans la transparence]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/gitlab-joins-open-secure-ai-alliance/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/gitlab-joins-open-secure-ai-alliance/"/>
        <updated>2026-10-20T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>À l&#39;ère de l&#39;abondance du code, la confiance se fait rare.</p><p>C&#39;est l&#39;argument avancé par Bill Staples, CEO de GitLab, dans son article intitulé <a href="https://about.gitlab.com/fr-fr/blog/when-code-is-abundant/" rel="">L&#39;ère de l&#39;abondance du code</a>. L&#39;IA réduit considérablement le coût de production des logiciels, et tout ce qui entoure cette production, notamment le contexte, la vérification, la gouvernance et les preuves, prend proportionnellement plus d&#39;importance. La sécurité et la collaboration sont indispensables pour instaurer la confiance. Désormais, celle-ci doit aussi couvrir les agents qui conçoivent les logiciels, et pas seulement les logiciels eux-mêmes.</p><p>C&#39;est pourquoi GitLab rejoint l&#39;<a href="https://secureaialliance.org/" rel="">Open Secure AI Alliance</a>, qui réunit des organisations pour développer et partager des technologies, techniques et outils ouverts permettant de protéger les logiciels et les agents à l&#39;ère de l&#39;IA. Nous avons rejoint cette alliance car nous sommes convaincus que la sécurité de l&#39;IA gagne en robustesse lorsqu&#39;elle peut être inspectée, testée, adaptée et améliorée par une large communauté de défenseurs.</p><p>Pour GitLab, il s&#39;agit d&#39;un prolongement naturel de ce que nous faisons déjà.</p><p>La <a href="https://gitlab.com/gitlab-org/modelops/applied-ml/code-suggestions/ai-assist/" rel="">passerelle d&#39;IA</a> de GitLab est un service autonome qui donne accès aux fonctionnalités d&#39;IA sur GitLab.com, GitLab Dedicated et les instances auto-hébergées. Son code source est public, tout comme les configurations de workflows d&#39;agents qui s&#39;exécutent sur la passerelle d&#39;IA, notamment celles relatives à la création de code, à la revue de code, à la détection des faux positifs liés aux secrets et à la revue de sécurité.</p><ul><li><a href="https://gitlab.com/gitlab-org/modelops/applied-ml/code-suggestions/ai-assist/-/tree/main/duo_workflow_service/agent_platform/v1/flows/configs/developer?ref_type=heads" rel="">Configuration du flow Developer</a></li><li><a href="https://gitlab.com/gitlab-org/modelops/applied-ml/code-suggestions/ai-assist/-/blob/main/duo_workflow_service/agent_platform/v1/flows/configs/code_review/1.0.0.yml?ref_type=heads" rel="">Configuration du flow Code Review</a></li><li><a href="https://gitlab.com/gitlab-org/modelops/applied-ml/code-suggestions/ai-assist/-/blob/main/duo_workflow_service/agent_platform/v1/flows/configs/security_review/1.0.0.yml?ref_type=heads" rel="">Configuration du flow Security Review</a></li></ul><p>Ces exemples illustrent un principe important : un système d&#39;IA est bien plus que le modèle qui le sous-tend. La confiance repose sur l&#39;environnement d&#39;exécution, les workflows, les contrôles, le contexte et l&#39;évaluation. Des outils ouverts permettent aux équipes de sécurité de mieux comprendre le fonctionnement de ces composants, de les tester face à des risques réels et de les améliorer au fil du temps.</p><p>Nous sommes également convaincus que les organisations ont besoin de choix. Elles doivent pouvoir utiliser des modèles propriétaires et des modèles open-weight sécurisés, sélectionner le modèle le mieux adapté à chaque tâche, et décider où et comment leurs systèmes d&#39;IA opèrent. L&#39;indépendance vis-à-vis des modèles et du cloud préserve cette flexibilité, tandis qu&#39;un écosystème ouvert offre aux clients davantage d&#39;options pour construire, gouverner et sécuriser l&#39;IA.</p><p>La transparence doit également couvrir les risques. Notre documentation relative aux <a href="https://docs.gitlab.com/user/duo_agent_platform/security_threats/" rel="">menaces de sécurité dans les systèmes agentiques</a> présente les chemins d&#39;attaque applicables à nos propres agents ainsi que les contrôles en vigueur dans chaque environnement. Nous traitons nos agents comme des acteurs privilégiés : chacun dispose d&#39;une identité explicite, d&#39;outils et d&#39;autorisations restreints, et ses actions peuvent faire l&#39;objet d&#39;un audit. Nous expliquons ce fonctionnement dans notre documentation consacrée à l&#39;<a href="https://docs.gitlab.com/user/duo_agent_platform/composite_identity/" rel="">identité composite</a>, à l&#39;<a href="https://docs.gitlab.com/user/duo_agent_platform/environment_sandbox/" rel="">exécution en environnement sandbox</a>, aux <a href="https://docs.gitlab.com/user/duo_agent_platform/flows/claude-edit-v1-flow-registry/#available-tools" rel="">restrictions d&#39;outils par flow</a> et à la <a href="https://docs.gitlab.com/user/ai-governance/tool-governance/" rel="">gouvernance des outils des agents</a>.</p><p>En participant à l&#39;Open Secure AI Alliance, GitLab a l&#39;occasion de partager les travaux concrets déjà en cours par ses équipes d&#39;IA et de sécurité, et de tirer des enseignements de la communauté au sens large. Notre objectif n&#39;est pas d&#39;opposer les modèles open-weight aux modèles propriétaires, mais de veiller à ce que les défenseurs disposent de la transparence, de la maîtrise et de la flexibilité nécessaires pour construire des systèmes d&#39;IA dignes de confiance.</p><p>La sécurité de l&#39;IA doit se construire dans la transparence. Pour en savoir plus, consultez le site de l&#39;<a href="https://secureaialliance.org/" rel="">Open Secure AI Alliance</a>.</p>]]></content>
        <author>
            <name>Chaim Mazal</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/chaim-mazal/</uri>
        </author>
        <published>2026-10-20T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[Accélérez la livraison agentique, gardez le contrôle sur la revue de code]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/gitlab-code-review/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/gitlab-code-review/"/>
        <updated>2026-10-19T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>Les agents d&#39;IA ont transformé la quantité de code qu&#39;une équipe peut produire en une journée. Les files d&#39;attente de revue n&#39;ont pas suivi le rythme, et la livraison se retrouve bloquée pendant que les modifications attendent un examen approfondi. Les solutions habituelles (rappels, rotations des relecteurs, affectation d&#39;une équipe) font gagner un peu de temps, mais finissent par épuiser tout le monde.</p><p>Côté client, la revue de code assistée par l&#39;IA aide l&#39;auteur à détecter les problèmes au moment où le code est écrit, avant même l&#39;ouverture d&#39;une merge request. Mais ses limites sont réelles. Vérifier uniquement la qualité ne suffit pas, car rien ne garantit que les politiques de l&#39;organisation soient appliquées avant la mise en production. En effet, les commentaires sur un diff ne déterminent pas si une modification peut être fusionnée ou déployée.</p><p>Chaque merge request a encore besoin d&#39;une étape de certification cohérente intégrée aux pipelines, aux résultats de sécurité, aux propriétaires du code, aux règles d&#39;approbation et aux audits. La revue dans l&#39;environnement de l&#39;auteur ne peut ni uniformiser ce travail sur l&#39;ensemble de vos projets, ni acheminer les modifications soumises à une politique vers la bonne personne, ni montrer aux responsables ce que l&#39;agent a fait avant le merge. À mesure que les agents écrivent davantage de code, les revues automatisées doivent être effectuées dans la plateforme qui suit déjà chaque modification de la planification à la mise en production, et où les contrôles d&#39;identité, de politique et de supervision sont déjà en place.</p><p>Plus tôt cette année, nous avons lancé le <a href="https://docs.gitlab.com/user/duo_agent_platform/flows/foundational_flows/code_review/" rel="">flow Code Review</a> en disponibilité générale sur <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/" rel="">GitLab Duo Agent Platform</a>. Ce flow intègre cette validation à la merge request et fait de la revue agentique une composante de la même plateforme où le code est livré. Les équipes peuvent l&#39;activer pour que chaque modification soit automatiquement traitée selon des règles définies une seule fois, à un tarif de 0,25 $ par revue, <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/use-cases/" rel="">avec un ROI estimé à 100 fois l&#39;investissement</a>. Ce coût unitaire prévisible est suffisamment bas pour activer la revue automatique sur chaque merge request, afin que les revues soient réalisées à la vitesse des machines tout en restant rentables à l&#39;échelle de l&#39;organisation.</p><h2 id="des-revues-agentiques-conçues-pour-votre-processus-de-livraison">Des revues agentiques conçues pour votre processus de livraison</h2><p>Le flow Code Review est intégré nativement aux merge requests de GitLab et couvre l&#39;intégralité de votre environnement. Il s&#39;exécute en tant que job <a href="https://about.gitlab.com/fr-fr/topics/ci-cd/" rel="" title="Qu&#39;est-ce que le CI/CD ?">CI/CD</a> sur vos runners, qu&#39;ils soient hébergés par GitLab ou par vos soins, de sorte que la revue s&#39;effectue dans le même environnement que le reste du processus de livraison. Il fonctionne de la même manière sur GitLab.com, GitLab Dedicated et GitLab Self-Managed. Lorsque des environnements isolés ou réglementés l&#39;exigent, les modèles auto-hébergés vous permettent de garder le contrôle sur l&#39;inférence. Vous pouvez également choisir le modèle qui sert de base à la revue de code agentique : des modèles gérés par GitLab ou vos propres modèles auto-hébergés.</p><p>Lorsque la certification est intégrée par défaut à la merge request, les équipes bénéficient d&#39;une couverture, d&#39;un contrôle et d&#39;un suivi en un seul endroit.</p><p>Voici les points clés de la revue de code agentique avec GitLab Duo Agent Platform :</p><p><strong>Revue de chaque merge request, sans que personne ait à le demander.</strong> Activez les revues automatiques au niveau du projet, du groupe ou de l&#39;instance, et les paramètres s&#39;appliquent en cascade. Les auteurs n&#39;ont pas besoin de penser à demander une première revue.</p><p><strong>Des normes définies une fois pour les livraisons de votre groupe.</strong> Les <a href="https://docs.gitlab.com/user/duo_agent_platform/customize/review_instructions/" rel="">instructions de revue personnalisées</a> intègrent les conventions propres à chaque langage, les pratiques de sécurité et les règles spécifiques à chaque chemin d&#39;accès. Un groupe peut associer le flow Code Review à un projet template pour que ces normes s&#39;appliquent partout où les tâches sont effectuées. Associez ces instructions aux contrôles de sécurité et de conformité appliqués par GitLab lorsqu&#39;une exigence doit toujours être respectée.</p><p><img alt="Résumé de revue avec session d&#39;agent" src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1792112882/t9x60iuneg6enpu55lp3.png" title="Résumé de revue avec session d&#39;agent" /></p><p><strong>Un suivi pour chaque signalement.</strong> La revue de suivi vérifie ce que GitLab Duo Agent Platform a déjà signalé, confirme les corrections et évite de revenir sur les mêmes points. À ce tarif, vous pouvez activer les revues automatiques sur l&#39;ensemble de vos projets.</p><p><strong>La bonne personne, quand la politique l&#39;exige.</strong> Les propriétaires du code et les règles d&#39;approbation applicables restent en vigueur. Le <a href="https://about.gitlab.com/fr-fr/blog/recommend-reviewers-flow/" rel="">flow Recommend Reviewers</a> suggère le nombre minimal de relecteurs nécessaires pour respecter ces règles, selon l&#39;expertise, la charge de travail, la disponibilité et le fuseau horaire de chacun.</p><h2 id="comment-fonctionne-la-revue-de-code-agentique-dans-gitlab">Comment fonctionne la revue de code agentique dans GitLab</h2><p>Dans GitLab, la revue de code s&#39;effectue au sein de la merge request, aux côtés de vos pipelines, de vos résultats de sécurité et de vos approbations.</p><ol><li>Une merge request est ouverte (ou est marquée comme prête). La revue automatique peut déclencher le flow Code Review, ou un auteur peut assigner GitLab Duo.</li><li>Le flow s&#39;exécute en tant que job CI/CD sur vos runners, analyse la modification avec le contexte du dépôt et de la merge request, guidé par vos instructions de revue personnalisées et les modèles sélectionnés par votre groupe, puis commente le diff.</li><li>Les auteurs et leurs agents de codage effectuent un push des corrections. La revue de suivi vérifie les commentaires précédents de GitLab Duo et s&#39;appuie sur le contexte de la revue antérieure.</li><li>Lorsqu&#39;une personne doit approuver la merge request, le flow Recommend Reviewers propose des relecteurs et vous les assignez depuis la merge request.</li><li>Les pipelines, les résultats de sécurité, les règles d&#39;approbation et l&#39;historique de session restent regroupés au même endroit, de sorte qu&#39;une merge request revue est une merge request certifiée sur le chemin vers la production.</li></ol><p>Découvrez la revue de code agentique dans GitLab en action :</p><iframe src="https://player.vimeo.com/video/1236386332?badge=0&amp;autopause=0&amp;player_id=0&amp;app_id=58479" frameBorder="0" allow="autoplay; fullscreen; picture-in-picture; clipboard-write; encrypted-media; web-share" referrerPolicy="strict-origin-when-cross-origin" style="position:absolute;top:0;left:0;width:100%;height:100%;" title="Revue de code agentique"></iframe><script src="https://player.vimeo.com/api/player.js"></script><h2 id="perspectives">Perspectives</h2><p>Notre roadmap pour la revue de code agentique comprend :</p><p><strong>Une revue plus approfondie lorsque la modification le justifie.</strong> Une étape d&#39;analyse étendue intégrera le code appelant et les tests pour les merge requests complexes, selon vos paramètres de sélection de modèles.</p><p><strong>Des décisions plus claires sur la merge request.</strong> GitLab Duo pourra approuver ou demander des modifications selon les paramètres que vous définissez.</p><p><strong>La mise en avant des risques.</strong> Une évaluation des risques liés à la merge request aidera les équipes à identifier les modifications qui méritent une attention particulière.</p><p><strong>La revue avant l&#39;ouverture de la merge request.</strong> La revue locale dans <a href="https://docs.gitlab.com/user/gitlab_duo_cli/" rel="">GitLab Duo CLI</a> permettra aux équipes de développement d&#39;appliquer les directives de revue du projet aux modifications en cours avant que la merge request ne déclenche la vérification officielle de l&#39;organisation.</p><p>Les agents écrivent une part croissante de votre code. Tout ce qui arrive en production doit être revu, chaque modification doit respecter vos normes, et vos relecteurs doivent pouvoir se concentrer sur ce qui nécessite une intervention humaine. Chaque amélioration de cette roadmap est conçue pour vous aider à y parvenir.</p><h2 id="premiers-pas">Premiers pas</h2><p>Si vous découvrez GitLab Duo Agent Platform, vous pouvez <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/?utm_medium=blog&amp;utm_source=blog&amp;utm_campaign=eg_emea_x_trial_x_fr_blog_fr" rel="">commencer dès maintenant un essai gratuit</a>. Si vous êtes déjà client GitLab Premium ou GitLab Ultimate, vous pouvez simplement <a href="https://docs.gitlab.com/user/duo_agent_platform/turn_on_off/" rel="">activer GitLab Duo Agent Platform</a> et utiliser les <a href="https://docs.gitlab.com/subscriptions/gitlab_credits/" rel="">GitLab Credits inclus dans votre abonnement</a>.</p><p><em>Cet article de blog contient des déclarations de nature prospective au sens de la Section 27A du Securities Act de 1933, telle que modifiée, et de la Section 21E du Securities Exchange Act de 1934. Bien que nous pensions que les attentes reflétées dans ces déclarations sont raisonnables, celles-ci sont soumises à des risques, incertitudes, hypothèses et autres facteurs connus et inconnus qui peuvent entraîner des résultats ou conséquences sensiblement différents. De plus amples informations sur ces risques et autres facteurs sont incluses sous la rubrique « Facteurs de risque » dans nos documents déposés auprès de la SEC. Nous ne nous engageons pas à mettre à jour ou à réviser ces déclarations après la date de publication de cet article de blog, sauf si la loi l&#39;exige.</em></p>]]></content>
        <author>
            <name>Stuart Moncada</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/stuart-moncada/</uri>
        </author>
        <published>2026-10-19T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[GitLab Secrets Manager : gérez vos secrets comme votre code]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/secrets-manager-ga/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/secrets-manager-ga/"/>
        <updated>2026-10-16T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>Les identifiants sont souvent créés dans les environnements de développement locaux des ingénieurs, puis copiés dans des <a href="https://about.gitlab.com/fr-fr/blog/getting-started-with-gitlab-working-with-ci-cd-variables/" rel="" title="Qu&#39;est-ce qu&#39;une variable CI/CD ?">variables CI/CD</a> sans portée définie afin d&#39;assurer le bon fonctionnement des pipelines. Stockée sous forme de valeur brute plutôt que de référence à un secret à portée limitée, une clé de signature est accessible à tous les jobs du pipeline, qu&#39;ils soient compromis ou non.</p><p>Mettre en place un coffre-fort autonome réduit cette exposition, mais exige de répercuter chaque modification apportée aux membres du projet, aux branches protégées et aux environnements de production. Lorsque le coffre-fort n&#39;est plus synchronisé, un pipeline échoue ou le compte de service d&#39;un agent conserve un accès dont il n&#39;a plus besoin.</p><p>GitLab Secrets Manager renforce la sécurité des identifiants sans nécessiter un second modèle d&#39;autorisations. Il est désormais en disponibilité générale dans <a href="https://docs.gitlab.com/releases/19/gitlab-19-5-released/" rel="">GitLab 19.5</a> pour les abonnements GitLab Premium et GitLab Ultimate sur GitLab.com et GitLab Self-Managed, et le sera prochainement pour GitLab Dedicated. Basé sur OpenBao, il stocke les identifiants de build et d&#39;exécution avec les mêmes autorisations et avec la même piste d&#39;audit que votre code. Les équipes plateforme peuvent proposer aux équipes de développement un accès en libre-service aux secrets, tandis que les équipes de sécurité disposent d&#39;identifiants limités aux jobs qui les utilisent, ainsi que de l&#39;identifiant du pipeline et du job à chaque lecture <a href="https://about.gitlab.com/fr-fr/topics/ci-cd/" rel="" title="Qu&#39;est-ce que le CI/CD ?">CI/CD</a>.</p><blockquote><p>« GitLab Secrets Manager nous permet de centraliser les secrets dans le CI/CD, <a href="https://about.gitlab.com/fr-fr/blog/kubernetes-the-container-orchestration-solution/" rel="" title="Qu&#39;est-ce que Kubernetes ?">Kubernetes</a> et l&#39;<a href="https://about.gitlab.com/fr-fr/topics/gitops/infrastructure-as-code/" rel="" title="Qu&#39;est-ce que l&#39;Infrastructure as Code ?">Infrastructure as Code</a> sans avoir à déployer plusieurs coffres-forts ni à gérer des points d&#39;intégration distincts. Il renforce également la sécurité de notre chaîne d&#39;approvisionnement en limitant l&#39;accès aux identifiants à certains utilisateurs et pipelines. » – Jeremy Nauta, Software Architect, OneTrust</p></blockquote><h2 id="comment-gitlab-secrets-manager-limite-laccès-aux-secrets-lors-du-build-à-chaque-job">Comment GitLab Secrets Manager limite l&#39;accès aux secrets lors du build à chaque job</h2><p>Les agents peuvent effectuer des actions imprévisibles ; les équipes de sécurité doivent donc considérer chaque job comme si ses agents allaient utiliser n&#39;importe quel identifiant à leur portée. GitLab Secrets Manager restreint ce périmètre grâce au contexte dont dispose déjà GitLab pour chaque job : son projet, la branche sur laquelle il s&#39;exécute, si cette branche est protégée et l&#39;environnement qu&#39;il cible.</p><p>Un développeur déclare le secret dont un job a besoin via le mot-clé <code>secrets:</code> dans le fichier <code>.gitlab-ci.yml</code>, et GitLab injecte la valeur uniquement dans les jobs qui le déclarent et entrent dans son champ d&#39;application. Les conditions de portée acceptent des caractères génériques sur la branche et l&#39;environnement, et se combinent : une règle peut ainsi exiger une branche protégée et un environnement de <code>production/*</code> avant qu&#39;un job reçoive l&#39;identifiant.</p><p>À l&#39;intérieur du job, GitLab écrit la valeur dans un fichier temporaire et n&#39;expose que son chemin d&#39;accès, ce qui limite son exposition dans les sous-processus, les vidages sur incident et la télémétrie. GitLab masque la valeur dans les job logs et la supprime à la fin du job. Contrairement à une variable CI/CD, un secret n&#39;est jamais lisible dans la configuration de votre projet.
OpenBao chiffre les secrets au repos avec AES-256-GCM, de sorte qu&#39;une copie de la base de données des secrets ne contient que du texte chiffré. Les jobs récupèrent les valeurs directement depuis OpenBao avec des jetons à durée de vie limitée associés à l&#39;identité de chaque job, ce qui permet d&#39;éviter que les secrets en clair ne se retrouvent dans l&#39;application GitLab.</p><p>Découvrez comment configurer GitLab Secrets Manager :</p><iframe src="https://player.vimeo.com/video/1233057442?title=0&amp;byline=0&amp;portrait=0&amp;badge=0&amp;autopause=0&amp;player_id=0&amp;app_id=58479" frameBorder="0" allow="autoplay; fullscreen; picture-in-picture; clipboard-write; encrypted-media; web-share" referrerPolicy="strict-origin-when-cross-origin" style="position:absolute;top:0;left:0;width:100%;height:100%;" title="Disponibilité générale de GitLab Secrets Manager v2"></iframe><script src="https://player.vimeo.com/api/player.js"></script><h2 id="révoquer-et-suivre-un-identifiant-exposé">Révoquer et suivre un identifiant exposé</h2><p>Lorsque le paquet npm axios a été compromis, <a href="https://www.sans.org/blog/axios-npm-supply-chain-compromise-malicious-packages-remote-access-trojan" rel="">un avis du SANS</a> a recommandé aux équipes de « partir du principe que toutes les variables d&#39;environnement des systèmes concernés avaient été exfiltrées » et d&#39;étendre leurs investigations aux runners CI/CD et à l&#39;infrastructure de build. Les équipes de réponse aux incidents ont dû déterminer quels identifiants chaque job concerné pouvait lire, comment en bloquer l&#39;accès et quelles exécutions les avaient consultés.</p><p>Avec GitLab Secrets Manager, lorsqu&#39;un job exécute une dépendance compromise, l&#39;exposition se limite aux secrets que ce job a déclarés et était autorisé à lire. Pour remédier à ce type d&#39;incident, il suffit de révoquer et de remplacer l&#39;identifiant compromis, de mettre à jour la valeur dans GitLab Secrets Manager et d&#39;auditer ce job pendant que les autres pipelines continuent de fonctionner. GitLab Secrets Manager vous invite à définir un rappel de rotation lors de la création d&#39;un secret. Les identifiants dynamiques seront bientôt disponibles et fourniront un accès éphémère sans rotation manuelle.</p><p>GitLab transmet chaque événement de création, de lecture, de mise à jour et de suppression de secret vers vos destinations d&#39;événements d&#39;audit et enregistre les modifications dans la piste d&#39;audit. Chaque lecture de pipeline inclut les identifiants du pipeline et du job, qui sont liés au commit, à l&#39;utilisateur déclencheur et à la merge request, le cas échéant. Les équipes de réponse aux incidents et les auditeurs peuvent remonter d&#39;une lecture jusqu&#39;à la modification qui en est à l&#39;origine, sans avoir à corréler les logs d&#39;un système CI, d&#39;un coffre-fort et d&#39;un fournisseur d&#39;identité. Les événements d&#39;audit ne contiennent jamais les valeurs des secrets.</p><h2 id="gérer-les-secrets-avec-les-autorisations-qui-régissent-votre-code">Gérer les secrets avec les autorisations qui régissent votre code</h2><p>À mesure que les agents prennent en charge davantage de tâches, les équipes plateforme reçoivent de plus en plus de demandes concernant des pipelines et des comptes de service nécessitant des identifiants. Lorsque ces demandes s&#39;accumulent, les équipes ont tendance à recourir à des autorisations générales et à des secrets partagés.</p><p>GitLab Secrets Manager utilise l&#39;espace de nommage de GitLab comme limite d&#39;isolation. Les projets héritent des secrets définis dans les groupes supérieurs ; vous ne définissez donc un identifiant partagé qu&#39;une seule fois. Les propriétaires accordent des autorisations de lecture, d&#39;écriture et de suppression à des utilisateurs spécifiques ou à des rôles par défaut, avec le même modèle d&#39;appartenance que celui qui régit le code. Si vous supprimez une personne ou le compte de service d&#39;un agent d&#39;un projet, l&#39;accès de cette identité aux secrets du projet prend fin.</p><p>Les équipes de développement accèdent aux secrets via les droits d&#39;accès au projet dont elles disposent déjà. Lorsqu&#39;une référence à un secret est rompue, elles la corrigent dans la même merge request que le code, sans avoir besoin d&#39;un deuxième dépôt, d&#39;un approbateur ou d&#39;un ticket d&#39;accès. Lorsqu&#39;une seule ligne suffit pour utiliser un identifiant géré, moins de secrets finissent dans des variables CI/CD trop permissives, dans des fichiers locaux ou dans le dépôt.</p><h2 id="un-magasin-unique-pour-les-pipelines-et-les-charges-de-travail-dexécution">Un magasin unique pour les pipelines et les charges de travail d&#39;exécution</h2><p>Kubernetes, Terraform et les scripts disposent souvent de magasins de secrets distincts, chacun avec son propre modèle d&#39;accès et ses propres logs. GitLab Secrets Manager alimente les outils d&#39;exécution à partir du même magasin que les pipelines, avec les mêmes autorisations et la même piste d&#39;audit :</p><ul><li><strong>Kubernetes</strong>, via l&#39;External Secrets Operator (ESO). L&#39;ESO récupère à nouveau le secret à un intervalle défini et met à jour le secret Kubernetes en place, de sorte qu&#39;une valeur ayant fait l&#39;objet d&#39;une rotation parvienne au cluster sans qu&#39;il soit nécessaire d&#39;exécuter un pipeline.</li><li><strong>Terraform et OpenTofu</strong>. Ils lisent un secret en tant que source de données au moment de la planification ou de l&#39;application et évitent d&#39;inclure les identifiants dans les fichiers <code>.tfvars</code> et les variables CI/CD.</li><li><strong>CLI OpenBao et Vault</strong>, via l&#39;API compatible avec Vault. Les équipes conservent leurs scripts existants et les orientent vers GitLab Secrets Manager.</li><li><strong>D&#39;autres outils d&#39;exécution</strong>, via l&#39;<a href="https://docs.gitlab.com/api/secrets_manager/" rel="">API Secrets Manager</a>.</li></ul><p>Chaque outil d&#39;exécution s&#39;authentifie à l&#39;aide d&#39;un compte de service ou d&#39;un jeton d&#39;accès, et cette identité nécessite une appartenance au projet ainsi qu&#39;une autorisation de lecture explicite pour le secret. GitLab émet alors un jeton distinct, valable cinq minutes, que l&#39;outil utilise pour le récupérer.</p><h2 id="comment-gitlab-secrets-manager-sintègre-aux-contrôles-de-la-chaîne-dapprovisionnement-de-gitlab">Comment GitLab Secrets Manager s&#39;intègre aux contrôles de la chaîne d&#39;approvisionnement de GitLab</h2><p>L&#39;<a href="https://about.gitlab.com/fr-fr/blog/transcend-india-announcements/" rel="">usine logicielle gouvernée</a> de GitLab connecte le code, les pipelines, les paquets et les secrets sur une seule plateforme, avec un modèle d&#39;identité et un historique uniques de la façon dont une modification a été déployée en production. <a href="https://about.gitlab.com/fr-fr/dependency-firewall/beta/" rel="">GitLab Dependency Firewall</a> détermine quels paquets entrent dans un pipeline, GitLab Secrets Manager limite les identifiants auxquels le pipeline peut accéder, et <a href="https://about.gitlab.com/fr-fr/blog/transcend-artifact-central/" rel="">GitLab Artifact Central</a> gouverne ce que vous livrez.</p><p>GitLab Secrets Manager prend en charge deux des cinq étapes de <a href="https://about.gitlab.com/fr-fr/gitlab-security-standard/" rel="">GitLab Security Standard</a>, le framework de GitLab permettant aux agents de gagner en autonomie : pour l&#39;étape <em>Authorize</em>, il lie chaque job aux secrets que son identité et sa portée autorisent ; pour l&#39;étape <em>Respond</em>, il transmet chaque événement CRUD.</p><p><a href="https://docs.gitlab.com/user/application_security/secret_detection/secret_push_protection/" rel="">La protection contre le push des secrets</a> bloque les commits contenant des identifiants avant qu&#39;ils n&#39;atteignent le dépôt, tandis que la <a href="https://docs.gitlab.com/user/application_security/secret_detection/" rel="">détection des secrets</a> identifie ceux qui se trouvent déjà dans votre code et votre historique. <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/" rel="">GitLab Duo Agent Platform</a> trie les résultats de ces scans et signale les faux positifs potentiels, afin que votre équipe ne révoque, ne renouvelle et n&#39;audite que les véritables fuites.</p><p>Les intégrations existantes de GitLab pour HashiCorp Vault, AWS Secrets Manager, Azure Key Vault et Google Cloud Secret Manager continuent de fonctionner aux côtés de GitLab Secrets Manager, ce qui vous permet de migrer à votre propre rythme.</p><h2 id="premiers-pas">Premiers pas</h2><p>GitLab Secrets Manager est un module d&#39;extension payant pour les abonnements GitLab Premium et GitLab Ultimate, facturé via les <a href="https://docs.gitlab.com/subscriptions/gitlab_credits/" rel="">GitLab Credits</a> (1 crédit par secret stocké par mois et 1 crédit par 2 500 opérations de lecture). Un contrat de licence entreprise est disponible pour les environnements air-gapped.</p><ul><li>Sur GitLab.com, les propriétaires de groupe principal peuvent <a href="https://docs.gitlab.com/ci/secrets/secrets_manager/secrets_manager_billing/#start-a-trial" rel="">essayer GitLab Secrets Manager gratuitement</a> pendant 30 jours ou avec 500 crédits d&#39;évaluation, selon la première échéance. Accédez à votre groupe principal, sélectionnez <strong>Sécurisation &gt; Gestionnaire de secrets</strong>, puis <strong>Démarrer l&#39;essai de 30 jours</strong>.</li><li>Sur GitLab Self-Managed, votre administrateur doit <a href="https://docs.gitlab.com/administration/secrets_manager/" rel="">installer et activer GitLab Secrets Manager</a>, en suivant les recommandations documentées en matière de dimensionnement et de haute disponibilité.</li><li>La prise en charge de GitLab Dedicated sera bientôt disponible.</li></ul><blockquote><p>Pour identifier les premiers identifiants à migrer, exécutez l&#39;<a href="https://gitlab.com/guided-explorations/secrets-management/secret-audit-tool-for-variables" rel="">outil d&#39;audit des secrets pour les variables CI/CD</a>, qui signale les variables susceptibles de contenir des identifiants. Un workflow de migration pour les variables CI/CD est en cours de développement.</p><p>Vous avez des suggestions ou des retours ? Partagez-les dans le <a href="https://gitlab.com/gitlab-org/gitlab/-/work_items/598100" rel="">ticket dédié à GitLab Secrets Manager</a>.</p></blockquote>]]></content>
        <author>
            <name>Mark Settle</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/mark-settle/</uri>
        </author>
        <published>2026-10-16T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[Attribuez plus rapidement chaque merge request au bon relecteur]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/recommend-reviewers-flow/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/recommend-reviewers-flow/"/>
        <updated>2026-10-16T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p><strong>Le code est écrit. Mais qui se charge de l&#39;examiner ?</strong></p><p>Le volume de code n&#39;a jamais été aussi élevé, pourtant la livraison ne suit pas le rythme. Chez Meta, les modifications de code sur les plateformes internes ont augmenté de 220 % d&#39;une année sur l&#39;autre, tandis que celles qui ont été déployées sous forme de nouvelles fonctionnalités n&#39;ont augmenté que de 36 % (<a href="https://www.reuters.com/investigations/mark-zuckerberg-had-bold-plan-replace-meta-staff-with-ai-heres-how-it-imploded-2026-08-26/" rel="">Reuters</a>, août 2026). Chacun de ces changements doit passer par une revue avant d&#39;être mis à la disposition des utilisateurs.</p><p>La revue automatisée absorbe une grande partie de cette charge. Le <a href="https://docs.gitlab.com/user/duo_agent_platform/flows/foundational_flows/code_review/" rel="">flow Code Review</a> de GitLab Duo Agent Platform examine les merge requests dès leur création, suit les instructions de revue personnalisées que vous définissez par projet et coûte un forfait de 0,25 GitLab Credits par revue (0,25 $ au tarif catalogue). Si une revue manuelle prend environ 15 minutes à un ingénieur senior, cela représente environ 25 $ par revue ; la revue automatisée réduit le coût par revue de 99 % (<a href="https://about.gitlab.com/fr-fr/blog/agentic-code-reviews-with-flat-rate-pricing" rel="">GitLab</a>).</p><p>La revue automatisée ne supprime pas l&#39;intervention humaine pour autant. Les règles d&#39;approbation, le fichier CODEOWNERS et les politiques de conformité exigent toujours qu&#39;une personne valide de nombreux changements. Pour ces merge requests, le premier ralentissement réside souvent dans la recherche du bon relecteur, et cela avant même qu&#39;une ligne de code soit lue. Ce dernier doit maîtriser le code concerné, disposer du temps nécessaire pour effectuer sa revue et être disponible dans un fuseau horaire où il peut répondre rapidement. Lorsque les auteurs n&#39;ont aucune visibilité sur ces facteurs, certains ingénieurs seniors se retrouvent à assumer la majorité des revues, tandis que d&#39;autres relecteurs qualifiés restent sous-sollicités.</p><p><a href="https://docs.gitlab.com/releases/19/gitlab-19-5-released/" rel="">GitLab 19.5</a> supprime cette étape grâce au <a href="https://docs.gitlab.com/user/project/merge_requests/reviews/automatic_reviewer_assignment/#recommend-reviewers-flow" rel="">flow Recommend Reviewers</a>. Lorsque vous créez une merge request, GitLab recommande le relecteur le plus adapté en fonction de sa charge de travail, de son fuseau horaire, de sa disponibilité et de son expertise, tels que définis par les règles d&#39;approbation et le fichier CODEOWNERS. Le flow explique pourquoi ce relecteur a été choisi et vous permet de l&#39;assigner en un seul clic. À l&#39;échelle de votre organisation, les revues démarrent plus tôt, la charge se répartit entre tous les ingénieurs qualifiés, et une plus grande partie du code écrit par votre équipe parvient aux utilisateurs.</p><p>Découvrez le flow Recommend Reviewers en action :</p><iframe src="https://player.vimeo.com/video/1236028652?badge=0&amp;autopause=0&amp;player_id=0&amp;app_id=58479" frameBorder="0" allow="autoplay; fullscreen; picture-in-picture; clipboard-write; encrypted-media; web-share" referrerPolicy="strict-origin-when-cross-origin" style="position:absolute;top:0;left:0;width:100%;height:100%;" title="19.5 Recommend Reviewers Flow"></iframe><script src="https://player.vimeo.com/api/player.js"></script><h2 id="la-revue-un-problème-dacheminement-pas-deffectifs">La revue : un problème d&#39;acheminement, pas d&#39;effectifs</h2><p>Les équipes considèrent souvent la lenteur des revues comme un problème de ressources humaines. Elles mettent en place des rappels, des rotations de revue, une couverture étendue sur plusieurs fuseaux horaires et des procédures d&#39;escalade. Ces solutions de contournement font perdre du temps aux collaborateurs et peuvent conduire à leur épuisement, sans jamais s&#39;attaquer à la véritable cause : l&#39;acheminement. L&#39;expertise et les capacités existent déjà ; il manque simplement un mécanisme pour les associer à chaque merge request dès sa création.</p><p>Sans cette mise en correspondance, l&#39;auteur doit répondre à des questions dont GitLab connaît déjà la réponse. Qui connaît cette partie du code ? Qui est disponible ? Qui est en ligne en ce moment ? Les auteurs retombent alors dans des habitudes qui ralentissent tout le monde :</p><ul><li><strong>Assigner la demande à un groupe entier.</strong> Tous les membres reçoivent une notification, personne ne se sent responsable, et la merge request attend que quelqu&#39;un se manifeste.</li><li><strong>Toujours solliciter le même relecteur de confiance.</strong> Cette personne devient un goulot d&#39;étranglement, et son propre travail s&#39;en trouve bloqué.</li><li><strong>Deviner en fonction des fuseaux horaires.</strong> Le relecteur que vous avez choisi vient de terminer sa journée, vos retours n&#39;arriveront donc que demain.</li></ul><p>Les relecteurs en paient également le prix. Avec les assignations de groupe, ils croulent sous les notifications de merge requests qui ne les concernent pas et risquent de manquer celles qui requièrent leur attention. Et les relecteurs vers lesquels tout le monde se tourne absorbent une part croissante de la file d&#39;attente en plus de leur propre travail, ce qui les épuise plus rapidement.</p><h2 id="comment-fonctionnent-les-suggestions-intelligentes-de-relecteurs">Comment fonctionnent les suggestions intelligentes de relecteurs</h2><p>GitLab Duo Agent Platform exécute le flow Recommend Reviewers sur votre merge request et effectue les recherches à votre place :</p><ol><li><strong>Vous créez votre merge request.</strong> Un déclencheur lance automatiquement le flow dès la création d&#39;une merge request, qu&#39;elle soit en brouillon ou prête à être fusionnée, afin que les suggestions soient disponibles dès le départ.</li><li><strong>Le flow évalue les relecteurs éligibles.</strong> Il prend en compte la charge de travail, le fuseau horaire, la disponibilité et l&#39;expertise de chaque candidat, tels que définis par les règles d&#39;approbation et le fichier CODEOWNERS, pour identifier la personne la mieux placée pour intervenir.</li><li><strong>Vous voyez la recommandation et son raisonnement.</strong> Le flow explique pourquoi il a sélectionné chaque relecteur, afin que vous puissiez valider la suggestion en connaissance de cause.</li><li><strong>Vous assignez un relecteur en un seul clic.</strong> Les suggestions apparaissent dans un panneau dédié sur la merge request. C&#39;est vous qui décidez qui effectue la revue et à quel moment.</li></ol><p>Cette conception vous permet de garder le contrôle sur votre calendrier. Vous pouvez d&#39;abord terminer vos itérations ou traiter les retours de la revue automatisée du code, puis faire appel à un relecteur humain lorsque la modification est vraiment prête. Vous configurez ce flow en tant que déclencheur de flow dans votre projet plutôt que comme paramètre de projet, afin qu&#39;il s&#39;intègre naturellement aux autres workflows agentiques que votre équipe utilise déjà.</p><p><img alt="Relecteurs prêts à être assignés" src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1791993839/e89thgfijypqjcbouhr4.png" title="Relecteurs prêts à être assignés" /></p><h2 id="les-avantages-pour-votre-équipe">Les avantages pour votre équipe</h2><p>Associer le bon relecteur est synonyme de retours plus rapides, d&#39;une responsabilité plus claire et d&#39;une charge de travail mieux répartie. Le flow Recommend Reviewers effectue ce choix de manière cohérente, à grande échelle, avec un raisonnement que vous pouvez consulter et modifier.</p><p>Le flow Recommend Reviewers fonctionne également en complément des autres flows par défaut de GitLab Duo Agent Platform qui prennent en charge les tâches autour d&#39;une merge request :</p><ul><li>Exécutez d&#39;abord le <a href="https://docs.gitlab.com/user/duo_agent_platform/flows/foundational_flows/code_review/" rel="">flow Code Review</a> pour que les retours automatisés arrivent avant l&#39;intervention d&#39;un relecteur humain.</li><li>Ajoutez le <a href="https://docs.gitlab.com/user/application_security/security_review/" rel="">flow Security Review</a> pour vérifier les changements d&#39;une merge request et rechercher des vulnérabilités de logique métier avant le merge.</li><li>Utilisez le <a href="https://docs.gitlab.com/ci/pipelines/fix_pipeline/" rel="">flow Fix CI/CD Pipeline</a> pour diagnostiquer et corriger les jobs en échec, afin qu&#39;un pipeline en échec ne bloque pas un changement approuvé.</li><li>Utilisez les <a href="https://docs.gitlab.com/user/duo_agent_platform/flows/custom/" rel="">flows personnalisés</a> pour intégrer le flow Recommend Reviewers dans le processus que votre équipe suit déjà.</li></ul><p>Chaque étape, de la merge request au merge, s&#39;exécute sur la même plateforme et avec les mêmes politiques, ce qui permet à davantage de code produit par votre équipe d&#39;atteindre réellement les utilisateurs.</p><h2 id="premiers-pas">Premiers pas</h2><p>Les suggestions intelligentes de relecteurs sont en disponibilité générale dans GitLab 19.5 pour GitLab.com, GitLab Self-Managed et GitLab Dedicated. Pour les essayer, ajoutez le déclencheur du flow Recommend Reviewers à votre projet, puis créez votre prochaine merge request. Pour en savoir plus, consultez notre <a href="https://docs.gitlab.com/user/project/merge_requests/reviews/automatic_reviewer_assignment/#recommend-reviewers-with-the-recommend-reviewers-flow" rel="">documentation</a>.</p><p>Vous découvrez GitLab Duo Agent Platform ? <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/" rel="">Commencez un essai gratuit</a> dès aujourd&#39;hui. Vous êtes déjà abonné à GitLab Premium ou à GitLab Ultimate ? <a href="https://docs.gitlab.com/user/duo_agent_platform/turn_on_off/" rel="">Activez GitLab Duo Agent Platform</a> et utilisez les <a href="https://docs.gitlab.com/subscriptions/gitlab_credits/#included-credits" rel="">GitLab Credits inclus dans votre abonnement</a>.</p>]]></content>
        <author>
            <name>Rebecca Carter</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/rebecca-carter/</uri>
        </author>
        <published>2026-10-16T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[Connectez vos agents à votre cycle de vie logiciel avec le serveur MCP de GitLab]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/mcp-server-ga/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/mcp-server-ga/"/>
        <updated>2026-10-16T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>Les agents interviennent tout au long du cycle de développement logiciel de votre équipe, mais la plupart fonctionnent encore comme des outils distincts : c&#39;est à votre équipe d&#39;assembler le contexte, les transferts et les autorisations. Lorsque vos agents utilisent des API pour ces outils disparates, ils doivent souvent deviner les points de terminaison et consomment leur fenêtre de contexte avec des appels superflus. Le serveur MCP de GitLab, désormais en disponibilité générale dans <a href="https://docs.gitlab.com/releases/19/gitlab-19-5-released/" rel="">GitLab 19.5</a>, connecte les agents externes de votre équipe à l&#39;ensemble de votre cycle de vie logiciel, de la planification à la mise en production.</p><p>Le <a href="https://docs.gitlab.com/user/model_context_protocol/mcp_server/" rel="">serveur MCP de GitLab</a> permet à tout agent compatible MCP d&#39;exécuter des workflows GitLab depuis le client que votre équipe utilise déjà. L&#39;agent obtient ce dont il a besoin en moins d&#39;appels et avec moins de contexte superflu. Les agents peuvent intervenir sur le code, les merge requests, les éléments de travail et les pipelines, et déléguer des tâches aux flows agentiques de GitLab Duo Agent Platform. Chaque action respecte les autorisations dont vous disposez déjà dans GitLab.</p><h2 id="conçu-pour-le-fonctionnement-des-agents">Conçu pour le fonctionnement des agents</h2><p>Les API sont conçues pour les équipes de développement qui écrivent du code. Un agent qui en utilise une doit déterminer quels points de terminaison appeler et effectuer plusieurs appels pour assembler une seule réponse. Le Model Context Protocol (<a href="https://about.gitlab.com/fr-fr/topics/ai/model-context-protocol/" rel="">MCP</a>) est une norme ouverte conçue pour les agents. Un serveur MCP indique à un agent ce qu&#39;il peut faire et lui propose un ensemble d&#39;outils sélectionnés, pensés pour des workflows réels. Les agents disposent ainsi des outils dont ils ont besoin avec un contexte plus ciblé, en moins d&#39;appels, et transfèrent moins de données à chaque tâche.</p><p>Le serveur MCP de GitLab applique cette approche à vos workflows sur l&#39;ensemble de vos projets et prend en charge tous les membres de votre équipe dans le cadre des autorisations GitLab que vous avez déjà définies.</p><p>Que vous soyez un développeur qui délègue une tâche à un agent ou une équipe qui décide comment les agents doivent fonctionner au sein de votre organisation, vos agents bénéficient d&#39;une couverture d&#39;outils suffisamment large pour mener à bien le travail, avec un accès qui respecte les autorisations GitLab de chaque utilisateur. Les équipes de développement peuvent même lancer des flows GitLab Duo Agent Platform depuis l&#39;agent de codage compatible MCP qu&#39;elles utilisent déjà.</p><p>Voici comment Claude Code utilise le serveur MCP de GitLab pour lancer le flow Fix Pipeline dans GitLab Duo Agent Platform :</p><iframe src="https://player.vimeo.com/video/1236028687?badge=0&amp;autopause=0&amp;player_id=0&amp;app_id=58479" frameBorder="0" allow="autoplay; fullscreen; picture-in-picture; clipboard-write; encrypted-media; web-share" referrerPolicy="strict-origin-when-cross-origin" style="position:absolute;top:0;left:0;width:100%;height:100%;" title="19.5 MCP Server GA"></iframe><script src="https://player.vimeo.com/api/player.js"></script><h2 id="plus-de-workflows-à-la-portée-des-agents">Plus de workflows à la portée des agents</h2><p>En complément des outils annoncés dans <a href="https://about.gitlab.com/fr-fr/blog/new-mcp-tools-for-automation/" rel="">GitLab 19.4</a>, le serveur MCP de GitLab intègre désormais de nouveaux outils pour travailler avec le code et les pipelines, ainsi que pour trouver le bon groupe ou la bonne documentation.</p><ul><li><strong>Code :</strong> <code>add_branch</code> crée une branche de fonctionnalité, <code>get_repository_file</code> lit un fichier à n&#39;importe quelle référence et <code>semantic_search</code> recherche du code selon son sens, en répondant à la question « où est-ce implémenté ? » sans connaître le nom du fichier ou du symbole.</li><li><strong>Pipelines :</strong> <code>get_pipeline</code> indique pourquoi un pipeline est en échec, avec ses jobs, ses pipelines en aval et ses artefacts sur demande. <code>list_pipelines</code> fait apparaître des tendances sur les exécutions récentes, et <code>get_artifact_file</code> lit un seul fichier parmi les artefacts d&#39;un job (log, rapport ou fixture de test), sans télécharger l&#39;ensemble de l&#39;archive.</li><li><strong>Orientation :</strong> <code>list_groups</code> permet à un agent de parcourir votre hiérarchie de groupes pour trouver le bon groupe sans avoir à deviner les identifiants, et <code>list_wiki_pages</code>, un outil optionnel, fait remonter les runbooks et la documentation avant que l&#39;agent ne réponde à une question pratique.</li></ul><p>Dans GitLab 19.5, le catalogue d&#39;outils du serveur MCP est également plus simple à utiliser. Les outils connexes sont désormais regroupés : moins nombreux, ils couvrent davantage de besoins. <code>get_merge_request</code> vous permet de demander à votre agent les commits, les diffs, les pipelines, les conflits ou les notes d&#39;une merge request. <code>get_pipeline</code> intègre désormais <code>get_pipeline_jobs</code>, afin que vous puissiez demander les jobs d&#39;un pipeline en même temps que le pipeline lui-même. Vos agents passent moins de temps à choisir le bon outil et ne récupèrent que les informations nécessaires à une tâche.</p><p>Les <a href="https://docs.gitlab.com/user/model_context_protocol/mcp_server/#select-tool-groups-toolsets" rel="">sets d&#39;outils</a> vous permettent de choisir quels groupes d&#39;outils le serveur renvoie. Chaque agent dispose ainsi d&#39;un ensemble d&#39;outils ciblé, adapté au workflow de votre équipe, plutôt que de tout ce que le serveur propose. Un ensemble plus restreint réduit le risque qu&#39;un agent choisisse le mauvais outil et doive recommencer. La plupart des groupes sont activés par défaut, et la sécurité du code ainsi que les wikis sont disponibles en tant que groupes optionnels. Consultez le catalogue complet dans la <a href="https://docs.gitlab.com/user/model_context_protocol/mcp_server_tools" rel="">référence des outils</a>.</p><h2 id="lancez-des-flows-gitlab-sans-quitter-votre-client">Lancez des flows GitLab sans quitter votre client</h2><p>L&#39;appel d&#39;outils est l&#39;une des façons dont un agent interagit avec GitLab. Désormais, un agent peut également confier une tâche à GitLab Duo Agent Platform et en suivre l&#39;exécution jusqu&#39;au résultat sans quitter votre client. Il peut identifier les flows qu&#39;un projet propose avec <code>list_duo_agents_and_flows</code>, lancer un nouveau flow à partir d&#39;un objectif en langage naturel avec <code>start_duo_session</code>, et vérifier la progression avec <code>get_duo_session</code> et <code>list_duo_sessions</code>. Le travail s&#39;exécute dans un job CI au sein de GitLab, avec la même couche de contexte, les mêmes contrôles de politique et le même journal d&#39;audit que toute autre session GitLab Duo Agent Platform.</p><p>Lorsqu&#39;une session nécessite une décision, elle se met en pause et attend votre intervention. Avec <code>send_duo_session_input</code>, vous approuvez ou rejetez l&#39;action proposée par l&#39;agent, ou répondez à sa question, et la session reprend : vous gardez ainsi la main. Le set d&#39;outils <code>duo_agent_platform</code> est inclus par défaut aux côtés des autres outils du serveur MCP de GitLab.</p><h2 id="connectez-vos-agents-à-gitlab-dès-aujourdhui">Connectez vos agents à GitLab dès aujourd&#39;hui</h2><p>Les agents qui prennent en charge votre cycle de vie logiciel continueront d&#39;évoluer. À mesure que votre équipe adopte de nouveaux agents, le serveur MCP de GitLab connecte chacun d&#39;eux aux outils et aux flows de GitLab, afin qu&#39;ils soient opérationnels dès le premier jour.</p><p>Vous pouvez connecter les agents que votre équipe utilise déjà en suivant la <a href="https://docs.gitlab.com/user/model_context_protocol/mcp_server/" rel="">documentation du serveur MCP</a>, qui inclut des instructions de configuration pour Claude Code, Claude Desktop, Cursor, GitHub Copilot, OpenAI Codex, Gemini, Kiro, Zed et d&#39;autres clients compatibles MCP. Le serveur MCP de GitLab est disponible pour l&#39;édition Gratuite, GitLab Premium et GitLab Ultimate, sur GitLab.com, GitLab Self-Managed et GitLab Dedicated. Sur GitLab.com, les <a href="https://docs.gitlab.com/user/model_context_protocol/mcp_server/" rel="">limites de débit par utilisateur</a> sont fixées à 60 appels par minute sur l&#39;édition Gratuite et à 600 sur GitLab Premium et GitLab Ultimate.</p><p>Si vous découvrez GitLab Duo Agent Platform, <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/" rel="">commencez un essai gratuit</a>. Vous êtes un client GitLab Premium ou GitLab Ultimate ? <a href="https://docs.gitlab.com/user/duo_agent_platform/turn_on_off/" rel="">Activez GitLab Duo Agent Platform</a> et utilisez les <a href="https://docs.gitlab.com/subscriptions/gitlab_credits/#included-credits" rel="">GitLab Credits inclus dans votre abonnement</a>.</p>]]></content>
        <author>
            <name>Brittany Lutz</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/brittany-lutz/</uri>
        </author>
        <published>2026-10-16T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[Crédits d'IA : suivez, plafonnez et réduisez les dépenses liées aux agents]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/make-every-ai-credit-count/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/make-every-ai-credit-count/"/>
        <updated>2026-10-15T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>Les coûts liés aux agents ne cessent de se multiplier. Chaque tâche que vous leur confiez consomme des tokens et des crédits, et à mesure que les agents se multiplient dans vos équipes et vos automatisations, cette consommation peut croître plus rapidement que l&#39;utilisation réelle. Si vous gérez votre plateforme, cette croissance relève de votre responsabilité. Vous devez identifier les équipes et les workflows qui l&#39;alimentent, et déterminer si cet usage débouche réellement sur des résultats concrets.</p><p>Lors de notre événement <a href="https://about.gitlab.com/fr-fr/blog/transcend-india-announcements/" rel="">GitLab Transcend</a>, nous avons présenté l&#39;<a href="https://about.gitlab.com/press/releases/2026-10-06-gitlab-announces-the-foundation-for-the-governed-software-factory/" rel="">usine logicielle gouvernée</a>, notre architecture dédiée à l&#39;ingénierie logicielle agentique, ainsi que de nouvelles capacités de GitLab Duo Agent Platform qui permettent de maîtriser cette croissance. Selon le benchmark de GitLab, les <a href="https://about.gitlab.com/fr-fr/blog/optimize-with-open-weight-models/" rel="">modèles open-weight gérés par GitLab</a> ont égalé les modèles de pointe en matière de taux de complétion des tâches, pour un coût nettement inférieur : vous pouvez ainsi adapter votre modèle à la tâche afin d&#39;améliorer la rentabilité de vos équipes. <a href="https://docs.gitlab.com/orbit/" rel="">GitLab Orbit</a> fournit aux agents le contexte du cycle de vie, afin qu&#39;ils effectuent moins de tentatives. <a href="https://docs.gitlab.com/user/analytics/dap_impact_dashboard/" rel="">GitLab Duo Agent Platform Impact Analytics</a> et les <a href="https://about.gitlab.com/fr-fr/blog/new-usage-caps-2026/" rel="">plafonds de crédits</a> indiquent où vont les crédits et leur fixent une limite.</p><h2 id="maîtriser-les-coûts-dans-lusine-logicielle-gouvernée">Maîtriser les coûts dans l&#39;usine logicielle gouvernée</h2><p>Un total d&#39;utilisation vous indique ce que vous avez consommé, mais laisse des questions essentielles en suspens : quelle part du travail routinier a été traitée par un modèle onéreux, combien d&#39;exécutions d&#39;agents correspondaient à des tentatives inutiles et quels utilisateurs et équipes ont épuisé les crédits ? Lorsque le tableau de bord n&#39;affiche que des tokens, les responsables de plateforme et d&#39;ingénierie finissent par débattre d&#39;un chiffre que personne ne peut vraiment défendre. Si vous ne pouvez pas attribuer la consommation, fixer une limite et réduire le gaspillage, vous ne pouvez ni optimiser ni justifier vos dépenses.</p><p>Pour sortir de ce schéma, il faut commencer par l&#39;architecture. L&#39;usine logicielle gouvernée est construite en couches, et les coûts augmentent là où ces couches ne communiquent pas entre elles. Deux de ces couches sont particulièrement déterminantes en matière de coûts. La première est l&#39;orchestration des agents, où les modèles open-weight permettent de confier des tâches routinières à des modèles moins coûteux. La seconde est celle des données et du contexte, où GitLab Orbit, GitLab Duo Agent Platform Impact Analytics ainsi que les contrôles de crédits et d&#39;usage apportent aux équipes et aux agents le contexte nécessaire pour produire des résultats de qualité au coût le plus bas possible.</p><p><img alt="L&#39;usine logicielle gouvernée" src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1791898112/orfryk8astyh236ubwoi.png" /></p><p>Le problème devient évident dans une usine logicielle fantôme, où chaque étape dispose de son propre outil, sans politique ni contexte partagés. Les agents dépensent des tokens à chercher du contexte dans des systèmes qui n&#39;ont jamais été conçus pour s&#39;intégrer. Une usine logicielle gouvernée offre aux agents un contexte commun, des politiques partagées et une plateforme unifiée pour mesurer leurs coûts. Pour tirer le meilleur parti de chaque crédit d&#39;IA :</p><ul><li><strong>Dépensez moins de crédits pour les mêmes tâches :</strong> adaptez les modèles en fonction de la tâche grâce aux modèles open-weight et ancrez les agents dans le contexte du cycle de vie avec GitLab Orbit pour réduire le nombre de tentatives.</li><li><strong>Retracez la dépense jusqu&#39;à sa source :</strong> visualisez les crédits par utilisateur, équipe, tâche et modèle dans GitLab Duo Agent Platform Impact Analytics et le tableau de bord GitLab Credits, afin d&#39;identifier précisément les facteurs à l&#39;origine de la croissance.</li><li><strong>Fixez un plafond avant le prochain pic :</strong> plafonnez l&#39;usage par utilisateur à l&#39;aide de limites de crédits, avec des dérogations si nécessaire, pour que les boucles d&#39;agents restent dans les limites que vous définissez.</li></ul><h2 id="adapter-le-modèle-à-la-tâche">Adapter le modèle à la tâche</h2><p>Le coût des agents dépend du prix de chaque appel de modèle. <a href="https://docs.gitlab.com/user/duo_agent_platform/" rel="">GitLab Duo Agent Platform</a> vous permet de définir un modèle par défaut par fonctionnalité et de contrôler ce que vos équipes peuvent utiliser : votre propre modèle, hébergé en interne ou chez votre fournisseur, les modèles de pointe gérés par GitLab, ou encore les <a href="https://about.gitlab.com/fr-fr/blog/optimize-with-open-weight-models/" rel="">modèles open-weight gérés par GitLab</a>, une nouveauté de GitLab 19.4.</p><p><a href="https://about.gitlab.com/fr-fr/blog/optimize-with-open-weight-models" rel="">Trois modèles open-weight</a> sont désormais hébergés dans GitLab Duo Agent Platform : GLM 5.3, Kimi K3 et MiniMax M3. Lors des tests de performance internes menés par GitLab avec les agents GitLab Duo, GLM 5.3 a égalé le taux de complétion de tâches de Claude Opus 5 à environ un cinquième du coût, Kimi K3 a égalé Claude Fable 5.1 à un tiers du coût, et MiniMax M3 a égalé GPT-5.5 à un huitième du coût. Le choix du modèle relève d&#39;un paramètre d&#39;administration. Dans les paramètres GitLab Duo de votre groupe principal, ouvrez <strong>Sélection du modèle</strong>, sélectionnez <strong>Gérer les modèles</strong>, puis associez un modèle à chaque fonctionnalité. Par exemple, associez Kimi K3 à Agentic Chat et MiniMax M3 aux agents et aux flows, afin que les tâches courantes ne soient pas assignées par défaut à un modèle de pointe. Les propriétaires de groupe définissent également les modèles que leurs équipes peuvent utiliser.</p><h2 id="réduire-le-nombre-de-tentatives-grâce-à-un-contexte-adapté">Réduire le nombre de tentatives grâce à un contexte adapté</h2><p>Le choix du modèle détermine le coût de chaque appel, et les tentatives multiplient le nombre d&#39;appels. <a href="https://www.gartner.com/en/documents/8052533" rel="">Gartner</a> a constaté qu&#39;une équipe de 40 développeurs avait dépensé 23 fois plus en IA parce que les agents enchaînaient les tentatives sans disposer des règles et du contexte adéquats. Les agents effectuent une nouvelle tentative lorsqu&#39;ils manquent de contexte. Dans un monorepo ou dans plusieurs dépôts, un agent consacre sa première phase à parcourir les fichiers pour déterminer les liens entre eux, et chaque nouvelle tentative renvoie l&#39;intégralité de la fenêtre de contexte.</p><p><a href="https://docs.gitlab.com/orbit/remote/getting-started/" rel="">GitLab Orbit</a> cartographie votre code, vos éléments de travail, vos merge requests, vos pipelines, vos déploiements et vos résultats de sécurité dans un graphe unique qui se met à jour au fil des livraisons de vos équipes. Les agents de GitLab Duo Agent Platform l&#39;interrogent nativement. Les agents externes comme Claude Code et Codex s&#39;y connectent via le <a href="https://about.gitlab.com/fr-fr/topics/ai/model-context-protocol/" rel="" title="Qu&#39;est-ce que le Model Context Protocol ?">Model Context Protocol</a> (MCP), et les outils personnalisés via l&#39;<a href="https://about.gitlab.com/fr-fr/blog/what-is-rest-api/" rel="" title="Qu&#39;est-ce qu&#39;une API REST ?">API REST</a>. Chaque agent possède exactement la même vue que son utilisateur dans GitLab.</p><p>Avec ce contexte, un agent interroge le graphe et obtient une réponse précise, plus rapidement et plus efficacement. Lors des <a href="https://about.gitlab.com/fr-fr/blog/introducing-gitlab-orbit/" rel="">tests menés par GitLab</a>, la même tâche effectuée dans Claude Code a nécessité jusqu&#39;à 45 fois moins de tentatives avec GitLab Orbit et a utilisé 4,5 fois moins de tokens pour obtenir le bon contexte dès la première tentative. GitLab Orbit est disponible en version bêta gratuite sur GitLab.com dès aujourd&#39;hui et sera en disponibilité générale le mois prochain pour toutes les options de déploiement.</p><h2 id="mesurer-pour-mieux-piloter">Mesurer pour mieux piloter</h2><p>Les modèles et le contexte réduisent le coût de chaque tâche. Les données d&#39;impact révèlent si vos efforts ont vraiment porté leurs fruits. <a href="https://docs.gitlab.com/user/analytics/dap_impact_dashboard/" rel="">GitLab Duo Agent Platform Impact Analytics</a> répond aux deux questions que se posent les responsables de plateforme : combien dépensons-nous, et où ces dépenses sont-elles concentrées ? L&#39;outil ventile les dépenses par <a href="https://gitlab.navattic.com/ai-impact?g=clylc6m40000009jp6k8ldgfd&amp;s=0" rel="">équipe, tâche et modèle</a> pour les équipes et la période de votre choix, et montre les performances d&#39;un modèle open-weight face à votre combinaison actuelle de modèles afin de proposer une comparaison fondée sur des données plutôt que sur des suppositions. Le <a href="https://docs.gitlab.com/subscriptions/gitlab_credits_dashboard/" rel="">tableau de bord de GitLab Credits</a> offre plus d&#39;informations sur les niveaux en dessous de l&#39;équipe et retrace l&#39;usage jusqu&#39;à l&#39;utilisateur et à la session concernés.</p><p><img alt="Tableau de bord de GitLab Credits" src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1791897183/rqejadt1yd2jj3sx4jzz.png" title="Tableau de bord de GitLab Credits" /></p><p>La visibilité va de pair avec les limites. Sans limite, il ne reste qu&#39;un seul levier : demander à chacun de réduire sa consommation. Les contrôles de crédits et d&#39;usage permettent de fixer des plafonds au niveau de l&#39;abonnement, du groupe ou de l&#39;utilisateur, avec des alertes à 50 %, 80 % et 100 % de la dépense et une mise en pause automatique dès que l&#39;usage atteint le plafond. Un plafond uniforme par utilisateur (par exemple 1 000 crédits par utilisateur et par mois) s&#39;applique à chaque membre de l&#39;équipe, et une dérogation individuelle (par exemple 500 crédits supplémentaires) offre la marge nécessaire à un ingénieur pour expérimenter, sans qu&#39;il ait à demander davantage de crédits. Les plafonds par utilisateur s&#39;appliquent une fois que l&#39;utilisateur a consommé les crédits inclus, et seul l&#39;utilisateur avec un plafond perd l&#39;accès aux fonctionnalités qui consomment des crédits, jusqu&#39;à la période de facturation suivante ou jusqu&#39;à ce qu&#39;un administrateur relève le plafond.</p><p>GitLab Duo Agent Platform Impact Analytics affiche la consommation de crédits en parallèle du travail qui arrive en production : vous voyez ainsi si l&#39;usage se traduit réellement par du travail livré.</p><p>Découvrez GitLab Duo Agent Platform Impact Analytics à l&#39;œuvre dans cette démonstration issue de notre événement GitLab Transcend :</p><iframe src="https://player.vimeo.com/video/1233524310?title=0&amp;byline=0&amp;portrait=0&amp;badge=0&amp;autopause=0&amp;player_id=0&amp;app_id=58479" frameBorder="0" allow="autoplay; fullscreen; picture-in-picture; clipboard-write; encrypted-media; web-share" referrerPolicy="strict-origin-when-cross-origin" style="position:absolute;top:0;left:0;width:100%;height:100%;" title="Transcend 3 Dasha Andushkina AI Impact and Cost_100626"></iframe><script src="https://player.vimeo.com/api/player.js"></script><h2 id="mettre-en-œuvre-la-maîtrise-des-coûts-des-agents">Mettre en œuvre la maîtrise des coûts des agents</h2><p>La maîtrise des coûts de vos agents commence par le modèle. Les modèles open-weight gérés par GitLab sont en disponibilité générale. Dans <a href="https://docs.gitlab.com/user/duo_agent_platform/model_selection/" rel="">Sélection du modèle</a>, associez GLM 5.3, Kimi K3 ou MiniMax M3 à une charge de travail de routine, comme un flow exécuté sur chaque merge request.</p><p>Ensuite, réduisez les tentatives. <a href="https://docs.gitlab.com/orbit/" rel="">GitLab Orbit</a> est disponible en version bêta gratuite sur GitLab.com dès aujourd&#39;hui. Activez-le pour le groupe qui exécute le plus grand nombre de sessions d&#39;agents. GitLab Orbit sera en disponibilité générale le mois prochain pour toutes les options de déploiement.</p><p>Mesurez et fixez des limites. <a href="https://docs.gitlab.com/user/analytics/dap_impact_dashboard/" rel="">GitLab Duo Agent Platform Impact Analytics</a> est en <a href="https://gitlab.com/gitlab-org/gitlab/-/work_items/632123" rel="">accès anticipé</a> : vous pouvez visualiser les dépenses par équipe, tâche et modèle. Les contrôles de crédits et d&#39;usage sont en disponibilité générale. Définissez un <a href="https://docs.gitlab.com/subscriptions/gitlab_credits_dashboard/#set-flat-user-cap-and-per-user-overrides" rel="">plafond par utilisateur pour les GitLab Credits</a>, avec des dérogations pour vos utilisateurs les plus actifs. Après quelques semaines, comparez l&#39;usage par équipe et par modèle à celui de la période précédente.</p><p>Concevez les fondations de votre usine logicielle avec <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/" rel="">GitLab Duo Agent Platform</a>. Si vous découvrez GitLab, commencez un <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/" rel="">essai gratuit</a> de GitLab Duo Agent Platform. Si vous utilisez GitLab Premium ou GitLab Ultimate, <a href="https://docs.gitlab.com/user/duo_agent_platform/turn_on_off/" rel="">activez GitLab Duo Agent Platform</a> et exploitez les GitLab Credits inclus dans votre abonnement.</p>]]></content>
        <author>
            <name>Allie Holland</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/allie-holland/</uri>
        </author>
        <published>2026-10-15T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[Adapter Git à l'usine logicielle agentique]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/scaling-git-for-the-agentic-software-factory/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/scaling-git-for-the-agentic-software-factory/"/>
        <updated>2026-10-14T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>Les agents d&#39;IA transforment en profondeur l&#39;économie du développement logiciel. À mesure que le coût de production du code diminue, le volume de modifications transitant par l&#39;usine logicielle s&#39;accélère au-delà de ce que les infrastructures conçues pour les équipes de développement sont capables de gérer.</p><p>GitLab a anticipé cette évolution et a commencé à développer une gestion du code source (SCM) de nouvelle génération capable de prendre en charge des milliers d&#39;agents travaillant simultanément sur des dépôts volumineux. En juin dernier, nous avons annoncé la <a href="https://about.gitlab.com/fr-fr/early-access-preview/next-gen-source-control/" rel="">gestion du code source de nouvelle génération</a> lors de notre événement GitLab Transcend, aux côtés de Nick G. membre de l&#39;équipe de <a href="https://about.gitlab.com/fr-fr/topics/version-control/" rel="" title="Qu&#39;est-ce que le contrôle de version ?">contrôle de version</a> d&#39;Anthropic. Nous avons poursuivi notre collaboration pour relever les défis techniques liés au développement à l&#39;échelle des agents, et en août <a href="https://about.gitlab.com/fr-fr/blog/gitlab-next-gen-scm/" rel="">nous avons partagé</a> davantage d&#39;informations sur notre architecture et nos premiers résultats en matière de performance.</p><p>Cette semaine, Anthropic a <a href="https://www.anthropic.com/engineering/redesigning-source-control" rel="">fourni une démonstration convaincante</a> de l&#39;importance de ces travaux. Alors que le nombre de merges quotidiens vers son monorepo est passé d&#39;environ 2 500 en mai à plus de 30 000 en septembre, ses ingénieurs ont développé Scion, un système de contrôle de version spécialisé conçu pour leur environnement.</p><p>L&#39;expérience d&#39;Anthropic confirme l&#39;orientation architecturale que nous poursuivons. Scion est conçu spécifiquement pour des monorepos volumineux, où la quasi-totalité des clients sont des agents connectés en permanence. Anthropic reconnaît que son approche ne constitue pas un substitut à Git et nécessite sa propre infrastructure de revue de code, de recherche et d&#39;intégration continue (CI).</p><p>GitLab s&#39;adresse au marché des entreprises au sens large : elle offre des performances à l&#39;échelle des agents tout en préservant la compatibilité avec <a href="https://about.gitlab.com/fr-fr/blog/what-is-git/" rel="" title="Qu&#39;est-ce que Git ?">Git</a>, le choix de l&#39;infrastructure et l&#39;intégration au cycle de vie du développement logiciel.</p><blockquote><p>« L&#39;évolution de notre monorepo pour le développement agentique a changé notre façon d&#39;envisager l&#39;architecture des serveurs Git. Nous voyons des possibilités d&#39;élargir les capacités des serveurs Git pour ces charges de travail, sans pour autant nous éloigner du modèle Git global. »</p><p>— Nick G., Source Control, Anthropic</p></blockquote><h2 id="basé-sur-git-conçu-pour-les-agents">Basé sur Git. Conçu pour les agents.</h2><p>Les workflows Git traditionnels obligent les clients à télécharger d&#39;importants volumes de données de dépôt, même lorsqu&#39;un agent n&#39;a besoin que d&#39;une petite partie. Une simple invocation d&#39;agent peut impliquer un transfert de données de 5 à 10 Go et plus de 30 secondes de configuration, rien que pour répondre à une question. Multipliez cette surcharge par des milliers d&#39;agents, et le contrôle de version devient un goulot d&#39;étranglement.</p><p><strong>La plupart des entreprises ne peuvent pas migrer leur contrôle de version vers une nouvelle infrastructure uniquement pour le faire évoluer.</strong> La gestion du code source de nouvelle génération conserve le protocole Git tout en modernisant l&#39;architecture sous-jacente. Le calcul sans état s&#39;étend horizontalement sur un stockage d&#39;objets partagé, tandis que les interfaces natives des agents leur permettent de demander les fichiers et l&#39;historique dont ils ont besoin sans avoir à cloner à plusieurs reprises des dépôts entiers.</p><p>Lors de tests internes préliminaires, les charges de travail se sont exécutées jusqu&#39;à 50 fois plus rapidement, ont consommé jusqu&#39;à 2 fois moins de tokens et ont généré jusqu&#39;à 1 000 fois moins de trafic réseau par rapport aux workflows conventionnels. Ces résultats correspondent à des améliorations maximales obtenues dans des conditions de test spécifiques, et nous continuons à valider les performances sous une charge simultanée et soutenue.</p><p>Cette même architecture est conçue pour fonctionner sur GitLab.com et sur des solutions de stockage compatibles S3 gérées par les clients, y compris dans des centres de données air-gapped. Les données des dépôts restent au sein de l&#39;infrastructure du client, ce qui préserve ainsi la souveraineté des données et les investissements existants, tout en offrant l&#39;évolutivité requise par le développement agentique.</p><p>Pour en savoir plus sur l&#39;architecture et ce que nous développons, découvrez la vidéo de Mark et Kranthi sur les dernières nouveautés de la gestion du code source de nouvelle génération :</p><iframe src="https://player.vimeo.com/video/1235552834?badge=0&amp;autopause=0&amp;player_id=0&amp;app_id=58479" frameBorder="0" allow="autoplay; fullscreen; picture-in-picture; clipboard-write; encrypted-media; web-share" referrerPolicy="strict-origin-when-cross-origin" style="position:absolute;top:0;left:0;width:100%;height:100%;" title="Next-Gen SCM"></iframe><script src="https://player.vimeo.com/api/player.js"></script><h2 id="le-contrôle-de-version-nest-que-le-premier-goulot-détranglement">Le contrôle de version n&#39;est que le premier goulot d&#39;étranglement</h2><p>Accélérer le contrôle de version ne fait que déplacer le goulot d’étranglement en aval. Un agent qui écrit du code en quelques secondes n&#39;apporte que peu de valeur si les modifications qui en résultent passent des heures à attendre une validation, une revue de sécurité ou un déploiement.</p><p>Les files d&#39;attente de merge et les workflows d&#39;intégration continue (CI) traditionnels subissent une pression croissante lorsque les agents génèrent des modifications plus rapidement que la validation ne peut les traiter. Nous constatons cette pression sur GitLab.com. Au cours de l&#39;année écoulée, les clients ont créé 40 % de <a href="https://about.gitlab.com/fr-fr/topics/ci-cd/cicd-pipeline/" rel="" title="Qu&#39;est-ce qu&#39;un pipeline CI/CD ?">pipelines CI/CD</a> supplémentaires, tandis que les push de code ont augmenté de 50 %. L&#39;intégration continue à l&#39;échelle des agents devra valider davantage de modifications avec moins de ressources de calcul par modification, tout en conservant la traçabilité de ce qui a été testé et vérifié.</p><p>C&#39;est pourquoi la gestion du code source de nouvelle génération s&#39;inscrit dans la vision plus large de GitLab d&#39;une <a href="https://about.gitlab.com/fr-fr/blog/transcend-india-announcements/" rel=""><strong>usine logicielle gouvernée</strong></a>. À mesure que les agents accélèrent la production logicielle, le contrôle de version, le contexte, l&#39;orchestration, l&#39;intégration continue, la sécurité et la gouvernance doivent évoluer de concert.</p><p>Nous concevons une gestion du code source de nouvelle génération pour permettre à des milliers d&#39;agents de travailler en parallèle dans des sessions isolées, où les expériences infructueuses peuvent être abandonnées sans perturber le code partagé. Les modifications réussies peuvent ensuite s&#39;intégrer aux merge requests, pipelines, contrôles de sécurité et de gouvernance existants de GitLab avant leur mise en production.</p><p><a href="https://about.gitlab.com/fr-fr/gitlab-orbit/" rel="">GitLab Orbit</a> est en cours de développement pour fournir un graphe de contexte couvrant l&#39;ensemble du cycle de vie logiciel, tandis que <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/" rel="">GitLab Duo Agent Platform</a> orchestre le travail des agents à travers toutes les étapes de développement. Nous améliorons également les fonctionnalités permettant de responsabiliser les agents vis-à-vis de leur travail, notamment l&#39;attribution et l&#39;autorisation des actions des agents, la conservation des instructions et des décisions à l&#39;origine des modifications de code, ainsi que la mise à disposition du contexte nécessaire aux relecteurs pour concentrer leur jugement là où il est le plus utile.</p><p>L&#39;objectif est de réduire le temps et le coût total nécessaires pour faire passer un logiciel de l&#39;intention à la production, même lorsque le nombre d&#39;agents et de modifications augmente considérablement.</p><p><strong>Nous sommes convaincus qu&#39;une usine logicielle gouvernée offre la meilleure économie pour le développement agentique : davantage de logiciels livrés à un coût moindre par modification, avec la sécurité et le contrôle dont les entreprises ont besoin.</strong></p><h2 id="faire-évoluer-git-grâce-à-la-collaboration-ouverte">Faire évoluer Git grâce à la collaboration ouverte</h2><p>L&#39;écosystème ouvert de Git a joué un rôle fondamental pour le développement logiciel moderne, et nous pensons qu&#39;il restera essentiel à l&#39;ère agentique. GitLab contribue activement à Git depuis longtemps, et nous continuerons à travailler avec la communauté pour faire évoluer ce standard dont dépendent des millions de développeurs et d&#39;outils.</p><p>Notre architecture SCM de nouvelle génération s&#39;appuie sur ces fondements, en combinant la compatibilité avec Git à un backend repensé et à des interfaces natives pour les agents, conçus pour offrir les performances et l&#39;évolutivité que ces nouvelles charges de travail exigent.</p><p>Cette approche préserve les investissements que les clients ont réalisés dans Git, tout en permettant à GitLab d&#39;innover rapidement sur l&#39;ensemble du cycle de vie logiciel. Notre différenciation réside dans l&#39;usine logicielle gouvernée : elle réunit le contrôle de version, le contexte, l&#39;orchestration, la sécurité et la gouvernance au sein d’une seule et même plateforme.</p><h2 id="prochaines-étapes">Prochaines étapes</h2><p>La gestion du code source de nouvelle génération est disponible en version bêta privée, et nous travaillons avec nos clients pour valider ses performances par rapport à leurs propres dépôts et charges de travail.</p><p><strong>À mesure que les agents augmentent considérablement la production logicielle, l&#39;ensemble de l&#39;usine logicielle doit fonctionner à l&#39;échelle des machines. GitLab pose les fondements de cette évolution.</strong></p><p><a href="https://about.gitlab.com/fr-fr/early-access-preview/next-gen-source-control/?utm_medium=blog&amp;utm_source=blog&amp;utm_campaign=eg_emea_x_trial_x_fr_blog_fr" rel="">Demandez un accès anticipé au SCM de nouvelle génération</a> et évaluez-le par rapport à vos propres dépôts.</p><hr /><p><em>Cet article de blog contient des « déclarations prospectives » au sens de la section 27A du Securities Act de 1933, tel que modifié, et de la section 21E du Securities Exchange Act de 1934. Bien que nous estimions que les attentes reflétées dans ces déclarations soient raisonnables, elles sont soumises à des risques connus et inconnus, à des incertitudes, à des hypothèses et à d&#39;autres facteurs susceptibles d&#39;entraîner des résultats ou des conséquences réels sensiblement différents. De plus amples informations sur ces risques et autres facteurs figurent dans la rubrique « Facteurs de risque » de nos documents déposés auprès de la SEC. Nous ne nous engageons pas à mettre à jour ou à réviser ces déclarations après la date de publication de cet article de blog, sauf si la loi l&#39;exige.</em></p>]]></content>
        <author>
            <name>Bill Staples</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/bill-staples/</uri>
        </author>
        <published>2026-10-14T00:00:00.000Z</published>
    </entry>
    <entry>
        <title type="html"><![CDATA[Orchestration des agents : GitLab élimine l'attente entre les étapes de développement]]></title>
        <id>https://about.gitlab.com/fr-fr/blog/gitlab-agent-orchestration/</id>
        <link href="https://about.gitlab.com/fr-fr/blog/gitlab-agent-orchestration/"/>
        <updated>2026-10-13T00:00:00.000Z</updated>
        <content type="html"><![CDATA[<p>Les outils de codage alimentés par l&#39;IA ont accéléré l&#39;écriture du code, mais pas sa livraison. À mesure que la génération de code s&#39;accélère, le goulot d&#39;étranglement se déplace vers les étapes de vérification, de revue et de mise en production, qui dépendent des équipes. Pendant que les agents corrigent des bogues en quelques minutes, la livraison est ralentie par des temps d&#39;attente constants et des transferts manuels. Les validations des relecteurs, les alertes de pipeline, le classement des scans et les prompts étape par étape sont autant d&#39;obstacles auxquels les équipes <a href="https://about.gitlab.com/fr-fr/topics/devops/" rel="" title="Qu&#39;est-ce que le DevOps ?">DevOps</a> sont confrontées pour respecter les délais de livraison.</p><p>Lors de notre événement <a href="https://about.gitlab.com/fr-fr/events/transcend/virtual/" rel="">GitLab Transcend</a>, nous avons annoncé de nouvelles fonctionnalités d&#39;orchestration des agents dans <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/" rel="">GitLab Duo Agent Platform</a> pour éliminer ces délais. Les <strong>flows orientés sur les objectifs</strong> prennent en charge l&#39;objectif que vous définissez et l&#39;exécutent de bout en bout (revues, tests, scans de sécurité et approbations) depuis GitLab Duo CLI, en mode headless ou depuis Agentic Chat. <strong>GitLab for Slack</strong> lance des actions directement depuis la conversation où la demande a été formulée, par exemple en transformant un fil de discussion en ticket ou en déclenchant un flow pour corriger un pipeline en échec. Les <strong>flows personnalisés</strong> vous permettent de définir vos propres séquences en plusieurs étapes et de les déclencher depuis des événements GitLab tels qu&#39;une mention, une attribution ou un pipeline. Ces trois fonctionnalités s&#39;exécutent sous votre identité, votre politique et votre chaîne de preuves.</p><h2 id="comment-lorchestration-agentique-accélère-la-livraison">Comment l&#39;orchestration agentique accélère la livraison</h2><p>La rapidité de codage, les listes de contrôle des processus et les agents de codage limités à une seule conversation contribuent à retarder la livraison des logiciels. Grâce aux fonctionnalités d&#39;orchestration agentique, vous pouvez accélérer chaque étape et faire gagner du temps à votre équipe de développement.</p><p><strong>Moins de transferts.</strong> Vous définissez l&#39;objectif, et le flow continue de s&#39;exécuter tout au long des revues, des tests, des scans et des validations, au lieu de s&#39;arrêter entre chaque étape.</p><p><strong>Commencez à travailler là où la demande a été formulée.</strong> Un fil de discussion Slack se transforme immédiatement en ticket ou en flow, depuis l&#39;endroit où vous échangez déjà.</p><p><strong>Automatisez le processus que votre équipe suit déjà.</strong> Les flows personnalisés vous permettent de définir vos propres séquences en plusieurs étapes et de les déclencher depuis une mention, une attribution ou un pipeline.</p><p><strong>Gardez le contrôle.</strong> Les flows s&#39;exécutent sous la même identité, la même politique et la même chaîne de preuves que le reste de GitLab, de sorte que la gouvernance accompagne le travail. Les <a href="https://docs.gitlab.com/user/duo_agent_platform/agents/" rel="">agents et les flows par défaut</a> couvrent déjà les étapes allant de la planification à l&#39;analyse dans l&#39;interface utilisateur de GitLab, votre <a href="https://about.gitlab.com/fr-fr/blog/what-is-an-ide/" rel="" title="Qu&#39;est-ce qu&#39;un IDE ?">IDE</a> et GitLab Duo CLI. Vous pouvez en activer davantage depuis le <a href="https://docs.gitlab.com/user/duo_agent_platform/ai_catalog/" rel="">catalogue d&#39;IA</a>, intégrer des agents externes et connecter des outils via le client MCP et <a href="https://about.gitlab.com/fr-fr/blog/new-mcp-tools-for-automation/" rel="">le serveur MCP</a>.</p><h2 id="flows-orientés-sur-les-objectifs-définissez-votre-objectif">Flows orientés sur les objectifs : définissez votre objectif</h2><p>Les <a href="https://about.gitlab.com/fr-fr/blog/gitlab-duo-cli-drives-automation/" rel="">flows orientés sur les objectifs</a> indiquent aux agents la ligne d&#39;arrivée plutôt que la prochaine étape. Vous décrivez l&#39;objectif et ce à quoi ressemble le résultat attendu, et le flow continue de s&#39;exécuter jusqu&#39;à ce qu&#39;il y parvienne. Les flows orientés sur les objectifs automatisent les transferts, de sorte que les revues, les tests, les scans de sécurité et les validations s&#39;enchaînent en une séquence continue.</p><p><img alt="Sortie de la commande /goal dans GitLab Duo CLI" src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1791553685/v27u5ffzcw3l5qzx8bxs.png" title="Sortie de la commande /goal dans GitLab Duo CLI" /></p><p>Vous en démarrez un à l&#39;aide de la commande <code>/goal</code>, par exemple :</p><pre className="language-text" code="/goal Fix the checkout timeout. Continue until tests pass and CI is green.
" language="text"><code>/goal Fix the checkout timeout. Continue until tests pass and CI is green.
</code></pre><p>Un modèle distinct vérifie à chaque étape la conformité du travail par rapport à votre objectif, et vous pouvez arrêter ou rediriger une exécution à tout moment. Vous pouvez lancer un flow orienté sur un objectif dans GitLab Duo CLI, en mode headless avec <code>duo run --goal</code>, et dans Agentic Chat.</p><h2 id="gitlab-for-slack-commencez-à-travailler-là-où-les-échanges-ont-lieu">GitLab for Slack : commencez à travailler là où les échanges ont lieu</h2><p><a href="https://docs.gitlab.com/user/project/integrations/gitlab_slack_application/#gitlab-duo" rel="">GitLab for Slack</a> vous permet de lancer des actions dans GitLab sans quitter Slack. Mentionnez @GitLab dans n&#39;importe quel canal ou fil de discussion et décrivez ce dont vous avez besoin, par exemple « Corrige le pipeline en échec », et un flow se déclenche. GitLab Duo affiche sa progression directement dans le fil de discussion, ce qui permet à votre équipe de suivre l&#39;avancement des tâches là où la conversation se déroule déjà. Le flow s&#39;exécute sous la même identité et selon les mêmes politiques que n&#39;importe quel autre flow, de sorte que la gouvernance reste dans GitLab. Vous pouvez également utiliser @GitLab pour poser des questions sur votre code source ou créer un ticket à partir de la conversation en cours.</p><p><img alt="Ticket GitLab créé dans Slack" src="https://res.cloudinary.com/about-gitlab-com/image/upload/v1791553685/f1avhyxxexloxt8mafcw.png" title="Ticket GitLab créé dans Slack" /></p><h2 id="flows-personnalisés-transformez-votre-processus-en-flow">Flows personnalisés : transformez votre processus en flow</h2><p>Les <a href="https://about.gitlab.com/fr-fr/blog/multi-step-software-delivery-with-agentic-flows/" rel="">flows personnalisés</a> enchaînent les agents entre eux pour s&#39;adapter au processus que votre équipe suit déjà. Vous définissez un flow une seule fois, le déclenchez depuis des événements GitLab tels qu&#39;une mention, une attribution ou un pipeline, puis vous l&#39;exécutez dans des <a href="https://about.gitlab.com/fr-fr/topics/ci-cd/cicd-pipeline/" rel="" title="Qu&#39;est-ce qu&#39;un pipeline CI/CD ?">pipelines CI/CD</a>. Un pipeline à correction automatique, par exemple, peut analyser un test en échec, générer un correctif, effectuer un commit et en informer votre équipe, avec des points de contrôle impliquant une intervention humaine aux étapes critiques. Chaque flow s&#39;exécute sous la même identité, la même politique et la même chaîne de preuves que tous les autres flows, de sorte que la gouvernance reste dans GitLab.</p><h2 id="mettez-à-profit-lorchestration-des-agents">Mettez à profit l&#39;orchestration des agents</h2><p>Pour tirer parti de l&#39;orchestration des agents, commencez par les flows orientés sur les objectifs. La <a href="https://docs.gitlab.com/user/gitlab_duo_cli/use/#slash-commands" rel="">documentation relative aux commandes <code>/</code> de GitLab Duo CLI</a> vous expliquera comment utiliser la commande <code>/goal</code>. Les flows orientés sur les objectifs sont disponibles sur GitLab.com, GitLab Self-Managed et GitLab Dedicated, pour les éditions GitLab Premium et GitLab Ultimate, et nécessitent GitLab 19.3 ou une version ultérieure ainsi que GitLab Duo CLI 9.17.0 ou une version ultérieure.</p><p>Étendez ensuite cette orchestration aux processus et canaux de votre équipe grâce aux <a href="https://docs.gitlab.com/user/duo_agent_platform/flows/custom/" rel="">flows personnalisés</a>, désormais en disponibilité générale, ainsi qu&#39;au serveur MCP et à GitLab for Slack, qui seront en disponibilité générale dans le courant du mois.</p><p>Pour concevoir les bases de votre usine logicielle, consultez <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/" rel="">GitLab Duo Agent Platform</a>. Vous découvrez GitLab ? Commencez par un <a href="https://about.gitlab.com/fr-fr/gitlab-duo-agent-platform/" rel="">essai gratuit de GitLab Duo Agent Platform</a>. Vous disposez déjà d&#39;un abonnement GitLab Premium ou GitLab Ultimate ? <a href="https://docs.gitlab.com/user/duo_agent_platform/turn_on_off/" rel="">Activez GitLab Duo Agent Platform</a> et utilisez les GitLab Credits inclus dans votre abonnement.</p>]]></content>
        <author>
            <name>Elisabeth Burrows</name>
            <uri>https://about.gitlab.com/fr-fr/blog/authors/elisabeth-burrows/</uri>
        </author>
        <published>2026-10-13T00:00:00.000Z</published>
    </entry>
</feed>